
主题
机构合法性
在主题维度下,机构合法性主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

IETF
IETF草案点出利益冲突规则空白,触发约束的应是权力而非参与
IETF 并不是没有利益冲突规则。它的问题更细:IESG、IAB、LLC 与 Trust/IPMC 各有边界清楚的制度,但开放参与者在不同角色之间切换时,没有一张通用地图说明某项决定究竟受哪条规则约束。9 月 9 日的新修订首次把这道缝隙写入流程草案。补缝时,制度应盯住权力的行使,而不是给每位参与者建立永久档案。
AFRINIC 事件
AFRINIC 的连续性不能替代治理证据:修复应如何被证明
AFRINIC 的服务是否继续运行,只能回答基础设施有没有保持可见,并不能回答谁拥有合法授权、谁能够执行高影响变更,以及这些权力是否受到可审计的约束。对一个承担区域互联网号码资源登记职能的机构而言,真正的修复必须同时证明授权、操作控制、预防、侦测、恢复与继任,而不能只依赖机构声明、职位名称或一张看似正常的状态页面。

互联网历史
无需申请即可生效,也会因反诉永久终止:RFC 1988
RFC 1988 最值得注意的不是专利号,而是一个开关:符合条件的实施无需递交申请便能进入授权范围;一旦发生文件所定义的专利主张,同一利益又会自该日永久关闭。

报道
ARIN董事会三个席位之外,只多出一名候选人
三个席位,四名候选人。ARIN 的 2026 年董事会候选名单符合“候选人数必须多于空缺席位”的规则,却恰好停在最低线上。第四个人不只是让选票更热闹;他或她也是一道制度余量。若再有人退出,而没有其他合规增补,名单就会进入由董事会裁量补足候选人的另一条路径。

全球机构
AS210764究竟证明了什么:从登记归属到可验证的网络控制
AS210764 究竟证明了什么:从登记归属到可验证的网络控制 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
DNS类型69和70把含义交给外部名录,却没有写明版本
一条 DNS 记录通过了签名验证,不等于它的历史含义已经被完整保存。记录中的代码或许一个字节都没变,解释它的外部名录却可能已经更新、撤销甚至重新分配。新获分配的 DNS 类型 69 和 70 把这种权力边界写进了协议设计:IANA 管理外壳,UNECE 与 ISO 继续管理代码含义。真正留给运营者的问题,是如何证明当时采用了哪一版外部资料。

领导者
穆罕默德·阿旺·拉与 MyCERT:机构更替中如何保留下来的事件响应能力
MyCERT 的历史提供了一个比“谁创建了马来西亚网络安全”更严格的问题:当机构名称、组织归属和治理安排发生变化时,计算机应急响应能力究竟如何继续存在?现有记录能够把 MyCERT 放回一条跨越 MIMOS、NISER 与 CyberSecurity Malaysia 的组织链条中,也能确认它在 2003 年已经获得 FIRST 的国际成员身份。但这些记录并不能证明 Dr. Mohamed Awang Lah 个人拥有、单独控制或亲自完成了这项能力的人员交接。更准确的叙述,是把他的可归责贡献与机构连续性分开考察。
报道
APNIC的选举委员会回避机制,为什么不该只藏在博客评论里
一项治理规则是否真实,不能由它在网站上的位置决定;但一项规则能否经得住换届、质询和时间检验,却与它被放在哪里密切相关。APNIC 已经公开说明:具备连任资格的执行委员会成员,不参与选举委员会的任命讨论和选择决定。如今欠缺的不是一句保证,而是一条能随每次任命一起保存的证据链。

全球机构
ISC 的运行控制:从公开设计到可验证的持续运行
公开资料能够显示 Internet Systems Consortium(ISC)如何把软件维护、服务状态沟通和 F-Root 运行连接成一条运行控制链。但控制面被描述出来,并不等于控制已经在所有下游环境中执行,也不等于故障后的修复已经被独立验证。本文把问题限定为一个可核查的证据问题:运营者和受影响群体需要看到什么,才能把制度设计视为运行保障。
领导者
从注册表关联到运营权力:AS211867 的证据边界
从注册表关联到运营权力:AS211867 的证据边界 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
AFRINIC 说它属于所有人,SGMM 通知却划出更窄的公司权限边界
AFRINIC 的周年致辞把会员、利益相关方和更广泛的互联网社群放进同一个“我们”。六天后举行的特别会员大会,则把进入会议平台、旁听和表决分配给不同身份。两套秩序并不冲突;真正需要补上的,是一张让每个人在进门前就知道自己能做什么的权利图。

IETF
网关可拒绝请求用途,传输代理不能替源站表态
一个状态码可以说明请求为何被拒,却未必说明是谁有权作出决定。HTTPbis 新草案把这条边界写进了 419 的语义:源站可以拒绝已声明的用途,受托网关可以代为执行,独立传输代理却不能因为身处链路中间就取得源站的发言权。

ICANN
ICANN的权力链条:从机构章程到合同执行,争议如何获得救济
ICANN 并不是一个拥有普遍主权的互联网政府。它对域名系统及其他唯一标识符的影响,来自一条由公司章程、组织规则、多利益相关方政策程序、合同义务和技术执行共同构成的权力链。真正重要的问题不是“ICANN 是否有权”,而是每一层权力究竟授予了什么、约束了谁,以及挑战能否在运营结果形成之前产生实际效果。
全球机构趋势
ISC 的运行控制:从公开设计到可验证的持续运行
公开资料显示,Internet Systems Consortium(ISC)同时维护 BIND 软件、开发 Kea DHCP 平台,并运营 F-Root 根服务器服务。它们共同构成一条从漏洞修复、软件发布到高可用配置和服务状态沟通的运行链条。但公开记录能够证明的,首先是控制措施被设计、记录和发布;它们并不能自动证明这些措施在生产环境中持续有效,也不能证明下游运营者已经完成部署。
IETF
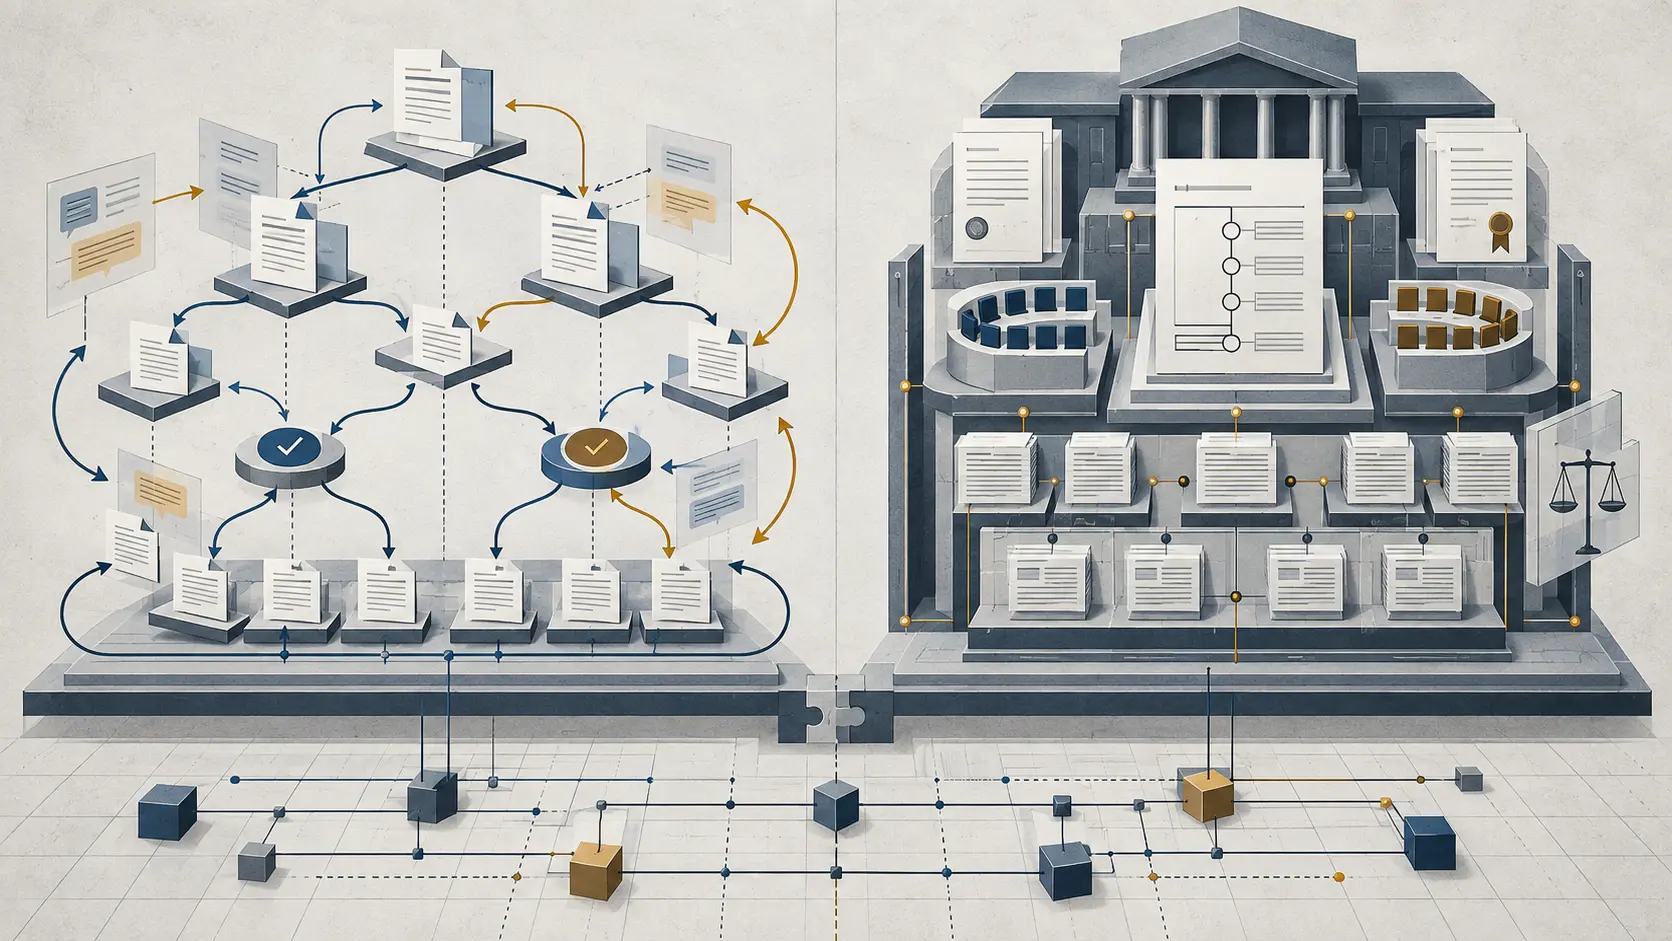
IETF 与 W3C:同一标签下的两套权力结构。
把 IETF 与 W3C 并列书写,容易让人误以为二者只是承担相似职能的两个标准组织。但它们的权力来源、决策程序、法律安排和争议救济并不相同。对网络运营商、参与者和机构决策者而言,真正重要的问题不是谁发布了 RFC 或 Recommendation,而是哪一份制度文件赋予了具体权力,以及不服决定的人能够向谁提出挑战。

IETF
现场交锋能检验掌握程度,却不能确定作者记录
面对追问时能否把技术选择讲清楚,确实比照读稿件更能说明一个人是否理解方案。但它无法还原每段文字由谁提供、工具介入到什么程度、最终责任由谁承担。9 月 9 日出现的一份新 Internet-Draft,正把这条边界带进 IETF 的作者讨论。
互联网历史
备忘录不能号令网络:RFC 1958 与变更权
一份讨论原则的文件,开篇却先解除原则的神圣性。RFC 1958 最值得记住的,不是它列出了多少条互联网架构准则,而是它主动说明:这些准则只是快照,未来可以被真实世界推翻。

全球机构趋势
Utherverse Network Operations:AS33169 的登记身份,仍不是运营能力证明
Utherverse Network Operations:AS33169 的登记身份,仍不是运营能力证明 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。全球机构趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
待发布的 RFC 10040 能签署 Map-Reply,却不能核验位置真伪
一条坐标可以装在签名正确、传输受控的 Map-Reply 里,仍然回答不了一个朴素问题:究竟是谁在什么时候量过这个地点?待发布的 RFC 10040 已走到出版流程末段。它最值得治理者看清的,不只是新增了什么字段,也包括密码学证明到哪里为止。

ICANN
ICANN 的问责机制不是一条上诉链:异议如何经过程序闸门转化为有限救济
ICANN 的问责架构把社区异议拆分成几种不同的制度动作:有些可以直接针对特定董事会决定行使批准或否决权,有些只能请求董事会重新审视工作人员或董事会的行为,还有些则由独立审查小组判断行为是否与《章程》或《细则》相容。它们都能提出挑战,却不产生同一种结果。