
主题
数字身份与凭证
在主题维度下,数字身份与凭证主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

亚太地区机构
TrueMoney 母公司获泰国虚拟银行牌照“候选”资格,但银行牌照仍未到手
泰国财政部于 2025 年 6 月 19 日批准三家申请者设立虚拟银行,其中包括正大集团旗下 Ascend Money 的载体公司 ACM Holding Company Limited(消费品牌为 TrueMoney)。但“获批申请人”不等于“持牌虚拟银行”:申请者仍须设立公众有限公司、满足财政部条件并通过泰国央行(BOT)的评估,方可申请牌照。与此同时,CP ALL 股东在 2026 年 5 月 29 日的特别股东大会上以 96.4% 的有效票否决了将 Counter Service、Thai Smart Card 与 CP Axtra…

IETF
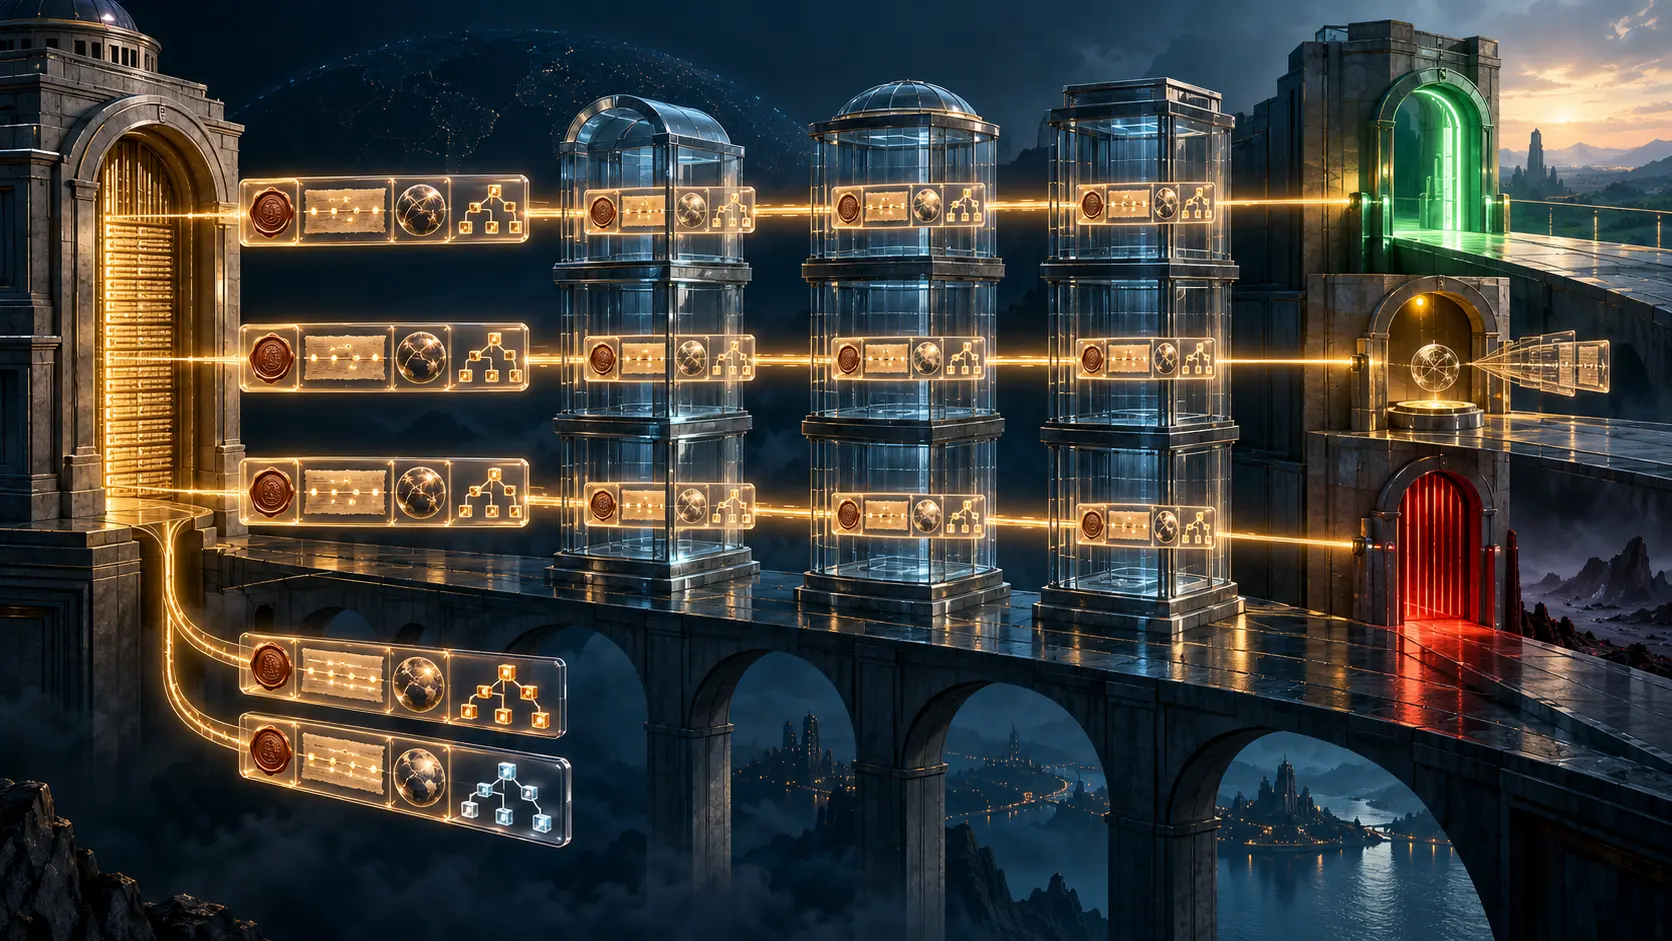
九个资源端看见九个编号,授权服务器仍看见全局
同一项采购任务访问了九个资源端。每一端收到的 `txn` 都不同,横向拼接突然变难;授权服务器却从内部交易编号、策略请求和时间线看见了完整路径。隐私并未凭空产生,它只是从资源端之间移到了中央决策点。
IETF
九个登记库看见同一份证据,仍可得出九种结论
同一名智能体、同一把签名密钥、同一条变更记录,落到两家机构手里却得到相反结果。一家允许它读取低风险目录,另一家要求人工复核。分歧并不说明复制失败;它说明“是否放行”从来不是登记库可以替所有人回答的问题。

IETF
服务器返回了 200,请求却仍在等待
撤销接口给出 `200 OK` 后,自动化系统把工单标成“已取消”。但那台授权服务器从未声明支持撤销延迟码。几分钟后,原请求继续完成,回调照常抵达。协议没有说谎:它只是不肯通过状态码泄露内部状态。说谎的是把“已接收”改写成“已生效”的工作流。
IETF
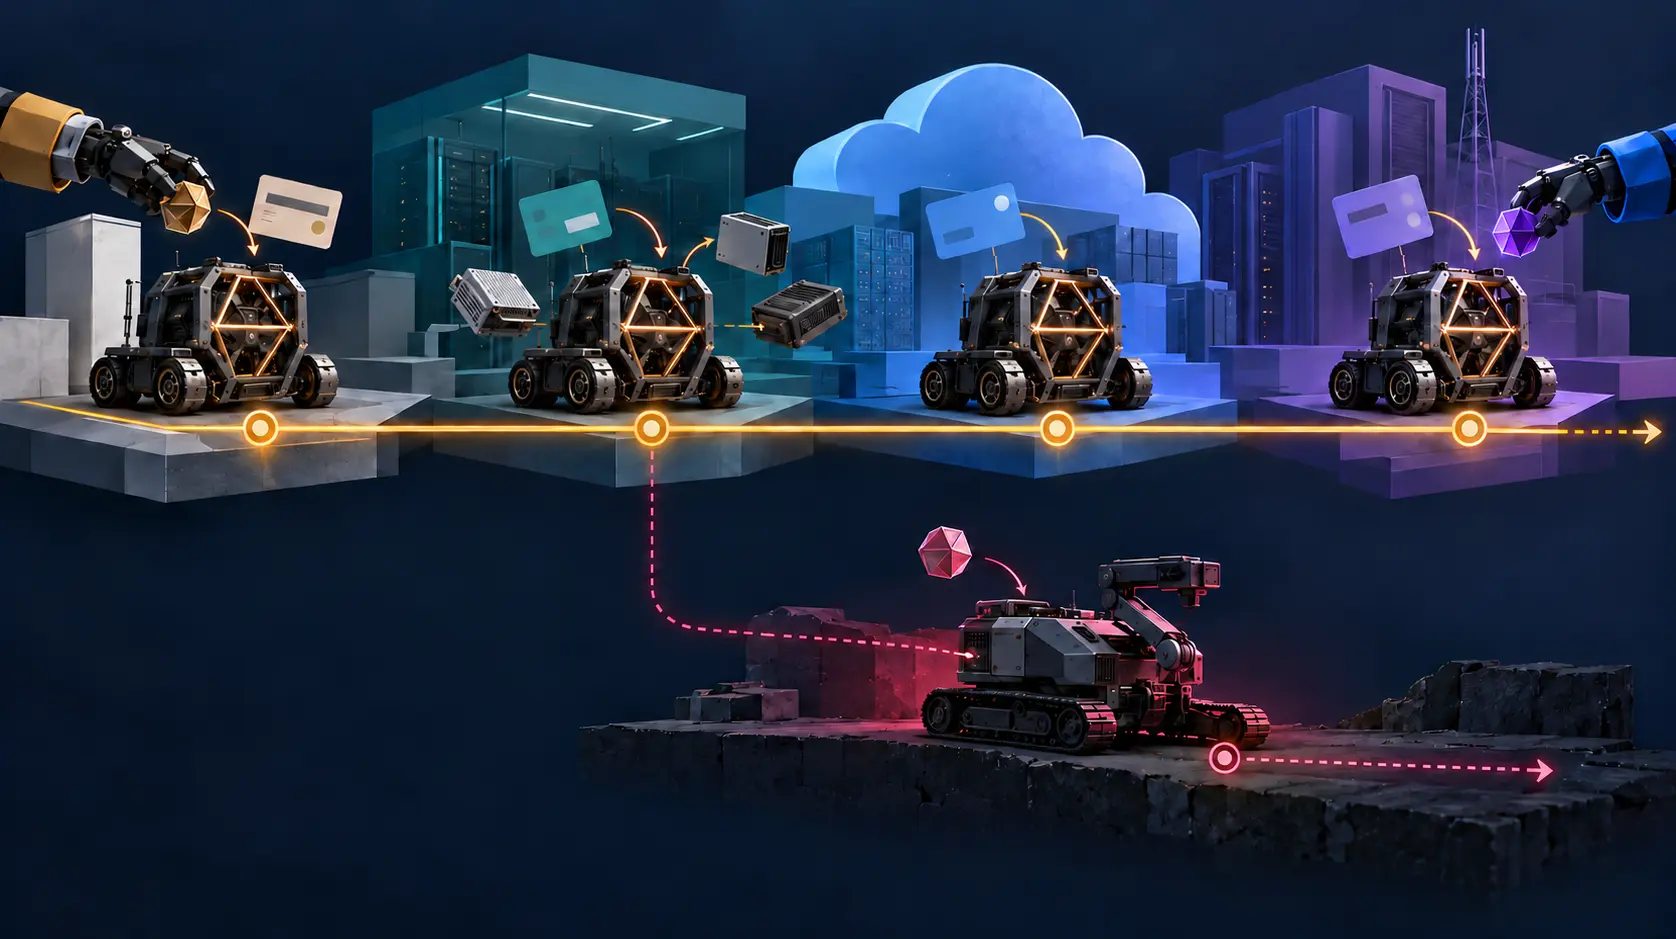
一千台机器人长得一样,事故记录不能只认外观
仓库里的一千台机器人使用同一型号、同一软件和同一外壳。发生事故后,摄像头只能证明“这类机器”在现场,却不能证明究竟是哪一台承担召回、保险与维修责任。可问责身份解决的不是它叫什么,而是其零件、密钥、运营方发生变化后,历史还能否留在同一个责任主体上。

IETF
七十六除以八十是 95%,不是一百个样本通过了九十五个
计划里有一百个样本,真正完成的只有八十个,其中七十六个达到局部标准。导出器留下了 `0.95`,却没有留下二十个未运行样本。数字没有算错,结论却从“已完成部分的表现”滑成了“整场评估通过”。

IETF
聚合签名只有一枚,证据包却会逐跳变厚
终点收到的 `Signature-Aggregate` 很短,事故复盘人员最初以为整条代理链已经被压缩进这一个值。真正开始验签时,他才发现仍需找回每一跳的身份令牌、签名输入、旧路径、旧查询以及相邻摘要。少一项,短签名就失去了可重建的对象。
互联网历史
一次性口令只解决了登录:RFC 2444 没有保护后续会话
RFC 2444 把一次性口令定义为一个可由网络协议调用的 SASL 认证机制。它让接入方式更明确,却没有替后续通信加密、证明服务器身份,也没有把“登录成功”变成完整的安全结论。

IETF
委员会名字没变,法定人数却跨了两届
审批界面一直写着同一个委员会名称。B 离开、D 加入之后,名称没有变化,2-of-3 的标签也没有变化;可真正承载权力的成员集合已经不同。把 B 在旧状态下的一票与 D 在新状态下的一票相加,得到的是一个从未存在过的委员会。
IETF
同意页面冻结了,解释路径仍在流动
屏幕上的句子、点击动作和确认时间可以被服务器签名固定下来;但从“买便宜耳机”走到金额上限、商品类别和实际请求的那条路径,仍可能只存在于签名之外的审计字段中。被固定的是同意记录,不是让同意变成可执行参数的全部过程。

IETF
资产已经能用,但关于它的声明还没有被见证
恢复系统最容易制造的错觉,不是数据没有回来,而是把“已经能用”显示成“已经证明”。一份新的个人 IETF 草案把这两件事拆开,并把 HTTP 202 之后、正式收据之前的恢复称为尚未被见证。
IETF
当“XXX”既可能是原话,也可能是删改标记
录音转写里出现了 `XXX`。它可能是客户真的念出的三个字母,也可能是处理者用来遮盖账号的符号。人尚且不能确定,软件更无从判断。若处理者改用一个逼真的假账号,歧义看似消失,却变成更危险的问题:机器会把制造出来的值当作事实。

IETF
决定已经跨域,但它只能跟随这一笔请求
策略引擎批准的是向指定收款方支付 40 欧元。远端收到的请求却是 40.01 欧元。令牌签名没有坏,调用方身份也没有变;真正改变的是动作本身。9 月 29 日发布的一份新个人 Internet-Draft 试图把这“一分钱”变成必须拒绝的边界,而不是事后审计里的小数误差。
IETF
引擎返回 `allow_unresolved`,授权还没有完成
一个发布系统只允许在维护窗口内切换路由。策略引擎读懂了时间约束,却没有可信的当前时间,于是把未完成条件原样交回。编排器看到结果名称里有 `allow`,便把它当成成功。真正越权的不是规则,而是接口之间那一次省事的转换。

IETF
序列没有缺口,末尾却仍可能被删掉
最难发现的缺失,不一定夹在两条记录之间。审计方拿到从 0 到 26 的连续收据,数量与计数完全吻合;真正的问题是,27 之后是否曾经存在,而眼前这组字节自己无法回答。
IETF
报头像访问令牌,背后的授权模型却已改变
一个资源服务器看到熟悉的 `Authorization: DPoP`,很容易沿用熟悉的判断。新草案恰恰把另一类东西塞进这个位置:不是短期访问令牌,而是一份可重复出示、由发行者签名的完整凭证。线路没有换,权威来源已经换了。

IETF
一串字符贴了回来,OAuth 授权流程仍未完成
远程终端收不到浏览器回调时,把 `code` 和 `state` 合成一串字符,确实能少一次复制错误。但界面越简单,运营系统越容易把“成功还原”误写成“授权完成”。
IETF
布尔值带着签名,链上状态却已经移动
Wallet State Attestation 01 把发行方的一次链上观察封装成可离线验证的答案。它最重要的提醒也藏在这里:签名、状态锚点、新鲜度、最终性和授权从来不是同一张回执。

IETF
代理令牌遭拒,也不该暴露哪一层委托失效
验证方可以知道委托链断在哪里,提交令牌的一方却未必有权知道。9 月 29 日更新的一份个人互联网草案,试图把这条信息边界写进拒绝语义。
IETF
证书链通过了,节点身份还要再过一关
一条 DTN 策略下发到两台设备,文本完全相同,结果却可能不同:其中一台认识被省略的 EID 方案名,另一台不认识。`draft-ietf-dtn-eid-pattern-11` 解决的是集合表达问题,也把这种处理器差异带到了路由、安保策略和证书身份验证的交界处。