
档案
Analysis
Analysis档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

互联网历史
服务器返回了新编号:UIDPLUS 如何让 IMAP 变更可验证
邮件已经写进服务器,客户端却不能把本地待办勾掉。原因不是上传失败,而是成功回复里少了一个关键事实:这封新邮件在目标邮箱里被分配了哪个 UID?若要再次搜索、比对内容,甚至事先埋入独特标记,成功就仍然留着一笔身份账没有结清。

互联网历史
交出连接的命令:SMTP 为什么用 ETRN 取代 TURN
一台邮件主机拨通服务商,然后要求线路“转过来”。服务器便能沿同一连接送回离线期间积压的邮件。这个便利掩盖了一次权限转让:来电者说出了主机名,却没有证明自己有权领取那个主机的邮件。

互联网历史
中继不能重置的期限:SMTP DELIVERBY 如何让剩余时间随邮件传递
普通 SMTP 很清楚什么时候应该重试,却不知道一封邮件什么时候会失去意义。RFC 2852 把这个外部期限写进信封,同时拒绝把期限包装成优先权、送达保证或对远端队列的命令。

互联网历史
连接断了,编号也会变:POP3 UIDL 如何让客户端在重连后认出同一封邮件
客户端已经收完邮件,却在发送 QUIT 前断线。服务器没有进入 UPDATE,因此不能执行删除;下次连接时,那封邮件仍在,但它的队列位置可能已经改变。POP3 要让客户端避免重复下载,必须提供一种比本次会话编号活得更久、又不假装永久保存邮件的凭据。
互联网历史
要求阻断者表明身份的错误码
HTTP 451 能让法律障碍显形,并指出谁在执行阻断;它不能强迫披露、验证命令,也看不见 HTTP 以下的封锁。

互联网历史
最后一行未压缩文本:IMAP 如何改写此后每个字节的含义
服务器的答复看起来再普通不过:标签、`OK`、一句确认,再以 CRLF 收尾。可是,这成了最后一行按旧办法阅读的文字。一旦 COMPRESS 获准,下一个服务器字节就不再直接属于可见的 IMAP 语法,而进入 DEFLATE 流;客户端与服务器若没有把起点放在同一位置,余下整条连接都会失去意义。

互联网历史
必须重说的问候:STARTTLS 如何重置 SMTP 的信任
客户端第一次报上名字时,连接仍是明文;服务器第一次列出能力时,也没有任何保护。后来在同一条连接里套上 TLS,并不能反过来替先前的话作证。SMTP 因而选择了更干净的边界:握手成功以后,双方忘掉此前所知,再问候一次。
互联网历史
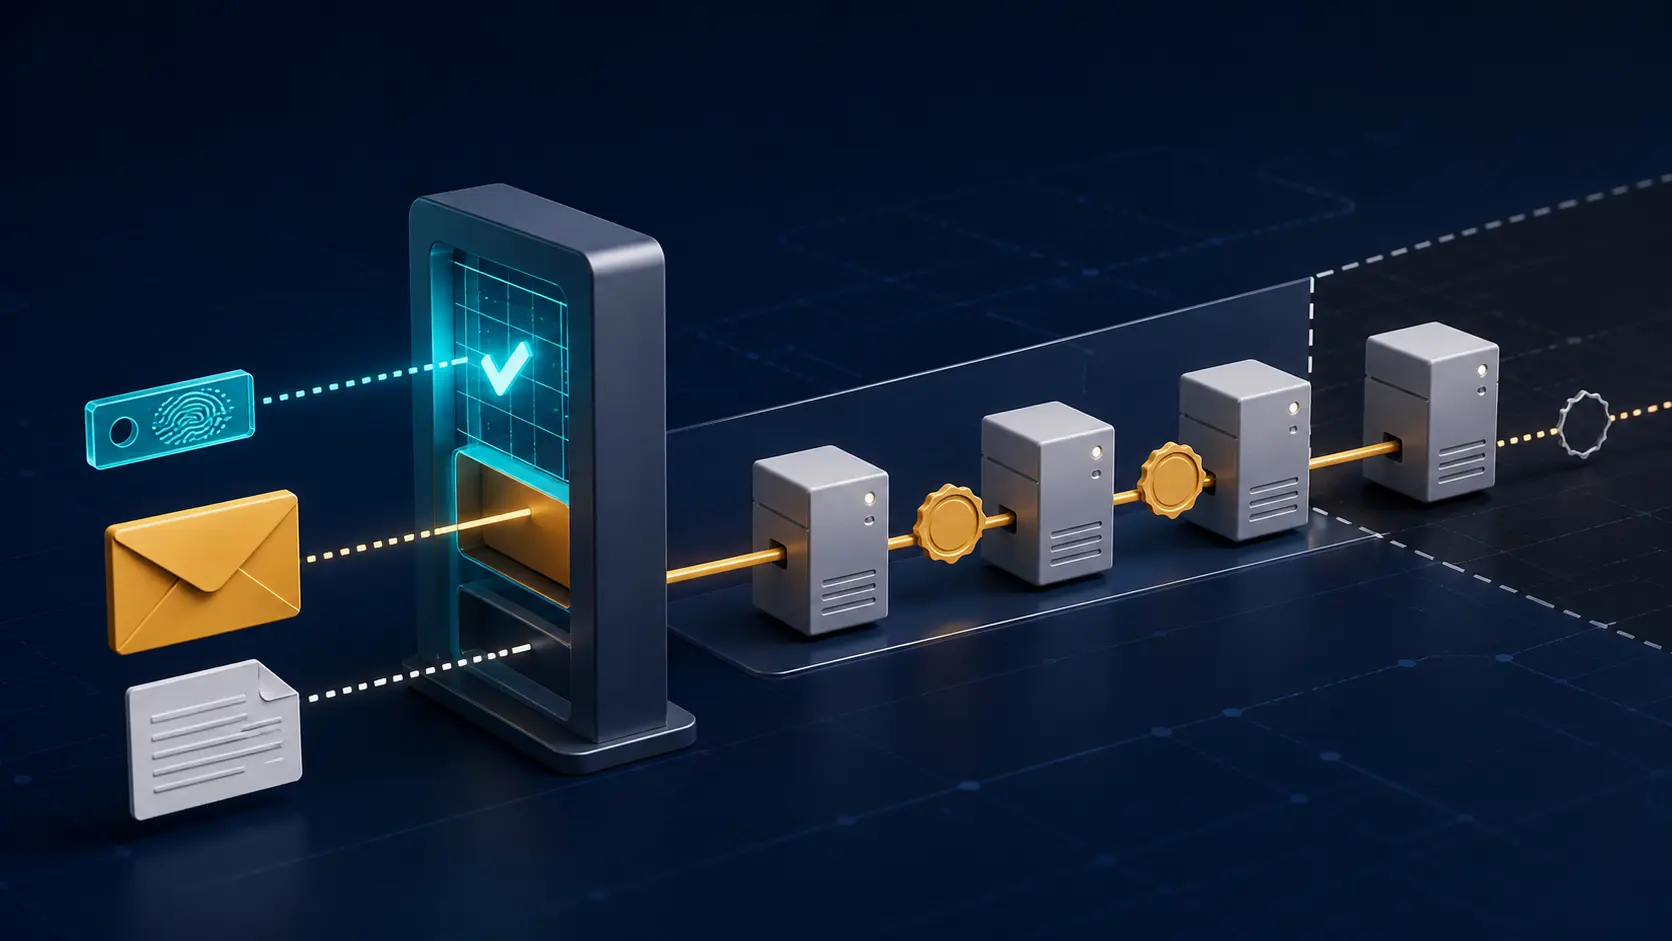
无法为邮件署名的凭证:SMTP AUTH 如何界定提交身份
凭证可以打开邮件提交入口,却不能替信件落款。SMTP AUTH 的历史价值,恰恰在于没有把这两件事混为一谈:服务器确认的是此刻接入的主体及其有限权限,而不是正文作者、信封发件人或邮件此后的全部路径。
全球机构
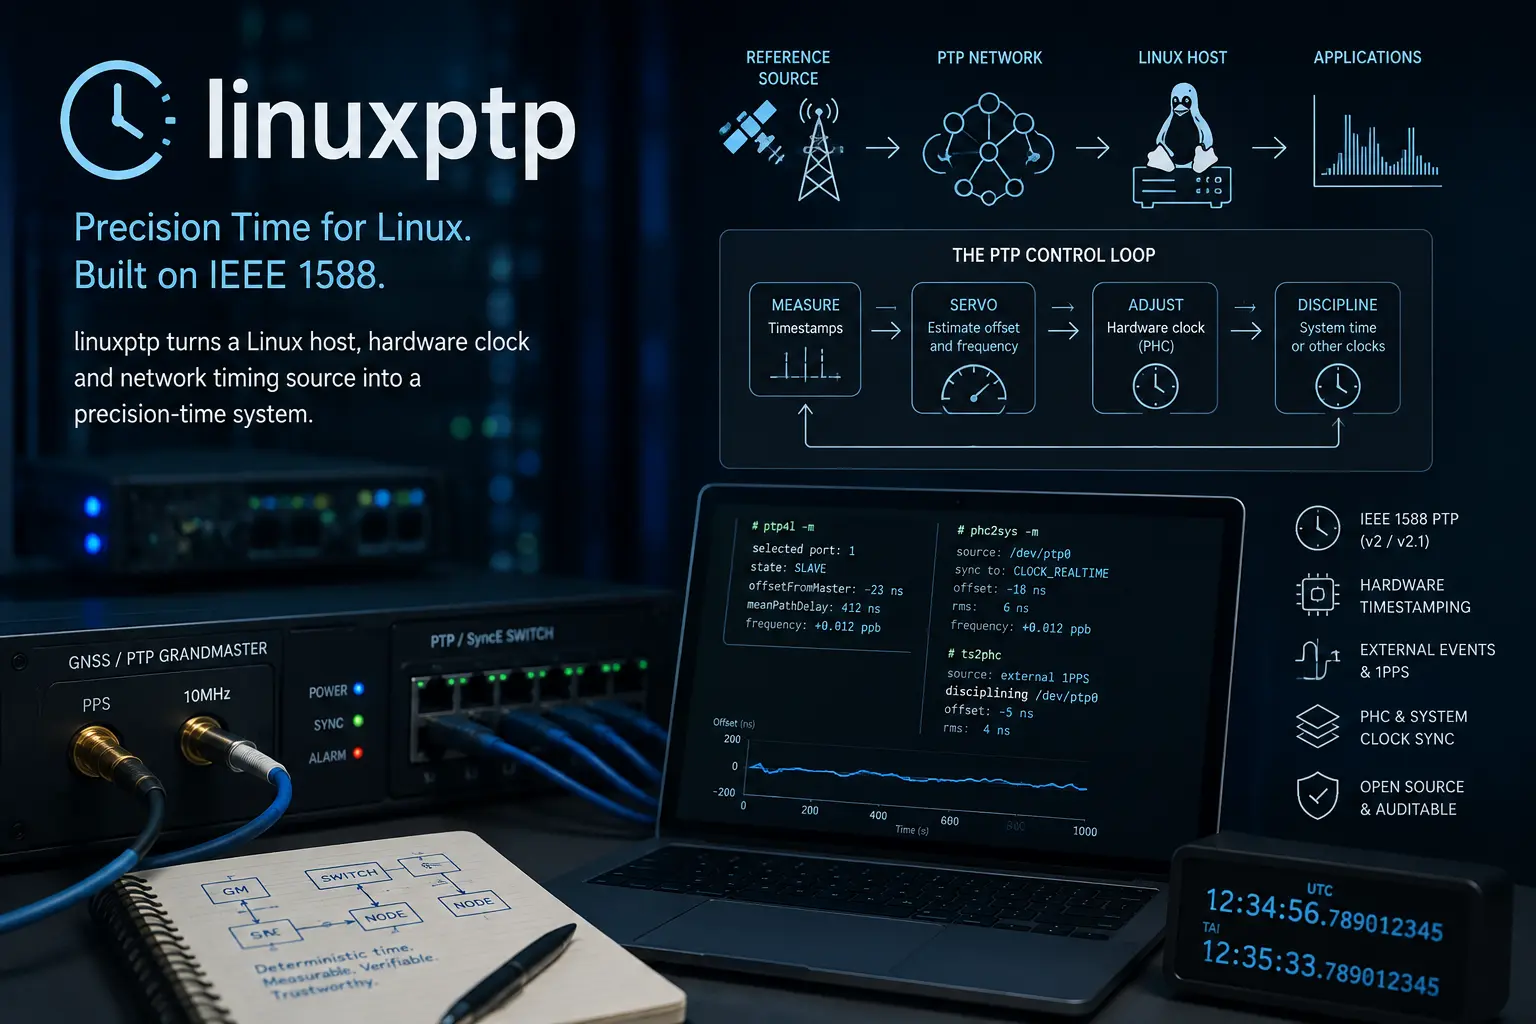
linuxptp 与精密时间背后的控制回路
linuxptp 将 Linux 主机、硬件时钟与网络时间源变成精密时间系统。其守护进程协调 IEEE 1588 状态、数据包时间戳、伺服与系统时钟,但软件本身无法制造精度:结果仍取决于 NIC、振荡器、profile、拓扑、校准以及参考源的完整性。

学者
Laurent Vanbever 与必须在变化过程中接受测试的网络
Laurent Vanbever 的研究将网络配置视为可执行软件,其故障可能在部署之前、之中或之后出现。从安全路由迁移与配置综合,到运行时 BGP 检测与节能运维,他在 ETH Zurich 的研究始终追问:当网络持续变化时,运维人员如何维持意图。

互联网历史
无法降级的地址:SMTPUTF8 如何让路径成为名字的一部分
旧邮件系统可以显示带重音符号的姓名,因为那只是 ASCII 地址外面的说明。非 ASCII 邮箱名不同:它本身就是目的地。SMTPUTF8 要求每一跳证明自己能原样运送这份身份,而不是临时发明另一个名字。
学者
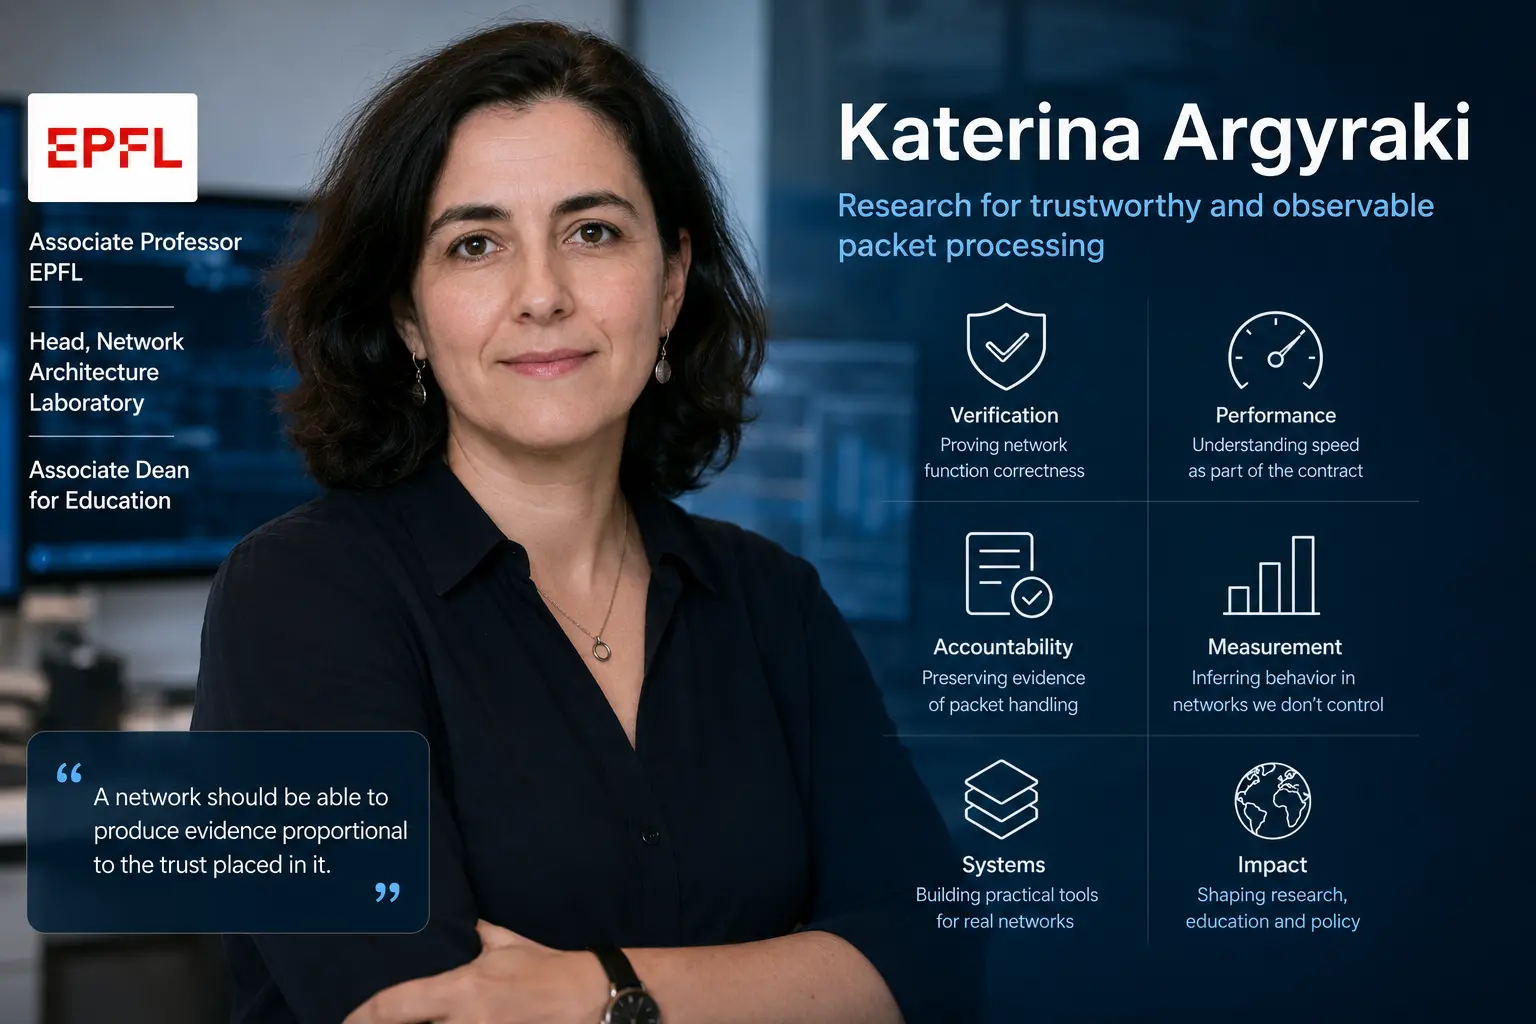
Katerina Argyraki 与数据包转发中的证据探索
Katerina Argyraki 的研究围绕一个随网络可编程性增强而愈发困难的问题展开:数据包处理系统可能既快速又灵活,但运营方和用户往往缺少证明其行为正确的证据。她在 EPFL 的工作把软件路由器扩展、代码验证、性能契约、数据包收据与外部测量连接成分层的网络问责方法。

全球机构
FreeRADIUS 与网络接入背后的信任决策
一次网络登录可能只由几个数据包决定,但背后的信任链可横跨证书、目录、接入设备、漫游伙伴和记账系统。FreeRADIUS 让策略可检查、可编程,同时要求运营方负责管理旧客户端、依赖关系和故障路径。

创造者
Dave Maltz 与 Azure 网络背后的运行栈
理解 Dave Maltz 在 Microsoft 的角色,关键在于他所领导组织的广度。Azure Networking 横跨面向客户的服务、DNS、安全、分布式控制、主机卸载、交换机软件、数据中心网络结构、广域链路和光学系统。这一职责使 Maltz 成为跨层整合的问责负责人,而不是 Azure 底层众多系统的唯一发明者。

互联网历史
无法承诺送达的回执
SMTP DSN 把退信变成结构化证据,同时保留一条关键边界:发送方可以请求报告,却不能让报告承诺超出邮件系统实际观察到的结果。

互联网历史
第八位在每一跳都要先获准:8BITMIME 如何改变 SMTP
邮件可以准确描述一个重音字符,却未必能让沿途每台中继完整搬运它的字节。8BITMIME 把这种侥幸改成逐连接承诺:先声明能力,一旦接收,就必须保住每一位。

互联网历史
回答尚未抵达,命令已经出发:SMTP PIPELINING 如何改写等待
早期 SMTP 几乎每发一条命令都要停下来等回答。在远距离链路上,邮件会把更多时间耗在往返沉默中,而不是字节移动上。PIPELINING 缩短了沉默,却也让“先后次序”成为未完成工作的唯一账本。

互联网历史
拒绝被误解的方法:HTTP 510 为何曾经存在
协议兼容通常意味着旧软件也能继续工作,但有一种“兼容”格外危险:服务器没看懂新条件,却照常执行基础操作并返回成功。2000 年发布的 RFC 2774 试图让这种语义降级无处藏身。HTTP 510 正是这场实验中的失败信号。
互联网历史
尚未移动就被量过的邮件:SMTP SIZE 如何把拒绝提前
早期 SMTP 可能把一封大邮件完整传到服务器,才知道对方永远不会保存它。SIZE 扩展没有承诺投递成功,只让两台中继在付出全部传输成本之前,把发送方声明的负载与接收方掌握的本地容量相比较。

互联网历史
网络替源站作答:HTTP 为什么需要 511
设备访问的是天气站,跳出的却是酒店登录页。HTTP 511 试图给这种发生在链路中途的替代作答划出边界:网络可以说明“先满足接入条件”,却不能借用目的站的身份。这个边界也解释了为什么后来的强制门户设计转向预配置、可认证的状态接口。