
影响
中等影响
在 影响 维度下,中等影响 影响情报呈现预期影响程度、运营风险或决策相关性相当的文章。读者可以通过该页面区分常规市场动态与影响更大的治理、基础设施、安全和投资信号,这些信号可能影响规划、采购、政策或客户风险。页面将影响等级与公开证据、相关组织、区域背景、运营依赖、服务连续性、竞争态势、投资时机、合规情况以及客户风险联系起来,帮助读者判断哪些动态值得深入关注、哪些相关方承受的风险最大,以及某个信号可能如何影响运营或市场规划。

IETF
IETF 的 PROBE 修订承认:ping 类比误导了代码和人眼
一份新加入的部署经验附录记录了标准制定中少见的自我校正:熟悉的类比会变成没有写下来的指令,先影响实现,再影响屏幕前的判断。

报道
ARIN 通过了 IPv6 Task Force 修订章程,但公共索引里没有它
8 月 18 日的董事会记录把一个新机构写进了 ARIN 的正式叙事:三名投票成员、开放的观察席、2027 年的结束日期,以及一份“经修订”后获通过的章程。可从当前公共委员会页面出发,读者找不到这个机构;进入董事会批准章程的索引,也找不到那份修订文本。问题不是章程是否存在,而是哪一版规则获得了公共可核验性。

报道
LACNIC Whois 的 routing-c 可登记路由策略,但不能证明谁在运行 BGP
有权限把路由策略写进注册局系统的人,不一定就是操作承载这些策略的路由器的人,甚至未必属于同一支团队。LACNIC 将 `routing-c` 定义为可以登记自治系统所采用路由策略的联系人。这是一项影响公共记录的真实权限,却不是对实时 BGP 的观测,也不能证明某个人控制网络设备。

报道
AFRINIC 的 PDP 改革需要一套决策账本
AFRINIC 正试图把政策工作组长期存在争议的惯例写成正式程序。但真正决定程序能否获得信任的,不只是条文是否完整,而是从讨论、共识、任命到批准、实施和申诉的每一次权力交接能否被复原。

IETF
G-ACh 通告共享对端状态,却不授予本地配置权
对端可以如实通告一项能力,却仍无权决定接收节点该如何处理它。RFC 7212 把这条边界落实为运行机制:信息可以跨越链路,但授权、解释、时效性以及本地变更的后果仍由接收方掌握。

报道
ARIN 用一项提示关闭了邮件列表建议,但没有给出触达结果
ARIN 没有把“普通会员”身份自动变成邮件订阅,这保住了个人选择。8 月的结案记录证明一项提示已进入会员申请表,却没有说明这个治理沟通渠道究竟覆盖了多少会员组织。

IETF
JOSE 推动弃用两种算法,却没有本地例外时钟
JOSE 工作组已请求 IESG 推进一份弃用 `none` 与 `RSA1_5` 的草案。文本把更安全的共同默认值与应用自己的有限决定分开,这条边界值得保留。尚未解决的运行问题是:被允许的例外怎样才不会永久化。

IETF
动态 MPLS-TP 控制平面并不拥有每一条 LSP
信令邻接显示绿色时,数据路径仍可能中断;没有控制平面时,静态 LSP 也可能正常转发。RFC 6373 因此把自动化定义为受治理的运营选择,而不是对传送网的当然所有权。

IETF
Radia Perlman 与那台受命却必须停手的 Appointed Forwarder
一台 TRILL 交换机可以仍然是某条链路、某个 VLAN 的 Appointed Forwarder,同时依法不转发本应由它处理的本地帧。这不是规范自相矛盾,而是在提醒运营者:拥有权限与此刻可以行动,是两种必须分别取证的状态。

领导者
Hisham Ibrahim与社区建设中的衡量难题
RIPE NCC 在 2021 年整合社区事务后,Hisham Ibrahim 面对的并不只是如何管理更多活动,而是一个更难的问题:怎样判断社区工作创造了持续价值,而不只是让日程表显得繁忙?

报道
AFRINIC Whois 的 mnt-domains 授权反向域名记录,不证明 DNS 服务运行
数据库密钥可以授权创建反向域名对象,而发往所谓服务的每一次 DNS 查询仍可能超时。在 AFRINIC Database 中,`mnt-domains` 标识有权创建下级 domain 对象的维护者。它证明的是登记更新权限,不是权威服务器已配置、已委派、可达或正确应答。

NANOG
邮件列表是运营指挥室,不是立法机关
NANOG 邮件列表的价值,在于运营者能公开暴露故障、比较证据并纠正诊断。这样的实践权威不能被扩张成代表未参与讨论之网络的授权。

IETF
MPLS Echo 响应不是双向路径证明,请求方必须独立验证返程
一条有效的 Echo 响应,可能来自 TTL 到期所触发的中间节点;响应抵达本身,不能证明它来自目标 LSP 的预期反向路径。RFC 6426 的关键不是“收到即通过”,而是请求方必须把响应来源、封装、接口、标签栈、FEC 与返程证据逐项核对。
报道
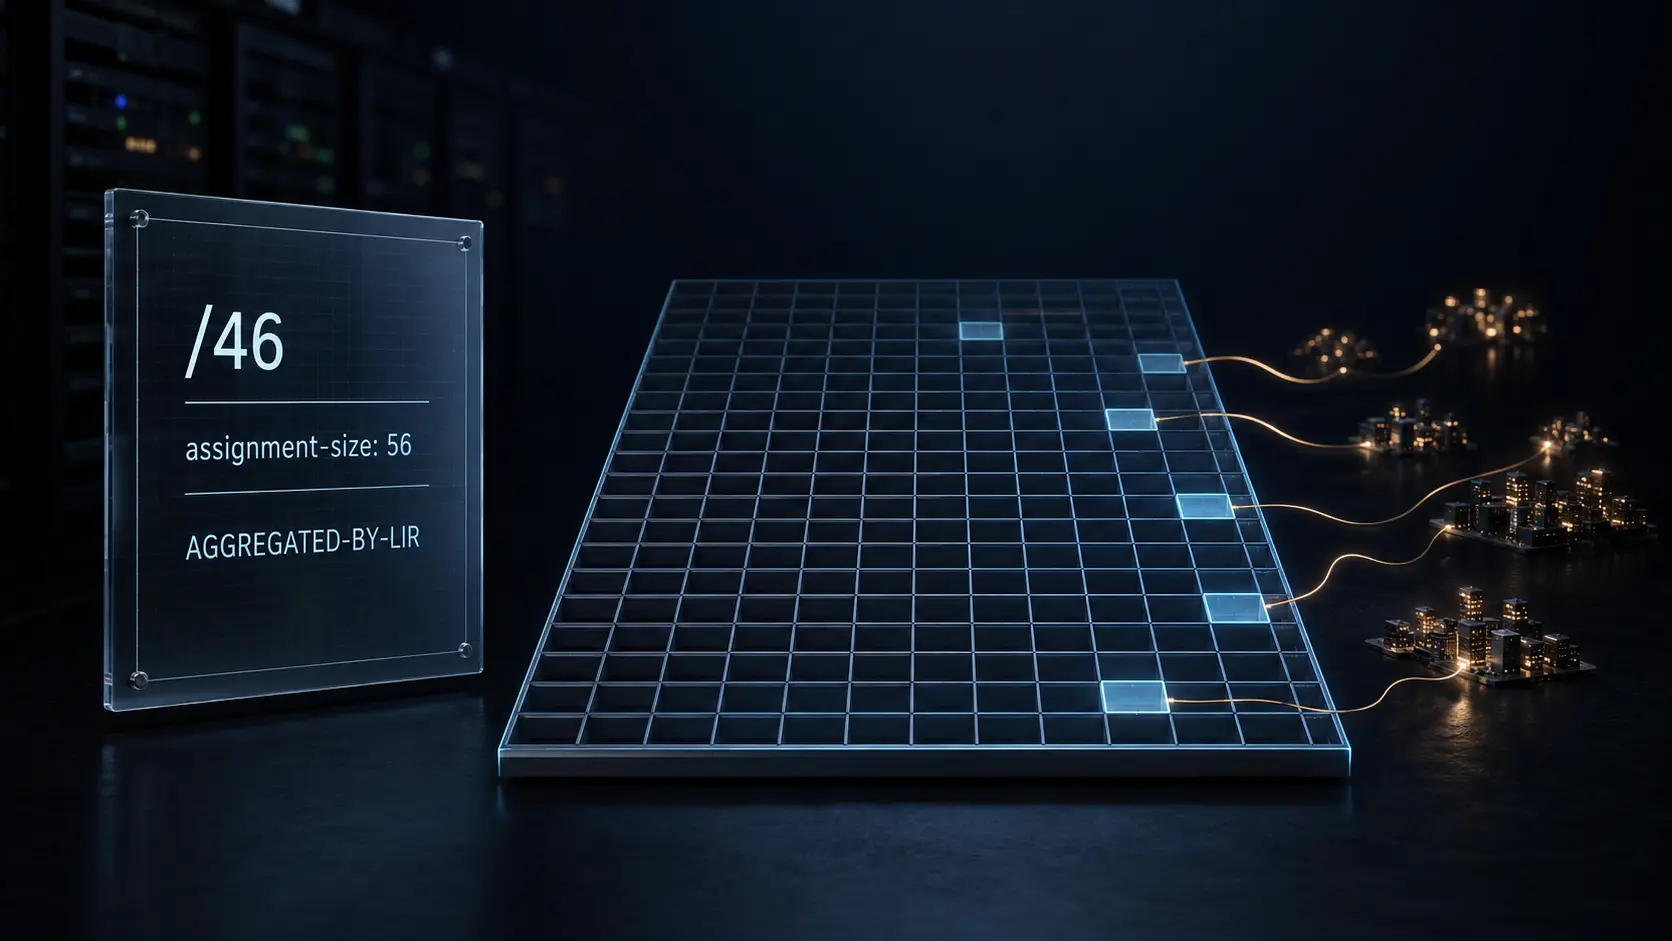
RIPE assignment-size 描述 IPv6 聚合分配粒度,不代表活跃用户数
一个 `/46` 在数学上可以容纳 1,024 个 `/56`。当 RIPE Database 对该聚合记录写入 `assignment-size: 56` 时,地址运算没有问题,容易被顺手写出的“1,024 名用户”却没有证据。这个字段描述聚合对象内终端用户分配的前缀长度,并不表示每个位置都已分配、在线、可路由,或一一对应付费客户。

报道
AFRINIC 的“IPv6 换 IPv4”规则需要控制边界测试
AFRINIC 一份草案拟把剩余 IPv4 的申请资格与 IPv6 计划和量化部署挂钩。推动 IPv6 的激励有其道理,但衡量对象必须分清:哪些是运营商完成的工作,哪些结果仍由客户和外部网络决定。
案例档案
security.txt 文件还需要一份披露通道存活回执
网页上的 `Expires` 仍在未来,并不等于收件箱里有人值守。前者说明公开坐标尚未过期,后者才说明漏洞报告能够从互联网进入一个有人负责的处置流程。治理需要把这两个事实分开保存。
IETF
VIRP 将写入权移出闸门,但一次性授权仍未实现
VIRP 第 07 版为自主网络运维划出了一条更实在的控制边界:自动化闸门只保留设备的只读身份,任何写操作都要由闸门无法控制的独立授权服务决定。权力位置因此发生了变化。不过,规范所设想的“按审批生成、限定单条命令、仅可消费一次”的授权,以及外部决定的链上记录,仍未落到实现中。

报道
APNIC 注册局 API 的批处理结果,没有注明对应哪一项请求
一个批次可以同时提交多项新增、修改和删除;返回结果却只给出 `status` 与 `message`。APNIC 的公开 OpenAPI 没有规定每条结果应如何对应原请求中的具体项目。这里没有已证实的故障,只有一处会把契约成本转嫁给自动化使用者的小缺口。

领导者
Daniel Fett 与只为服务器署名、不替令牌作证的签发者字段
OAuth 回调可以带着正确的 `state` 和真实的授权码,却正准备走向错误的服务器。RFC 9207 在泄露发生前增加了一次很小的核对:响应所写的签发者,是否就是客户端发起这次流程时记录的签发者?

案例档案
GitHub Actions OIDC 令牌不等于云端授权结论
GitHub Actions 签发的 OIDC 令牌可以向外部提供方陈述一个受限的工作流上下文;它本身不能证明云端信任策略匹配、会话已签发、某项资源操作获准,或目标环境发生了改变。