
影响
高影响
在 影响 维度下,高影响 影响情报呈现预期影响程度、运营风险或决策相关性相当的文章。读者可以通过该页面区分常规市场动态与影响更大的治理、基础设施、安全和投资信号,这些信号可能影响规划、采购、政策或客户风险。页面将影响等级与公开证据、相关组织、区域背景、运营依赖、服务连续性、竞争态势、投资时机、合规情况以及客户风险联系起来,帮助读者判断哪些动态值得深入关注、哪些相关方承受的风险最大,以及某个信号可能如何影响运营或市场规划。

IETF
Keith Moore 与那个改变显示、却没有改变发件人的编码词
邮件审计表原本只有一列“发件人名称”。把它拆成“原始字段、解析邮箱、解码文字、签名域、最终显示”五列后,同一个熟悉姓名背后的差异才重新出现。

IETF
CoAP 组播地址不是安全授权名册
RFC 10020 把日常运维里经常混称为“同一个组”的三件事拆开:谁在监听组播地址,谁提供相同的应用资源,谁持有共同的安全材料。一个请求可以到达第一组、通过第三组的身份校验,却仍然无权在第二组执行操作。地址、身份与授权必须分别记账。

IETF
Roberto Peon 与那张记住字段、却从未缓存响应的 HPACK 表
一个很小的索引,能在同一条 HTTP/2 连接里还原很长的字段;它不能证明响应被存过、仍新鲜,或有资格再次使用。
IETF
只读 `<system>` 数据存储,并不代表生效配置不可变
RFC 10016 把设备自行提供的配置放进可见的数据存储,让来源不再只能靠猜。然而,“客户端不可直接写入”不等于“值永远不变”,“来源是系统”也不等于“运营者批准过”。硬件、许可证、软件版本与覆盖关系中的任何变化,都可能改写最终生效的配置。

报道
ARIN 尚未关闭的 1,024 字符工单,真正指向一套私有路由语法
一个 AS-SET 可以只有一份公开文本,却被两个过滤器读出两套成员。ARIN 的 2024.8 建议表面上在问 `remarks` 字段能不能更长;Lumen 的公开指南说明,真正需要审计的是另一件事:一段看似说明文字的内容,可以覆盖 RPSL 原本用来定义成员的字段。

北美云服务趋势
AITX的付款少了14%,现金流考试却还没交卷
AITX 披露,8 月若干经营项目的现金付款比 7 月减少约 14%。这个变化值得记录,但佣金错月、薪酬递延、成本排除项以及持续融资说明:少付了一个月,不等于业务已经养活自己。
IETF
Jon Callas 与从未唯一指向一把密钥的 OpenPGP Key ID
十六个十六进制字符很适合写进工单,却容不下一把公钥的完整身份,更容不下持有人是否有权行动的答案。
IETF
TLS 套件被标记弃用,不等于端点已经禁用它
RFC 10015 已经给若干 TLS 1.2 与 DTLS 1.2 密钥交换方式划出红线。可是,IANA 表格里的一个 `D` 不会自动改写负载均衡器,不会让进程重新加载配置,也不会替安全团队走遍每个监听器。标准完成的是定性,运营仍需证明落地。

IETF
委托由委托人签署,代理密钥仍由签发者绑定
一枚凭证里有两道有效签名,不等于两道签名证明同一件事。AIC-JWT 新修订把委托人的授权完整包在签发者的外层令牌里,却也清楚标出了一个容易被绿色对勾遮住的缝隙:委托人签的是代理身份,当前代理密钥的绑定落在外层。
北美机构趋势
D-Wave的11万个量子位,必须分两本账
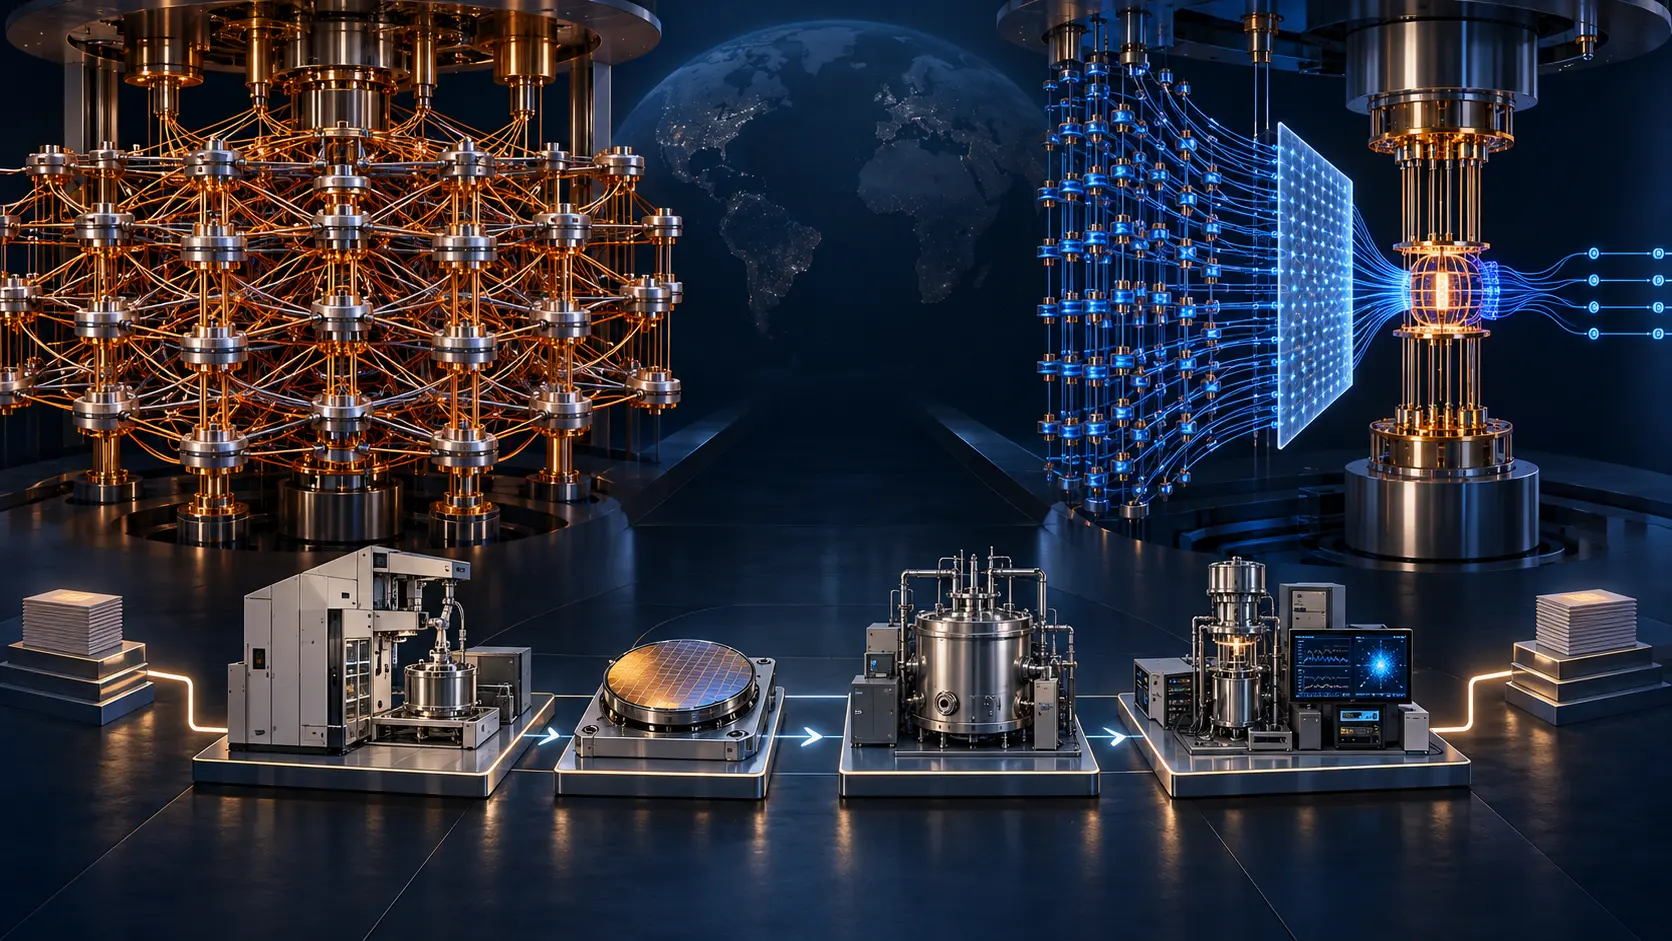
D-Wave 把两个醒目的数字写进了同一份政府研发叙事:10 万个退火量子位,以及 1 万个物理门模型量子位。把它们相加很容易,却会抹掉最关键的事实——两种机器的计量单位、误差约束和兑现路径并不相同。

IETF
`_for-sale` 记录发出出售意向,不证明卖方有权成交
RFC 10023 让域名持有人可以在 DNS 中公开、机器可读地表明“这个名字可谈”。这条信号能开启接洽,却不能证明联系人有权约束卖方、标价仍然有效,或注册商最终会完成转移。后半段需要另一条证据链。

IETF
Nathaniel Borenstein 与从未承诺保密性的 Base64 编码
一串看不懂的字符可以让邮件安全穿过旧式传输通道,却不能让内容变成秘密。Base64 解决的是表示问题,信任必须由别的证据回答。
IETF
待发布的 RFC 10040 能签署 Map-Reply,却不能核验位置真伪
一条坐标可以装在签名正确、传输受控的 Map-Reply 里,仍然回答不了一个朴素问题:究竟是谁在什么时候量过这个地点?待发布的 RFC 10040 已走到出版流程末段。它最值得治理者看清的,不只是新增了什么字段,也包括密码学证明到哪里为止。

报道
一次扫描在 APNIC 区域发现 4,611 台暴露的 BGP 路由器,却无法解释端口为何开放
APNIC 62 把一个隐蔽的控制平面问题变成了区域数字:今年 2 月的一次 IPv4 扫描中,归入 1,343 个自治系统的 4,611 台路由器对未经请求的 BGP OPEN 交换作出了回应。这比“端口开放”更具体,却既不是入侵报告,也不是当前清单。真正缺少的是一条不公开目标地址的通知、运营商定性与复测记录。

亚太地区机构趋势
三星的High-NA时钟,卡在一张更大的光罩上
三星把未来 DRAM 采用 High-NA EUV 量产的目标定在 2028 年,同时加入 6×12 英寸大尺寸光罩计划。这个组合比单纯的设备采购更值得追踪:扫描机只是显眼的主设备,真正决定量产节奏的,是光罩从制造、承载、传送到检测和晶圆厂验收的整条链。

IETF
网关先要认同域边界,D-PATH 才能阻断环路
D-PATH 可以记录路由经过哪些域,却不能替运营者回答“哪里才是一个域”。RFC 10039 把这项事先约定变成可执行的路由判断:同一个 DOMAIN-ID 既能识别回流,也可能在配置错误时误杀合法路径。真正的上线起点因此不是打开功能开关,而是形成一份可核验的域边界协议。

IETF
Cyrus Daboo 与不能证明出席的 PARTSTAT=ACCEPTED
日历里的“已接受”适合协调邀约,却不适合充当会场里的目击者。Cyrus Daboo 参与制定的 iTIP 与 CalDAV 标准,把回复、代理、版本和投递分得很清楚,也由此划出了出席证据的边界。

IETF
DNSOP 接受了多算法问题,不是“UNIVERSAL”标签
DNSOP 主席用两句话结束了这次收养征询:支持把文件纳入工作组的意见很明确;对方案复杂度的担忧也必须继续处理。前一句改变了草案的程序状态,后一句保住了继续改写的空间。把两句合起来读,才是这次决定的完整含义。

IETF
RFC 7506 已成历史,Router Alert 69 仍可能在线上
标准页面上,“退役”已经完成:RFC 7506 被列为 Historic,IANA 把数值 69 标为 DEPRECATED,RFC 9570 还明确要求新的 LSP Ping 报文不得设置 Router Alert。可在设备上,旧模板不会因为网页状态变化而自动消失。文档结论正确,不等于运行结论已经得到证明。
北美机构趋势
Rigetti的CHIPS资金分批到账,股份却一次到位
这份联邦资助安排看似用约 1 亿美元换取约 1 亿美元的股份,实际却把现金、持股、出售、表决和回购拆成五只不同的时钟。理解先后顺序,比记住总额更重要。