
主要领域
基础设施
在 主要领域 分类下,基础设施 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。

欧洲与中东国家电信
POST Luxembourg 与国家连接:公司身份不能证明网络控制权
要理解一家电信相关机构的连续性,必须先区分四类问题:登记名称说明谁承担法律身份,集团说明描述组织结构,监管记录界定特定义务,正在运行的网络变化则反映某一时点的运营状态。把这些记录放在一起可以形成有边界的连续性判断,但不能据此推定每项资产的所有权、排他控制权、服务表现或全国性运营权限。
北美云服务
Azure 2021 年 DNS 故障:边缘缓存过载如何成为一场问责考验
2021 年 4 月 1 日,Azure DNS 在一段关键时间内不再是可靠的命名基础设施。Microsoft 将 DNS 可用性受影响的窗口定为 UTC 21:21 至 22:00,并称大多数受影响服务到约 22:30 才恢复。运营方随后把事故归因于一次面向若干未披露 Azure 托管域名的全球异常 DNS 查询激增,以及一个降低 DNS 边缘缓存效率的代码缺陷;服务过载后,客户端重试又带来看似合法的额外负载。公开材料足以审视缓存、过载保护、重试、隔离、状态通道与恢复证据,却不足以确定流量来源、生成系统、意图、目标域名、个人责任、完整损失或全部改进措施…
欧洲与中东国家电信
Arqiva 与 Emley Moor:法定身份、站点证据和运营职责的边界
Arqiva 的公开资料把公司登记、品牌表述和具体发射站的运行背景放在同一个视野中,但三者回答的是不同问题。理解 Emley Moor 的通信连续性,需要逐层核对身份记录、站点陈述与实际管理维护信息,不能由共同名称直接推导所有权或排他控制。
北美国家电信
CenturyLink 2020 年 FlowSpec 故障:输入验证为何成为骨干网控制问责的试金石
2020 年 8 月 30 日,CenturyLink/Level 3 骨干网的一次路由控制事件造成大范围可达性中断,持续约五小时。CenturyLink 后来将事件归因于一条有问题的 BGP FlowSpec 通告。真正需要追问的不是 FlowSpec 是否“危险”,而是运营商能否证明:系统实际执行的规则与获准意图一致,传播范围可控,异常出现时仍能撤回路由,并以外部可达性而非内部状态声明证明恢复。

领导者
Funke Opeke、尼日利亚宽带规划与随后留下的实施记录
尼日利亚《2020—2025 年国家宽带计划》把连接愿景写成了一组可以核对的目标:到 2025 年,宽带普及率达到 70%,至少 90% 的人口处于覆盖范围内,城市和农村连接分别达到最低下载速率。计划还列出了实施机制和制约条件。它建立了共同尺度,但一份文件本身不会铺设光纤、开通基站或保证用户体验。

北美国家电信
Mobilicity 在 Rogers 2015 年收购之后:历史频谱转让记录不能证明当前网络控制权
2015 年的收购公告和频谱许可转让记录说明了一条历史上的交易与行政连续性链条,但它们没有回答谁在今天实际控制网络。理解这些材料,关键在于把品牌名称、法律实体、特定许可记录与当前运行事实分开。
欧洲与中东国家电信
KPN 2019 年故障致 112 无法接通,四路路由冗余由此成为问责检验
2019 年 6 月 24 日,荷兰全国性电话故障持续了 3 小时 18 分钟,固定与移动通话均受影响,紧急号码 112 一度无法使用。事故揭示了关键通信系统中经常被混淆的两件事:在两个地点部署四套路由系统,是一项真实的架构投入,却不等于拥有四条能够独立承受同一软件故障的连续性路径。

亚太地区数据中心趋势
GreenSquare 计划建设 240MW 墨尔本数据中心
GreenSquare 计划在斯波茨伍德建设 240MW 园区,采用 220kV 电力设计,规划审批和电网容量仍是交付的关键。
北美数据中心趋势
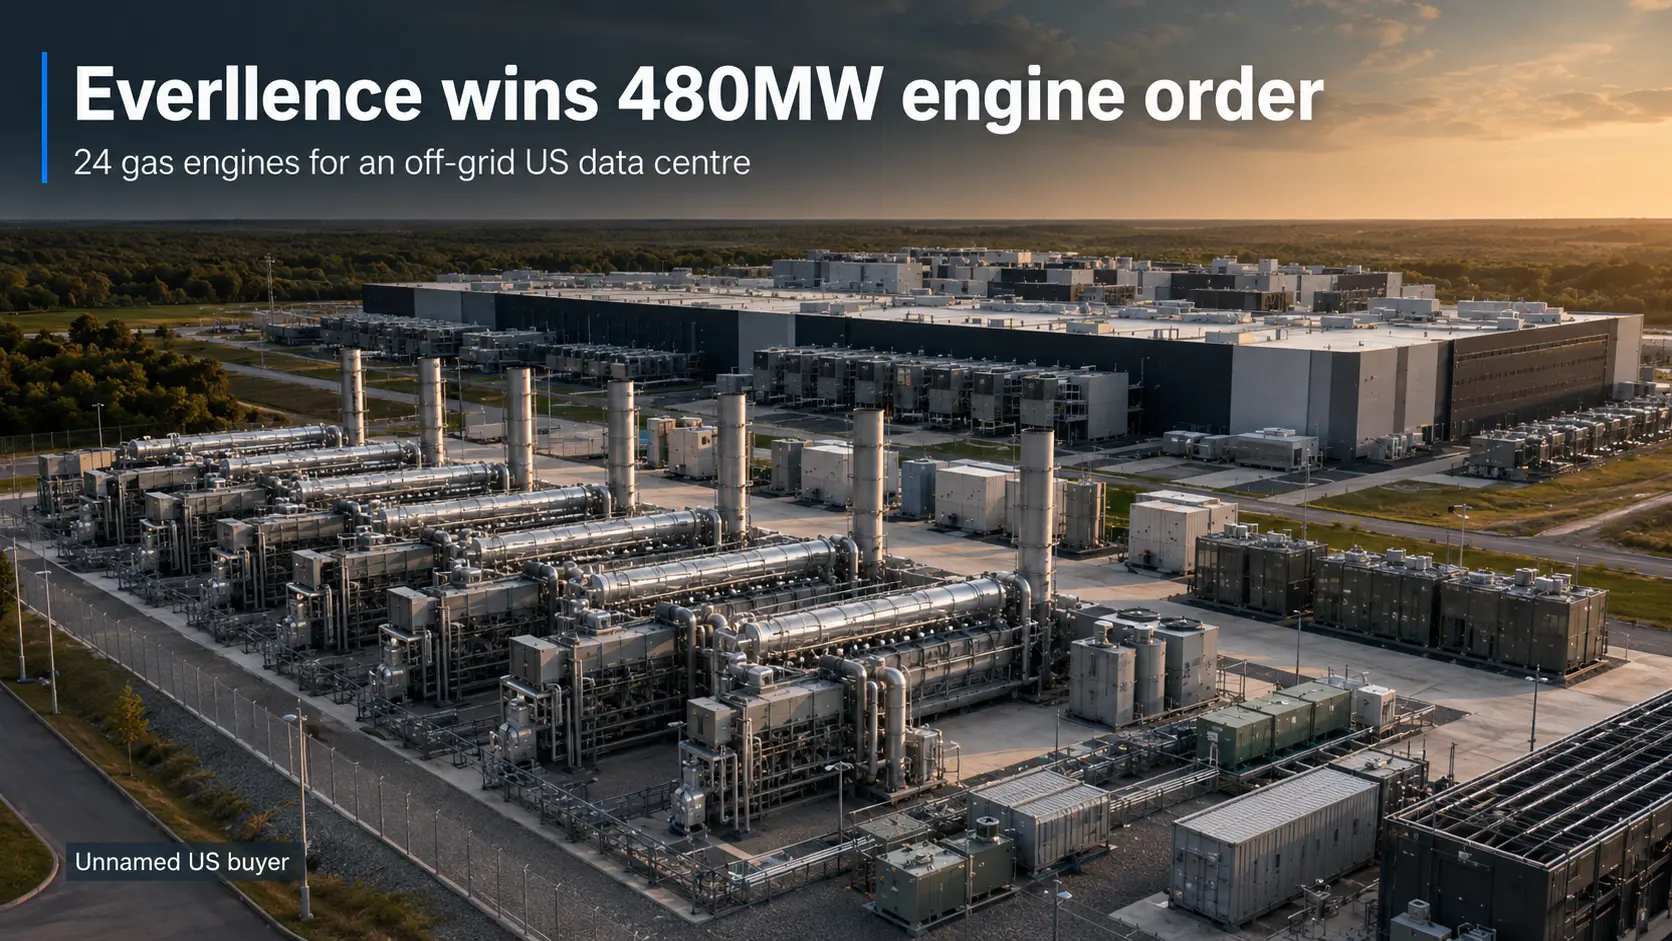
Everllence 赢得 480MW 离网数据中心发动机订单
Everllence 将为美国一个未命名的超大规模数据中心供应 24 台燃气发动机,调试与该离网设施的扩建挂钩。
北美数据中心趋势
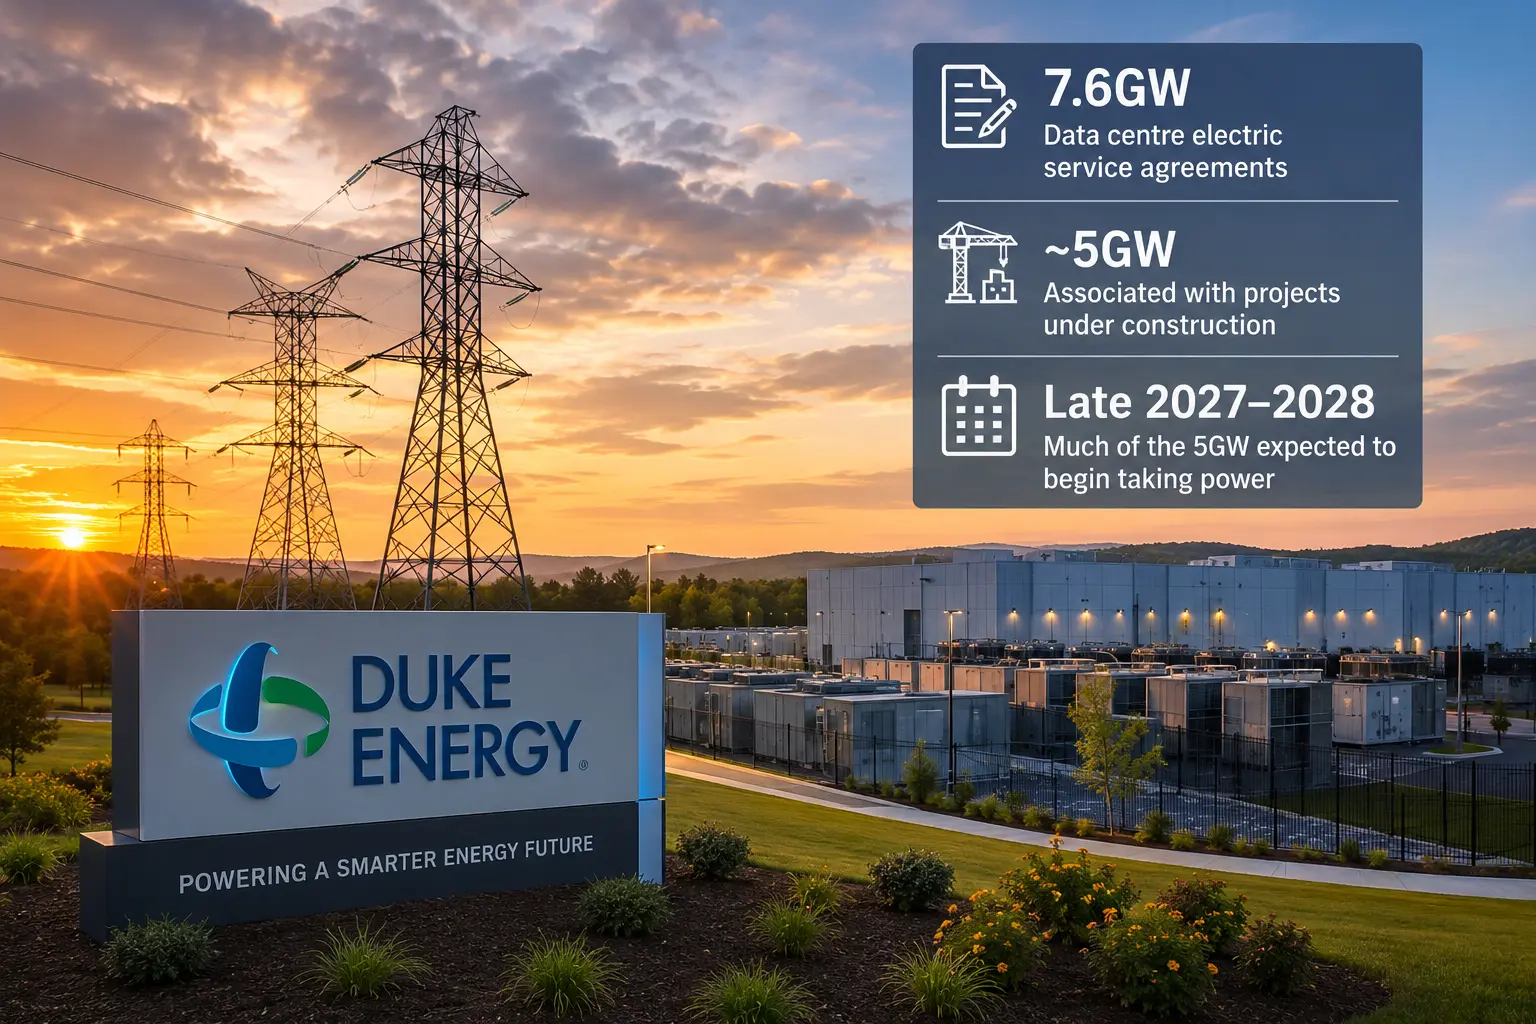
Duke Energy 数据中心协议达 7.6GW
Duke Energy 已签署 7.6GW 数据中心协议,其中约 5GW 在建项目预计从 2027 年底开始接电。

北美国家电信
BRIGHT HOUSE NETWORKS, LLC:2016 年收购与 ARIN 登记记录为何不能证明当前网络控制权
两组公开记录回答的是不同时间、不同层次的问题:证券文件记录 2016 年的收购交易,ARIN 记录则保留一个名为 BRIGHT HOUSE NETWORKS, LLC 的登记身份。把两者并列阅读,有助于理解控制事件之后的行政连续性,但不能据此认定这一历史品牌今天仍独立运营网络。
欧洲与中东数据中心趋势
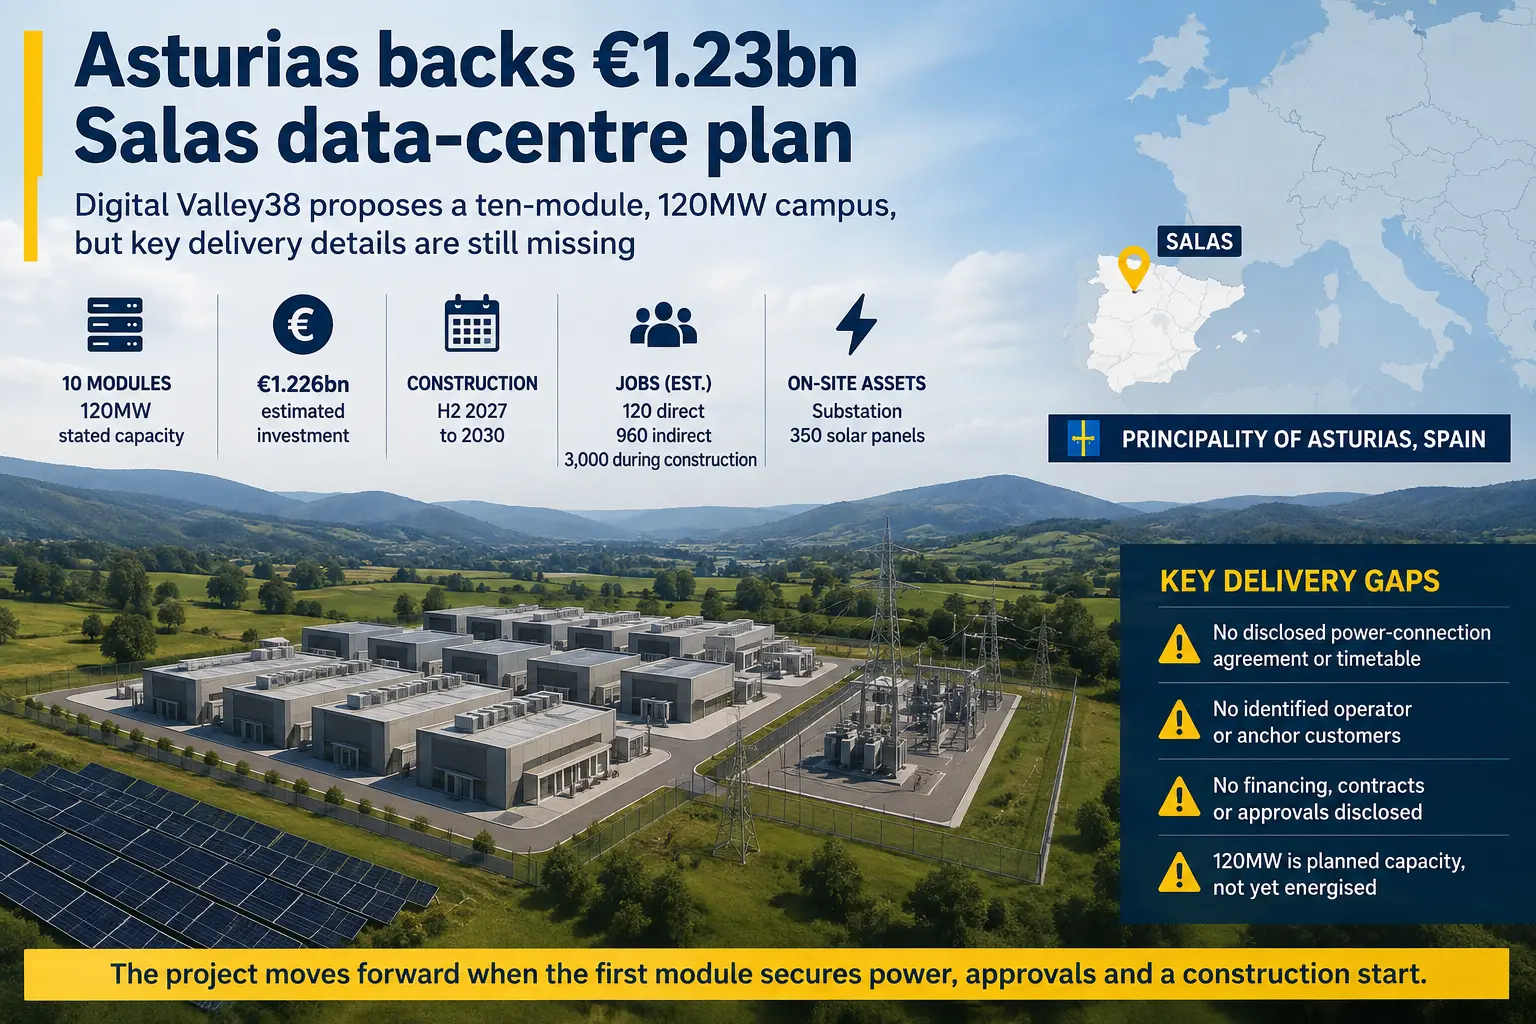
阿斯图里亚斯提出 12.3 亿欧元萨拉斯数据中心计划
阿斯图里亚斯展示了 Digital Valley38,一个位于萨拉斯的十模块 120 兆瓦数据中心项目,计划于 2027 年下半年至 2030 年进行建设。

欧洲与中东云服务
Equinix (Netherlands) B.V. 与 AM3/AM4:注册身份为何不足以证明设施控制权
三份公开记录分别描述了荷兰的一项成员身份、一个由参与方维护的设施条目,以及一个互联网交换中心的机房位置。它们都出现了 Equinix 与阿姆斯特丹的名称线索,但并不能因此合并为同一个法律或运营主体,更不能证明 Equinix (Netherlands) B.V. 拥有、运营或控制 AM3 或 AM4。
欧洲与中东国家电信
Vodafone UK 2025 年路由撤回事件:供应商软件故障说明为何止于控制面责任边界
2025 年 10 月 13 日,Vodafone UK 的全国性中断留下了两类公开记录:用户侧的宽带、4G 和 5G 服务受阻,以及互联网侧两个 Vodafone 自治系统的已通告地址空间在同步 BGP 路由撤回中降至接近零。Vodafone 随后表示,事故由一个供应商合作伙伴的非恶意软件问题触发。两类记录共同提出了一个清晰的问责问题,却没有证明软件问题直接造成路由撤回,也没有识别供应商或裁定任何一方的法律过错。

欧洲与中东云服务
Telehouse International Corporation of Europe Ltd 的 Docklands 扩建:为何 West Two 是一场运营控制检验
Telehouse 的 West Two 仍是一项面向未来的扩建工程,而现有 West 设施、成员名录和互联目录记录描述的是不同层次的当前事实。判断这项工程时,关键不是把“已宣布”“已建成”和“已运行”混成一句话,而是分别确认法律主体、设施、交换位置以及真实运行网络中究竟有哪些控制可以被观察和验证。
北美云服务
微软 2023 年 WAN 故障:一条未经限定的路由器命令如何引发两波路由扰动
一次马德里扩容作业中的命令,在不同厂商平台上具有不同的实际作用范围。它越过了作业文本所暗示的边界,迫使微软全球 WAN 重算可达性,也说明“允许执行”并不等于“已经证明运行范围可控”。

领导者
Vint Cerf 与让互联网互联真正可部署的工作
把不同分组网络连接起来,并不是写出一份漂亮规范就结束了。设计者必须决定哪些功能属于网络层,哪些责任留给端点;必须维护不会冲突的编号记录;还要让不同机构编写的程序在真实链路上互通。1973 至 1981 年间,Vint Cerf 以共同设计者、共同作者和 DARPA 项目协调者的身份出现在这些公开记录中,但他始终处于一项集体工程之内。

欧洲与中东云服务
Orange Business Services SA 的托管与 CDN 边界:DSA 报告如何呈现运营控制范围
Orange Business Services SA 的透明度报告把托管与缓存责任、互联网接入业务的报告范围和注册名录身份区分开来,说明运营控制必须按具体服务逐项核实,不能仅凭共同的 Orange 名称推断。

全球云服务趋势
认罪坐实云端盗窃,但没有把 Snowflake 客户凭据事件变成平台入侵
“165”不能被当成一个简单标签。美国司法部说的是一家未具名美国 SaaS 公司的至少 165 个客户;Mandiant 在 2024 年记录的是约 165 家可能受影响的 Snowflake 客户机构。两组数字与时间线高度吻合,却仍有一条必须保留的证据边界:司法部没有点名 Snowflake,Mandiant 也没有发现 Snowflake 企业环境被攻破,初始入口是被盗的客户登录凭据。
欧洲与中东云服务
OVHcloud 将反 DDoS 维护变成了一次 BGP 到 OSPF 的变更控制故障
2021 年 10 月,OVHcloud 原本要在攻击强度上升的背景下加强反 DDoS 防护,结果却因一次计划内路由变更造成大范围服务中断。公开事实指向的不是 DDoS 攻击得手,而是 BGP 向 OSPF 重分发时出现的控制面故障:完整互联网路由表被通告进 IGP,路由器内存与处理器过载,IPv4 路由失效,而 IPv6 仍可达;软件回退未能奏效,工程师最终只能物理隔离并关闭故障路由器。此次事件真正检验的是,变更控制能否约束网络实际运行的路由状态,而不只是证明一份方案曾获批准。