
主要领域
基础设施
在 主要领域 分类下,基础设施 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。
案例档案
套接字关了,交易没有结束:TLS `close_notify` 的终止权限
客户端收到了“成功”,服务器也完成了看似正常的 TLS 关闭。几毫秒后,数据库却拒绝了那次写入。这里没有密码学矛盾:`close_notify` 只证明服务器在一个 TLS 发送方向上不再发送消息,不能证明付款、授权或状态变更已经持久化。真正的故障,是系统把连接终止当成了业务结论。

案例档案
票据还在,会话已不在:TLS 1.3 恢复状态的权限边界
区域切换后,新节点接受了一张六小时前签发的 TLS 1.3 会话票据。密码学验证没有出错:客户端持有对应的恢复 PSK,binder 也覆盖了这次新握手。问题在于,用户的管理权限早已被撤销。系统恢复了旧判断,却没有证明那个判断此刻仍然成立。
案例档案
记录更长,不等于消息更长:TLS 1.3 填充与可见长度的证据边界
取证表里有两个数字:第一条密文记录比第二条多 512 字节。报告把差额直接算进请求正文,并据此认定用户执行了某项操作。抓包没有错,推论却跨错了层。发送端正把 TLS 1.3 记录补齐到固定边界,有时还发送正文为空的应用数据记录。线上可见的是密文长度,不是填充前的应用消息长度。

案例档案
第一次问候被退回,却没有被抹去:TLS HelloRetryRequest 与协商记录的权威
故障分析拿到的抓包从第二个 ClientHello 才开始。里面只有一个密钥份额,服务端接受了它,握手也顺利结束。若把这段记录单独阅读,很容易断言客户端一开始就选择了这个群组。事实恰好相反:第一次问候曾作出另一种预测,而 TLS 特意把它的哈希带进后续记录,使一次纠偏不能变成对历史的重写。

案例档案
协商要的是证书,代码却放行了密钥:TLS 裸公钥与验证权边界
裸公钥并不是“少了几段的证书”,而是 TLS 明确定义的另一种认证形态。真正危险的不是使用它,而是在双方没有选择它时让它改写验证规则。wolfSSL 在 2026 年修复的高危缺陷,正好留下了一份运行代码证据:一枚格式正确的密钥,也可能从错误的门进入信任系统。

案例档案
证明在连接开始后才到达,但它不能改写过去:TLS Exported Authenticator 与应用权限
14:03,一份有效的证书证明进入了一条已承载数百次操作的连接。系统随即提升所有并发流,还把此前五分钟的工作改记在新身份名下。密码学验证没有错,授权历史却被写错了。RFC 9261 能把新增身份的私钥持有证明绑定到既有连接,却不会替应用决定生效时刻、目标流和权限范围。

案例档案
证书尚未通过验证,内存请求却必须先被裁决:TLS 证书压缩的信任前边界
一个只有两千字节的握手消息,声称解压后要占用十二兆字节。此时接收方还看不到证书名称、签名与信任链,却已经要决定是否为这个未经认证的请求分配内存和计算时间。RFC 8879 可以减少线上字节,但不能替对端决定本地资源预算,更不能把解压成功当成身份成立。

案例档案
边缘拿到了密钥,却没有拿到证书:TLS 委托凭据的短期权限边界
凌晨两点,一把只能使用数小时的私钥被部署到边缘。它足以代表证书持有者完成一类 TLS 1.3 握手,却不能续签证书、生成下一份有效委托,也不能让应用接受一笔交易。真正转移的是一段可到期的执行权限,不是身份所有权。
全球机构趋势
当时钟只有一个主人,网络就谈不上韧性
网络可以不断电、路由可以保持可达、服务器也能通过健康检查,但整个系统仍可能失去判断事件先后顺序的能力。精确时间是无线同步、身份认证、控制系统、交易记录与事故证据背后的隐形依赖。真正的韧性始于三个可回答的问题:时钟最多可以错多少、这个界限能维持多久、谁有权在失去信任时选择新的时间基准。

IETF
“最新收到”不等于“全部发生过”:Observe 之外仍要有人为缺口负责
一个压力传感器在拥塞期间先越过告警线,几秒后又恢复正常。CoAP 客户端只收到恢复后的表示。就“现在是多少”而言,它可能已经收敛;就“期间是否发生过危险”而言,它没有证据。RFC 7641 从未把两者混为一谈。它提供的是尽力而为的当前状态观察,并明确允许跳过任意数量的中间状态。真正危险的不是协议压缩了历史,而是自动化系统把被压缩的历史包装成完整审计。

案例档案
对端请求换钥,却没有接管密钥世代:TLS 1.3 KeyUpdate 的轮换权边界
一条 KeyUpdate 记录由旧密钥加密,后续记录却必须进入新世代。对端可以验证这座桥,也可以要求反向更新;它看不见旧 secret 是否真正离开内存,更不能把一次流量密钥刷新变成新的身份认证或无限计算授权。

案例档案
会话属于路由服务器,下一跳却不属于它:IXP 路由中介的权力边界
值班人员看到两条 BGP 会话都是 Established,便把故障排除在路由服务器之外。真正阻断流量的却是另一条链路:客户路由器已经选中路由,但无法把保留下来的 NEXT_HOP 解析成交换网中的 MAC 地址。控制消息来自路由服务器,数据包本来就不该去那里。

案例档案
请求写着“紧急”,调度器仍要自己决定:HTTP Priority 的资源分配权边界
英雄图、网页字体和后台请求都能要求更早送达,但它们竞争的带宽并不属于请求方。RFC 9218 建立的是可互操作的偏好语言,不是远程接管 CDN、源站或 QUIC 调度器的命令接口。

互联网历史
那个试图让 IPv6 自动运行的前缀:6to4 与 2002::/16
6to4 曾给出一个诱人的承诺:把已有 IPv4 地址变成一张 IPv6 网络,再由中继完成剩余路程。地址转换确实按设计工作了;围绕它的运营责任却没有自行就位。

亚太地区国家电信趋势
用户级 AI-RAN 不能只公布一个平均改善值
DOCOMO 与 Samsung 表示,用户级优化模拟把速率下降发生频率从 13.1% 降到 7.2%。结果值得关注,但商用控制必须同时披露误判、受损用户、资源外溢、数据边界和确定性回退。
全球数据中心趋势
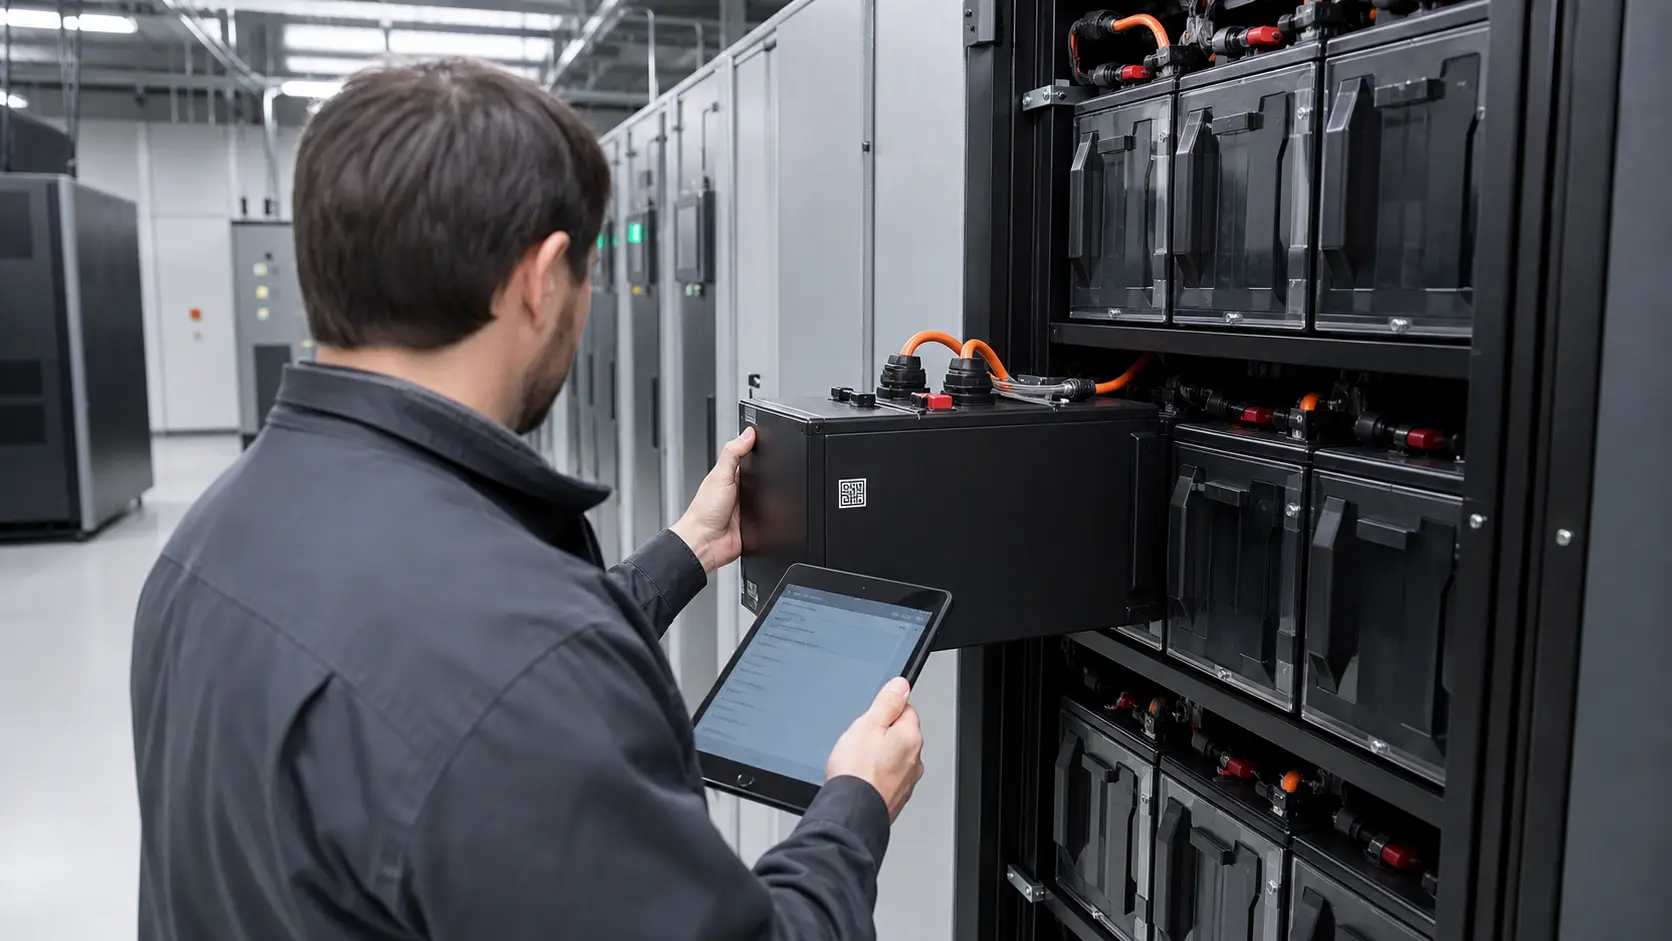
数据中心 UPS 替换背后的电池护照
一组替换电池可以装进机房、符合电压窗口,也能纳入维护计划,却仍不构成完整选择权。自 2027 年起,符合条件的工业电池还需要一条能随硬件移交的证据链。

亚太地区国家电信趋势
DOCOMO 的 2028 卫星路线图需要一张服务边界表
DOCOMO 已为下一代手机直连卫星服务签约,计划在 2028 财年内加入语音、高速浏览和 IoT。合约提高了路线图的可信度,但真正的运营承诺仍取决于容量、时延、优先级、设备认证和故障回退定义。

JPNOG
绿灯、Link UP,却只有正常值的一部分:JANOG58 的机架级验收缺口
绿灯没有撒谎,但它回答错了问题。它说明状态电路看见了自己应该看见的条件;Link Status UP 说明接口进入了规定状态;正常光功率说明接收功率没有越过既定告警线。SoftBank 在 JANOG58 公布的案例显示,这三项可以同时成立,而一条链路在 NCCL 全链路测试中仍只能交付正常吞吐量的某个不特定比例。

案例档案
解析器说出了故障,却没有证明原因:Extended DNS Errors 的诊断权边界
同一个 `SERVFAIL`,在企业递归解析器上附着“DNSSEC Bogus”,在上游转发器上附着“No Reachable Authority”,换一条出口后又变成“Network Error”。这些标签都可能诚实,也可能只描述各自能看到的一段路径。精确的名称让故障更容易调查,却不会自动把观察升级为因果证明。

报道
AFRINIC把身份核验带到基加利,注册库交接还需要一张回执
面对面可以消除邮件里反复确认的模糊,却也容易把几个本应分开的步骤压成一句“现场办完”。AFRINIC 在 AfPIF 提供身份核验和注册记录修正,真正需要长期保存的不是会面的印象,而是从人、角色、授权到最终写入的完整交接。