
内容类型
Research
在 内容类型 维度下,Research 将 BTW.MEDIA 上采用相同编辑格式的文章汇集到一起,让读者可以在不混淆不同类型证据的前提下,比较简报、档案、风险提示、市场分析和事件报道。该页面说明这一内容类型如何在站内呈现互联网基础设施事件、企业动态、治理决策、运营信号和公开证据。读者可以比较哪些主体或基础设施系统最常出现、来源质量如何影响解读,以及某篇材料属于长期档案、时效性事件、战略市场信号还是治理进展。最终形成对运营商、投资者、客户、分析师和政策相关方都有参考价值的搜索页面,帮助他们理解同类文章格式背后的影响、时机与证据。

AFNOG
AIS 2026 承诺提供“精选录像”,却没有说明由谁筛选
AIS 2026 被描述为一场混合模式峰会,线上参与者可以观看直播、参与互动讨论,并访问“精选录像”。“精选”不是一个纯技术用词:谁有权决定哪些会议进入公共记录、依据什么规则作出决定,公开页面没有给出答案。

IETF
当无人机标识成为 DNS 委派:RFC 9886 与远程识别背后的注册链
Broadcast Remote ID 携带的是紧凑的 DRIP 实体 Tag(DET);但要认证它是否确实进入注册体系,公开证据并不集中在广播帧中,而是分布在反向 DNS 委派、HHIT/BRID 记录和证书链之间。

互联网历史
邮件写明了权限,解码器仍不能替收件系统授权:RFC 1505
一封邮件的 `Encoding` 字段写着 `Signature`,它可能指密码学签名,也可能只是正文末尾那几行姓名与格言。1993 年的 RFC 1505 把两者放进同一套描述语言,也因此留下一个至今仍尖锐的问题:机器认出了一个词,究竟认出了格式、证据,还是行动权限?

领导者
Karthick Thangavel 与印度宽带增长背后看不见的网络工作
每一次 AI 回答、赛事直播和数字支付,都始于一个不那么耀眼的动作:有人勘察线路、熔接光纤、配置接入设备,并在链路中断时随时准备修复。Karthick Thangavel 的公开记录之所以值得关注,是因为当宽带行业谈论速度、套餐和自动化时,他始终把这层运营工作放在视野中央。

案例档案
挑战放行了邮件,邮件却还没有抵达列表
IETF 计划在 9 月 11 日切换邮件基础设施。新系统把挑战验证、列表处理、地址改写、签名与出站传输拆成不同环节。拆分带来的真正价值,不是让每个容器都显示绿色,而是迫使运营者回答:每一次“成功”究竟只证明了哪一道边界?

IETF
当 255 个八位字节不再够用:RFC 9885 与多段 IS-IS TLV
一条语法上有效的 IS-IS LSP,仍可能让接收方得到不完整的对象:当信息越过 255 个八位字节的边界、进入另一次 TLV 出现,而接收方只处理一个 TLV 出现时,协议解析成功并不等于信息完整。

案例档案
CRL 编号更大,RPKI 却必须忽略它:RFC 9829
值班工程师看到两份撤销列表:一份编号更大,另一份被当前清单列出,文件哈希也完全吻合。若按普通 PKI 经验选前者,仪表盘会显得合理,验证器却走错了权威路径。RFC 9829 的关键不是删掉一个字段,而是禁止它继续替当前清单作决定。

AFNOG
AfNOG 公布奖学金标准,却未公布适用程序
AfNOG 的 Abha Ahuja Bursary 页面清楚列出谁可以申请以及委员会看重什么,却没有同样清楚地说明委员会如何把这些标准转化为决定。这不是对任何一次资助结果的指控,而是对公开问责边界的审视。

案例档案
追踪记录串起了行动,却没有证明授权
最危险的审计记录,不一定是残缺的记录,而可能是一条看起来毫无缺口的时间线。用户、智能代理与外部服务都写入同一个追踪编号,界面便把它们排成一个故事;可是谁有权作出决定、权限何时生效、服务究竟改变了什么,仍需要各自的证据。

互联网历史
同一个网络绕回入口,路由表里却多出一个影子:RFC 1504
一个号码从表里删掉,不等于所有旧包、旧缓存和旧路径都已忘记它。RFC 1504 要求动态重映射尽量延后复用,原因并非怀旧:一旦旧号码带着上一段历史回来,新网络可能被迫继承一个自己从未拥有过的身份。

互联网历史
不断链也能换钥:TCP-AO 的滚动信号
长寿命 TCP 会话最棘手的时刻,往往不是建立连接,而是认证密钥需要更新之时。TCP-AO 用 KeyID 与 RNextKeyID 把原本依赖双方同时切换的冒险,改造成可观察的双向状态推进,同时把密钥授权留在协议之外。
IETF
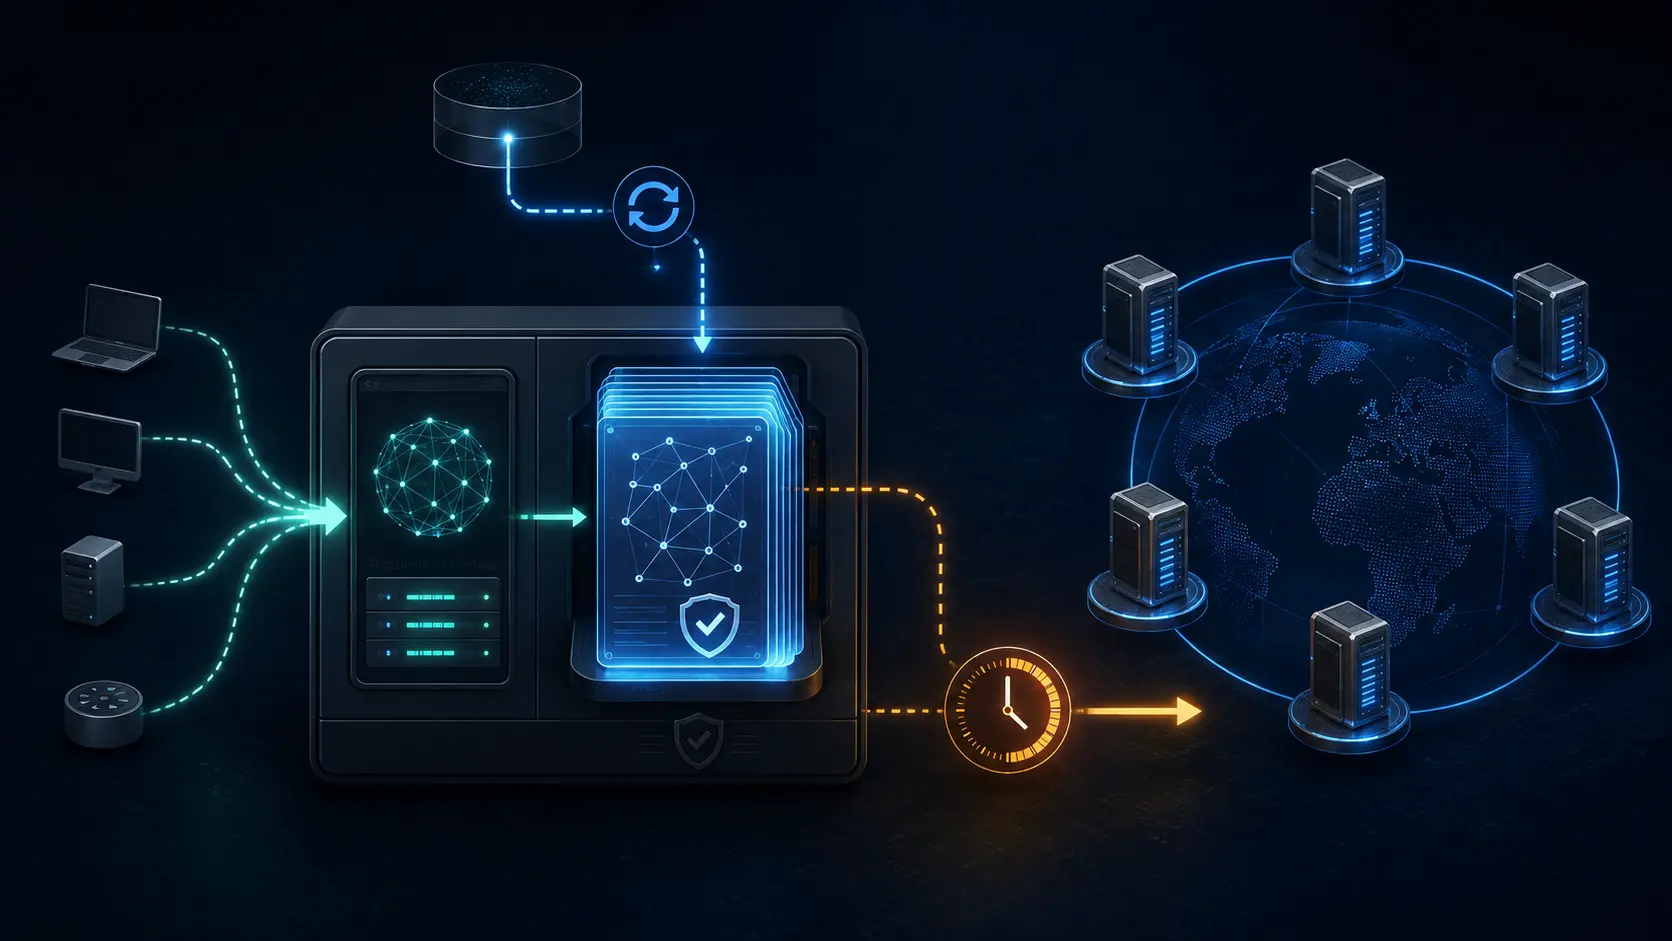
本地根让 DNS 韧性成为运营者掌控的回退决策
RFC 8806 允许递归解析器在同一主机上使用完整的根区副本。这样既能降低对远端根服务器网络路径的依赖,也能避免根查询暴露给路径上的观察者。但控制权随之发生转移:运营者必须证明本地副本仍然新鲜,并在它失效以前切回非本地根服务器。
案例档案
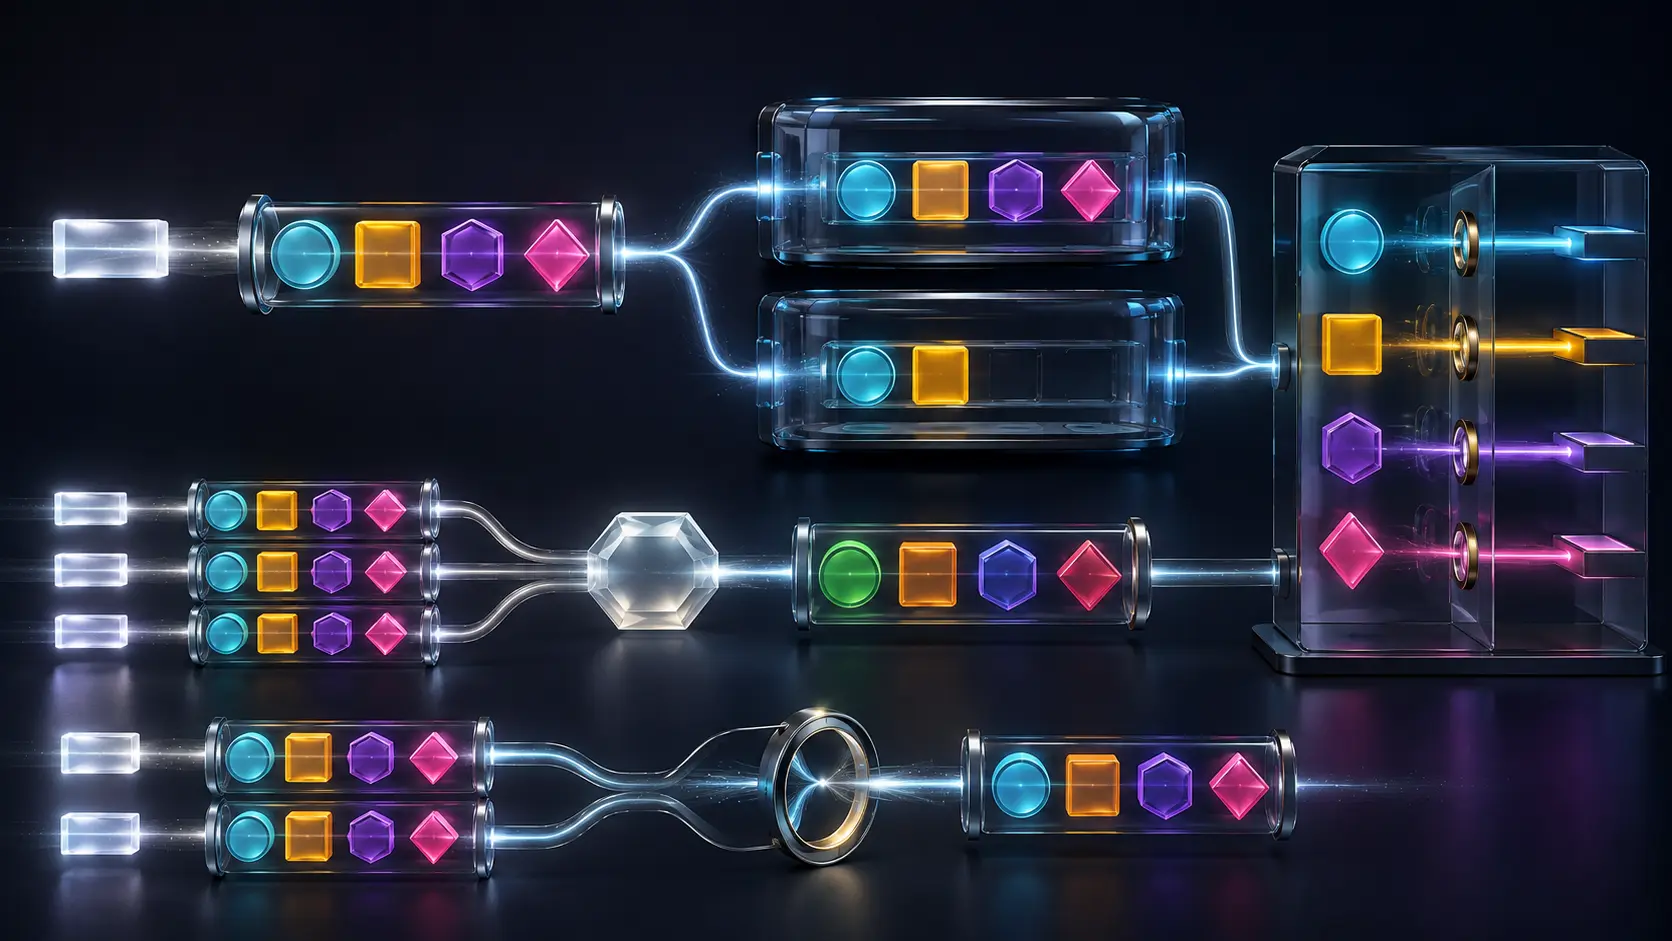
控制器看见了标签,却没看见它丢过什么:RFC 9825
一个 BGP-LS 控制器收到某前缀的两枚 OSPF 管理标签,查询结果、拓扑库存和策略预览三处都显示相同数值。自动化因此认定证据完整,准备把前缀导入另一个路由域。它看不见的是:上游 ABR 原本收到四枚标签,只因本地实现上限而保留前两枚;再上游的汇总又使用了独立配置。控制器没有读错任何字节,却把路径末端的一份投影当成了全程事实。

IETF
标签到了,但路径对吗?RFC 9884 与 PSID 验证
MPLS 标签可能已经到达预期出口并在那里弹出,却仍然被映射到了错误的 SR Policy、错误的 candidate path 或错误的 segment list。RFC 9884 针对的正是出口处理正确而路径上下文错误这一陷阱。
案例档案
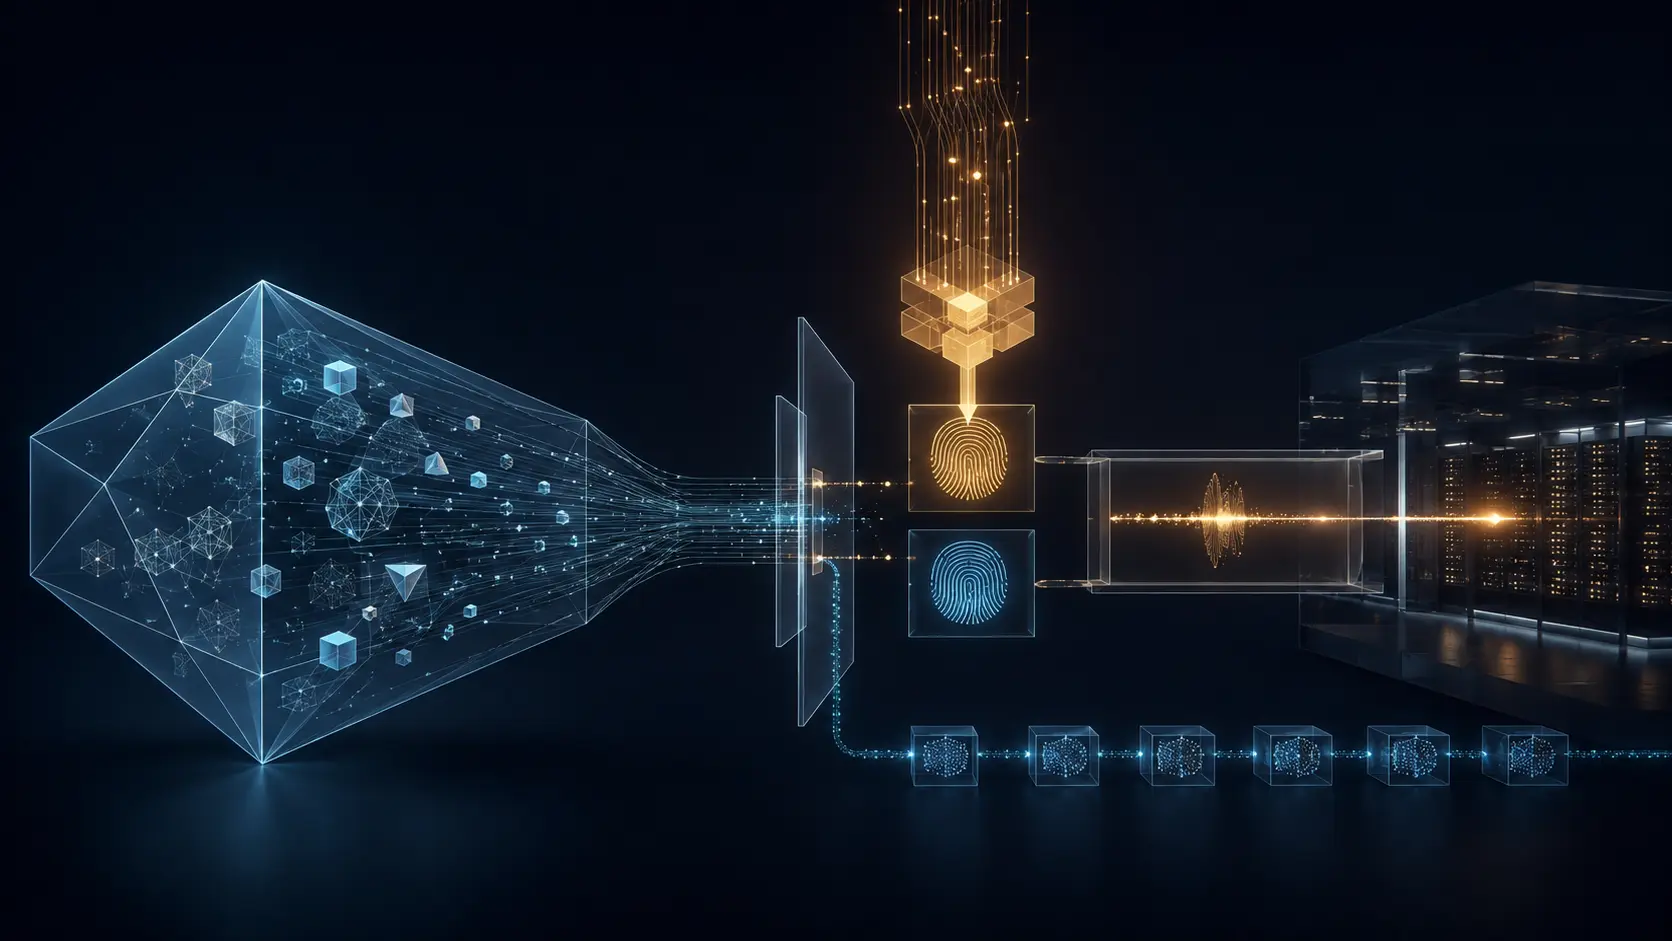
令牌准许调用工具,却没有准许这一组参数
一个代理可以拿着完全有效的 OAuth 令牌,把钱汇给错误账户、把消息发给错误对象,或把基础设施改成错误状态。问题不一定出在令牌被盗,而可能出在令牌之后:模型刚刚生成的工具名与具体参数,究竟由谁独立授权,又在哪里与即将生效的真实请求作最后比对?

案例档案
报头写着 NOERROR,签名正文却证明该名称不存在:RFC 9824
凌晨的容量曲线先动了。随机子域名不断抵达权威服务器,在线签名队列变长,CPU 预算被逐步吃掉;递归端却没有出现同等幅度的“缓存未命中”告警。问题并不是缓存坏了,而是它手中的紧凑否定证明不能像普通 NSEC 证明那样扩展合成更大范围的 NXDOMAIN。较小的单次回答,把一部分工作重新交回了持有私钥的边缘。RFC 9824 的真正管理问题,正是看清这种成本转移,而不是只庆祝报文变短。

案例档案
服务已经迁走,旧记录却因“来得更早”胜出
局域网里的先到者保护,本来用于阻止后来设备抢占已有服务名。把 SRP 注册器和多个代理插进链路后,同一规则会把过期副本当成老资格,把真正的新状态当成入侵者。DNSSD 拟议的新章程正要处理这次语义反转;TSR 可以说明哪份数据较新,却不能替任何服务签发身份证明。

案例档案
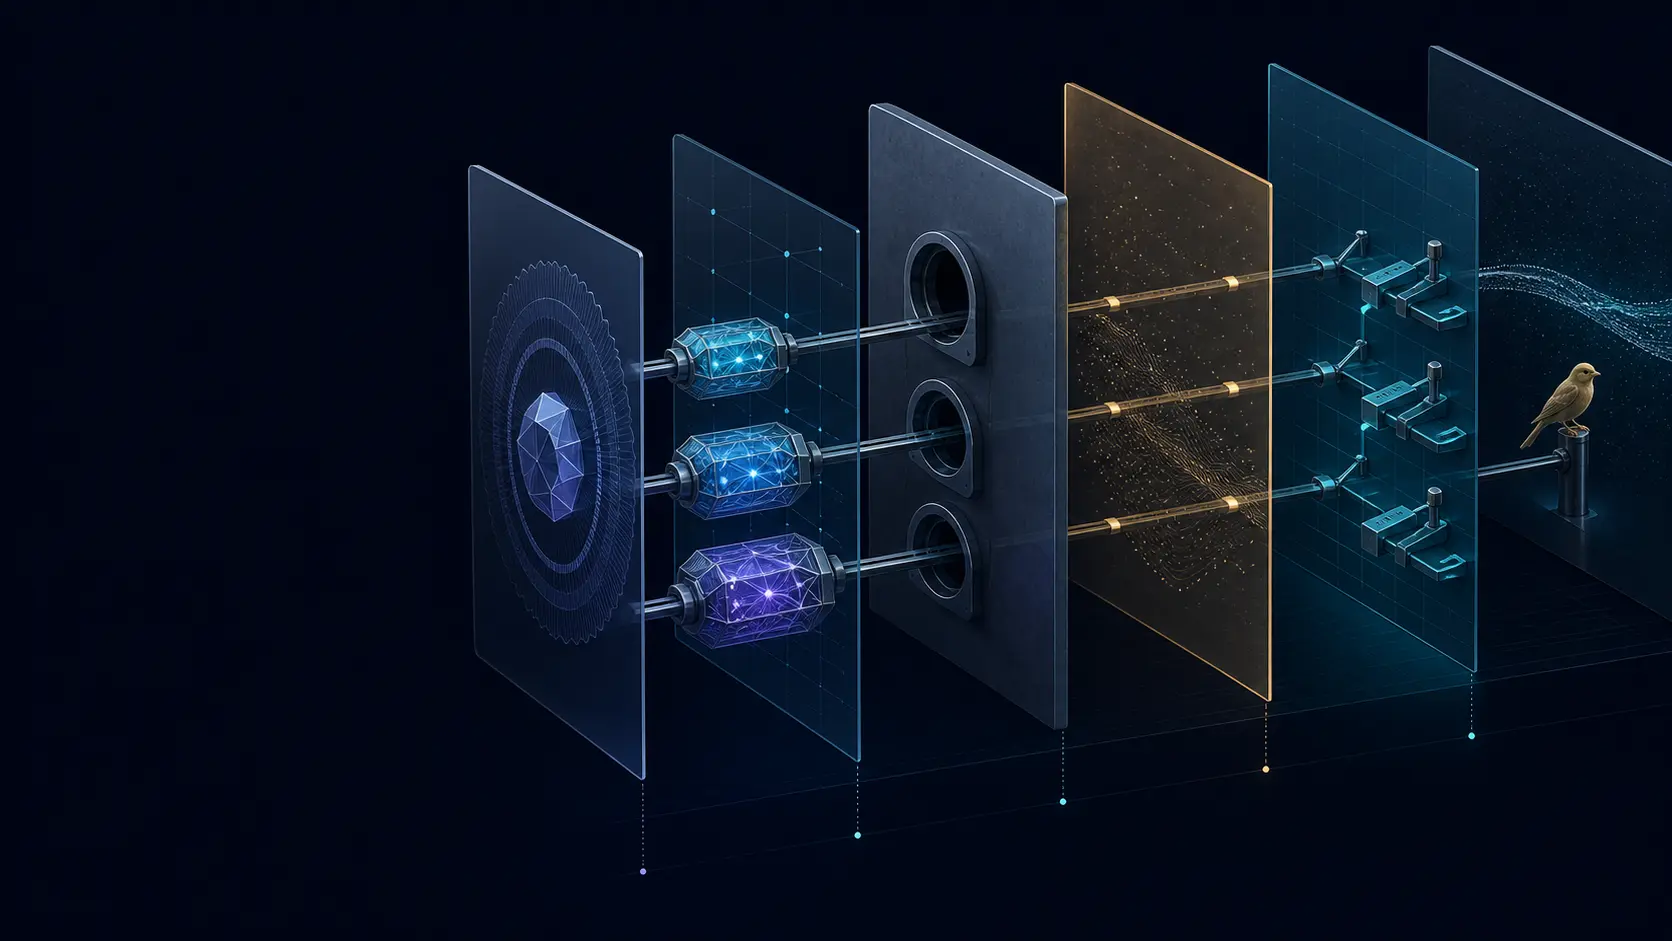
EAP 方法已经成功,受保护会话仍在等待第二位证人:RFC 9820
一次续期开始后,控制器把新一代安全状态标成“当前”,但边缘缓存仍接受旧上下文。两边都没有伪造密码学:新会话尚未完成受保护确认,旧会话也尚未到期。真正出错的是管理面把“正在替换”写成了“已经替换”,随后把一次旧状态下获准的应用操作归到新状态名下。RFC 9820 的价值,不只是规定怎样用 CoAP 承载 EAP;它还迫使运营者承认方法成功、双向密钥确认、资源授权、代际切换与实际效果属于不同的现实层。
案例档案
三个 ML-KEM 组获准发布,注册表却没有推荐其中任何一个
技术治理中最危险的误读,往往发生在一个正式动词和一个单字母字段之间。IESG 已批准纯 ML-KEM 的 TLS 1.3 文件发布,IANA 表也已有三个编号,但 `Recommended` 仍是 `N`。这不是自相矛盾,而是在告诉部署者:共同语法已经形成,风险决定仍由承担后果的人负责。

案例档案
交换机执行了程序,却没有因此获得读取、改写与决策的权力:RFC 9817
回滚记录显示“成功”之后,设备又发出了三次旧控制动作。代码版本确实退回去了,遗留状态却没有一起退出;编排器证明了它提交过回滚,终端测量则证明现场并未回到原来的系统。RFC 9817 的意义正在这里:计算进入网络设备后,速度、权限、状态、资源与后果也被绑进了数据路径。若只记录“程序已运行”,最需要解释的权力转移反而消失了。