
摘要
- European Data Protection Board提出的04/2026号指南草案列出五个问题,用于判断GDPR罚款应当与其他纠正措施并用,还是替代其他措施。
- 草案称,轻微违法通常以训诫代替罚款;若违法不属轻微,则形成应予罚款的强烈推定,但之后仍须进行个案比例性判断。
确认发生个人数据违法,并不能自动决定监管机关该采取什么措施。监管机关可能要求停止处理、责令改正、发出训诫、限制某项活动,或处以罚款。真正需要回答的是:哪项措施能够针对已经查明的问题,它为什么适用?
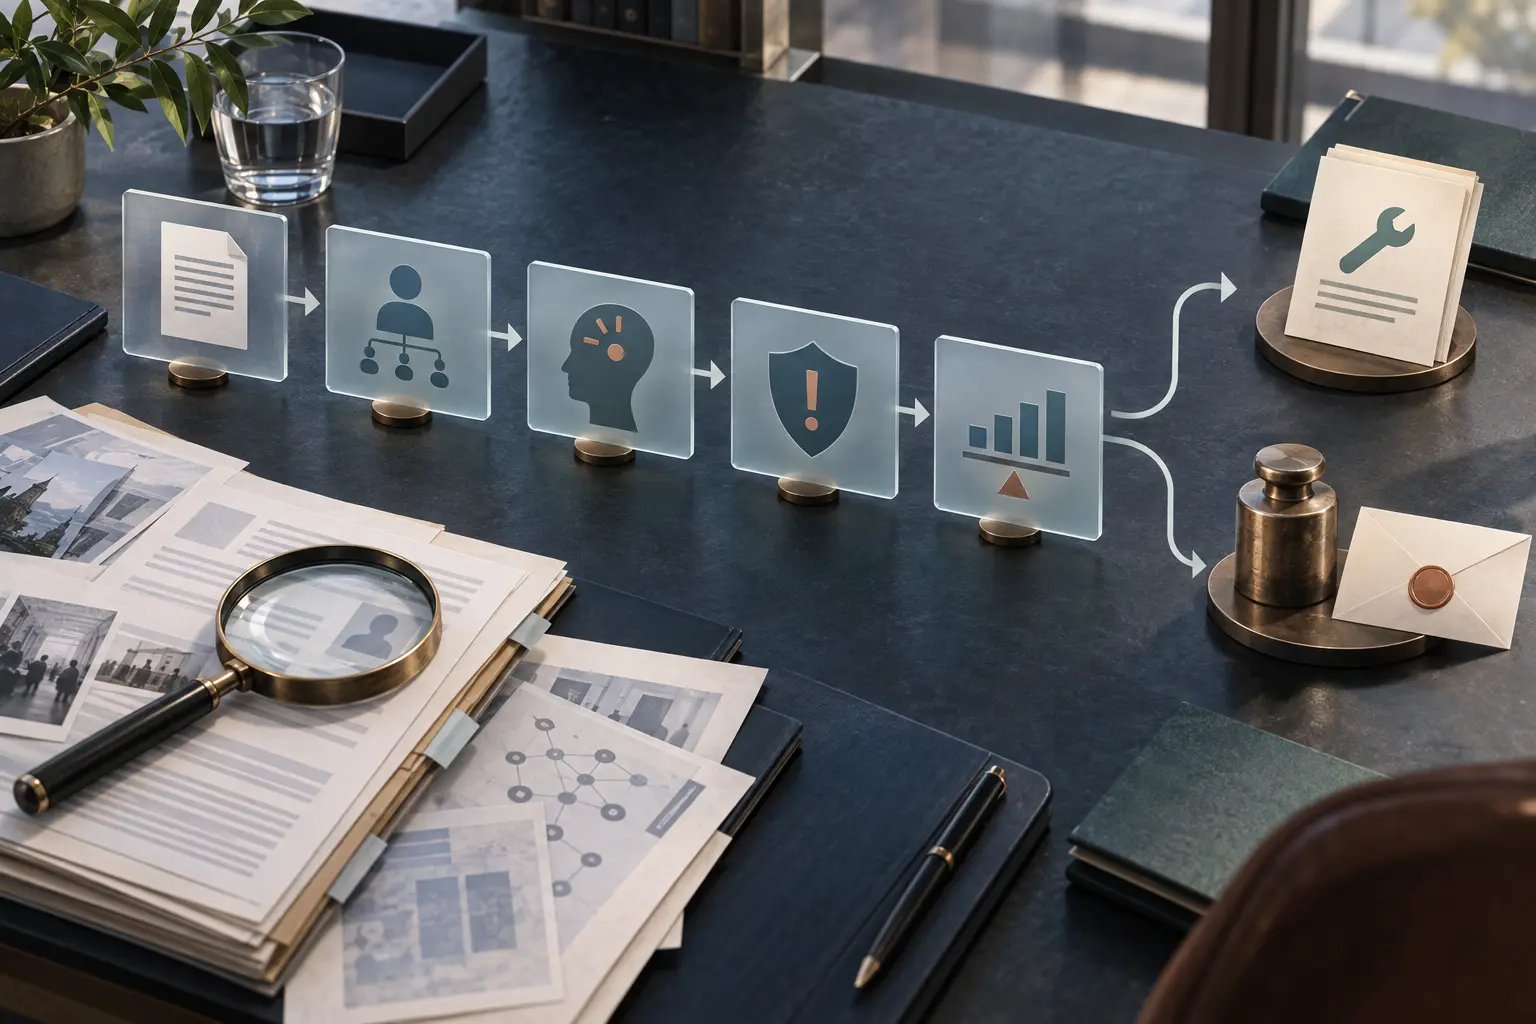
European Data Protection Board(EDPB)现在试图用五步程序说明这一选择。EDPB在同一次全体会议上还完成了关于DSA与GDPR衔接的另一份指南;那项工作与本次罚款选择方法不同。该机构于9月17日通过04/2026号指南1.0版并启动公众征询。草案要求主管国家监管机构依次核查:GDPR或国内法是否允许对此类违法处以罚款;被调查方是否就是受违反条款约束的一方;违法是否出于故意或过失;GDPR第83条第2款因素是否显示该违法较轻;以及在个案中罚款是否有效、适度并具有威慑力。
第四步是这套方法最关键的分界。草案称,若违法较轻,通常应给予训诫而非罚款。如果违法并非轻微,就存在应予罚款的强烈推定。但这不是一张固定价目表。第五步仍要求监管机构判断罚款在当前案件中是否实现法定目标,以及是否有理由偏离通常做法。
这份草案讨论的是选择措施,而非计算金额。EDPB此前的04/2022号指南专门处理罚款金额的计算。企业不应把新草案理解成一份把违法事实直接换算为固定金额的表格。草案也没有创设新的处罚权:法律依据仍是GDPR,特别是第58条和第83条;个案决定由有权监管机构作出,而不是由作为委员会的EDPB代替国家机构执法。
欧盟法院在C-768/21号Land Hessen案中已经划定了大致边界:数据保护机构并非每发现一次违法就必须罚款。但如果某种纠正措施对于弥补缺陷、执行GDPR而言适当、必要且合乎比例,监管机构就有义务采取行动。EDPB草案试图在不取消执法责任的前提下,让不同案件中的裁量过程更清楚。草案还说,不适用的步骤可以略过,示例只是说明思路,并不构成先例。
警告与罚款的区别说明了这套顺序为何重要。GDPR中的警告针对尚未实施、但可能违法的计划处理活动;草案认为,对同一行为不能既警告又罚款,因为违法尚未发生。训诫、命令或处理限制面对的是不同法律情形,也可能承担不同作用。有些措施旨在恢复合规,罚款则还具有威慑作用。把各种措施当成可以互换的工具,会掩盖监管机关真正要解决的问题。
公众意见提交截止时间为2026年11月13日中欧时间23时59分。EDPB称,提交意见将会公开;筛查仅用于阻止垃圾信息等未经授权提交。该机构提醒参与者删除不希望公开的个人信息和文件元数据,电子邮件地址不会公开。征询期将检验“轻微违法”与罚款强烈推定之间的界线是否足够清晰,能否帮助监管机关保持一致,同时避免把推定变成自动处罚。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance