
摘要
draft-ietf-teas-ns-ip-mpls-10允许切片流量经过不具备 NRP 能力的节点;选择器可以继续携带,NRP 处理则要到后续具备能力的节点才恢复。- 管理者必须把“标签存在”“节点识别”“逐跳行为执行”“物理资源充足”和“客户目标达成”分别取证,不能用一条绿色路径掩盖中间空段。
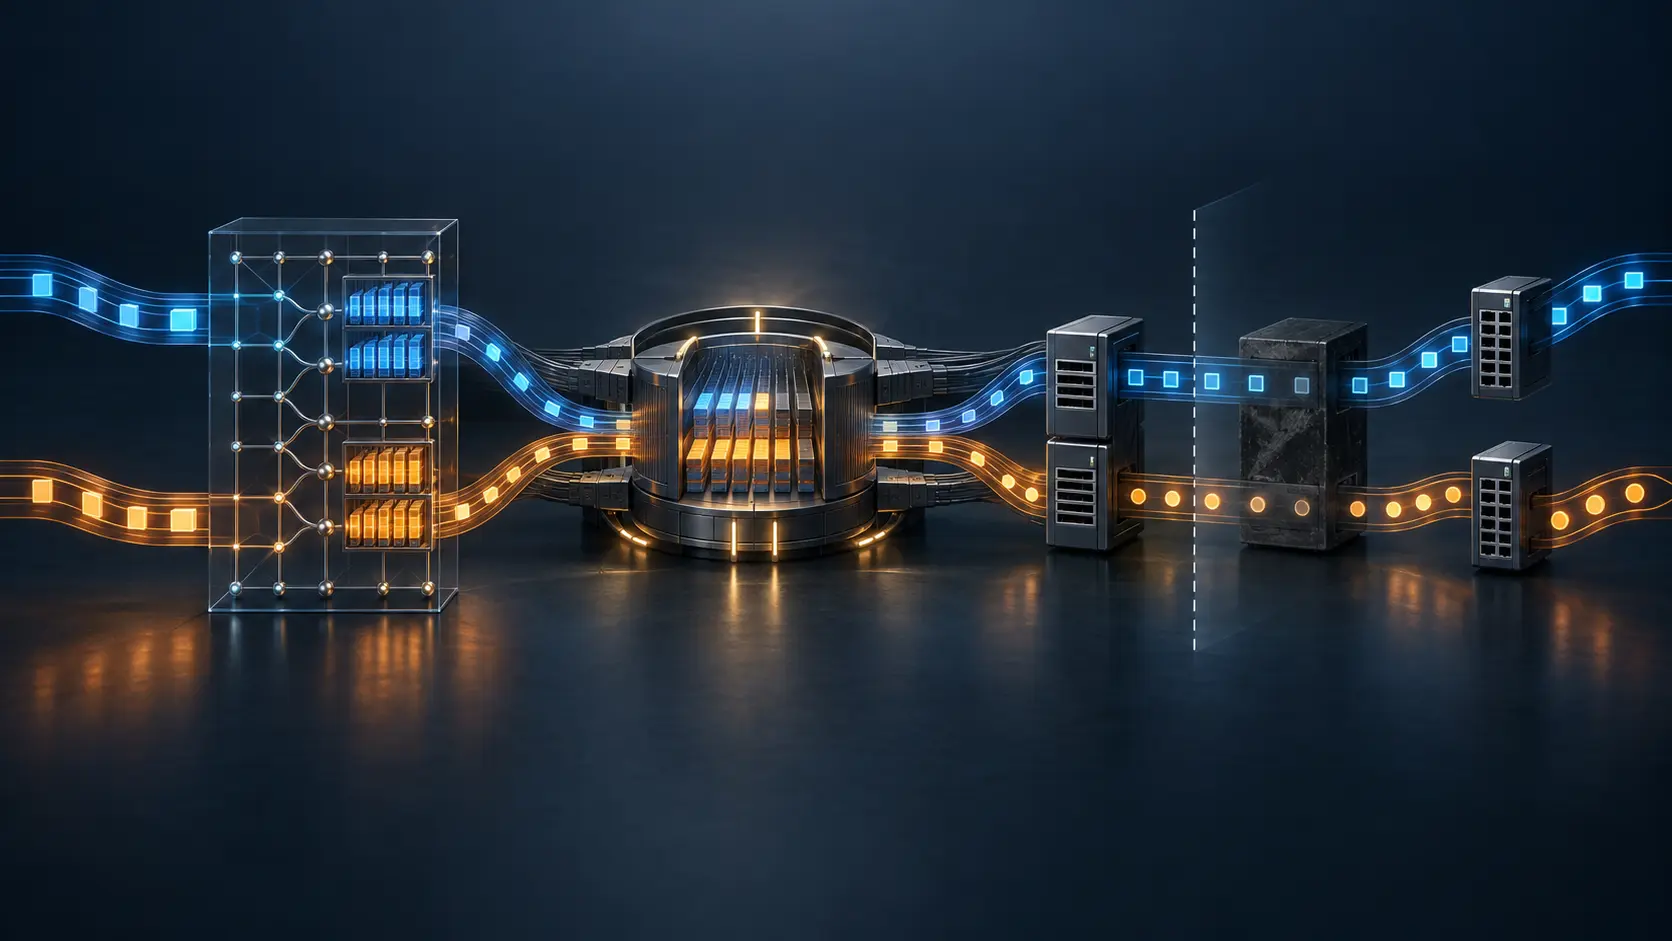
路径图上只有一条从入口到出口的绿色线。每个数据包也确实始终携带同一个 NRP 选择器。事故复盘却发现,中间两台设备并不具备 NRP 能力:标签穿过了它们,专属处理没有。
这不是标签损坏,而是证据模型把“身份连续”误写成了“执行连续”。
《Realizing Network Slices in IP/MPLS Networks》第 10 版是 TEAS 工作组在 2026 年 9 月形成的活跃 Internet-Draft,2027 年 4 月 2 日到期。它不是 RFC、部署报告、互操作结论、安全认证,也不能证明任何运营商已经兑现实时 SLA。文档没有 IANA 动作;流量映射、编码和策略安装的多个环节仍由本地实现决定或不在范围内。
切片名称进入网络前已经被压缩
草案用 Slice-Flow Aggregate 表示映射到某个 NRP、接受同类转发处理的一组数据包。多个 IETF Network Slice 可以进入同一个聚合,映射由控制器维护,但具体方法属于本地决策。
因此,客户合同里的多个名称并不必然对应多个执行面。若不同延迟、丢包或可用性承诺被压进一个聚合,网络只会执行共同的类别。正确做法不是禁止共享,而是保存映射版本、兼容性理由、批准主体、容量假设和拆分触发条件。
只有客户切片名称,无法看见执行压缩;只有聚合名称,又无法追溯被压缩的承诺。两者必须同时存在于审计链。
控制面的“允许进入”是有条件的判断
NRP Policy 可以定义拓扑成员、资源预留、共享规则、路径约束和逐跳行为。控制面模式在准入时核算预留带宽,但允许配置超额分配。逻辑拓扑呈现的资源可以少于、等于或多于物理容量,最大可预留带宽也可能高于链路实际容量。
这意味着成功准入证明的是:请求符合当时的模型与风险参数。它并不证明负载到来时不会发生微突发、相关峰值、恢复路径收缩或队列竞争。
草案明确指出,纯控制面模式没有逐包执行,不同 NRP 的流量在运行时仍可能争用物理资源,所以隔离保证是“软”的。监测和重优化可以响应拥塞,却不能把事后响应改写成事前的硬隔离。
选择器必须落到实际的调度器
在数据面模式中,数据包携带 NRP 选择器,具备能力的节点据此应用 NRP-PHB。专用硬件可形成严格隔离;共享硬件上的隔离则取决于调度与资源配置,仍具有统计属性。
草案把控制面与数据面结合称为最强隔离形式,原因是两者处理不同问题:准入限制接受多少需求,数据面决定争用发生时每个数据包得到什么待遇。
证据也必须分开。控制器回执记录被接受的预留;设备回读记录已安装的分类和队列;运行遥测记录带宽、缓冲、丢包、延迟与调度结果。任何一项都不能代替其余项。
无能力节点是路径中的真实断点
草案允许 Slice-Flow Aggregate 的数据包经过 NRP-incapable 节点。选择器可保留在包内,或通过隧道绕过相关设备,待到下一个具备能力的节点再恢复 NRP 处理。
这里最容易产生一种视觉误导:端到端标识未变,于是路径被绘制成端到端执行。实际上,中间设备可能只做普通转发,无法应用预期的队列、调度或资源分区。标签只是携带了未来节点所需的信息。
运行记录必须标出每个暂停点与恢复点,说明空段所用的转发类别、容量、隧道和故障模式。若能力信息来自静态配置,还应记录更新时间与校验结果,因为静态声明不会自动响应拓扑或功能变化。
未知选择器又形成一条分支。节点可能丢弃、按尽力而为处理,或送入备用 NRP,选择取决于本地策略。入口分类正确不能预言每个下游节点的实际动作。
跨域转换不是继承担保
跨 NRP 域时,选择器可以堆叠,也可以重映射。堆叠保留原选择器并加入中间域的值;重映射由边界节点把入口值换成下游域的本地值,需要维护协调好的映射。边界还负责把流量整形到下游分配范围。
转换正确只能证明“下游收到预期的本地类别”。每个域负责自己的资源份额,而端到端 SLA 要靠全部域的组合行为才能成立。若测量窗口、时钟、丢包口径和例外处理不一致,多个本地合格也可能无法构成一个端到端结论。
边界回执应保存入口与出口选择器、映射版本、负责人、整形结果、接受的流量轮廓和跨边界观测。否则交接的只是标签,不是责任与证据。
拥有标签不等于拥有资源权利
安全章节指出,攻击者可能注入带有特定 NRP 选择器的数据包,盗用资源并造成拒绝服务。未知选择器也可能消耗备用 NRP;被篡改的 NRP Policy 还能改变预留或剥夺合法流量。
所以边界不仅是分类器,也是授权执行点。它必须确认流量有权进入该资源类别,而不能只识别一个格式正确的值。管理面的认证、授权和完整性保护决定谁能改变政策;路由会话控制限制敏感资源状态的暴露。
管理层需要的不是一个“切片健康”灯,而是一串可以被证伪的陈述:谁承诺了什么,哪些流量被映射到哪个聚合,按什么超额参数准入,哪些节点真正执行了 PHB,哪里暂停、哪里转换,以及客户最终测到了什么。标识可以组织意图,但不能替运营者和运行中的代码完成后半条证据链。
来源
- https://www.ietf.org/archive/id/draft-ietf-teas-ns-ip-mpls-10.txt
- https://www.ietf.org/archive/id/draft-ietf-teas-ns-ip-mpls-10.html
- https://www.ietf.org/archive/id/draft-ietf-teas-ns-ip-mpls-10.xml
- https://datatracker.ietf.org/doc/draft-ietf-teas-ns-ip-mpls/
- https://datatracker.ietf.org/doc/draft-ietf-teas-ns-ip-mpls/history/
- https://datatracker.ietf.org/doc/draft-ietf-teas-ns-ip-mpls/references/
- https://datatracker.ietf.org/api/v1/doc/document/draft-ietf-teas-ns-ip-mpls/
- https://www.rfc-editor.org/rfc/rfc9543.txt
- https://www.rfc-editor.org/info/rfc9543
- https://www.rfc-editor.org/rfc/rfc2475.txt
- https://www.rfc-editor.org/rfc/rfc3209.txt
- https://www.rfc-editor.org/rfc/rfc5440.txt
- https://www.rfc-editor.org/rfc/rfc6241.txt
- https://www.rfc-editor.org/rfc/rfc7752.txt
- https://www.rfc-editor.org/rfc/rfc8040.txt
- https://www.rfc-editor.org/rfc/rfc8402.txt
- https://datatracker.ietf.org/wg/teas/documents/
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance