摘要
- 11 月 2 日的个人互联网草案提出:Node 和区域内部 Link NLRI 留在本区,Prefix 可达性则可以越界传播。
- 边界路由器把远方前缀表示为本地可达的出口。区域路径能拦截返回已途经区域的通告;多出口、替代路径及独立度量下的数据包无环转发,仍取决于草案尚未定义的选路与表示规则。
- 下一版需要交代远方前缀的表示、度量如何合成、多个出口如何比较,并拿双出口故障的转发表和包轨迹验证。第 00 版没有这些结果。
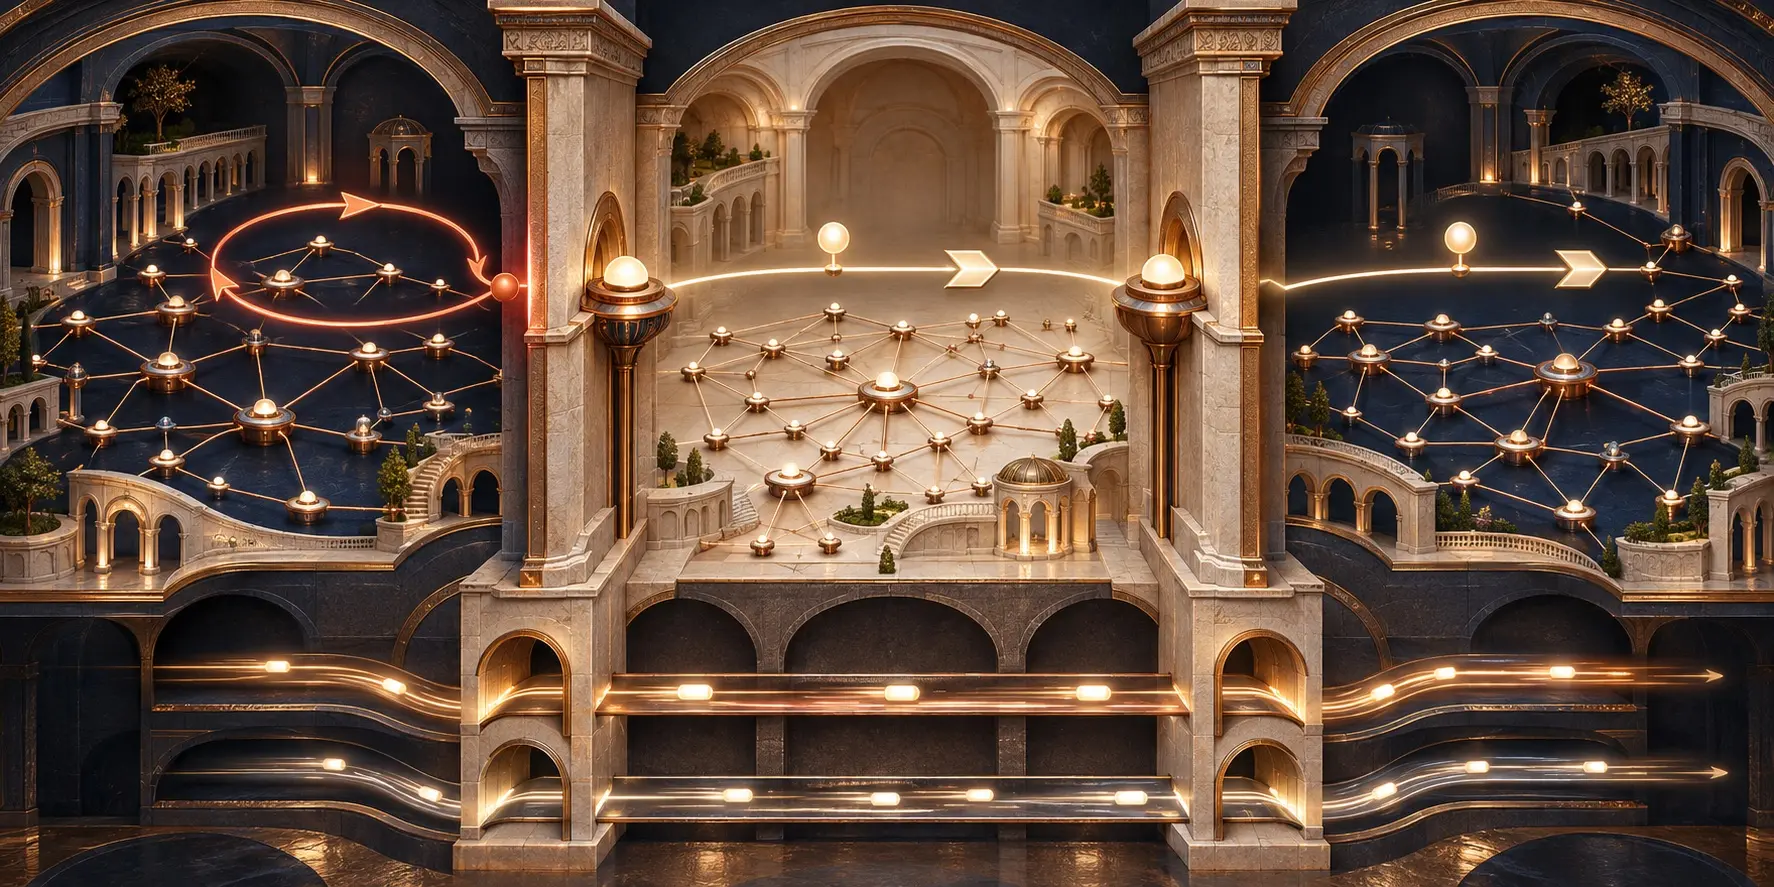
先看草案自己的 A、B、C 三区例子。目的前缀 P 挂在 C 区,A 区的 A1 要把包送过去。A1 不必拿到 C 区每条链路的地图;它拿到的是“P 可经通往 B 的边界到达”。A1 根据本区拓扑算出到边界的路,过界后由下一地区继续处理。被挡住的是拓扑细节,越界的是可达性承诺。
RFC 9815给出了 BGP-LS-SPF 的基础模型,以链路状态信息和分布式 SPF 计算路由。新草案针对大规模、频繁变化的拓扑改动信息的传播范围:每台路由器分配区域 ID;与别区邻居相连的路由器自然成为边界路由器;Node NLRI 和本区内部 Link NLRI 不再全网散发。跨区链路可以让相邻两区看到,Prefix NLRI 则继续承担远端可达性。草案举了低轨卫星网络作为可能用途,没有提供部署记录或性能测量。
这种区分在故障时才见真章。若 B 区内部 B1–B2 链路断了,而通往 A、C 的边界仍可用,B 区内部传播 Link NLRI 并重新算路。只要对外发布的 P 的可达性和有关属性没有变化,A、C 无须因这条内部链路而接收详细更新。若 B–C 边界断开且没有别的过境连接,B 就必须更新或撤销 P 的跨区可达性。判断是否越界通报,看的是对外承诺有没有改变,而不是内部是否出现一条故障日志。
麻烦从第二个出口开始。草案说边界应把远方前缀关联到本地可达的边界,让本地 SPF 找到它;但第 00 版没有规定前缀在边界如何精确表示、跨区度量如何合成、多个候选边界如何取舍。它也留下区域 ID 的具体信令、区域路径编码、混合部署,以及与 RFC 9815 的起源、序列号和路由反射器处理方式的衔接。没有出口比较规则,“可达”可能只是各区各说各话。
区域路径检查解决的是另一件事。若 P 的通告从 C 经 B 到 A,随后试图再回 B,B 已出现在路径中,边界就拒绝继续传播。这能阻止控制信息兜圈。数据包不读这份通告履历;它按路由器实际安装的下一跳走。草案明确把多边界、替代路径和各自计算度量下的无环转发交给未来的选路与可达性表示规则。把通告拦住,不能替数据包选择出口。
边界的权力还带来验证难题。草案的安全章节指出,被攻陷的边界路由器可能压制本地拓扑通告、伪造远方可达性或篡改区域路径。别区既然不再持有详细地图,就更依赖这位“守门人”的概括。要把方案从结构图推进到可执行协议,下一版必须给出双出口的选择、度量和撤销语义;随后用跨区通告、FIB 与真实包轨迹对照一次边界故障。地图可以不公开,目的地必须真能到。
会员简报
阅读完整趋势简报
会员可阅读完整简报,以及每项发现背后的来源注释。
战略圈层
每天用你选择的语言,送上一份基于我们已核实变化的简报。
以 USD 20/月加入可随时取消。
会员还能使用完整的研究文库、关于所关注网络的每日简报,以及私密论坛。