摘要
- RFC 10065于2026年10月以 Proposed Standard 发布。它扩展了IETF的ACL YANG模型,加入终端组匹配,并允许访问控制规则按固定时段或重复日程生效。
- 新增的RADIUS属性
User-Access-Group-ID为已认证用户的组身份提供了明确位置;组标识如何映射到数据包字段或设备执行,仍是部署方的工作。
访问规则也能有“下班时间”
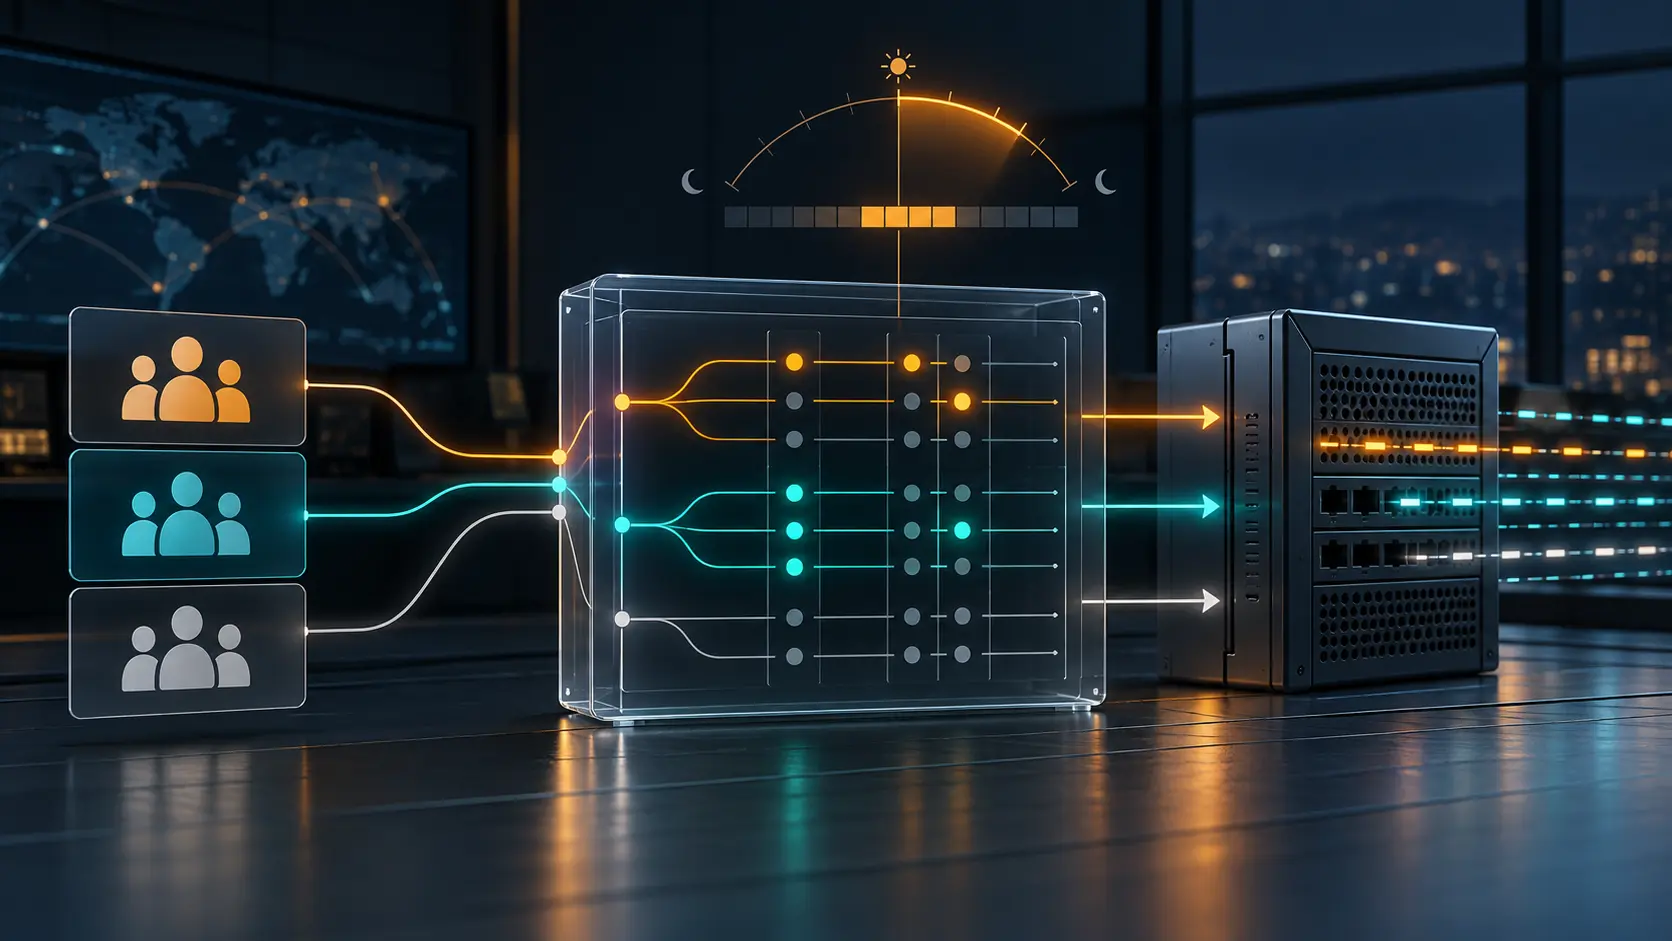
设想一项90分钟的维护工作:维护账号只应在服务窗口内访问管理网段。普通访问控制列表可以匹配地址和端口;RFC 10065又给出一种表达方式,说明终端属于哪个组,以及某条访问控制项何时生效。规则可以覆盖一个固定时段,也可以按日程重复。若没有配置时间条件,规则会立即生效并持续适用。
这条默认行为很不起眼,却可能在模板被反复复制后带来麻烦。时间条件只有抵达负责执行它的设备,才真正构成访问控制。
RFC 10065扩展了IETF已有的访问控制列表模型。它的User-group-based Control List模块可以按源组或目的组标识匹配规则,并为单条规则附加日期与时间条件。两种日程形式复用RFC 9922:固定时段或重复规则。需要时,共享模型还能注明时区标识。
对于人员访问,文档定义了RADIUS属性 User-Access-Group-ID,编号为241.12。用户通过认证后,RADIUS服务器可以在 Access-Accept 中返回一个或多个组标识。Access-Request 也可以把这个属性作为偏好提示发送,但服务器没有义务接受。登录请求因此不能自行决定它拥有何种权限。
字符串并不是整条链路
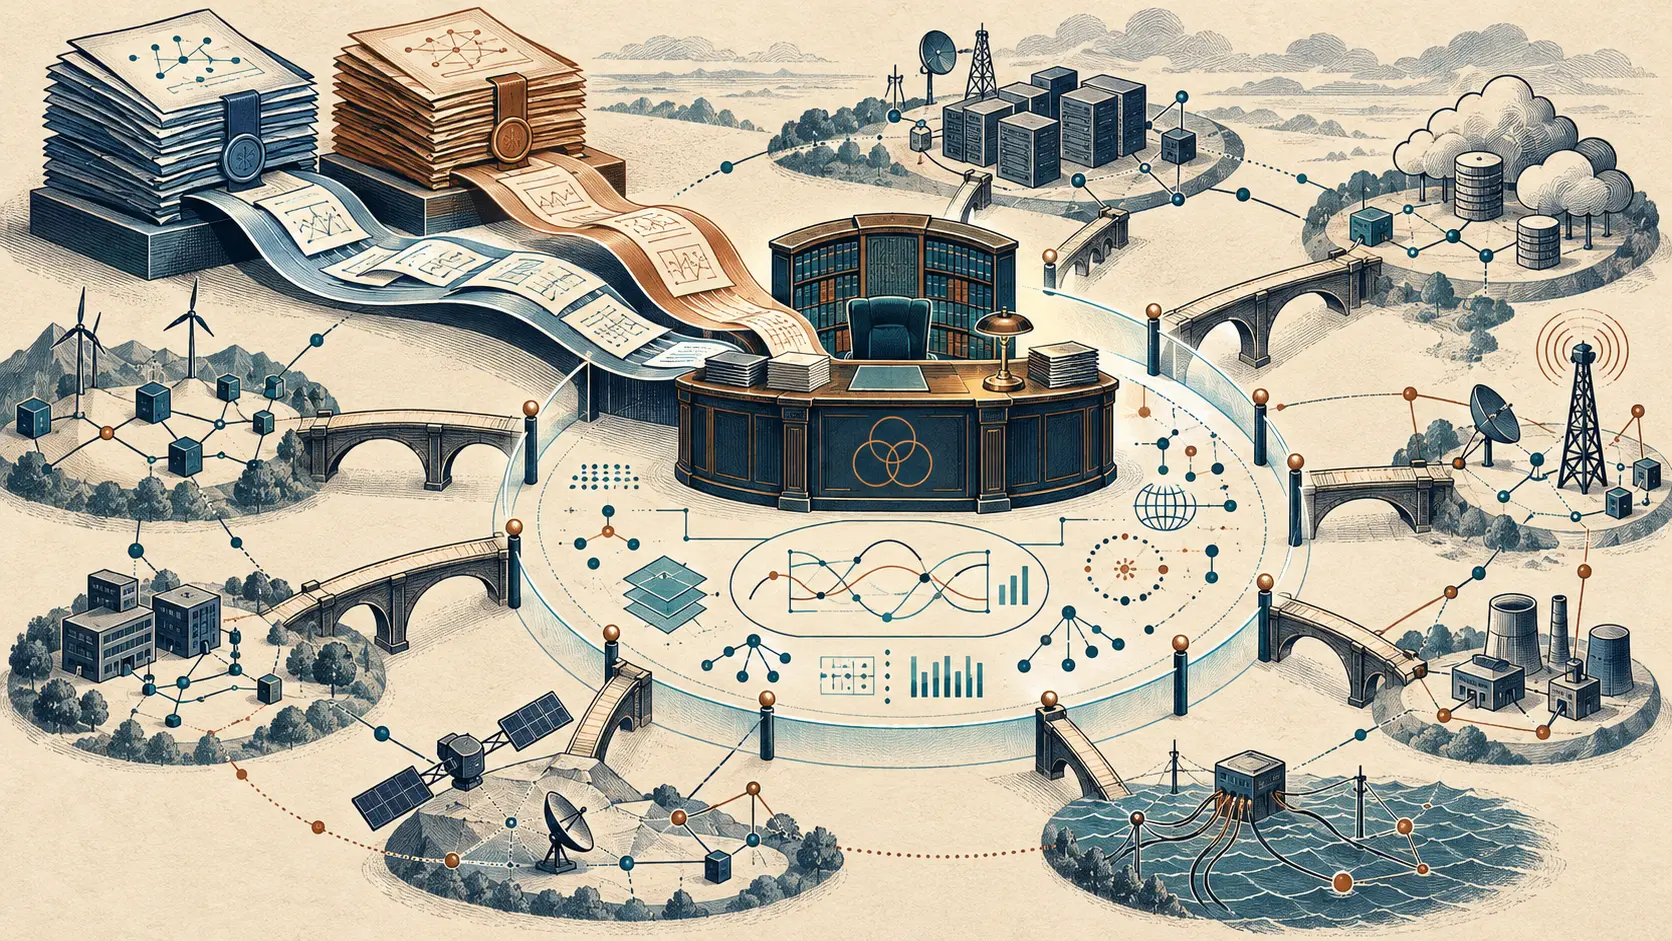
从登录到数据包要经过好几步。用户先在网络接入服务器(NAS)完成认证;认证、授权与计费服务器(AAA)为用户分配组;随后由控制器或策略执行点把组标识关联到实际流量。RFC 10065描述了两种大致做法。控制器可以把组标识映射到数据包字段,例如IP地址或五元组,再向执行点下发传统ACL规则;如果设备的软件或硬件支持,也可以直接按组标识匹配。
这份标准没有规定组标识如何对应到数据包字段,也没有规定控制器接收映射通知的具体方式。它明确要求运营者在多种机制并存时检查映射一致性。用于分类的用户属性一旦变化,用户所属组也可能改变。一次正确的RADIUS响应,并不会把身份关系永久固定下来。
这不是纯粹的架构选择。由控制器转换规则,可以让现有执行设备继续使用熟悉的地址匹配方式,但控制器必须跟踪身份、地址与策略的变化。设备直接识别组标识,可以减少用户或工作负载迁移时的控制器更新,却要求设备具备相应能力,也可能影响转发性能。RFC 10065指出,有些设备需要升级软件或硬件;它没有给出采用率或性能测量数据。
时间字段还带来新的管理边界。RFC 10065提醒,未授权写入者可以改变组成员、匹配条件或规则日程;读取日程则可能暴露规则的启用时段。ACL旁边多了时钟固然方便,但没人管好的时钟也会成为一条额外的访问路径。
接下来最有用的证据,是控制器或设备声明支持哪些组匹配与日程功能,再用一条运行跟踪记录展示返回的组、安装的规则,以及规则在窗口开始和结束时的状态。在此之前,RFC 10065只是为定时组策略提供了共同语言;映射与执行仍要落在运营者实际运行的系统里。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance