Кратко
- 8 октября IESG утвердила редакцию 02 хартии рабочей группы DNS-SD Extensions, превратив широкую цель в перечень конкретных протокольных и документальных задач.
- Группа может заниматься поиском сервисов в одной или нескольких сетях, но не изменениями общего DNS и не интеграцией с другими протоколами имён с нулевой настройкой.
Новая хартия DNS-SD расширяет заявленную область работы с одной сети на несколько, но одновременно точнее описывает порученные группе задачи. Internet Engineering Steering Group (IESG) утвердила редакцию 02 8 октября. Это решение разрешает программу стандартизации и технических рекомендаций. Оно не утверждает новый протокол и не доказывает, что устройства уже надёжно находят сервисы в разных сетях.
Разница видна при сравнении двух утверждённых текстов. В прежней хартии целью называлась разработка «решения для расширенного и масштабируемого DNS-SD». Группа должна была документировать трудности сосуществования локального обнаружения без настройки с глобальным DNS, но не решать их. Новый текст перечисляет отдельные задачи: публиковать имена, зарегистрированные через Service Registration Protocol (SRP), в Multicast DNS (mDNS); повышать эффективность, доступность или результативность DNS-SD и mDNS; определять способы разрешения либо предотвращения конфликтующих изменений одного имени.
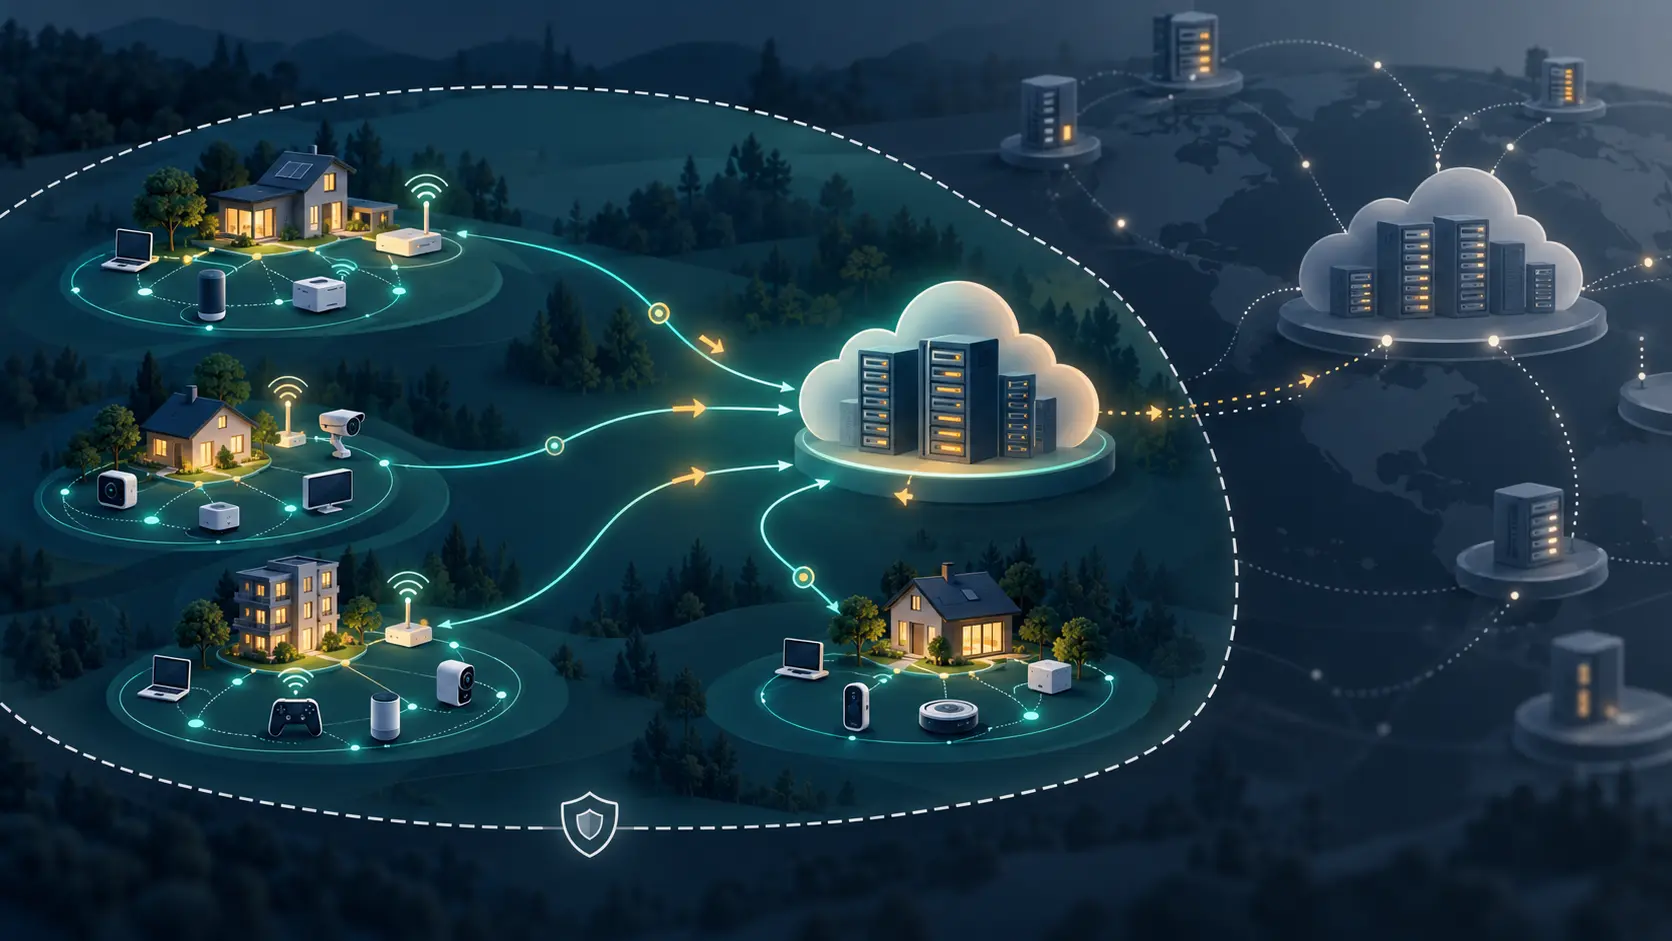
Технический контекст объясняет такое разделение. DNS-Based Service Discovery и mDNS широко используются внутри одной сети — например, дома или в офисе, — но mDNS не обнаруживает сервисы в удалённых сетях. SRP позволяет серверам регистрировать сервисы в одноадресном DNS. Discovery Proxy может добавлять туда сервисы, обнаруженные через mDNS. Эти компоненты делают более широкий поиск возможным, но их сочетание поднимает отдельные вопросы об именах, обновлениях, доступности и видимости.
Хартия также различает типы документов. Стандарты могут определять публикацию имён SRP в mDNS, улучшения механизмов обнаружения и обработку конфликтов имён. Информационные документы или Best Current Practice могут объяснять, как объединить компоненты, чтобы клиенты mDNS и SRP одинаково получали доступ к одному сервису DNS-SD. Группа должна учитывать требования к приватности и безопасности из RFC 8882 и при необходимости взаимодействовать с SNAC, другими DNS-группами и внешними организациями.
Исключения не менее важны, чем список задач. Группе не поручено интегрировать DNS-SD с другими протоколами сервисов или имён без настройки, включая Universal Plug and Play и Link-Local Multicast Name Resolution. Обновления общих DNS-протоколов также вне её мандата. Хартия делает программу проверяемой: видно, какие вопросы относятся к группе, а для каких нужен другой форум. Сама по себе она технические вопросы не решает.
Для операторов сетей и производителей устройств это ранний сигнал о распределении полномочий, а не результат внедрения. Совместимость с существующими системами DNS-SD и mDNS названа крайне желательной, но не гарантированной. Следующими доказательствами станут черновики, записи об их рассмотрении и будущие стандарты, связанные с утверждёнными задачами. Новый мандат не доказывает завершённость межсетевой совместимости, изменение общего DNS или наличие решения по безопасности конкретного внедрения.
Источники
- Журнал решений IESG
- Утверждённая хартия DNS-SD Extensions, редакция 02
- Предыдущая утверждённая хартия DNS-SD, редакция 01
- История хартии DNS-SD
- RFC 6762: Multicast DNS
- RFC 6763: DNS-Based Service Discovery
- RFC 9665: Service Registration Protocol
- RFC 8766: Discovery Proxy
- RFC 8882: требования DNS-SD к приватности и безопасности
Обзор для участников
Читать полный обзор тенденции
Участники читают полный обзор с примечаниями к источникам за каждым выводом.
Стратегическое сообщество
Ежедневный брифинг на вашем языке, основанный на изменениях, которые мы проверили.
Вступить за USD 20 в месяцОтменить можно в любое время.
Подать заявку в Альянс лидеров
Участники также получают всю библиотеку исследований, ежедневную сводку по сетям, за которыми следят, и закрытый форум.