Zusammenfassung
- Die IESG genehmigte am 8. Oktober die Fassung 02 der Charta der Arbeitsgruppe DNS-SD Extensions. Sie macht aus einem breiten Ziel konkrete Protokoll- und Dokumentationsaufgaben.
- Die Gruppe darf die Dienstsuche über einzelne und mehrere Verbindungen bearbeiten, nicht aber allgemeine DNS-Änderungen oder die Integration anderer Zero-Configuration-Namensprotokolle.
Die neue DNS-SD-Charta erweitert den erklärten Arbeitsrahmen auf einzelne und mehrere Verbindungen und beschreibt zugleich genauer, welche Aufgaben die Arbeitsgruppe übernehmen soll. Die Internet Engineering Steering Group (IESG) genehmigte die Fassung 02 am 8. Oktober. Damit ist ein Programm für Standardisierung und technische Orientierung autorisiert. Genehmigt wurde weder ein neues Protokoll noch der Nachweis, dass Geräte Dienste bereits zuverlässig über verschiedene Netze hinweg finden.
Der Unterschied wird im Vergleich mit der früheren genehmigten Charta deutlich. Sie bezeichnete das Ziel als Entwicklung „einer Lösung für erweitertes, skalierbares DNS-SD“ und verlangte, Probleme beim Nebeneinander lokaler Zero-Configuration-Namensdienste und des globalen DNS zu dokumentieren, aber nicht zu lösen.
Die neue Fassung benennt einzelne Aufgaben: Über das Service Registration Protocol (SRP) registrierte Namen sollen in Multicast DNS (mDNS) veröffentlicht werden; DNS-SD und mDNS sollen effizienter, verfügbarer oder wirksamer werden; außerdem soll festgelegt werden, wie konkurrierende Änderungen desselben Namens aufgelöst oder vermieden werden.
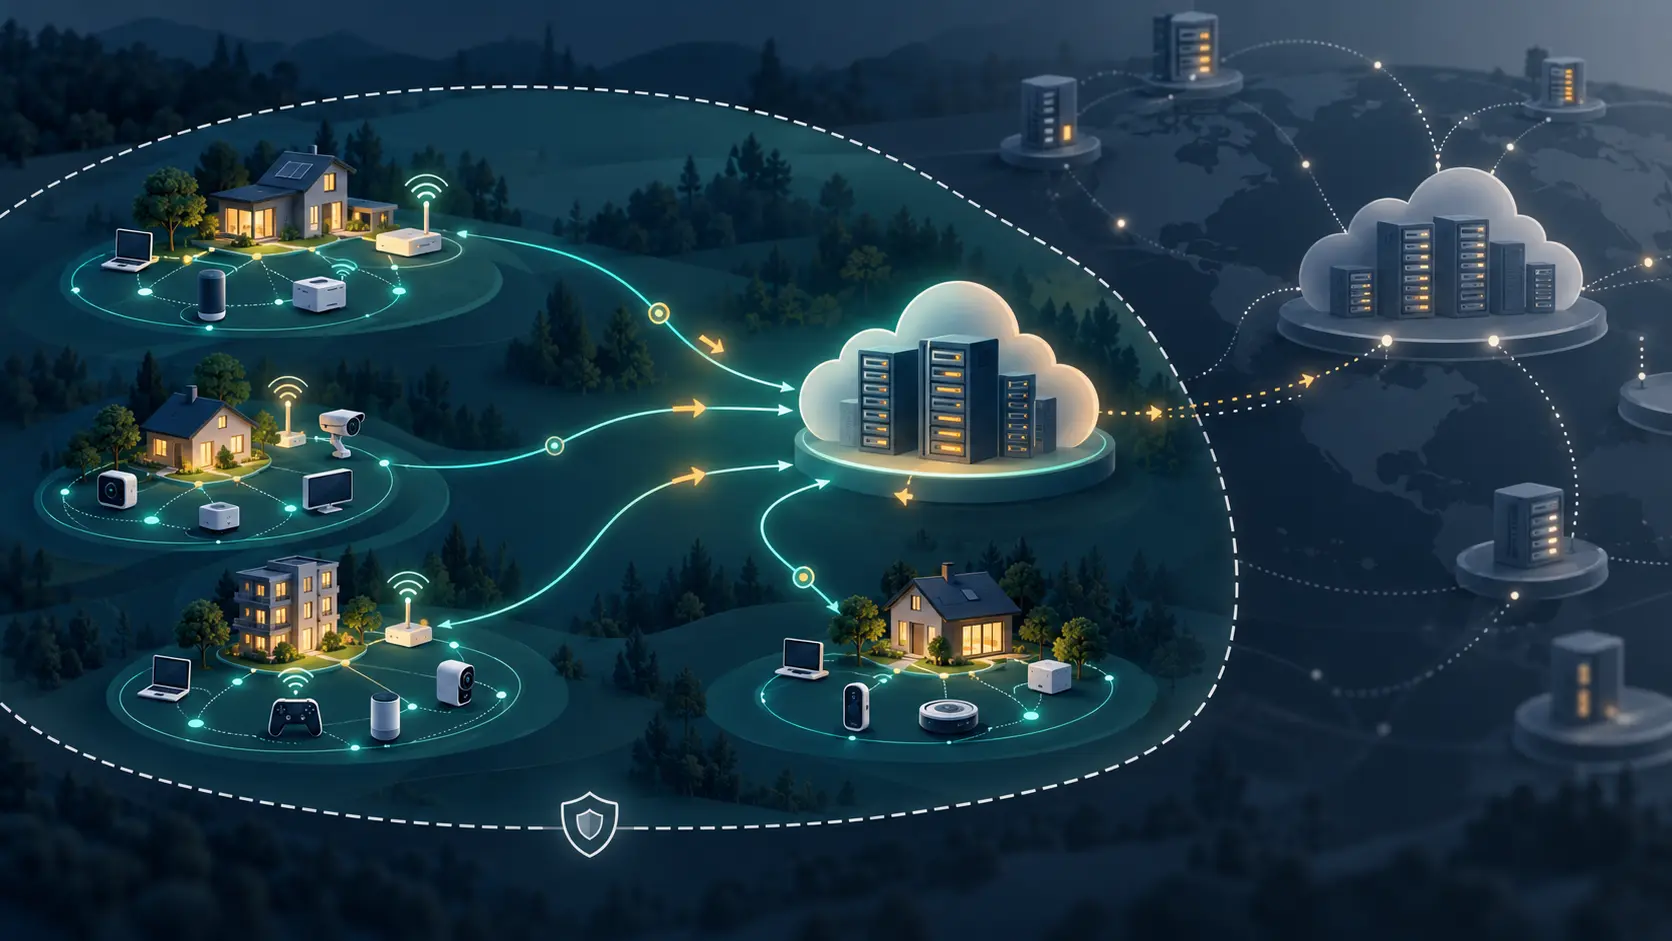
Der technische Hintergrund erklärt diese Aufteilung. DNS-Based Service Discovery und mDNS sind in einem einzelnen Link, etwa zu Hause oder im Büro, weit verbreitet. mDNS entdeckt jedoch keine Dienste auf entfernten Links. SRP erlaubt Servern, Dienste im Unicast-DNS zu registrieren. Ein Discovery Proxy kann Dienste, die es über mDNS erfährt, dem Unicast-Namensraum hinzufügen. Diese Bausteine ermöglichen eine größere Reichweite, werfen beim Zusammenspiel aber Fragen zu Namen, Änderungen, Erreichbarkeit und Sichtbarkeit auf.
Die Charta unterscheidet auch die möglichen Ergebnisse. Standards-Track-Dokumente können festlegen, wie SRP-registrierte Namen in mDNS veröffentlicht werden, wie die Dienstsuche verbessert wird und wie Namenskonflikte behandelt werden. Informational- oder BCP-Dokumente können beschreiben, wie die Komponenten so zusammenspielen, dass mDNS- und SRP-Clients denselben DNS-SD-Dienst nutzen können. Die Gruppe soll die Datenschutz- und Sicherheitsanforderungen aus RFC 8882 berücksichtigen und bei Bedarf mit SNAC, anderen DNS-Arbeitsgruppen sowie externen Organisationen koordinieren.
Die Ausschlüsse sind ebenso wichtig wie die Aufgabenliste. Die Arbeitsgruppe ist nicht damit beauftragt, DNS-SD in andere Zero-Configuration-Dienst- oder Namensprotokolle wie Universal Plug and Play oder Link-Local Multicast Name Resolution zu integrieren. Auch Änderungen an allgemeinen DNS-Protokollen liegen außerhalb ihres Auftrags. Eine Charta macht einen Arbeitsplan überprüfbar, indem sie zeigt, welche Fragen zur Gruppe gehören und welche ein anderes Forum benötigen. Sie löst die technischen Fragen nicht selbst.
Für Netzbetreiber und Gerätehersteller ist dies ein frühes Governance-Signal, kein Einführungsergebnis. Rückwärtskompatibilität mit bestehenden DNS-SD- und mDNS-Installationen nennt die Charta als besonders wünschenswert, nicht als Garantie. Die nächsten relevanten Belege wären Entwürfe, Prüfvermerke und spätere Standards, die den genehmigten Aufgaben zugeordnet werden können. Das neue Mandat beweist weder vollständige Link-übergreifende Interoperabilität noch eine Änderung am allgemeinen DNS oder eine Sicherheitsentscheidung für eine konkrete Installation.
Quellen
- IESG-Entscheidungsprotokoll
- Genehmigte DNS-SD-Extensions-Charta, Fassung 02
- Zuvor genehmigte DNS-SD-Charta, Fassung 01
- Geschichte der DNS-SD-Charta
- RFC 6762: Multicast DNS
- RFC 6763: DNS-Based Service Discovery
- RFC 9665: Service Registration Protocol
- RFC 8766: Discovery Proxy
- RFC 8882: Datenschutz- und Sicherheitsanforderungen für DNS-SD
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten