Resumo
- Em 8 de outubro, a IESG aprovou a revisão 02 da carta do grupo DNS-SD Extensions, transformando um objetivo amplo em tarefas definidas de protocolo e documentação.
- O grupo poderá tratar da descoberta de serviços em um ou vários enlaces, mas não de mudanças gerais no DNS nem da integração com outros protocolos de nomes sem configuração.
A nova carta do DNS-SD amplia o cenário de trabalho para incluir enlaces únicos e múltiplos e, ao mesmo tempo, especifica melhor as tarefas atribuídas ao grupo. A Internet Engineering Steering Group (IESG) aprovou a revisão 02 em 8 de outubro. A decisão autoriza um programa de normalização e orientação técnica; não aprova um novo protocolo nem comprova que dispositivos já descubram serviços de forma confiável entre redes distintas.
A diferença aparece na comparação com a carta aprovada anteriormente. O texto antigo descrevia o objetivo como desenvolver “uma solução para DNS-SD estendido e escalável” e pedia que o grupo documentasse problemas de coexistência entre nomes locais sem configuração e o DNS global, sem resolvê-los. A nova versão enumera tarefas: publicar no Multicast DNS (mDNS) nomes registrados pelo Service Registration Protocol (SRP); melhorar a eficiência, a disponibilidade ou a eficácia do DNS-SD e do mDNS; e definir como resolver ou evitar atualizações concorrentes para o mesmo nome.
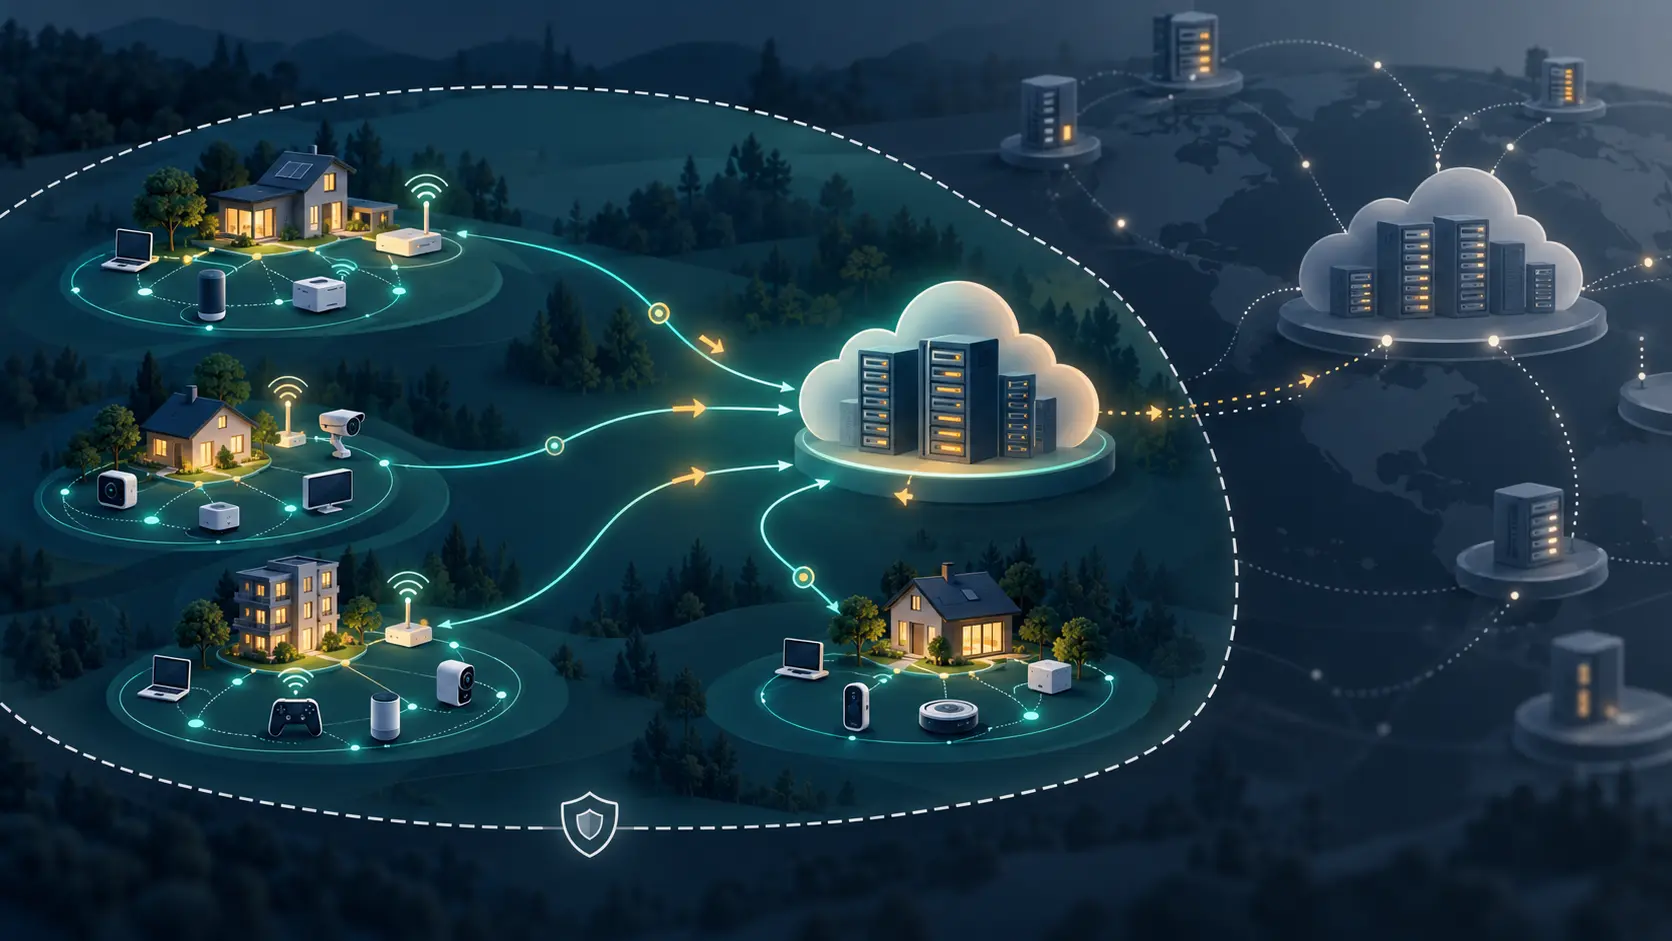
O contexto técnico explica por que as tarefas foram separadas. DNS-Based Service Discovery e mDNS são amplamente usados em um único enlace, como em uma casa ou escritório, mas o mDNS não descobre serviços em enlaces remotos. O SRP permite que servidores registrem serviços no DNS unicast. Um Discovery Proxy pode adicionar ao espaço unicast serviços que aprendeu via mDNS. Essas peças possibilitam ampliar a descoberta, mas sua combinação levanta questões sobre nomes, atualizações, alcance e visibilidade.
A carta também diferencia os tipos de entrega. Documentos da trilha de padrões poderão especificar a publicação de nomes do SRP no mDNS, melhorias nos mecanismos de descoberta e o tratamento de conflitos de nomes. Documentos informativos ou de boas práticas poderão explicar como combinar componentes para que clientes mDNS e SRP acessem igualmente o mesmo serviço DNS-SD. O grupo deve considerar os requisitos de privacidade e segurança descritos na RFC 8882 e, quando necessário, coordenar-se com o SNAC, outros grupos de DNS e organizações externas.
As exclusões são tão importantes quanto a lista de tarefas. O grupo não recebeu mandato para integrar DNS-SD com outros protocolos de serviço ou nomes sem configuração, como Universal Plug and Play ou Link-Local Multicast Name Resolution. Atualizações dos protocolos DNS gerais também estão fora de escopo. Uma carta torna um programa verificável ao indicar quais questões cabem ao grupo e quais exigem outro fórum; não resolve essas questões por si só.
Para operadoras e fabricantes de dispositivos, trata-se de um sinal inicial de governança, não de um marco de implantação. A carta considera altamente desejável a compatibilidade com implantações existentes de DNS-SD e mDNS, mas não a garante. As próximas evidências úteis serão os rascunhos, os registros de revisão e eventuais padrões vinculados às tarefas aprovadas. O novo mandato não demonstra interoperabilidade completa entre enlaces, uma mudança no DNS geral ou uma decisão de segurança para qualquer implantação específica.
Fontes
- Registro de decisões da IESG
- Carta aprovada do DNS-SD Extensions, revisão 02
- Carta aprovada anterior do DNS-SD, revisão 01
- Histórico da carta DNS-SD
- RFC 6762: Multicast DNS
- RFC 6763: DNS-Based Service Discovery
- RFC 9665: Service Registration Protocol
- RFC 8766: Discovery Proxy
- RFC 8882: requisitos de privacidade e segurança do DNS-SD
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance