Resumen
- El IESG aprobó la revisión 02 el 8 de octubre de la carta del grupo DNS-SD Extensions y convirtió un objetivo amplio en tareas concretas de protocolo y documentación.
- El grupo puede trabajar en la detección de servicios en uno o varios enlaces, pero no en cambios generales de DNS ni en integrar otros protocolos de nombres sin configuración.
La nueva carta de DNS-SD amplía el escenario de trabajo declarado para incluir enlaces únicos y múltiples, y a la vez delimita mejor las tareas del grupo. El Internet Engineering Steering Group (IESG) aprobó la revisión 02 el 8 de octubre. La decisión autoriza un programa de normalización y orientación técnica; no aprueba un protocolo nuevo ni demuestra que los dispositivos ya descubran servicios de forma fiable entre redes distintas.
El cambio se aprecia al comparar las dos cartas aprobadas. La anterior describía el objetivo como desarrollar «una solución para un DNS-SD ampliado y escalable» y pedía documentar los problemas de coexistencia entre los nombres locales sin configuración y el DNS global, pero no resolverlos. El nuevo texto enumera trabajos específicos: publicar en mDNS los nombres registrados mediante el Service Registration Protocol (SRP); mejorar la eficiencia, disponibilidad o eficacia de DNS-SD y mDNS; y definir cómo resolver o evitar actualizaciones en conflicto sobre el mismo nombre.
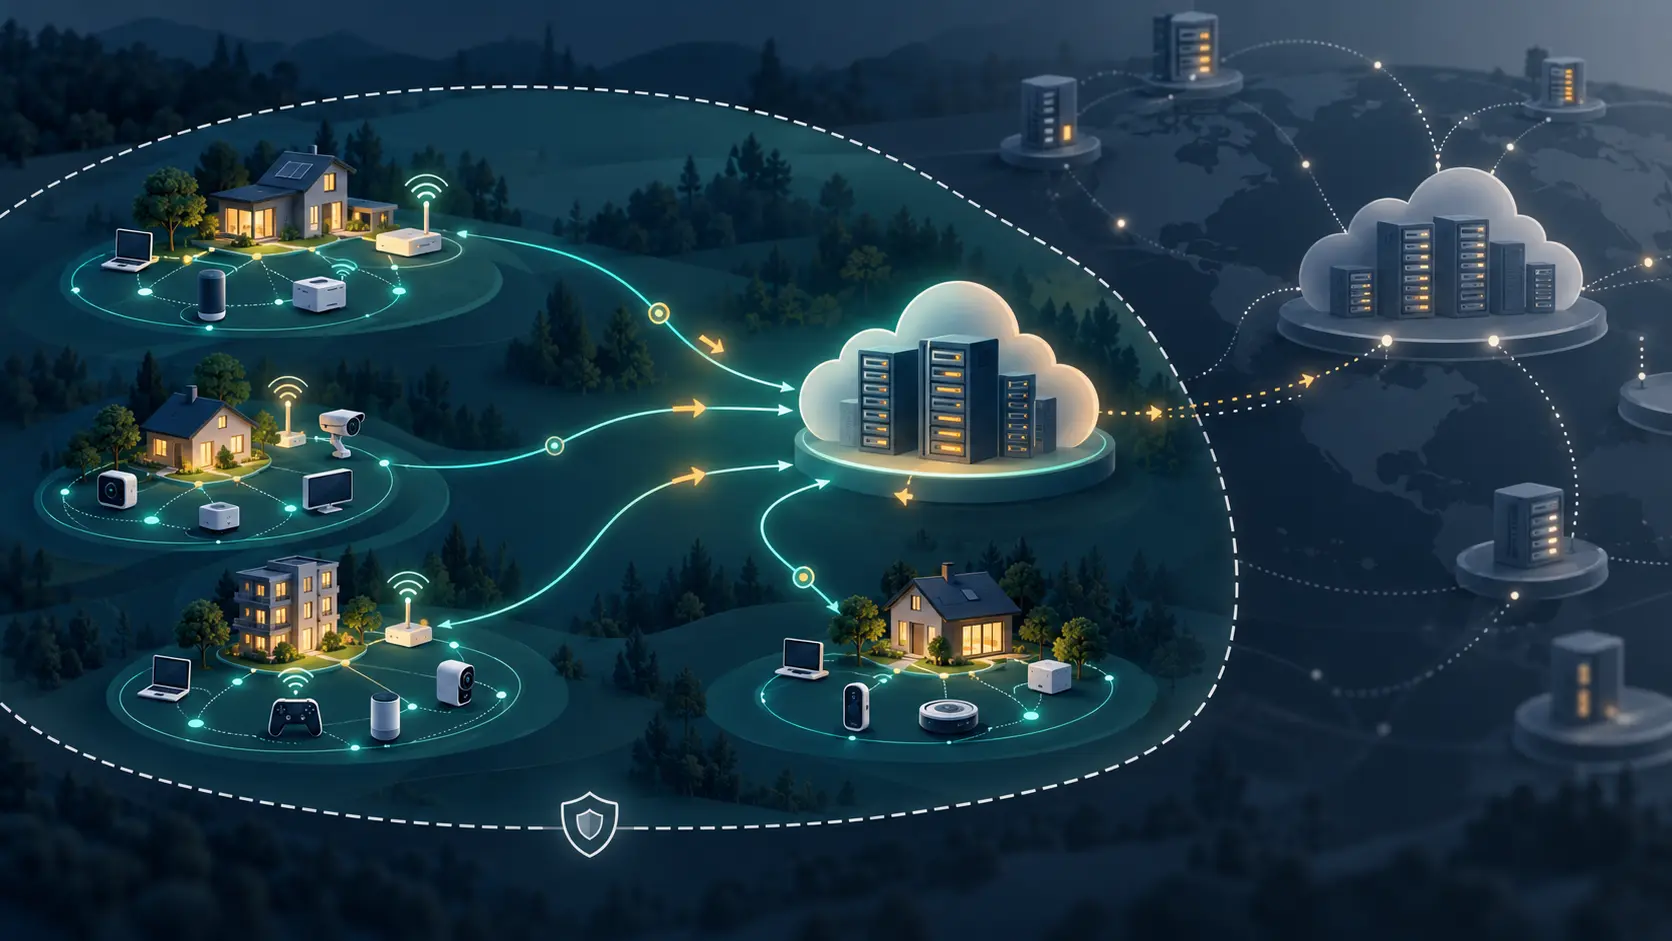
El contexto técnico explica por qué se separan esas tareas. DNS-Based Service Discovery y mDNS se usan ampliamente dentro de un mismo enlace, como una red doméstica o de oficina, pero mDNS no descubre servicios en enlaces remotos. SRP permite que los servidores registren sus servicios en DNS unicast. Un proxy de descubrimiento puede incorporar a ese espacio los servicios que aprende mediante mDNS. Estas piezas permiten ampliar el alcance, pero al combinarlas surgen preguntas sobre nombres, actualizaciones, alcance y visibilidad.
La carta también distingue los tipos de resultados. Los documentos de estándares pueden especificar cómo publicar en mDNS los nombres registrados por SRP, cómo mejorar los mecanismos de descubrimiento y cómo tratar los conflictos de nombres. Los documentos informativos o de mejores prácticas pueden explicar cómo combinar los componentes para que los clientes mDNS y SRP accedan por igual al mismo servicio DNS-SD. El grupo debe considerar los requisitos de privacidad y seguridad de RFC 8882 y coordinarse, cuando sea necesario, con SNAC, otros grupos de DNS y organismos externos.
Las exclusiones importan tanto como la lista de tareas. El grupo no tiene mandato para integrar DNS-SD con otros protocolos de nombres sin configuración, como Universal Plug and Play o Link-Local Multicast Name Resolution. Tampoco puede actualizar los protocolos generales de DNS. Una carta permite evaluar un programa al mostrar qué cuestiones corresponden al grupo y cuáles requieren otro espacio de decisión; no resuelve esas cuestiones por sí sola.
Para operadores y fabricantes de dispositivos, se trata de una señal de gobernanza temprana, no de un hito de despliegue. La carta considera muy deseable la compatibilidad con las implementaciones existentes de DNS-SD y mDNS, pero no la garantiza. Las siguientes pruebas útiles serán los borradores, sus registros de revisión y los estándares que puedan vincularse a las tareas aprobadas. El nuevo mandato no demuestra interoperabilidad completa entre enlaces, un cambio del DNS general ni una decisión de seguridad aplicable a una implementación concreta.
Fuentes
- Registro de decisiones del IESG
- Carta aprobada de DNS-SD Extensions, revisión 02
- Carta aprobada anterior de DNS-SD, revisión 01
- Historial de la carta DNS-SD
- RFC 6762: Multicast DNS
- RFC 6763: DNS-Based Service Discovery
- RFC 9665: Service Registration Protocol
- RFC 8766: Discovery Proxy
- RFC 8882: requisitos de privacidad y seguridad de DNS-SD
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance