
Тема
Автоматизация безопасности
В фасете «Тема» значение «Автоматизация безопасности» объединяет статьи по конкретной теме или предмету наблюдения. Здесь собраны связанные публикации, источники, участники рынка и последствия для инфраструктуры. Страница помогает сравнить повторяющиеся сигналы, затронутые организации, непрерывность услуг, закупки, конкуренцию, соблюдение требований и вопросы стратегического планирования, а также понять, почему тема важна операторам, заказчикам, инвесторам и специалистам по политике.

Досье
Состояние до секундомера: граница доказательства в RFC 9693
Два прогона могут дать нулевые потери и всё же отвечать на разные вопросы. Если один NAT создаёт соединения во время измерения, а другой пересылает трафик по заранее подготовленному набору, одинаковая единица измерения не делает результаты сравнимыми.

IETF
Имя слева от косой черты зарегистрировали. Внедрение это не доказало
RFC 9694 превращает редкое решение об имени в обязательство всей экосистемы. Новый верхнеуровневый медиатип способен изменить группировку неизвестных форматов, выбор приложения и представление пользователю. Строка IANA — реальный факт, но лишь первая квитанция между консенсусом и…

История
Счётчик прошёл окно одного получателя, но не назвал отправителя: RFC 2085
RFC 2085 добавил 64-битный счётчик повторов к HMAC-MD5 Authentication Header, но только если его выбирала ассоциация безопасности. Получатель мог принимать ещё не виденные номера в собственном окне переупорядочения. Это было локальным свидетельством свежести, а не личности…
IETF
Маршрутизатор подтвердил выход. Линия осталась недоказанной
RFC 9703 позволяет MPLS Ping и Traceroute проверить, достигает ли EPE-SID пиринговой связи, названной в Target FEC Stack. Ответ подтверждает роль egress и иногда входной интерфейс. Он не заменяет пропущенную проверку, сверку модели контроллера и независимое наблюдение доставки…

IETF
Реестр изменился, старый поток — нет: граница RFC 9710
Исправление одного типа в таблице IANA может попасть в генератор схемы, коллектор и решение по инциденту. RFC 9710 показывает, почему переходы нельзя скрывать: актуальный реестр, локальный снимок, Template, байты, декодированное утверждение и результат сети — разные…

История
Dorothy Denning: что на самом деле разрешает решётка потоков
Формальная проверка сильна не широтой обещания, а точностью вывода. Модель Dorothy E. Denning устанавливает, разрешена ли представленная в программе зависимость выбранной политикой потоков. Она не превращает выбранные метки, реализацию и среду исполнения в безусловно безопасные.

IETF
RFC 9806 исправляет метку, но не подтверждает внедрение
Для метаданных записи SIPREC теперь закреплено однозначное имя: application/rs-metadata+xml. К этому выводу ведут два RFC 2016 года, erratum, более позднее обновление Standards Track и регистрация IANA. Однако согласованность документов еще не доказывает, что работающие клиенты…
IETF
Резервная копия была подлинной, состояние подписи — нет: RFC 10033
Резервная копия ключа хеш-подписи с состоянием хранит не только секрет. Она хранит меняющееся утверждение о том, какие одноразовые ключи ещё не использованы. RFC 10033 показывает, почему подлинная, но устаревшая копия может вернуть правильный ключ и одновременно заново открыть…

История
Barbara Liskov и Argus: commit заканчивался на границе guardian
Argus сделал отказ свойством языка: guardian отвечал за восстанавливаемые объекты, handler пересекал границы узлов, а action подтверждала или отменяла распределённое изменение. Сила модели заключалась и в её ограничении. Commit определял состояние участвующих объектов Argus, но…
IETF
Код AEGIS — не квитанция согласования
Шесть идентификаторов дают вариантам AEGIS устойчивые имена. Они не показывают, что предложили два узла, о какой длине тега договорились стороны и какой путь реализации защищал реальные данные. Между строкой реестра и живым пакетом остаётся отдельная цепочка доказательств.

IETF
Аренда DHCP — не квитанция топологии ретрансляции
RFC 9928 позволяет промежуточному узлу выполнять DHCPv4-over-DHCPv6 за старое IPv4-устройство, которое не знает о преобразовании. Устройство получает адрес, но этот успех не доказывает, что зависимая от топологии политика увидела правильный физический порт.

История
Эндрю С. Таненбаум и capability Amoeba: право на объект, а не личность владельца
Amoeba уместила адрес службы, имя объекта, допустимые операции и защитную проверку в 128 бит. Такой capability-токен мог переходить между пользовательскими процессами без центрального реестра владельцев. Но его действительность не сообщала, кто именно держит токен, зачем он…

Институты мира
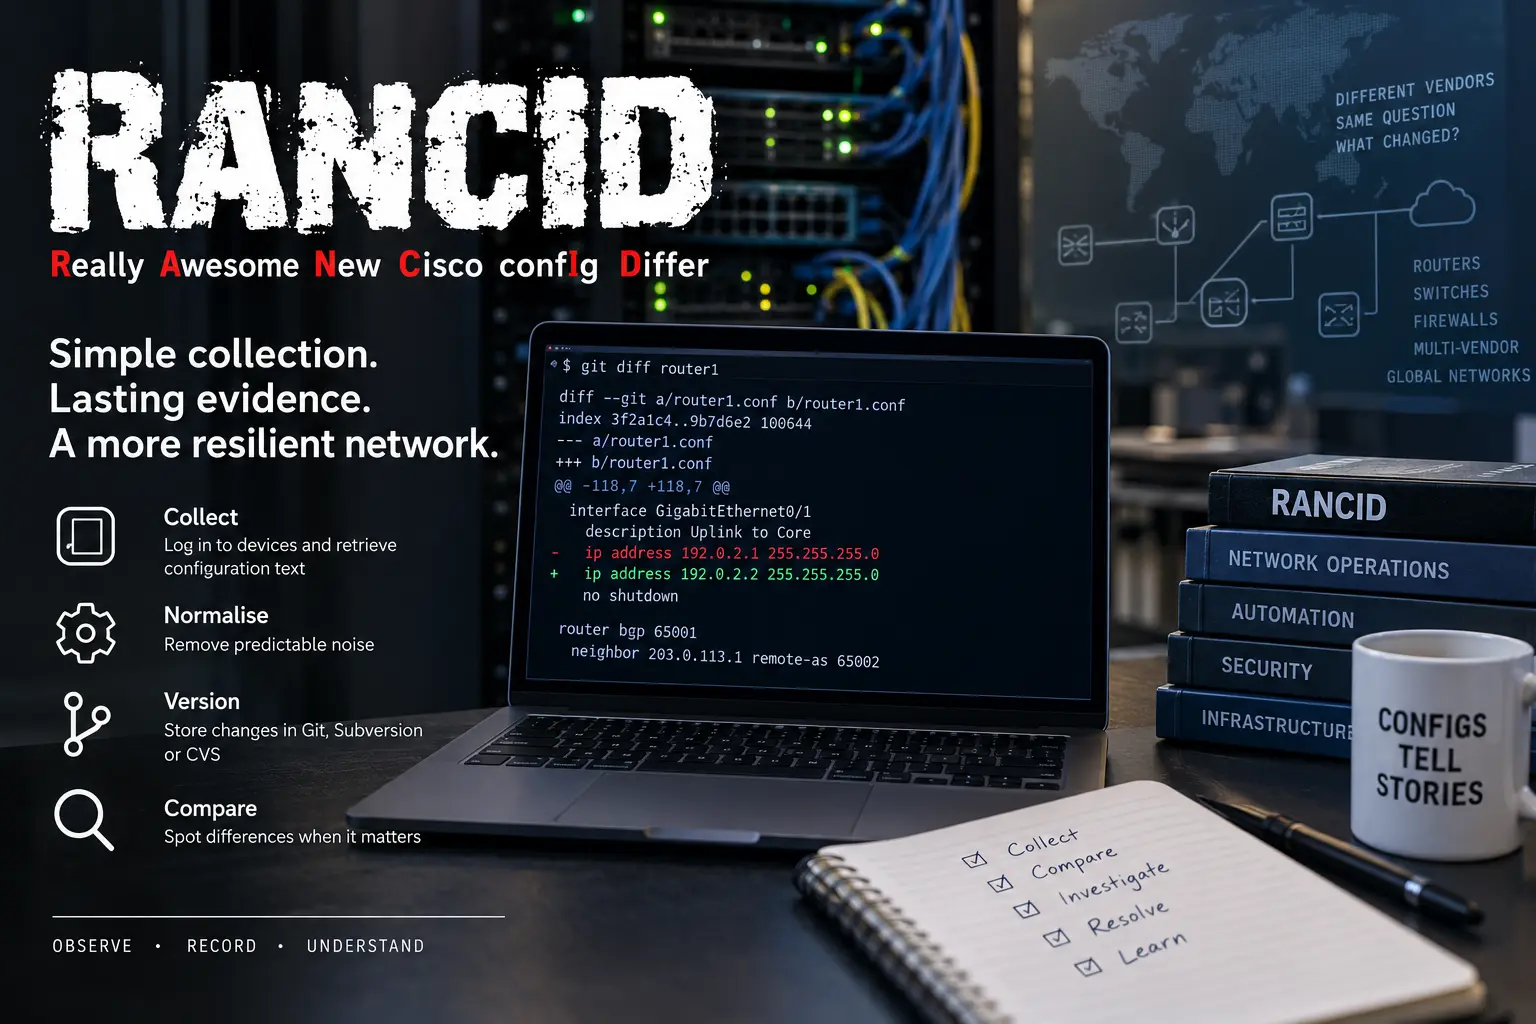
RANCID и непреходящая ценность одной строки различий в сети
RANCID пережил несколько поколений управления сетями, потому что решает одну узкую задачу: входит на устройства, собирает выбранный текст конфигураций, удаляет ожидаемый шум и сохраняет результат в системе контроля версий. Он не моделирует намерения, не утверждает изменения и не…

Создатели
Джефф Бонвик и архитектура, которая делает сбои видимыми
Карьера Джеффа Бонвика соединяет две задачи, которые обычно рассматривают отдельно: как ядро быстро выделяет небольшие объекты и как система хранения проверяет, что прочитанные байты остаются теми же, что записало приложение. От slab allocator и локальных для CPU «магазинов» до…

Создатели
Джефф Бонвик и инженерия, делающая отказы видимыми
Карьера Джеффа Бонвика соединяет две задачи, которые обычно рассматривают по отдельности: как ядро ОС быстро выделяет мелкие объекты и как система хранения проверяет, что прочитанные байты — те же, что записало приложение. От slab allocator и кэшей на каждый CPU до ZFS, DSSD и…

Институты мира
LibreNMS и эксплуатационная цена чёткого взгляда на сеть
LibreNMS даёт сетевым командам прозрачную самостоятельно размещаемую платформу для обнаружения устройств, опроса счётчиков, ведения реестра активов и превращения наблюдаемого состояния в предупреждения. Доверие к нему основано не на предположении, что открытый код автоматически…
Институты мира
RANCID и сохраняющаяся ценность однострочного сетевого diff
RANCID сохраняет форму доказательства, которую крупные платформы управления легко размывают: текст конфигурации, сообщённый устройством в определённый момент, и разницу с предыдущим наблюдением. Он не представляет всю intent-модель, каждый event или причинность. Именно эта…

Создатели
Jeff Bonwick и архитектура, делающая сбои видимыми
Карьера Jeff Bonwick связывает две задачи, которые обычно считают разными: быстрое выделение небольших объектов ядром ОС и проверку того, что система хранения прочитала именно записанные приложением данные. От слэб-аллокатора и магазинов для каждого процессора до ZFS, DSSD и…
Институты мира
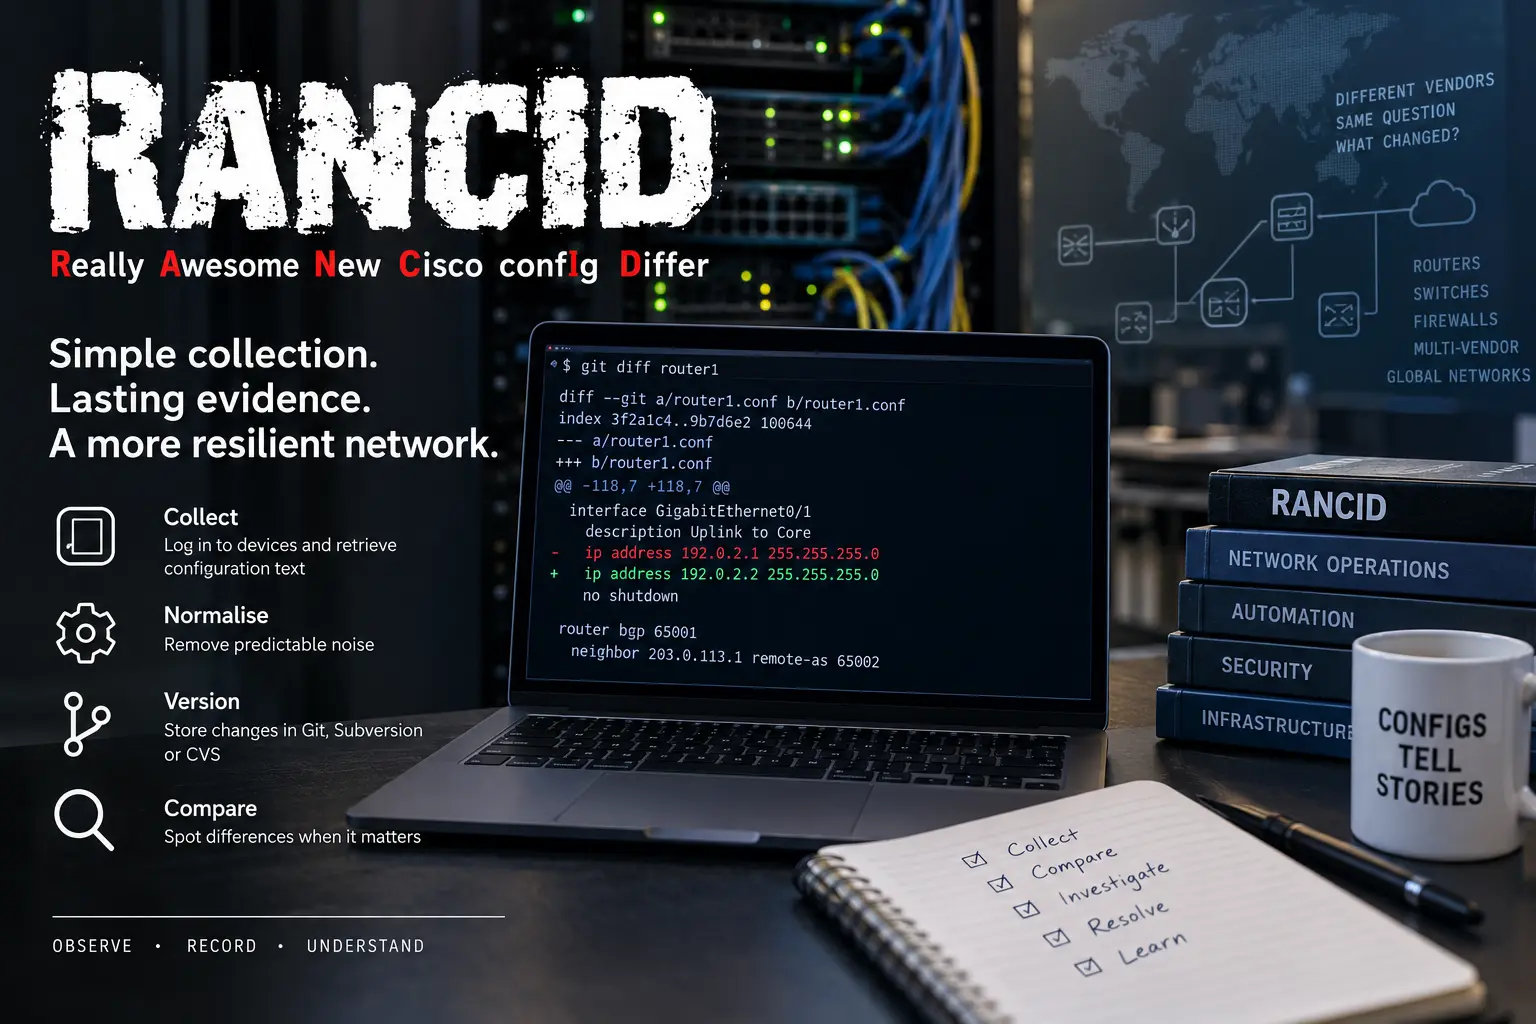
RANCID и непреходящая ценность однострочного сетевого диффа
RANCID пережил несколько эпох управления сетями, выполняя одну узкую задачу: входить на устройства, собирать выбранную конфигурацию, отсеивать предсказуемый шум и сохранять результат в системе контроля версий. Инструмент не моделирует намерения, не согласовывает изменения и не…

Институты мира
Cisco устранила активно эксплуатируемую уязвимость в почтовом шлюзе
Cisco выпустила исправление для активно эксплуатируемой уязвимости в Secure Email Gateway, однако организациям, чьи устройства были уязвимы, ещё предстоит выяснить, получили ли злоумышленники доступ до установки патча.