
Análises
Últimos artigos
As informações mais recentes sobre operadores de infraestrutura, decisões de política, movimentos do mercado e mudanças no poder digital.
Reportagens
A salvaguarda de impedimento eleitoral da APNIC está num comentário de blog
O ponto forte desta história é uma prática de governança, não uma suspeita: conselheiros que podem buscar a reeleição não ajudam a escolher o comitê que poderá julgar candidatos. A APNIC colocou essa regra em palavras claras. Mas fez isso numa resposta sob um post de agenda…

IETF
A RFC 9990 contabilizou as declarações do destinatário, não o fluxo de e-mail em si
Uma planilha recebe três relatórios da mesma data. O primeiro chegou no horário. O segundo foi retransmitido com o mesmo nome. O terceiro traz outro Report-ID, mas cobre parte das mesmas horas. O problema não é ler XML; é decidir quais contagens podem conviver no mesmo total. A…

Reportagens
A lista de participantes do LACNIC 46 tem consentimento. Ainda precisa de um prazo de retenção
O formulário da LACNIC avisa que a lista será publicada e exige a aceitação dos termos. A lacuna aparece depois: quais campos estão cobertos, quando a exposição será revista e como uma solicitação chega a um resultado verificável.
IETF
Donald E. Eastlake 3rd e o apelido de RBridge que não podia ser uma identidade permanente
O mesmo número curto pode sobreviver a uma reinicialização, perder uma disputa e reaparecer ligado a outro anúncio. Nos documentos de TRILL associados a Donald E. Eastlake 3rd, essa mobilidade não é falha: é o limite que impede um apelido de virar identidade de ativo.
Institucional da Europa e do Oriente Médio
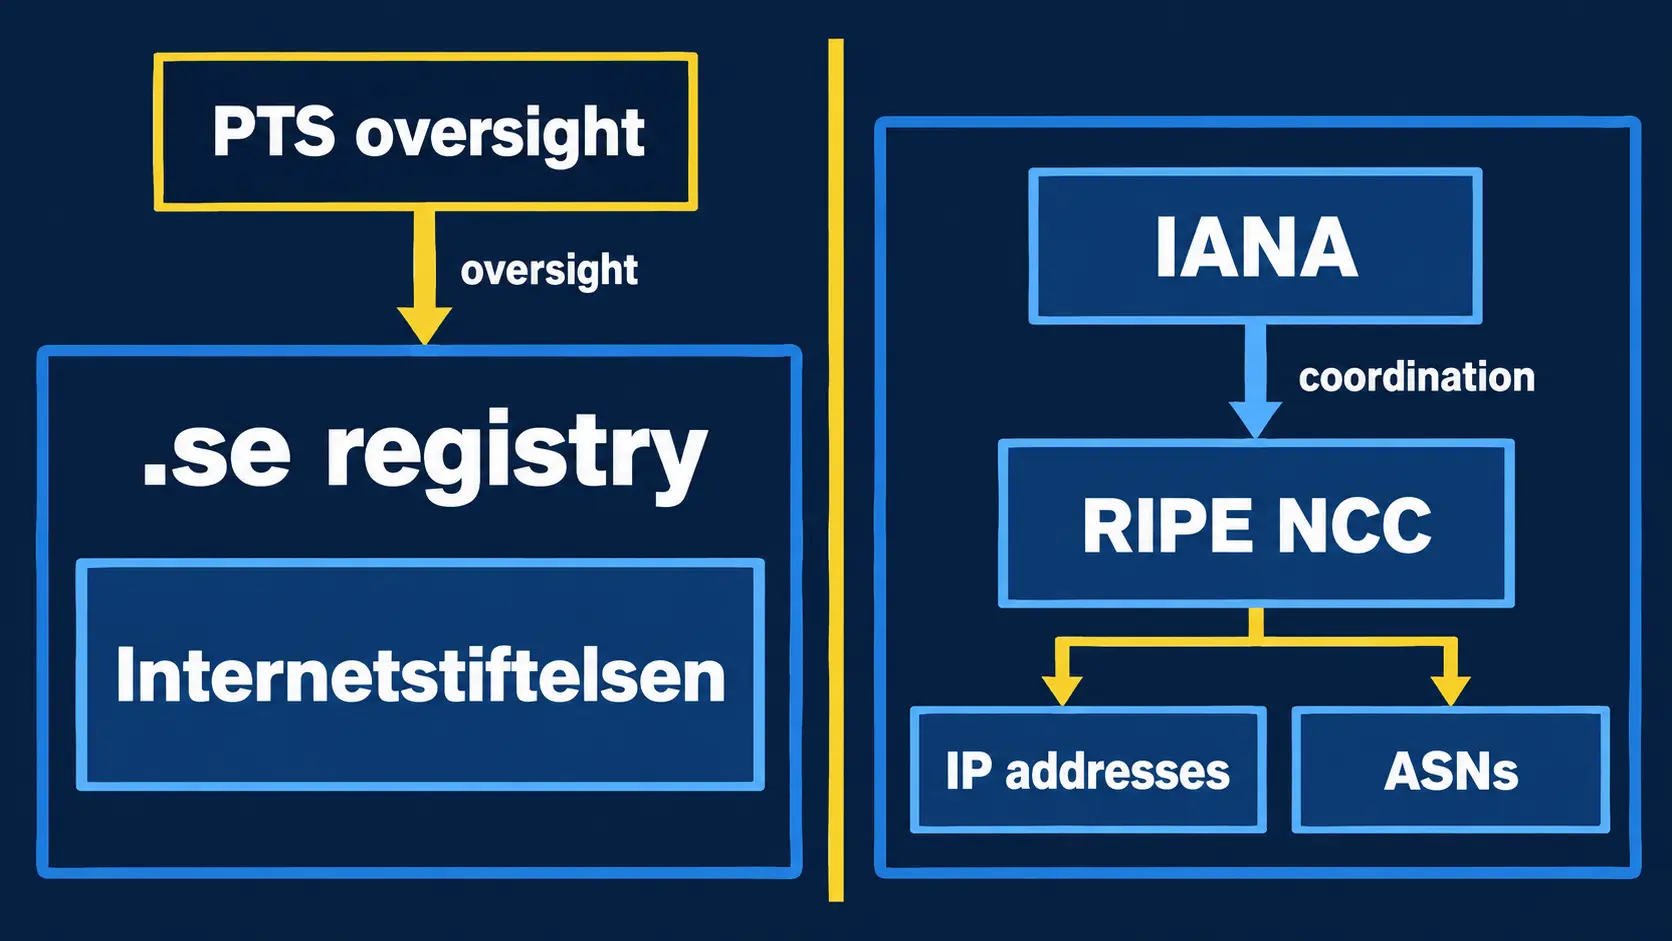
Entre o registro .se e os recursos de Internet: o que a evidência permite atribuir à Internetstiftelsen
A continuidade de um domínio nacional e a distribuição de endereços IP não são a mesma função institucional. No caso sueco, os registros disponíveis apontam para uma organização responsável pelo domínio de topo .se, enquanto a coordenação de endereços IP, IPv6 e números de…

IETF
A RFC 9996 registrou o tipo de mídia, não a versão do esquema
Um crachá de acesso pode estar perfeitamente legível e ainda não dizer qual planta do edifício orientou a pessoa que o recebeu. A RFC 9996 dá ao Protobuf um crachá de transporte legítimo: separa o binário do JSON e define como os intermediários devem reconhecer cada…

Reportagens
A AFRINIC chama seu painel NS2 de “tempo real”. As 12 medições vinculadas são testes pontuais encerrados
Uma página atualizada agora pode estar mostrando um experimento encerrado meses atrás. É justamente essa distinção que o painel público do NS2 da AFRINIC deixa escapar: a tela promete monitoramento anycast “em tempo real”, enquanto as doze medições do RIPE Atlas às quais ela está…
Líderes
Osipenko Alexander Nikolaevich e AS211867: o que os registros de roteamento não provam
A associação entre uma pessoa, um objeto de registro e um sistema autônomo pode parecer uma cadeia de controle. Mas, em infraestrutura de internet, cada elo responde a uma pergunta diferente. Um registro pode declarar uma organização; uma tabela de roteamento pode mostrar…

IETF
Patrik Fältström e a resposta ENUM que não completou a chamada
O número foi resolvido e uma resposta DNS validada produziu um URI. Mesmo assim, o telefone não tocou. O trabalho de Patrik Fältström no ENUM fica mais claro quando esses fatos não são tratados como uma única confirmação.

IETF
A faixa SID derivada de um PEN no RFC 9997 não prova procedência
Uma conta correta pode terminar numa conclusão errada. O RFC 9997 permite que titulares de Private Enterprise Numbers calculem faixas privadas de identificadores SID de YANG sem pedir cada bloco a uma autoridade central. A divisão é previsível e evita colisões. Mas o próprio…

IETF
David Harrington e o contexto SNMP que não identificava o operador
O pedido acertou o engine, o contexto e o objeto. Ainda assim, nenhum desses campos dizia qual pessoa havia decidido a mudança. A arquitetura SNMP de David Harrington preserva essa lacuna em vez de transformar uma coordenada técnica em identidade humana.

Reportagens
Um plano de DNS reserva não é um segundo resolvedor
O relato doméstico publicado em 9 de setembro no blog da APNIC reduz a resiliência a uma sequência verificável: alternativa em execução, configuração entregue, cliente aderente, comutação observada e retorno ao estado anterior.

IETF
O selo `$istrusted` do RFC 9979 precisa de um registro de correção
Uma marca de confiança pode ser apagada no servidor e continuar influenciando decisões fora dele. O celular preserva uma cópia antiga, a notificação já foi lida e o usuário se lembra de que o remetente aparecia como verificado. O RFC 9979 padroniza `$istrusted` e avisa que uma…

Reportagens
A renovação do K-root pelo RIPE NCC precisa de três registros de aceitação, não de um status de lote
O RIPE NCC está trocando equipamentos que chegaram ao fim de seu ciclo de vida em três sites centrais do K-root. A continuidade global do serviço, porém, não responde à pergunta que mais importa para a governança do projeto: cada uma das mudanças em Amsterdã, Londres e Tóquio foi…
IETF
Bernard Aboba e o método EAP que não concedia acesso à rede
A credencial passou, mas o tráfego não. Na arquitetura EAP de Bernard Aboba, essa diferença não é um detalhe de suporte: é a fronteira entre provar uma identidade e autorizar um serviço.

IETF
Uma assinatura do agente SSH não é comprovante de consentimento
O cofre pode permanecer fechado enquanto o poder da chave circula. Um agente SSH recebe dados, assina e devolve uma resposta válida; nenhum byte privado sai do componente protegido. Ainda assim, esse registro não informa quem pediu a operação, o que uma pessoa entendeu ou que…

IETF
O manifesto acompanha a telemetria; a conclusão não
A revisão 14 mantém junto aos dados o contexto da plataforma, do esquema e da coleta. Isso torna uma medição mais legível no futuro, mas não comprova completude, confiança no relógio ou acerto da decisão.

IETF
Chris Newman e a porta de e-mail segura que não autorizava o usuário
O teste de conectividade terminou verde, mas o envio continuou proibido. A RFC 8314 de Chris Newman ajuda a separar o que a porta e o TLS protegem daquilo que só a identidade da conta e a política do serviço podem autorizar.

IETF
A linha do log foi lida. A autoridade sobre a conexão, não: RFC 9850
O RFC 9850 dá aos segredos de diagnóstico TLS uma sintaxe comum. O registro pode ser tecnicamente perfeito e, ainda assim, não provar autorização, limite de uso, cadeia de custódia ou retorno à confidencialidade.

História
O pacote seguiu nativo, mas o dicionário avançou: o estado oculto da RFC 1977
Na RFC 1977, a forma que aparecia no enlace PPP não contava toda a história. Um datagrama enviado sem o invólucro BSD Compress ainda podia alterar a memória usada pelos dois lados para interpretar o próximo pacote comprimido.