Resumo
- Na RIPE 93 de 28 de outubro, a RIPE NCC informou que o OpenID Connect já funcionava no painel RPKI desde aquela manhã. O cookie compartilhado ficaria até o fim do dia para preservar sessões abertas.
- A API de gerenciamento RPKI ainda dependia de um segredo compartilhado sem vencimento. A futura chave vinculada ao SSO terá vida de um ano, segundo o plano apresentado.
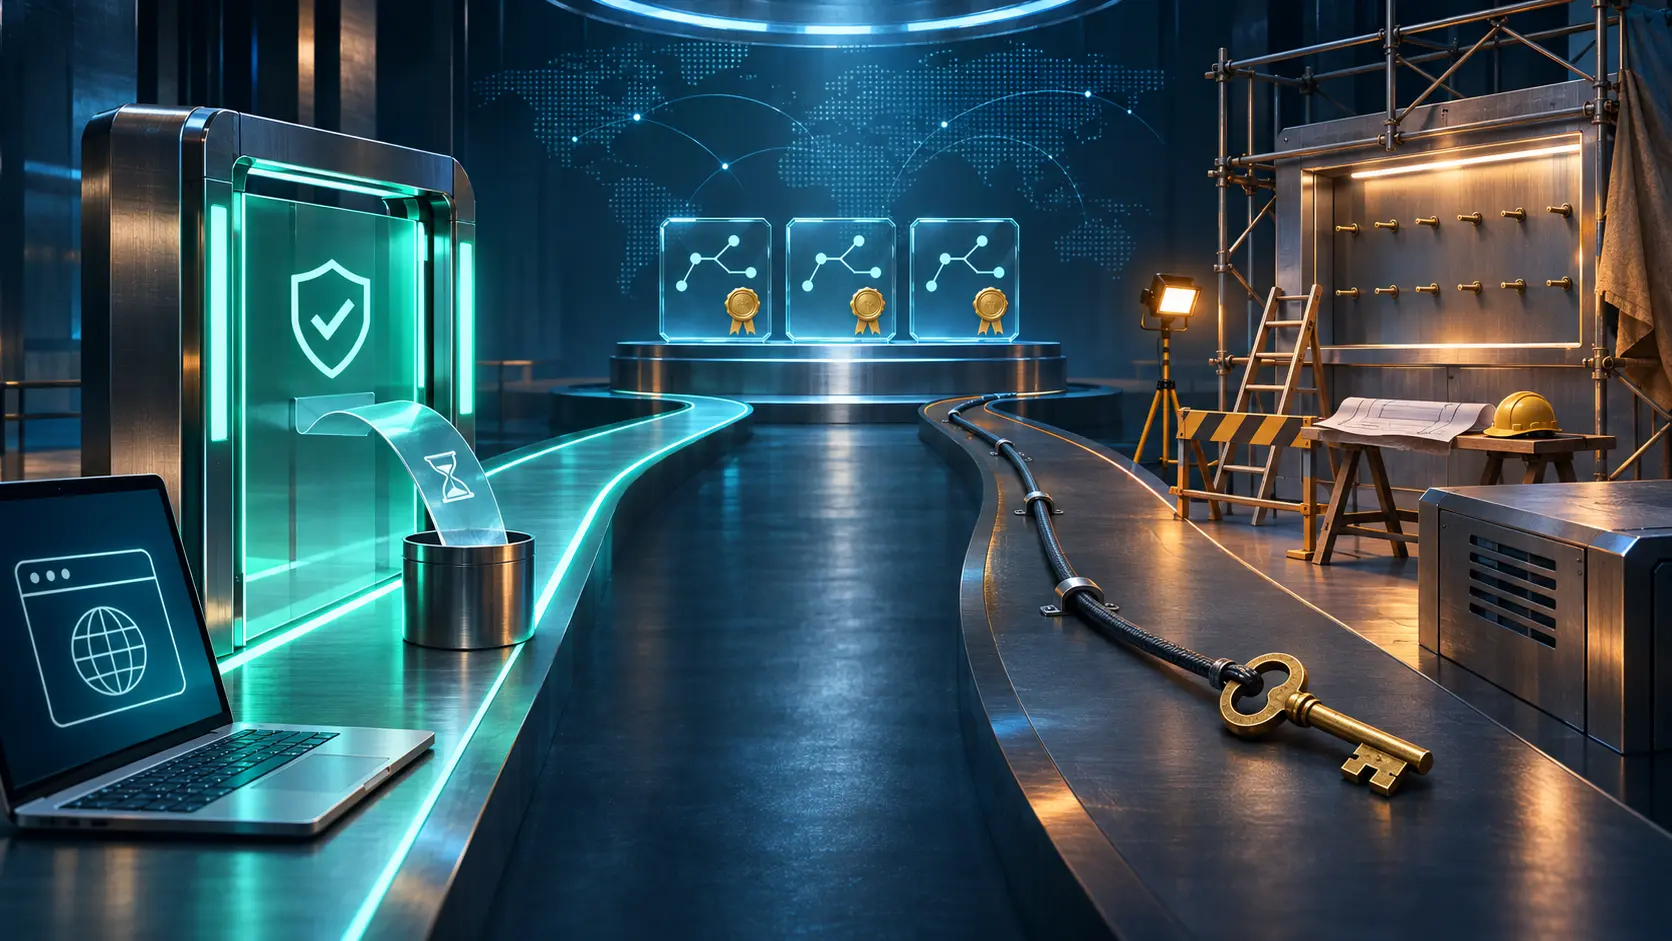
A porta usada por gente mudou na quarta-feira. A usada por programas continuou com uma chave antiga. Tim Bruijnzeels, da RIPE NCC, expôs as duas etapas em sequência: OIDC em produção no painel RPKI; troca das credenciais da API ainda por fazer. Juntar tudo sob o rótulo de “novo login” apagaria a parte que um script realmente usa.
Houve uma sobreposição deliberada. Bruijnzeels contou que a RIPE NCC já havia mitigado o problema de acesso relatado no painel, mas precisava de OIDC para concluir outra etapa. O cookie compartilhado continuava presente durante a apresentação e deveria sair ao fim de 28 de outubro. A razão foi simples: não derrubar quem já trabalhava com uma sessão ativa.
O plano de RPKI do quarto trimestre colocava OIDC e novas chaves API no mesmo item. A fala de outubro deu estados diferentes a cada um. Hoje, segundo Bruijnzeels, o segredo da API é configurado no portal LIR, não expira e só atende LIRs. Titulares de recursos PI ou legados atendidos por um LIR patrocinador ficam fora dessa via. A RIPE NCC pretende oferecer chaves associadas a contas SSO, com prazo de um ano, renovação, aviso prévio e acesso para esses titulares.
O manual da API documenta o cabeçalho X-API-Key e a publicação de ROAs. Trocar a tela de entrada não gira a credencial embutida nas rotinas que chamam esse endpoint. Falta um registro público da retirada do cookie depois de 28 de outubro e uma data para a migração das chaves; comunicados de conclusão de cada etapa resolveriam a cronologia.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance