
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

Arquivo de Caso
Nos certificados IP, 99,21% mede uma janela de três dias
Um recorte de julho de 2026 encontrou a Let’s Encrypt em quase todo o fluxo observado. O conjunto anual de 2025 apontava a ZeroSSL na liderança. A nova pesquisa é mais esclarecedora quando não se força uma dessas medidas a apagar a outra: cada uma tem relógio, unidade e caminho…

História
Sharon Goldberg e o pacote que mandou um relógio parar de perguntar
Não houve enxurrada de tráfego. O pacote parecia um pedido legítimo de um servidor de horário: recue e tente mais tarde. Nas versões antigas de `ntpd` analisadas por Sharon Goldberg e três coautores, essa ordem podia ser falsificada e o suposto servidor ainda escolhia quanto…

Arquivo de Caso
RFC 9725: a sessão WHIP nasceu; a transmissão ainda precisa de prova
O `201 Created` é uma confirmação importante, mas estreita: o servidor aceitou a oferta e criou um recurso de sessão. Entre esse recibo HTTP e a tela do espectador ainda existem caminho de rede, associação criptográfica, mídia contínua, processamento, CDN e reprodução — cada…

IETF
Projeto de política Web4 separa publicação de prova de conduta
Uma federação pode publicar política assinada, versionada e marcada como ativa, mas negar na prática o recurso que prometeu. Um novo Internet-Draft individual transforma a declaração em objeto verificável e, ao mesmo tempo, impede que a verificação seja apresentada como prova…

IETF
Projeto de benchmark SAV exige justificar quais pacotes são legítimos
Antes que o laboratório meça um erro, alguém define o que seria o acerto. A versão 04 de um projeto do IETF sobre benchmarks de validação de endereço de origem torna essa definição auditável: o relatório precisa dizer quais pacotes eram legítimos, quais eram forjados e por quê.

Arquivo de Caso
RFC 9727 faz o catálogo aparecer, mas não faz a API desaparecer
Uma linha removida é um evento editorial. Um endpoint desligado é um evento operacional. Quando os dois recebem o mesmo nome — “aposentadoria” — a organização perde justamente a prova de que precisava guardar.

Tendências Institucionais da Europa e Oriente Médio
ESpanix transforma o ponto de troca em oferta de proteção
O Shield leva a mitigação de DDoS para perto da interconexão. A proposta é opcional, e seu valor depende de quais fluxos cobre e de quem responde pelas decisões de filtragem.
IETF
Projeto sobre CMS usa a futura publicação como fronteira entre usos novos e existentes
Uma regra de segurança pode ser clara e ainda deixar invisível a população que ela alcançará. A nova revisão de um projeto do LAMPS proíbe `id-data` em novos usos de CMS SignedData, mas define “novo” pela data de uma publicação futura e explica a não retroatividade em termos de…

Arquivo de Caso
O recurso sumiu. O diagnóstico não pode sumir com ele: RFC 9729
Uma resposta indistinguível de “não existe” reduz o que um intruso consegue descobrir. Também pode esconder, da própria operação, uma chave revogada que ainda funciona, um terminador TLS que calculou o contexto errado ou uma rota que nunca aplicou a política. A contribuição mais…

História
Cynthia Dwork e o custo que não podia ser reutilizado
Antes de prova de trabalho virar expressão das criptomoedas, Cynthia Dwork e Moni Naor trataram computação como preço de entrada para o e-mail: tolerável numa mensagem legítima, pesado quando multiplicado por uma campanha e inútil se um único pagamento pudesse abrir milhares de…

IETF
RFC 9730 e a fronteira operacional entre GMPLS e controle centralizado
Em redes de transporte, a pergunta relevante raramente é se o controle deve ser “centralizado” ou “distribuído” em termos absolutos. O ponto é saber onde cada decisão é tomada, qual estado ela utiliza, quem realmente programa o caminho e qual evidência comprova que o serviço…

Tendências globais de serviços em nuvem
Anthropic detecta revendedores que burlam salvaguardas do Claude
Anthropic afirma que revendedores usaram infraestrutura nos Estados Unidos, contas sintéticas e encaminhamento a outro modelo para contornar controles regionais e de segurança em pesquisas biológicas sensíveis.

Criadores
Russ White e a disciplina de conter a complexidade das redes
Dos prefixos IPv4 /31 ao trabalho atual com sinais de capability do BGP, Russ White passa há mais de trinta anos nos pontos onde os protocolos encontram a operação real. Seu trabalho público defende uma ideia discreta, mas importante: uma nova abstração não elimina a…

Institucional Global
Akvorado transforma fluxos amostrados na memória operacional de uma rede
O Akvorado oferece a operadores de rede uma forma auto-hospedada de reter, enriquecer e examinar registros de fluxo por longos períodos. Sua utilidade vem de tornar visível o caminho que vai da exportação do roteador até a decisão operacional; seu limite central é que todo…

Tendências Institucionais da Europa e Oriente Médio
Notificações cibernéticas na UE começam com prazo de 24 horas
Fabricantes deverão notificar as autoridades antes de concluir a investigação e, em seguida, apresentar análises mais completas e detalhes de remediação à medida que o quadro técnico evolui.
IETF
Atualizações de protocolo precisam registrar as evidências que retiram
Uma mudança pode tornar o protocolo mais seguro e, ao mesmo tempo, apagar sinais usados para detectar, investigar e conter incidentes. Antes de desligar uma evidência antiga, a governança da implantação precisa registrar qual pergunta operacional ela respondia, como a substituta…

IETF
Uma cadeia OAuth válida não prova onde ela começou
O primeiro nó de uma cadeia pode ser apenas o primeiro que alguém resolveu mostrar. A revisão 01 de uma nova proposta para autorizações OAuth intermediadas protege o caminho visível, mas reconhece que a origem histórica exige uma decisão fora da criptografia.

IETF
O sinalizador C do STAMP não nomeia o limite que alterou o teste
O refletor pode reduzir corretamente uma solicitação para proteger a rede. O problema começa quando a resposta reduzida entra no histórico como se o ensaio pedido tivesse ocorrido sem mudança.
IETF
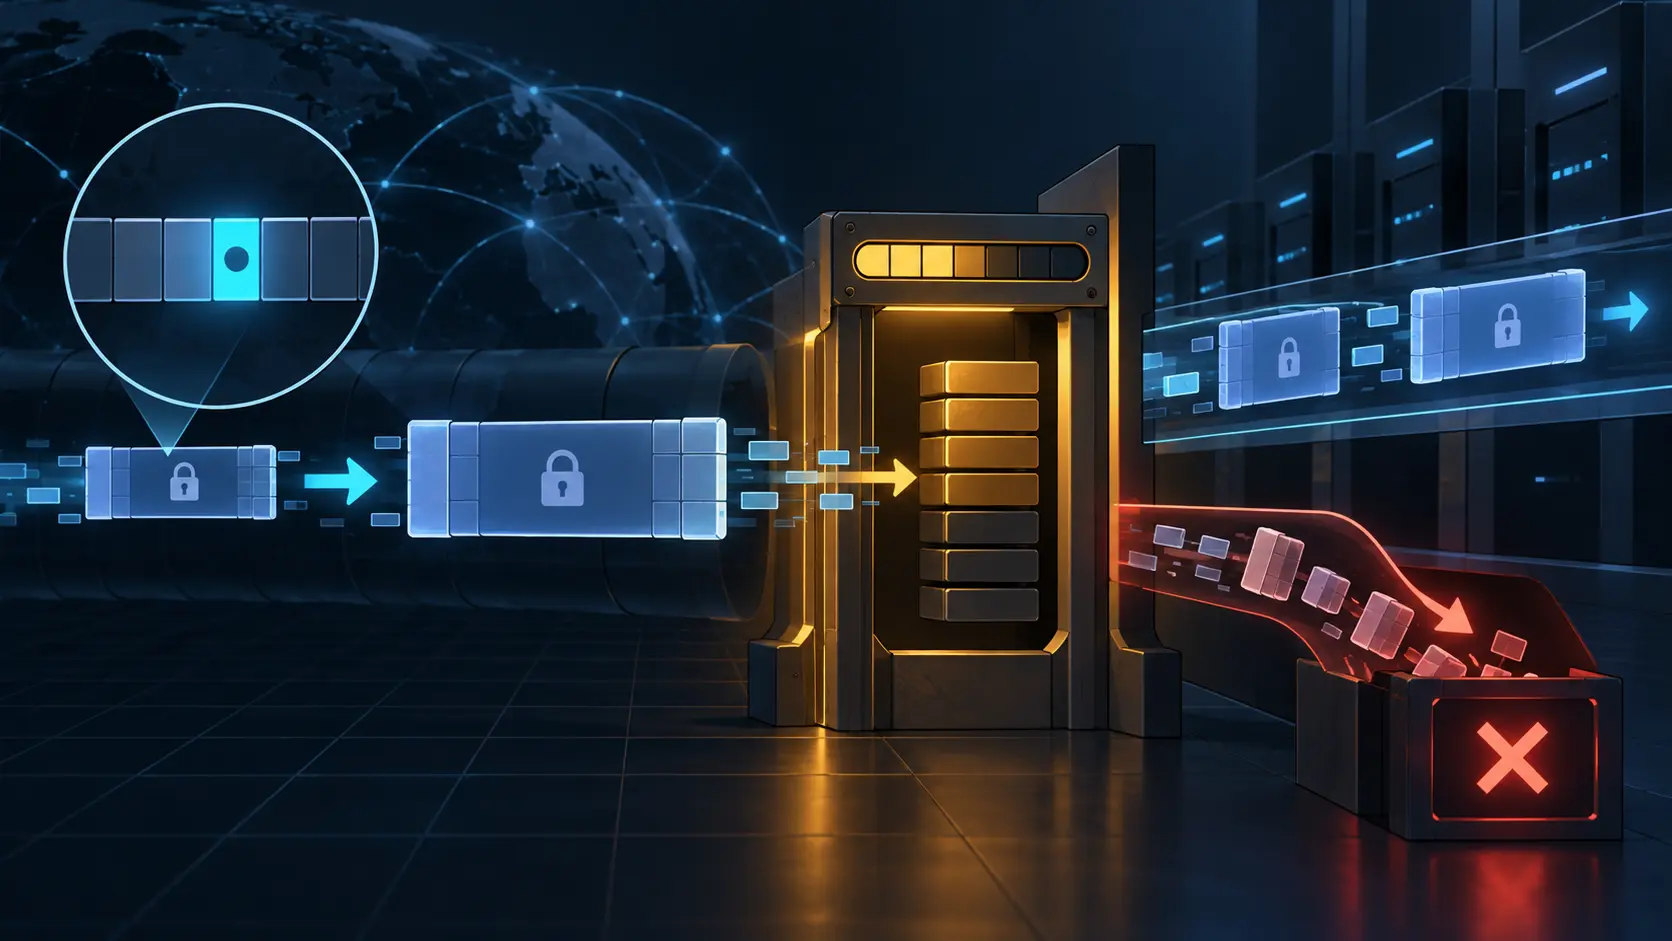
Um bit amplia o cabeçalho IKEv2, não o orçamento de memória do par
Uma fila de pacotes pode chegar por um caminho perfeitamente válido e ainda encontrar uma porta fechada por falta de recursos. A proposta de carga grande para IKEv2 amplia a forma de escrever o comprimento e anuncia que o par entende essa forma. Ela não diz quanto o destinatário…

Reportagens
O RIPE NCC toca quatro programas de segurança. Falta mapear quem recebe cada prova
Auditoria, risco, segurança de aplicações e monitoramento aparecem lado a lado no plano trimestral, todos com o mesmo estado: “Em andamento”. A fórmula é prudente, mas não informa quando a entrega de uma frente foi aceita pela seguinte. Um mapa público de repasses pode mostrar…