
Resumo
- A RFC 9791, Informational de julho de 2025, descreve NFFRR como caso de uso: uma segunda FRR pode compor um loop depois do primeiro desvio. Ela não define, sozinha, uma ação NFFRR completa.
- Os dois Internet-Drafts específicos expiraram. Mecanismos, sinalização e bit TBA são histórico de projeto, não alocação atual nem prova de implementação, interoperabilidade ou prevalência.
- A marca funciona como veto delegado: o primeiro ponto de reparo pede a um nó posterior que renuncie a outra oportunidade de entrega. Isso exige pressupostos verificáveis de topologia, falha, capacidade, escopo e confiança.
- Em caminhos de capacidade mista, a contenção precisa ser avaliada tanto pelo loop evitado quanto pela perda deliberada que ela própria pode introduzir.
Duas decisões locais razoáveis, um loop global
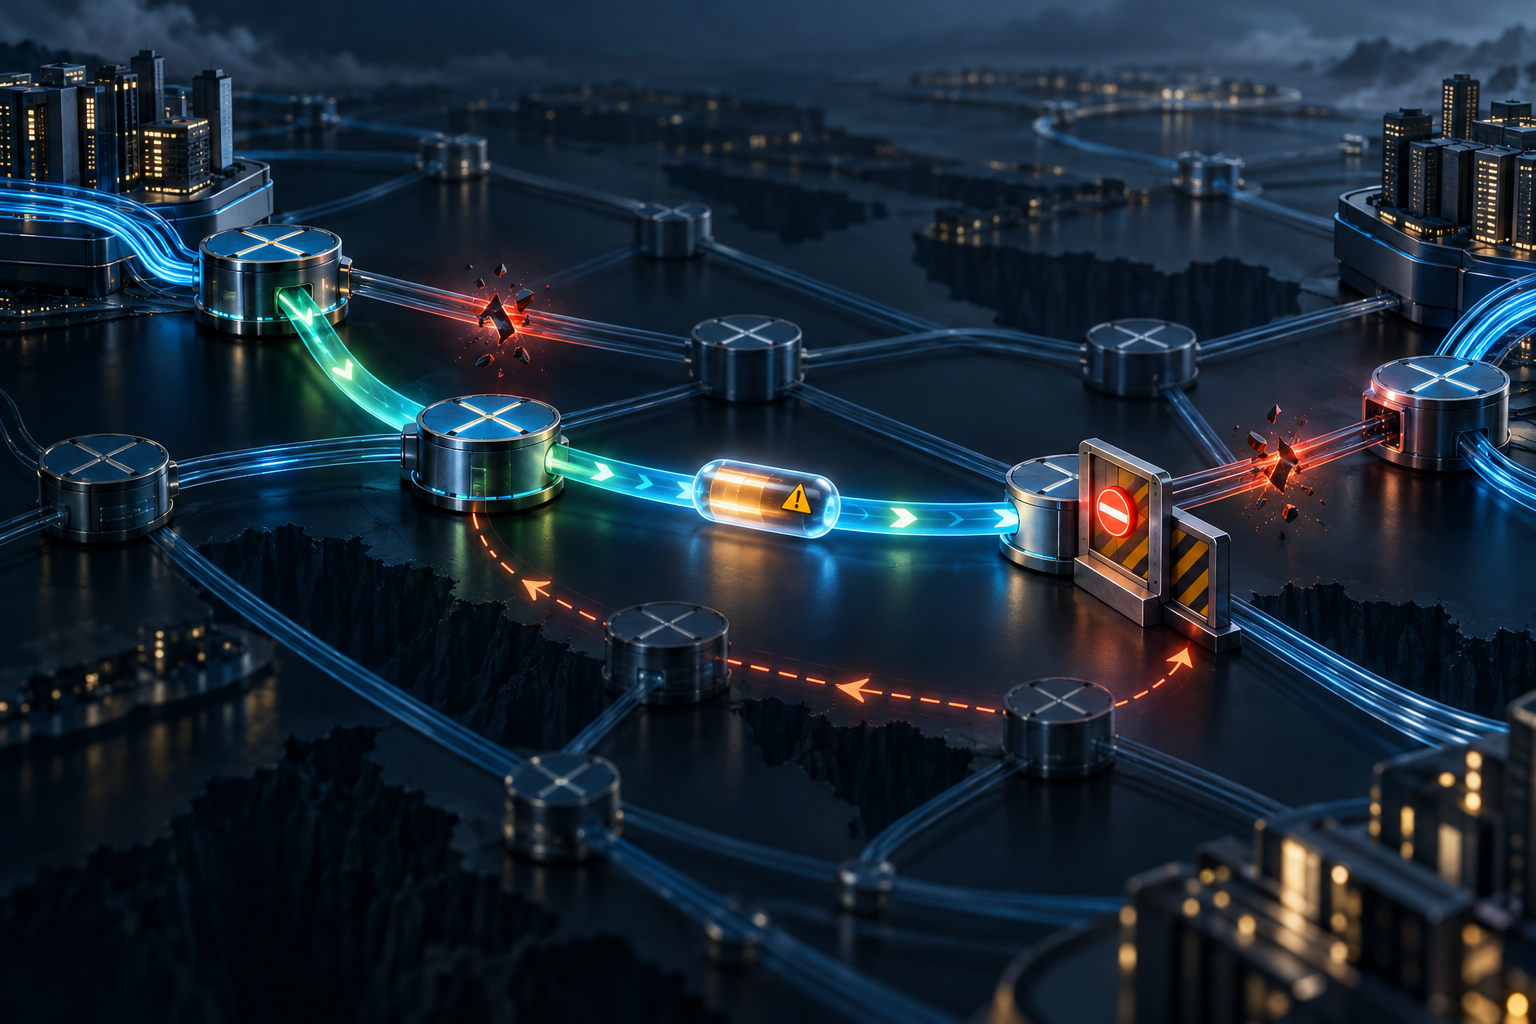
O exemplo documental mais claro está no draft-kompella-mpls-nffrr-04, hoje expirado. Um CE em EVPN active-active está ligado a PE2 e PE3. Quando o CE falha, a mesma falha pode parecer duas conexões de acesso indisponíveis. PE2 encontra seu acesso quebrado e desvia o pacote para PE3; PE3 encontra o seu acesso quebrado e aplica a própria proteção, devolvendo o pacote a PE2. Cada decisão local parece defensável. Juntas, formam um loop PE2–PE3 até o TTL expirar.
Isso não é um incidente de produção medido. As fontes não demonstram frequência, volume afetado, duração típica nem benefício quantificado. O exemplo serve porque mostra que uma segunda proteção pode ser correta na visão local do roteador e errada diante do estado que o pacote já atravessou.
A seção 2.1 da RFC 9791 registra esse problema: depois que uma FRR redireciona o pacote, outra FRR pode causar disrupção e loop; a ideia é marcar o pacote para impedir novo processamento de proteção. A marca, portanto, carrega uma restrição sobre uma decisão futura.
Do caso de uso ao mecanismo
A RFC 9791 foi publicada em julho de 2025 como Informational e descreve casos de uso para MPLS Network Actions. O enquadramento arquitetural está na RFC 9789, também Informational, que organiza MNA, escopos e capacidades. A RFC 9994, Proposed Standard de junho de 2026, define codificação in-stack, posicionamento, escopos e tratamento de ações desconhecidas.
Na RFC 9994, um nó que não entende uma ação segue o tratamento do bit U: U=0 significa ignorar essa ação e avançar; U=1 significa descartar o pacote. Para descarte por ação desconhecida, há contador local e possibilidade de aviso limitado por taxa. Isso é infraestrutura genérica de MNA, não NFFRR.
Os drafts draft-kompella-mpls-nffrr-04 e draft-li-mpls-mna-nffrr-01 expiraram. O segundo descrevia a indicação NFFRR em posição de bit TBA1; o primeiro propunha mecanismos e sinalização. Em 20 de setembro de 2026, a IANA não mostrava NFFRR no registro relevante. Um valor sugerido, uma sinalização de draft ou um bit TBA não são alocação vigente nem evidência de implantação.
A marca não é uma verdade
Tratar NFFRR como veto delegado revela a responsabilidade. O primeiro Point of Local Repair observa a falha, escolhe um reparo e, ao marcar o pacote, pede ao próximo nó que renuncie à própria FRR. Em termos operacionais, ele afirma que nova tentativa oferece mais risco de loop do que valor esperado de entrega.
Essa afirmação depende do estado conhecido. A topologia precisa ser suficientemente atual; o modelo de falha precisa corresponder ao evento; o reparo inicial precisa realmente criar a condição de risco; e o nó posterior precisa entender o escopo. RFC 5286 e RFC 7490 mostram que proteção livre de loop depende da topologia e do cenário de falha. A RFC 9855 amplia a família de reparos com TI-LFA em Segment Routing, sem abolir a necessidade de saber qual falha e qual estado de convergência estão sendo considerados.
As falhas de marca não são equivalentes. Uma marca falsa pode bloquear proteção segura. Uma marca ausente pode permitir a segunda FRR que fecha o loop. Uma marca obsoleta pode carregar uma conclusão baseada em topologia antiga. Uma marca forjada transforma contenção em vetor de perda. Uma marca mal interpretada pode aplicar semântica fora do escopo pretendido.
O próprio draft Kompella/Lin alerta que um LSR malicioso ou comprometido pode inserir NFFRR e impedir uma FRR que teria protegido o tráfego, causando perda desnecessária. A RFC 5920 fornece o contexto mais amplo de segurança MPLS/GMPLS, no qual confiança, filtragem e fronteiras administrativas fazem parte do modelo operacional.
Caminhos de capacidade mista
Nem todo nó de um caminho precisa ter a mesma capacidade. A RFC 9994 trata de capacidade de nó, colocação da subpilha e ação desconhecida. Logo, “a marca foi inserida” não equivale a “a intenção foi aplicada de ponta a ponta”.
Em um caminho misto, a marca pode ser entendida e o segundo reparo recusado; pode ser desconhecida e resultar em ignorar ou descartar; ou pode não ser processada onde a política esperava. Cada resultado desloca a fronteira de responsabilidade.
A troca é simples de formular e difícil de governar. Bloquear a segunda FRR pode proteger capacidade compartilhada de um loop que amplificaria congestionamento e perda. Mas também pode descartar deliberadamente um pacote que ainda teria rota viável. NFFRR é, portanto, uma política de contenção, não uma garantia automática de confiabilidade.
Fontes
- RFC 9791 — Use Cases for MPLS Network Action Indicators and Ancillary Data
- RFC 9791 — IETF Datatracker record
- RFC 9789 — MPLS Network Actions (MNAs) Framework
- RFC 9994 — MPLS Network Action Sub-Stack Specification
- IANA — MPLS Network Actions
- draft-kompella-mpls-nffrr-04 — No Further Fast Reroute
- draft-kompella-mpls-nffrr — Datatracker history
- draft-li-mpls-mna-nffrr-01 — MPLS Network Actions for No Further Fast Reroute
- RFC 4090 — Fast Reroute Extensions to RSVP-TE
- RFC 5286 — Basic Specification for IP Fast Reroute: Loop-Free Alternates
- RFC 7490 — Remote Loop-Free Alternate Fast Reroute
- RFC 9855 — Topology Independent Fast Reroute Using Segment Routing
- RFC 3443 — Time to Live Processing in MPLS Networks
- RFC 5920 — Security Framework for MPLS and GMPLS Networks
- Heng Lu — Running-Code Primacy and the Future of Post-RIR Internet Coordination
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Apenas para Strategic Circle
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance