
Tópico
Automação de Segurança
Na faceta Tópico, a inteligência do tópico Automação de Segurança conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
Tendências Institucionais da América do Norte
Os US$ 45 milhões da EigenQ compram um prazo condicionado de comercialização
O financiamento não entrega à empresa de segurança quântica um cheque operacional de US$ 45 milhões. Os documentos mostram uma ponte em duas etapas, com deságio, garantias e direitos acionários; metade do caixa ainda depende do fechamento da combinação com o SPAC.
IETF
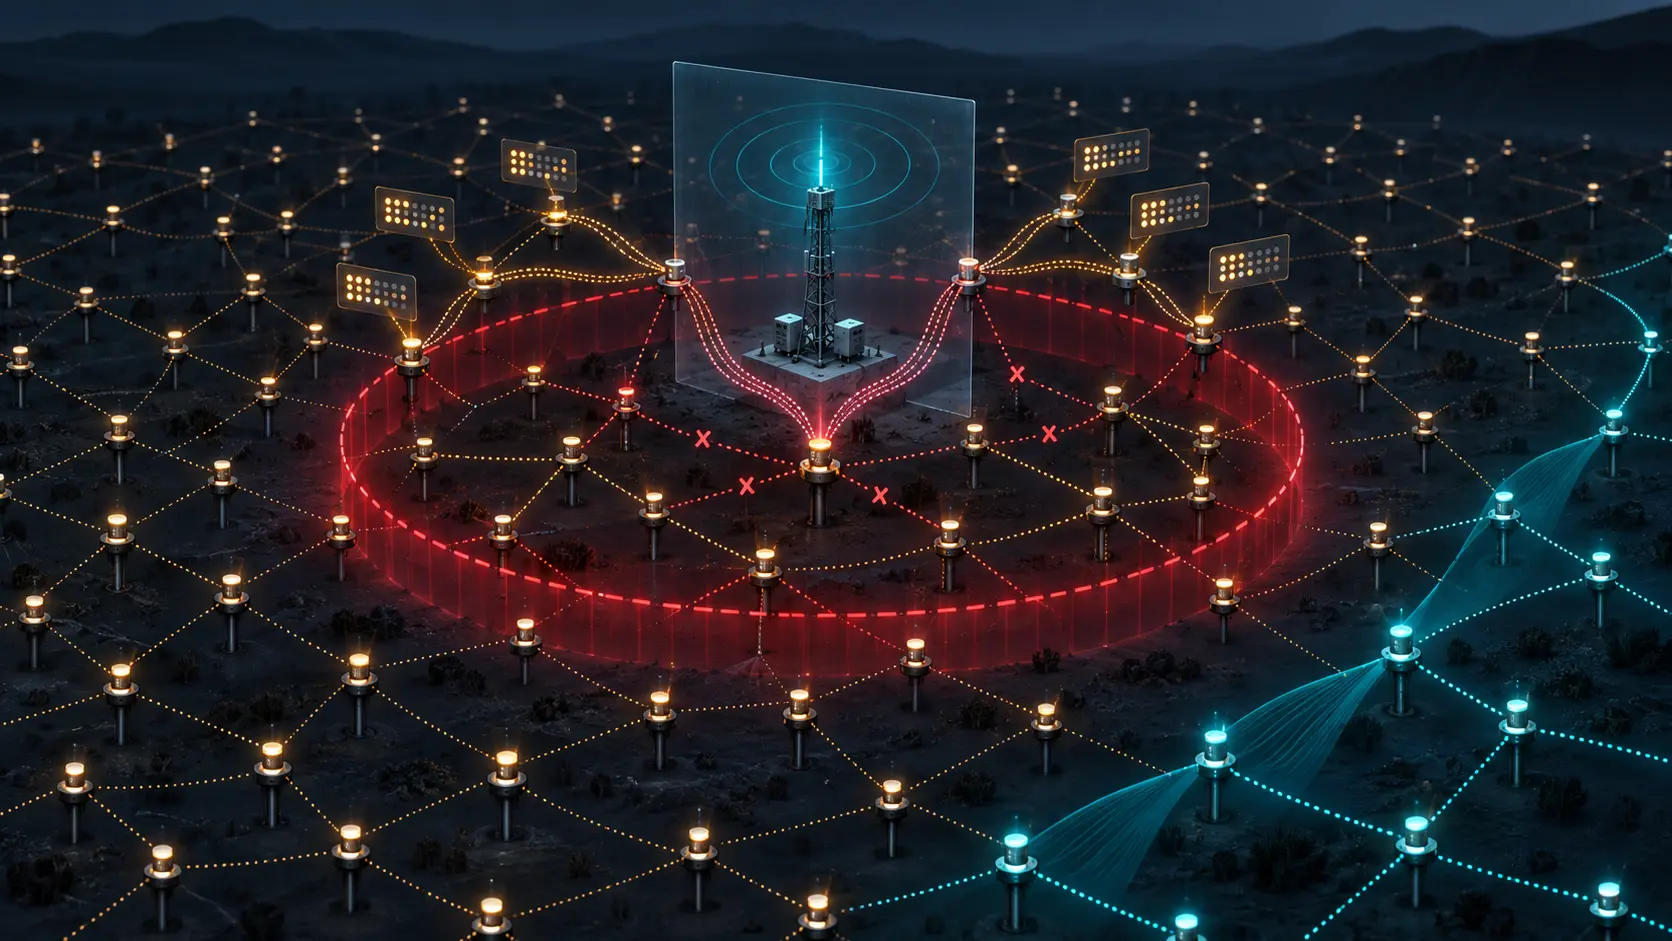
A rede declarou a raiz inativa. Não provou uma falha física: RFC 9866
Uma rede RPL pode ter motivos suficientes para abandonar sua versão atual e ainda não saber o que aconteceu com o roteador de borda. O RFC 9866 transforma observações distribuídas em uma decisão rápida de segurança. Não transforma essa decisão em laudo sobre energia, hardware ou…

IETF
O custo do hash estava configurado; a capacidade de login ainda não
A RFC 9106 torna explícitos memória, passadas e paralelismo do Argon2id. Esses números definem o orçamento de uma verificação de senha, mas não medem a frota de autenticação, a migração de registros antigos nem o custo real de um ataque.

IETF
O diálogo continuou; a autoridade não veio no identificador
A proposta do Agentproto quer manter uma interação reconhecível quando ela atravessa agentes, ferramentas, intermediários, redes e interrupções. Essa continuidade produz um recibo operacional importante. Ela não prova, sozinha, quem podia agir, qual delegação continuava válida, o…

IETF
A cor do enlace chegou; a decisão de política, não: RFC 9104
Um consumidor BGP-LS pode receber um Extended Administrative Group perfeitamente formado sem que isso prove que os bits foram entendidos conforme o dicionário do operador, que uma política os utilizou ou que o caminho esperado foi instalado. A RFC 9104 padroniza o transporte até…

História
RFC 2341: o túnel L2F aberto não é recibo do serviço entregue
Em uma operação de acesso discado, faturamento, suporte e segurança podem enxergar a mesma chamada por pontos diferentes. RFC 2341 tornou essa divisão técnica: o NAS recebe a chamada, a Home Gateway encerra PPP ou SLIP, e L2F transporta os quadros entre ambos. O erro começa…

IETF
O SIMAP encontra a dependência, mas não certifica a rede em produção
A revisão 13 permite atravessar camadas, do serviço aos recursos lógicos e físicos, e voltar de um recurso aos serviços dependentes. A consulta pode estar correta e ainda assim representar apenas a visão autorizada de um servidor, não a totalidade atual da rede.

IETF
A transferência foi cifrada. A cópia da zona ainda exigia custódia: RFC 9103
O XoT fecha uma via específica de coleta: a leitura passiva de um AXFR ou IXFR em texto claro. A autorização por requisição, a guarda da réplica e as demais superfícies públicas do DNS continuam exigindo evidências próprias.

IETF
O servidor de reserva respondeu. A chave em cache não serviu: RFC 8901
Um segundo provedor de DNS autoritativo pode continuar respondendo depois que o primeiro falha e ainda assim não entregar uma resposta aceitável a um resolvedor validador. A RFC 8901 trata a redundância DNSSEC como um contrato de sincronização entre signatários, não como contagem…

História
A fatura de 256 aliases: o custo operacional do RFC 2317
Delegar o DNS reverso de blocos menores que /24 não exigiu um novo resolvedor. Exigiu que o pai produzisse quase um CNAME por endereço e continuasse servindo de ponte para zonas-filhas. O RFC 2317 distribuiu administração de nomes; não entregou controle integral do recurso.

História
A associação constava como madura. O resultado de segurança, não: RFC 2367
Um inventário local pode mostrar uma Security Association IPsec em estado `MATURE`, com SPI, algoritmos, endereços e tempo de vida. Essa linha é um recibo real, mas limitado. A RFC 2367 descreve o que o Key Engine local informou; não transforma esse relato em prova sobre o par, o…

Arquivo de Caso
Um endereço de resolvedor não identifica uma única resolução
Depois que o APNIC Labs acrescentou um segundo servidor autoritativo de pilha dupla, a média de consultas por teste caiu de 3,43 para 2,57. O experimento não encontrou a causa. Ele mostrou, porém, que um IP público de resolução pode esconder vários mecanismos de distribuição…
IETF
BGP DRIP: quando um alerta de rota passa a influenciar a política dos outros
Uma tela confirma que a ROA é válida. Outra, alimentada por inteligência operacional, marca a mesma rota como risco elevado. O primeiro rascunho do BGP DRIP quer levar essas duas informações aos roteadores. A combinação pode ser útil, mas também cria uma pergunta de governança…

História
A empresa comprou redundância. A conta reapareceu na tabela de rotas: RFC 2260
Contratar um segundo provedor parece comprar uma segunda chance. Mas a fatura técnica não se limita ao novo circuito: ela pode aparecer como dependência de endereço, rota mais específica durante a falha, sessão EBGP não direta, túnel, caminho mais longo ou coordenação entre…

IETF
HTTP 202 para um lote não é recibo de cada evento de segurança
No último dia da Last Call do IETF, o rascunho Multi-SET Push expõe um risco de governança conhecido: a eficiência de uma requisição pode virar, por engano, uma certeza sobre resultados que continuam separados.

IETF
O sinalizador P aciona a coleta, mas não prova o caminho completo
O MPLS PBT-M usa um único bit para solicitar postais de telemetria a nós capazes e habilitados. A economia dentro do pacote é concreta; a prova de completude apenas migra para configurações, registros de exportação, contadores de perda e correlação no coletor.

IETF
Um token portador, uma audiência: o WIMSE -07 delimita quem pode se passar pela carga
Quando um provedor de identidade externo aceita o mesmo bearer token que a API do Kubernetes, ele não apenas confirma a identidade de uma carga de trabalho. Ele passa a ter uma credencial que pode apresentar de volta à API para agir como essa carga. A revisão 07 do rascunho de…

Arquivo de Caso
RFC 1644: o SYN podia ser aceito antes de existir recibo da execução
No T/TCP, um número de conexão maior que o guardado pelo servidor tornava os dados do primeiro SYN acionáveis. O atalho dizia algo sobre a novidade daquela abertura; não dizia se a aplicação havia concluído a operação nem se conseguiria provar o resultado.

IETF
O nome de um perfil ACME não promete a emissão
Um nome curto pode aparecer no Directory, ser aceito fora dele por acordo privado ou deixar de funcionar entre a criação do pedido e o `finalize`. O novo campo torna a escolha observável, mas não elimina a política que existe antes e depois dela.
IETF
Quem pode testar uma chave Babel sem poder ler seu valor
Um operador hipotético não consegue ler o valor de uma chave MAC configurada para Babel. Se sua sessão estiver efetivamente autorizada, porém, poderá enviar uma sequência binária e um MAC candidato à ação de teste e receber apenas verdadeiro ou falso. Os bytes permanecem…