
Tópico
Identidade digital e credenciais
Na faceta Tópico, a inteligência do tópico Identidade digital e credenciais conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.

IETF
O certificado expirava em 9999. O vínculo com o documento podia passar sem verificação.
Um certificado de assinatura única pretende acompanhar um documento, uma chave privada e uma única operação. A extensão proposta restringe esse escopo, mas o êxito da assinatura comum não demonstra que o verificador comparou o documento com o vínculo nem que a chave foi destruída…

IETF
A assinatura composta passou. O envelope indicava outro algoritmo.
Composite ML-DSA apresenta duas assinaturas como uma só operação. No CMS, porém, o resultado só é confiável quando prehash, bytes DER, identificadores externos e proteção assinada permanecem coerentes do início ao fim.
História
O autor recebeu o nome. O documento talvez nunca chegasse ao catálogo: RFC 3188
Um gerador podia entregar ao autor um NBN para uma página ainda fora da biblioteca. Sem obrigação de depósito, o nome existia, mas a bibliografia nacional podia nunca ver o documento. RFC 3188 tornou esse risco explícito: atribuição, captura, catálogo, preservação e resolução…

IETF
O emissor assinou o invólucro, mas não ganhou o direito de trocar a chave
O AIC-JWT 02 põe uma autorização assinada pelo principal dentro de uma credencial assinada pelo emissor. A arquitetura preserva a diferença entre transportar uma delegação e passar a controlá-la.

História
O formato mudou, portanto o ISBN também deveria mudar: RFC 3187
O mesmo título podia chegar ao leitor em capa dura, PDF e outro formato eletrônico. Isso não transformava três manifestações em um único objeto de rede. No modelo que RFC 3187 levou aos URNs, a persistência começava por uma decisão editorial: cada formato digital deveria receber…

IETF
O agente assinou o desafio. A chave anexada ainda não era autoridade.
A revisão 03 do OpenA2A AIP separa uma assinatura matematicamente válida de uma identidade comprovada. A chave apresentada demonstra posse; o vínculo com o agente precisa vir do cadastro do verificador ou de um documento DID resolvido.
IETF
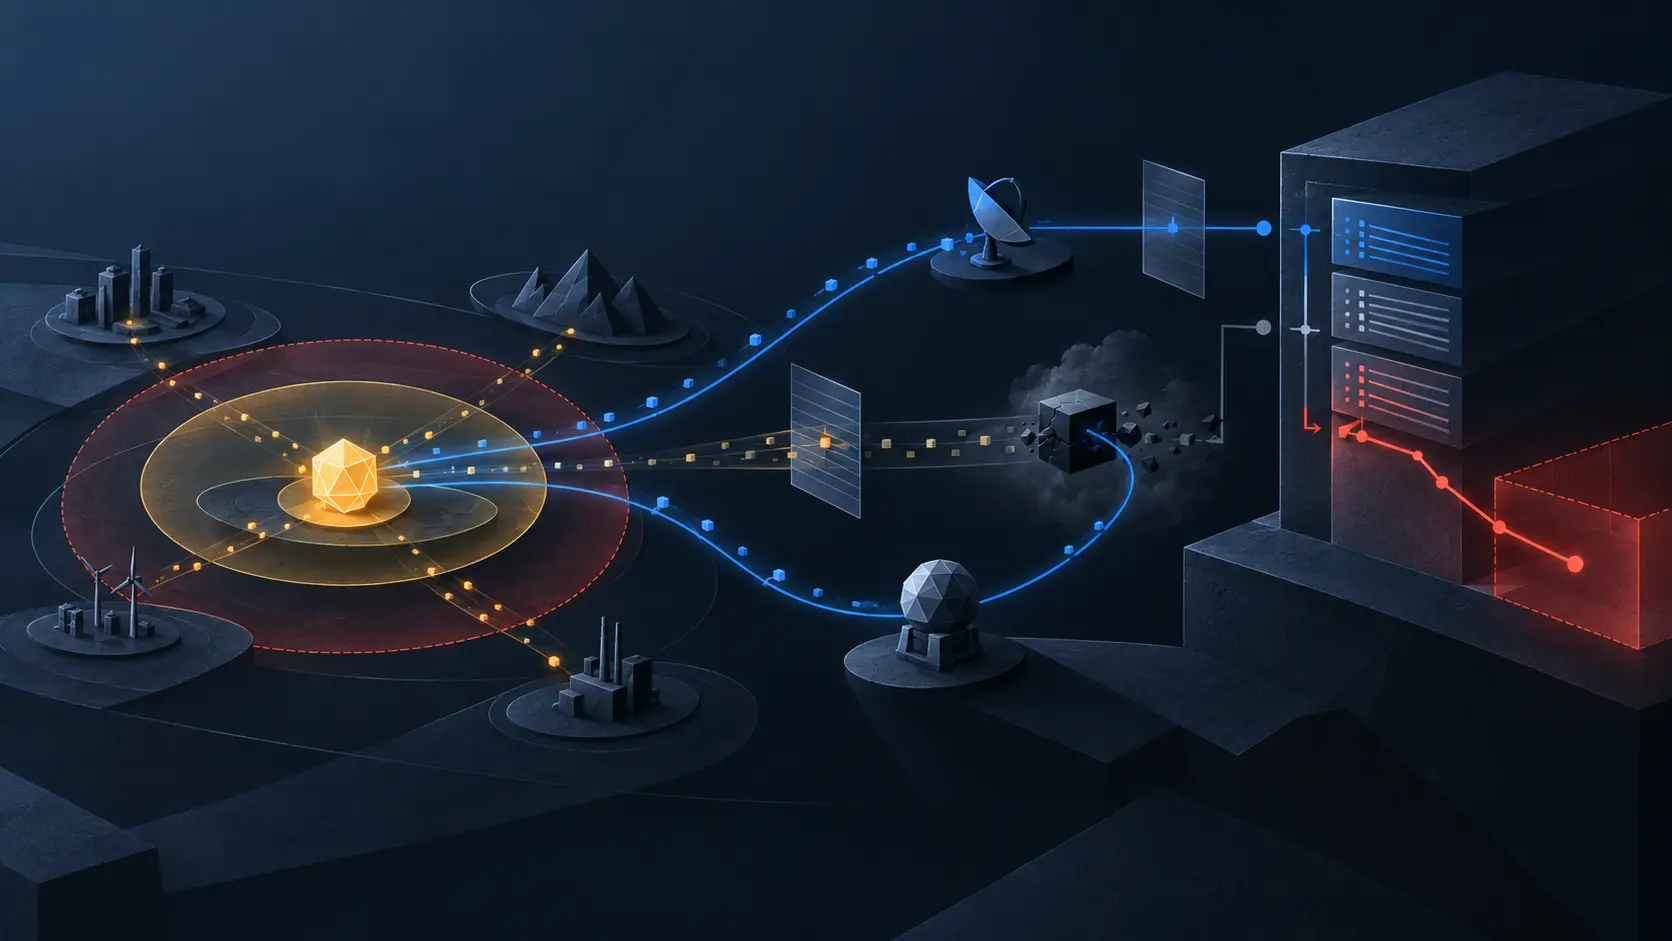
O agente ficou em silêncio. A nota puniu o que o verificador não conseguiu ver.
O NBTP propõe transformar heartbeat ausente, janela de oráculo perdida e silêncio em mais de um contexto em decaimento de confiança. A automação pode ser útil, desde que a ausência continue ligada ao observador e não seja promovida a verdade sobre o agente.
História
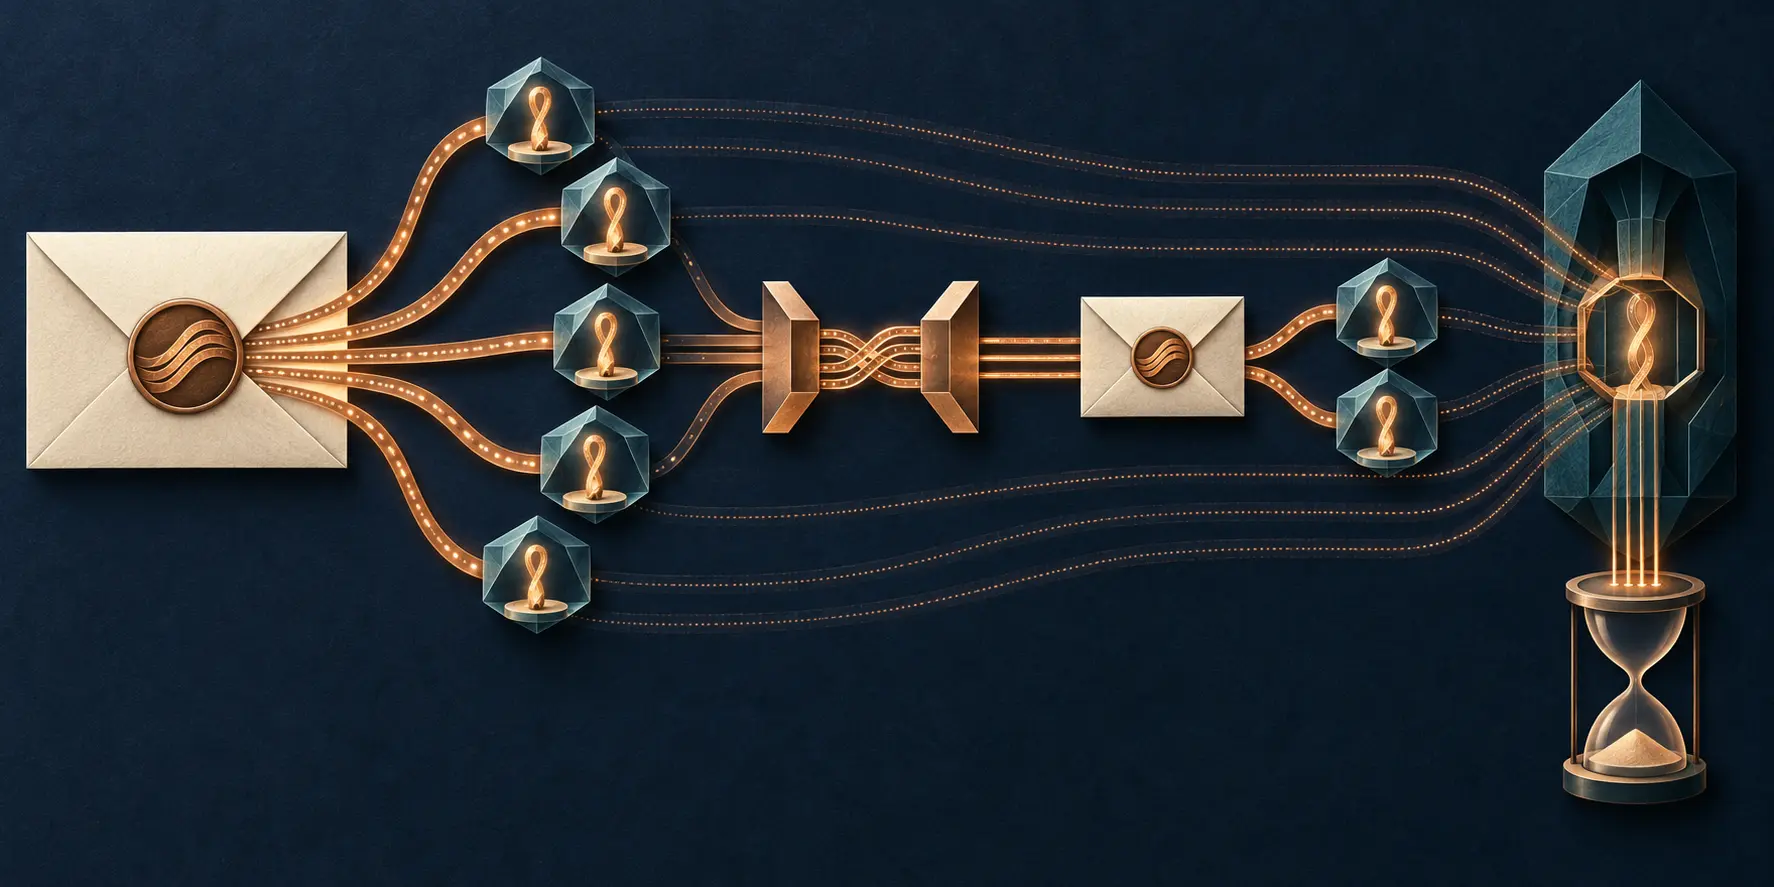
O contador chegou ao fim. As cópias da chave não desapareceram: RFC 3185
`CEKMaxDecrypts` podia dizer quantas mensagens futuras usariam uma chave referenciada. O número orientava retenção, mas não apagava segredo algum a distância. Quando o contador terminava, RFC 3185 não conseguia provar que todos os destinatários tinham eliminado suas cópias — e…
História
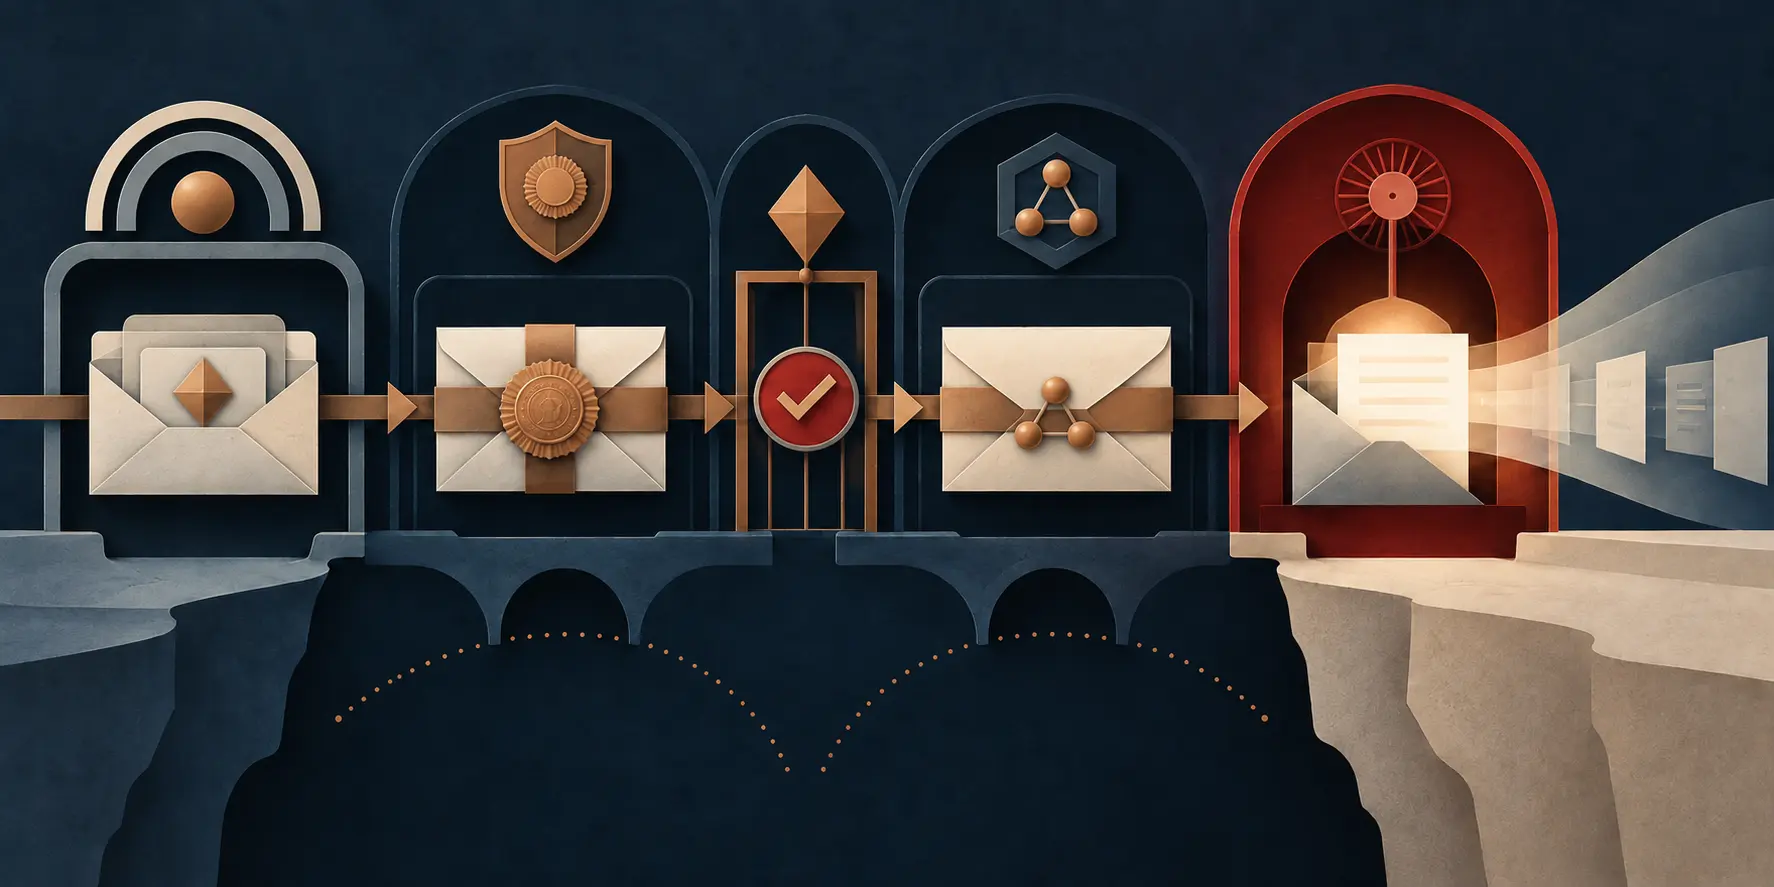
O texto claro reapareceu na autoridade do domínio: RFC 3183
O envelope criptografado chegou à organização destinatária, mas não necessariamente ao computador da pessoa ainda fechado. Em RFC 3183, uma autoridade de confidencialidade do domínio podia abrir esse envelope em nome do usuário. Nesse instante o texto claro reaparecia, a custódia…

História
A identidade entrou no RSVP. A autoridade ainda precisava decidir o que ela significava: RFC 3182
Um roteador podia receber um nome, um ticket Kerberos ou um certificado junto com o pedido de reserva e, mesmo assim, ainda não ter uma resposta para a pergunta decisiva: esse sujeito podia consumir aquele recurso, naquele domínio, naquele momento? A RFC 3182 não resolveu a…

IETF
As duas pontas do pagamento concordam. A entrega continua vazia.
Dois sistemas podem confirmar o mesmo movimento financeiro sem produzir qualquer evidência de que a contrapartida prometida chegou.

IETF
A prova do lote passou. Quantos tokens entraram no estoque?
A emissão em lote do Privacy Pass reduz viagens e reaproveita trabalho criptográfico, mas não fecha a contabilidade do cliente. Entre uma prova válida, respostas individuais, finalização, gravação durável e resgate futuro há fronteiras que precisam continuar visíveis.
IETF
O registro pode nomear a pergunta de segurança. Não pode torná-la aceitável.
Uma referência padronizada informa qual método apareceu na autenticação; ela não concede força, autorização de uso nem nível de garantia ao método.

IETF
O pedido ACME escolheu um perfil; o certificado ainda precisava provar o resultado
ACME Profiles cria um lugar explícito para escolher a política de emissão. A melhoria reduz a dependência de campos arbitrários da CSR, mas o rótulo não substitui a inspeção do certificado, do deploy e da decisão de quem confia nele.

IETF
O método de AML funcionou. Isso não diz que o cliente foi liberado.
Uma etiqueta portátil pode confirmar a execução de uma triagem. A decisão de aceitar uma pessoa ou liberar uma transação continua exigindo contexto, prova e autoridade local.

IETF
O contêiner foi assinado; a conversa ainda precisa ser provada
O vCon pretende reunir participantes, diálogo, anexos e análises em um registro portátil. A assinatura protege uma versão exata, mas não decide se a captura foi completa, a identidade é correta, o consentimento continua válido ou o signatário tinha autoridade para sustentar cada…

IETF
O método passou. O rótulo `ivm` ainda não é a evidência.
Um código comum pode dizer qual método venceu seu teste sem tornar equivalentes os processos que produziram o resultado.
IETF
O token KYAPay pode identificar o agente. O destinatário ainda decide.
Uma afirmação assinada melhora a atribuição do tráfego automatizado, mas não entrega ao emissor o controle da porta de cada serviço.

IETF
Quem pode atestar por um cliente? O OAuth mantém duas decisões separadas
Publicar um atestador autorizado torna a intenção do cliente verificável, mas não entrega a esse publicador a política de confiança do servidor. O novo desenho expõe por que remover um nome também não encerra, sozinho, os acessos já emitidos.

IETF
O token filho era válido. A cadeia ainda precisava autorizá-lo.
Uma cadeia de delegação pode retirar o servidor de autorização de cada salto sem retirar a necessidade de autoridade. A proposta OAuth só funciona se toda chave, toda restrição e toda decisão local continuar verificável da raiz até o efeito.