
Tópico
Identidade digital e credenciais
Na faceta Tópico, a inteligência do tópico Identidade digital e credenciais conecta artigos que compartilham um assunto específico, foco de sinal ou tema de monitoramento. A página oferece aos leitores um percurso mais rico por meio de reportagens relacionadas, evidências de fontes, atores do mercado e implicações de infraestrutura, com contexto suficiente para entender por que o tópico é relevante em movimentações de empresas, decisões de governança, exposição regional e risco operacional. Os leitores podem comparar sinais recorrentes, organizações afetadas, evidências públicas, contexto de mercado, continuidade de serviço, compras, concorrência, conformidade e questões de planejamento estratégico por trás do assunto, em vez de se limitar a uma lista enxuta de artigos correspondentes. A página explica o que o tópico abrange, quais atores ou políticas de infraestrutura estão envolvidos, quais evidências sustentam a cobertura e por que o assunto pode ser importante para operadores, clientes, investidores e leitores de políticas.
Tendências de telecomunicações nacionais da África
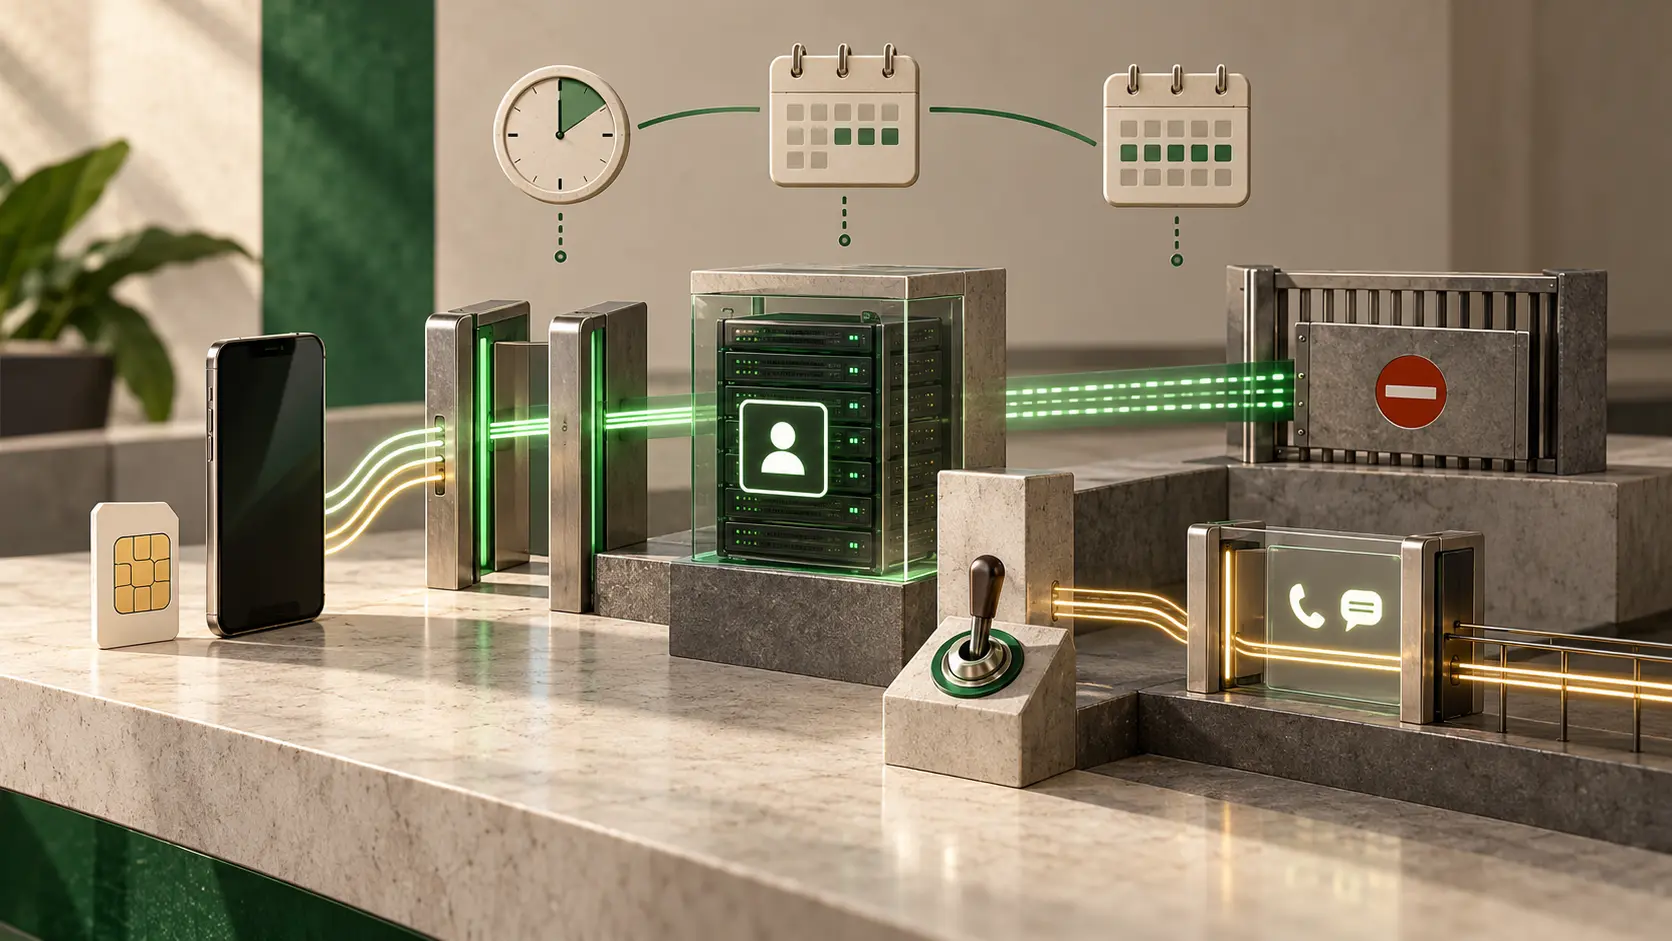
Quem abre o caminho de contingência para SIM na Nigéria? A regra dá duas respostas
O procedimento nigeriano mede a falha a cada dez minutos, espera uma semana abaixo do limite e prevê até 14 dias de acesso restrito. Uma parte do texto atribui o acionamento à Nigerian Communications Commission; outra exige autorização de um órgão de governança que não…
História
O certificado de 90 dias foi uma aposta na renovação automática
Em novembro de 2015, a Let’s Encrypt limitou seus certificados a 90 dias e recomendou renová-los no dia 60. O prazo menor deveria reduzir o tempo de validade de uma chave comprometida ou de um certificado emitido por engano. Também empurrava uma tarefa recorrente para o software…
História
O campo Kerberos vazio que ainda atravessava uma fronteira
Em setembro de 1993, a RFC 1510 deu ao Kerberos V5 um caminho para levar autenticação entre domínios administrativos. O campo `transited` registra os realms intermediários; os dois extremos aparecem em outras partes do ticket. Uma ligação direta pode deixar o campo vazio. O…
Tendências globais de serviços em nuvem
A ServiceNow entrega o passaporte ao agente. A chave continua com a empresa.
Uma credencial assinada pode identificar um agente de IA e avisar quando ele perdeu o acesso. A primeira minuta pública não decide se ele pode alterar uma fatura. É nessa decisão que mora o negócio.
Reportagens
A identidade dos agentes de IA bate à porta da ARIN. Quem entregou a chave?
Uma fala no ARIN 58 pediu atenção aos identificadores de agentes autônomos. A resposta de John Curran lembrou que usar o espaço IPv6 não transforma todo número em assunto dos registros regionais.
IETF
A porta registra a saída. O cadastro ainda mostra quem ficou?
Uma equipe revoga o acesso de alguém e recebe uma resposta positiva. Ótimo; agora precisa conferir a lista. É aí que um rascunho individual apresentado à IETF em 28 de outubro encontra a falha incômoda do SCIM: o grupo aceita alterações, mas sua relação de membros pode ser grande…
IETF
O sinal chegou ao celular. A identidade do dono não deveria vir junto
Quem encontra um rastreador desconhecido precisa de uma pista sobre seu dono. Quem perdeu o próprio aparelho não deveria virar alvo de consultas feitas por todo celular ao alcance do Bluetooth. Um rascunho do grupo DULT na IETF trata esse conflito como uma decisão de acesso…
IETF
Na rede do escritório, cada máquina escreve o próprio crachá de agente
Encontrar um agente sem saber seu endereço é uma boa ideia. Aceitar o crachá que ele mesmo distribui como prova de identidade é outra. Uma proposta recente do IETF aproxima essas duas etapas e deixa claro onde deve ficar a catraca.
IETF
A máquina passou no exame. Qual das duas máquinas era ela?
Uma medição de software consegue aprovar duas instâncias idênticas de uma carga confidencial. O problema começa quando a rede precisa reconhecer uma delas depois que a chave muda. Uma proposta individual apresentada ao IETF em 28 de outubro põe lado a lado uma chave sustentada…

IETF
Dois donos para o mesmo /64: a chave não resolve a disputa
Uma proposta enviada ao IETF em 27 de outubro quer derivar a sub-rede IPv6 de uma carga de trabalho a partir da chave pública. Dentro de um agregado /48, os bits até o /64 são apenas 16. Uma segunda chave pode chegar ao mesmo resultado em cerca de 2^16 tentativas. Quem arbitra a…
IETF
O agente ganhou uma fila rápida. A permissão ficou na lista
Uma proposta individual apresentada ao IETF em 27 de outubro quer evitar que o usuário aprove cada visita de seu agente pessoal a um serviço. O Agent Authorization Center consulta uma lista de acesso autônomo. O serviço recebe o token, mas o campo que diria se houve aprovação…
IETF
Oblivious CoAP esconde quem enviou. O intermediário ainda pode mandar de novo
Um rascunho enviado ao IETF em 28 de outubro protege a identidade de pequenos clientes CoAP diante do destino. O intermediário não consegue ler a mensagem cifrada, mas consegue copiá-la. Para uma operação com efeito, a pergunta decisiva passa a ser se o servidor sabe que já…
IETF
Tirar a placa DNS do agente não desliga seu cliente OAuth
Uma proposta de outubro para o IETF liga o nome DNS de um agente a um cliente OAuth. O registro público diz onde conferir uma prova recente; quem interrompe a emissão é o servidor de autorização. Apagar o registro pode fazer um novo destinatário deixar de exigir a prova. O…
IETF
Na caixa de mensagens, quem autorizou este “suporte”?
Uma plataforma pode reconhecer o nome de sua equipe de atendimento e ainda deixar uma imitação passar pela validação de caracteres. Um Internet-Draft de 27 de outubro examina essa porta dentro de aplicativos de emprego, estudo e comércio. A decisão mistura Unicode, domínio do…
IETF
O TLS trocou o motor. O autenticador ficou sem o recado
O nome da suíte criptográfica continua na tela, mas uma extensão pode escolher outro mecanismo para gerar as chaves. A revisão de 27 de outubro de uma proposta XOF leva essa escolha até a autenticação feita depois do handshake. Quando o autenticador roda fora da biblioteca TLS…
IETF
O servidor quer uma gaveta no seu aparelho
Uma revisão da proposta QUIC mostra o cliente guardando lembranças da rede para devolver ao servidor. O botão de apagar cookies precisaria alcançar essa gaveta também.
IETF
Trocar os termos leva um clique. Provar os antigos pode levar anos.
Um cliente pede a cláusula que valia no dia da compra. Recebe um link que abre — mas abre o texto novo. Um rascunho individual da IETF propõe que o texto antigo continue à vista, com uma prova que a empresa não consiga reescrever sozinha.
IETF
O robô recomendou. Quem decidiu pela empresa?
A sugestão passa de um agente a outro com uma velocidade invejável. O salto para uma decisão empresarial exige alguém com mandato e uma regra de adoção registrada.
IETF
Três lojas, teto de US$ 100. Quem fica com a calculadora?
A mesma autorização deixa um agente pedir jantar, chamar uma viagem e comprar itens de casa. Cada caixa sabe seu preço; o limite do dia mora entre elas.
IETF
Você escreve o desejo. Quem manda é a caixinha marcada.
Um novo rascunho põe o usuário no ato de entregar a credencial ao agente. A frase sobre o objetivo vira prova; escopos, prazo e teto de chamadas viram poder.