Resumo
- O RFC 1430 dizia que encaixar os registros de muitas organizações numa estrutura informacional coerente exigiria esforço operacional muito maior que instalar servidores e programas de acesso.
- O plano dividia a conta: entidades grandes operariam seus próprios ramos; as pequenas alugariam espaço num DSA regional; serviços centrais cuidariam da raiz, dos nomes, do mapa dos ramos e da replicação.
É fácil inaugurar uma busca de nomes com uma demonstração: digita-se uma pessoa, aparece uma ficha. É difícil responder quem alterará essa ficha quando ela mudar de instituição. Os autores do plano X.500 de fevereiro de 1993 colocaram essa pergunta na arquitetura. Para eles, mapear os dados numa estrutura distribuída e coerente pesaria muito mais que instalar servidores e agentes de usuário.
O serviço prometia primeiro páginas brancas para localizar pessoas e apoio à autenticação X.509. A busca por recursos, os dados de infraestrutura e as aplicações de correio ficariam para etapas seguintes. Havia projetos-piloto X.500 em cooperação. A passagem de piloto a serviço operacional dependia de recursos suficientes para operações centrais. Uma conexão entre dois nós não garantia que as listas dentro deles estivessem completas ou atualizadas.
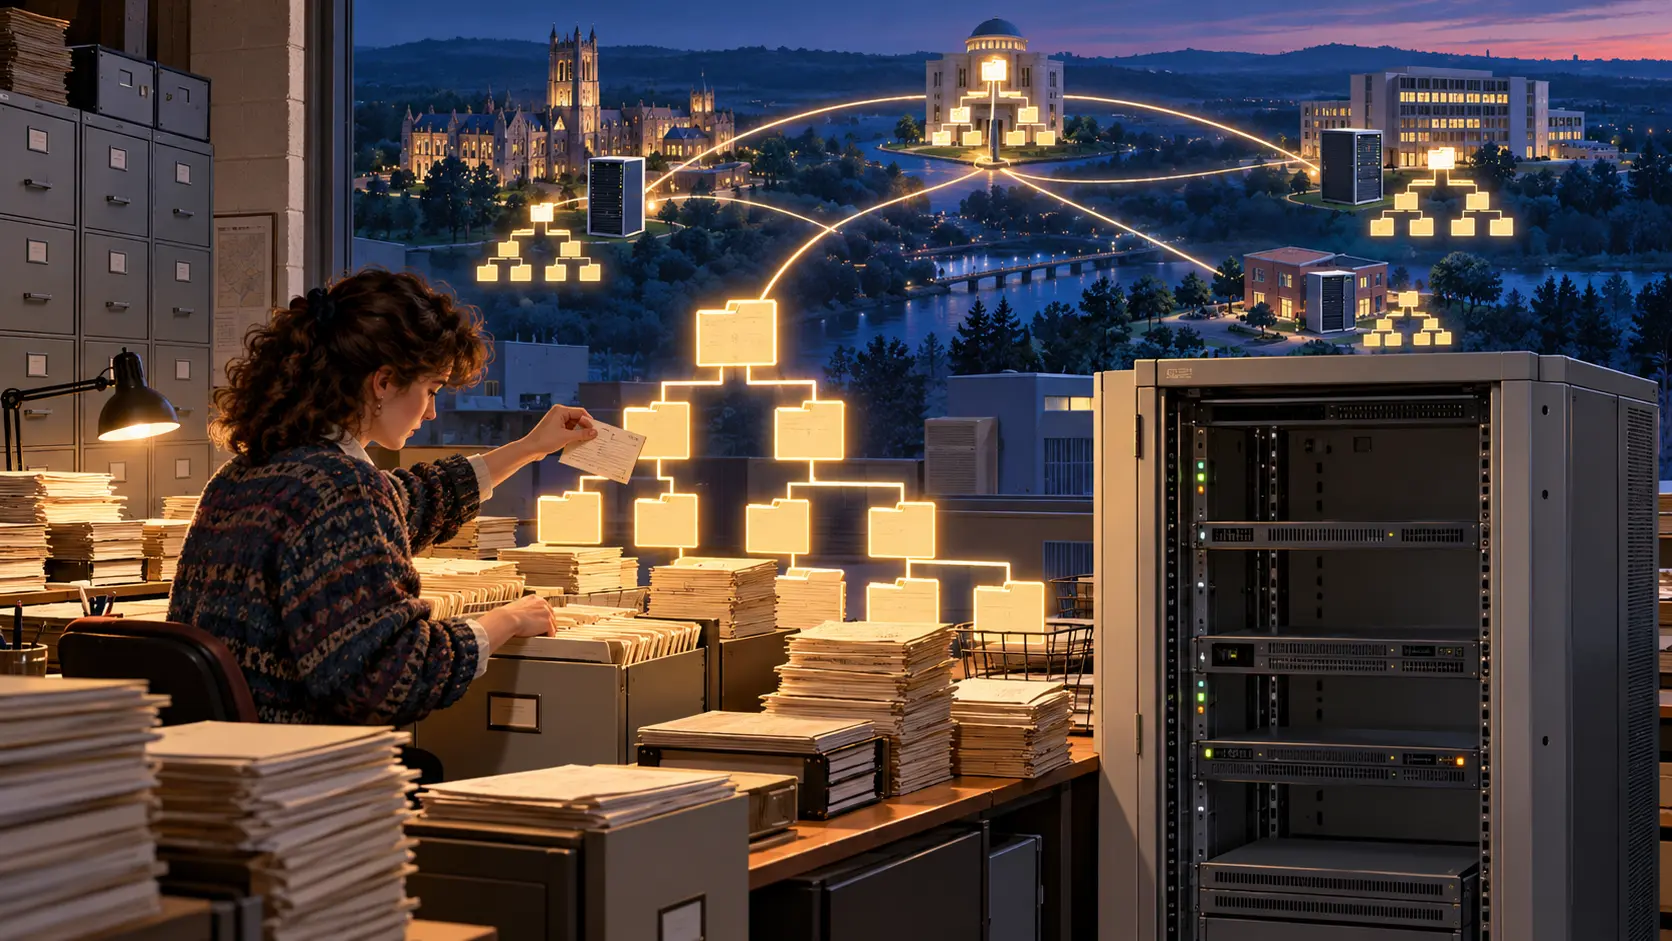
O desenho operacional era desigual de propósito. Uma universidade grande, por exemplo, poderia manter seu pedaço da árvore de informações em um DSA próprio. Uma organização menor alugaria espaço em um DSA de rede regional ou de outro provedor. O RFC não apresenta uma universidade específica nesse papel; descreve a divisão por porte. Alugar capacidade reduzia o investimento em máquina, mas mantinha a necessidade de um responsável local por corrigir nomes, vínculos e contatos.
Acima dos ramos ficava outro conjunto de tarefas. Uma raiz da árvore precisava funcionar. Alguém teria de atribuir nomes, registrar qual DSA mantinha cada parte e distribuir réplicas dos dados e do conhecimento mais alto da hierarquia. O projeto Paradise administrava uma raiz naquele momento e foi sugerido como ponto de partida dos serviços centrais. Cada país participante precisaria instalar funções equivalentes em nível nacional. Quanto mais abrangente a rede, maior o trabalho de coordenação para incluir um novo ramo.
O capítulo sobre gestão de dados cortava o entusiasmo com hardware. Sem procedimentos para assegurar qualidade, toda a infraestrutura tinha poucas chances, afirmava o texto. Como cada proprietário cuidaria de seus registros, uma regra única de manutenção não bastava. Seriam necessários guias, um patamar mínimo de qualidade, testes de conexão com bancos já existentes e ferramentas aproveitáveis por outros. Os autores ainda pediram um resumo executivo para convencer diretores de centros de computação a investir mão de obra. O documento sabia onde a proposta encontraria a planilha de pessoal.
O cadastro de gente trazia uma despesa institucional adicional. Operadores nacionais deveriam estudar as leis locais sobre privacidade e registro antes de tornar dados pessoais públicos. Um conjunto de direitos dos usuários também foi proposto. A abrangência global não apagava a responsabilidade de quem coletava a informação.
O RFC não publicou uma folha de pagamento nem um censo de implantação. Ele expôs a condição de sucesso: cada consulta útil depende de um registro cuja origem, guarda e atualização tenham dono. O servidor pode continuar ligado por anos enquanto o diretório envelhece em silêncio.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance