Summary
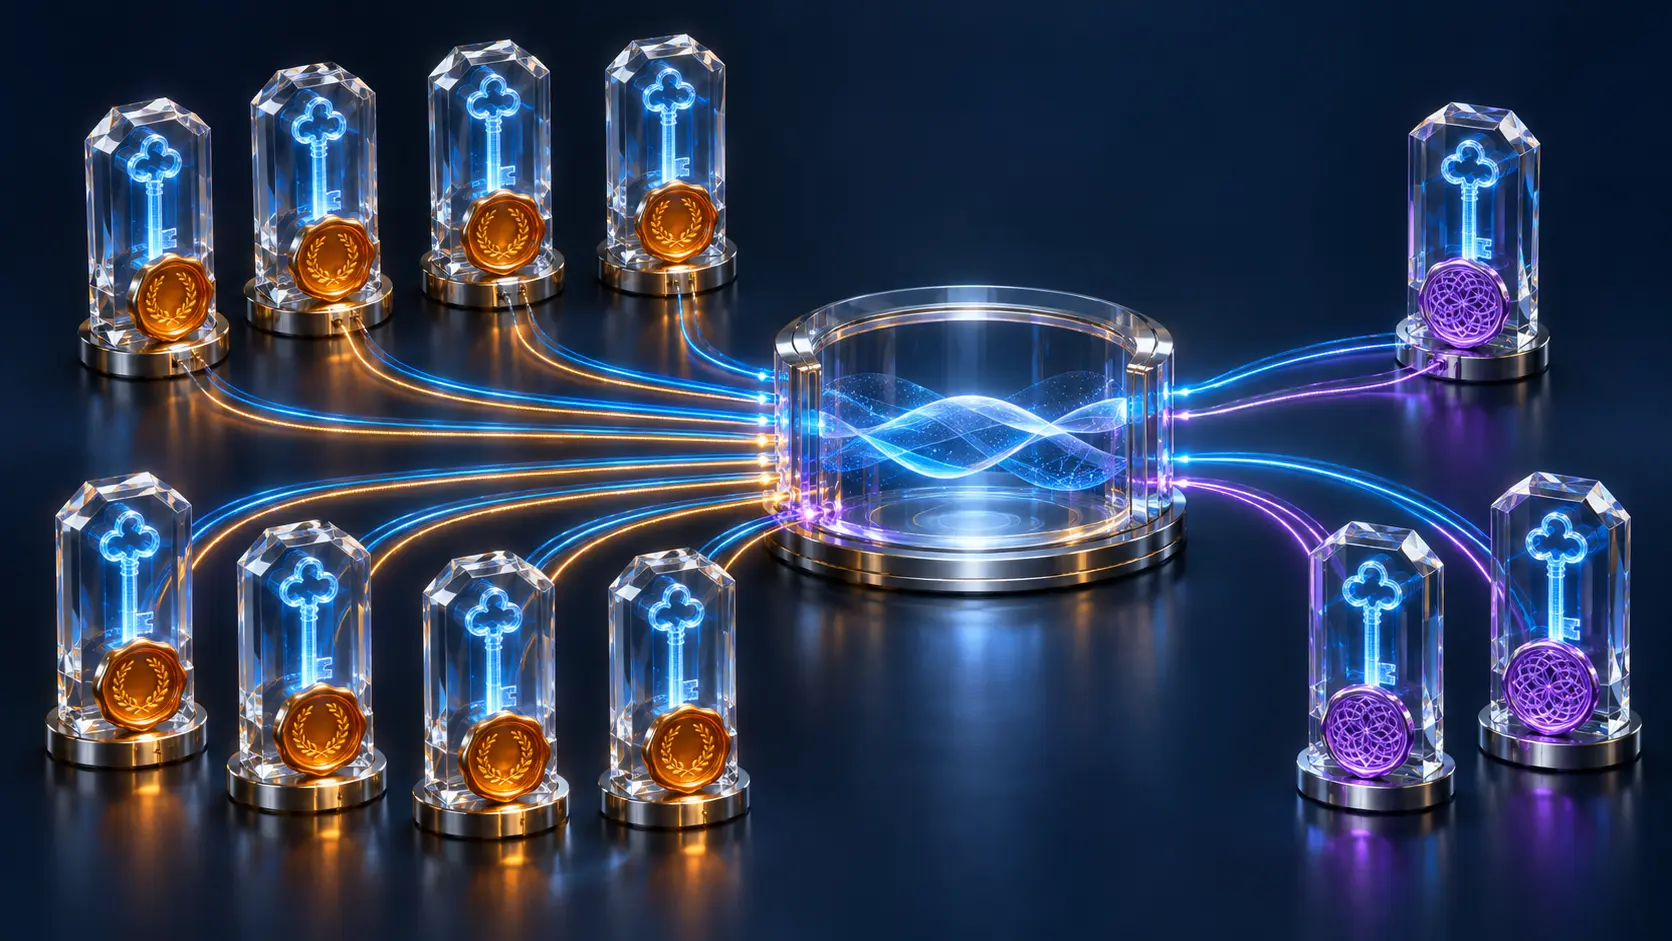
- 11월 1일 개정 07은 Messaging Layer Security용 암호 조합 11개의 등록을 요청한다. 처음 8개는 양자 내성 또는 하이브리드 키 캡슐화와 기존 서명을 결합하고, 마지막 3개는 ML-DSA 서명도 쓴다.
- 개정안은 ML-DSA 공개키를
pkEncode출력 바이트로, 서명을 ML-DSA의 직접 출력으로 보내도록 했다. MLS 레이블이 서명 대상SignContent에 이미 들어가므로 ML-DSA의ctx는 비운다.
“양자 내성 MLS”라는 한 줄 설명으로는 누가 다음 그룹 상태에 서명할 수 있는지 알 수 없다. 7월 개정 06도 8개와 3개를 나눴다. 11월 개정 07은 그 경계가 실제로 무엇을 보호하는지 적었다. 식별자 0x0010부터 0x0017은 ML-KEM 또는 하이브리드 방식으로 키를 마련하지만 Ed25519나 ECDSA로 서명한다. 오늘 암호문을 모아 훗날 해독하려는 수동적 공격자에게 대비하는 설계다.
그룹 운영권에는 다른 자물쇠가 달려 있다. 공격자가 기존 서명이나 서명 키와 신원을 묶는 자격 증명을 위조하면 KeyPackage나 그룹 작업을 끼워 넣을 수 있다. 이후 MLS 에포크의 기밀성까지 흔들린다. 어제 기록된 암호문을 지키는 일과 내일의 구성원을 결정할 권한은 같은 알고리즘에 묶여 있지 않다.
0x0020부터 0x0022까지 3개는 ML-DSA 서명을 더한다. 첫 조합은 ML-DSA-44, 하이브리드 ML-KEM/X25519, ChaCha20-Poly1305를 쓴다. 다른 두 조합은 ML-DSA-65 또는 87과 순수 ML-KEM을 사용한다. 개정 07은 전송 형식도 고정했다. MLS 명세 RFC 9420의 SignaturePublicKey에는 SubjectPublicKeyInfo 포장 대신 pkEncode 바이트를 넣는다. SignWithLabel은 직렬화한 SignContent에 서명하고 ctx는 빈 값이다. 발신자와 검증자가 포장이나 문맥을 다르게 해석하면 같은 조합 이름을 표시해도 검증에 실패한다.
IETF 진행 기록에서 개정 07은 Publication Requested 단계의 활성 초안이며 목표는 Proposed Standard다. 승인된 RFC나 앱 배포 실측은 아직 없다. 구현체 이름과 상호 운용 시험이 공개되면 이 바이트 규칙을 실제 소프트웨어에서 검증할 수 있다.
회원 브리핑
프로필 심층 컨텍스트
올바른 멤버십 등급으로 로그인하면 전체 브리핑과 출처 노트를 볼 수 있습니다.
전략 서클 전용
전략 서클
모든 독자에게 공개됩니다. 가입 후 로그인하면 프로필 브리핑를 열람할 수 있습니다.
전략 서클 가입Leadership Alliance 전용
Leadership Alliance
자격을 갖춘 IP 자산 소유자 및 운영진을 위한 콘텐츠입니다. 로그인하면 Leadership Alliance 브리핑을 열람할 수 있습니다.
Leadership Alliance 가입하기