
주제
보안 자동화
주제 패싯에서 보안 자동화 주제 인텔리전스는 특정 주제를 공유하거나 같은 신호와 모니터링 테마에 초점을 둔 기사를 연결합니다. 이 페이지는 관련 보도, 출처 증거, 시장 참여자, 인프라 영향을 아우르는 더 풍부한 탐색 경로를 제공하며, 기업의 움직임, 거버넌스 결정, 지역 노출, 운영 위험 전반에서 이 주제가 왜 중요한지 이해할 수 있을 만큼 충분한 맥락을 담습니다. 독자는 일치하는 기사 목록만 보고 멈추지 않고, 해당 주제 이면의 반복 신호, 영향을 받는 조직, 공개 증거, 시장 맥락, 서비스 연속성, 조달, 경쟁, 규정 준수, 전략 기획 관련 질문을 비교할 수 있습니다. 이 페이지는 해당 주제가 무엇을 다루는지, 어떤 인프라 주체나 정책이 관련되는지, 어떤 증거가 보도를 뒷받침하는지, 그리고 이 주제가 운영자, 고객, 투자자, 정책 관련 독자에게 왜 중요할 수 있는지 설명합니다.

케이스 파일
스물한 개의 필드, 스무 개의 값: CrowdStrike의 처방은 절반이 산수, 절반이 책임의 이전
한 번의 콘텐츠 업데이트가 스물한 개를 기다린다고 선언한 템플릿에 스무 개의 값을 넘겼다. 그 뒤에 나온 답은 두 쪽으로 갈린다. 하나는 로그로 검증할 수 있는 쪽이고, 다른 하나는 아직 주인만 바뀐 쪽이다.

글로벌 클라우드 서비스
Ivanti의 스캐너는 ‘깨끗하다’고 했다. Ivanti의 문서는 그게 증명이 아니라고 말한다
패치를 적용한 일과 장비가 손대지 않았다는 것을 증명하는 일은 다르다. 이 차이는 이미 여러 번 다뤄졌다. 여기서 던지는 질문은 더 좁고 더 불편하다. 침해 여부를 판정하려고 내놓은 도구 자체가, 그것을 만든 이들에 의해 불충분하다고 선언되었다면 남는 증거는 무엇인가. Ivanti의 지식베이스 문서와 CISA가 주도한 공동 사이버보안 권고 AA24-060B는 서로 다른 문장으로 같은 결론에 도달한다.

케이스 파일
DigiCert는 스스로에게 24시간을 주고, 다시 120시간을 더했다
자사 도메인 검증에서 빠진 밑줄 하나가 24시간짜리 폐기 시계를 켰다. 준수 의무를 진 쪽은 그 시계를 다시 계산해 닷새를 더 가져갔고, 세상이 볼 수 있는 유일한 시간표를 직접 썼다.
IETF
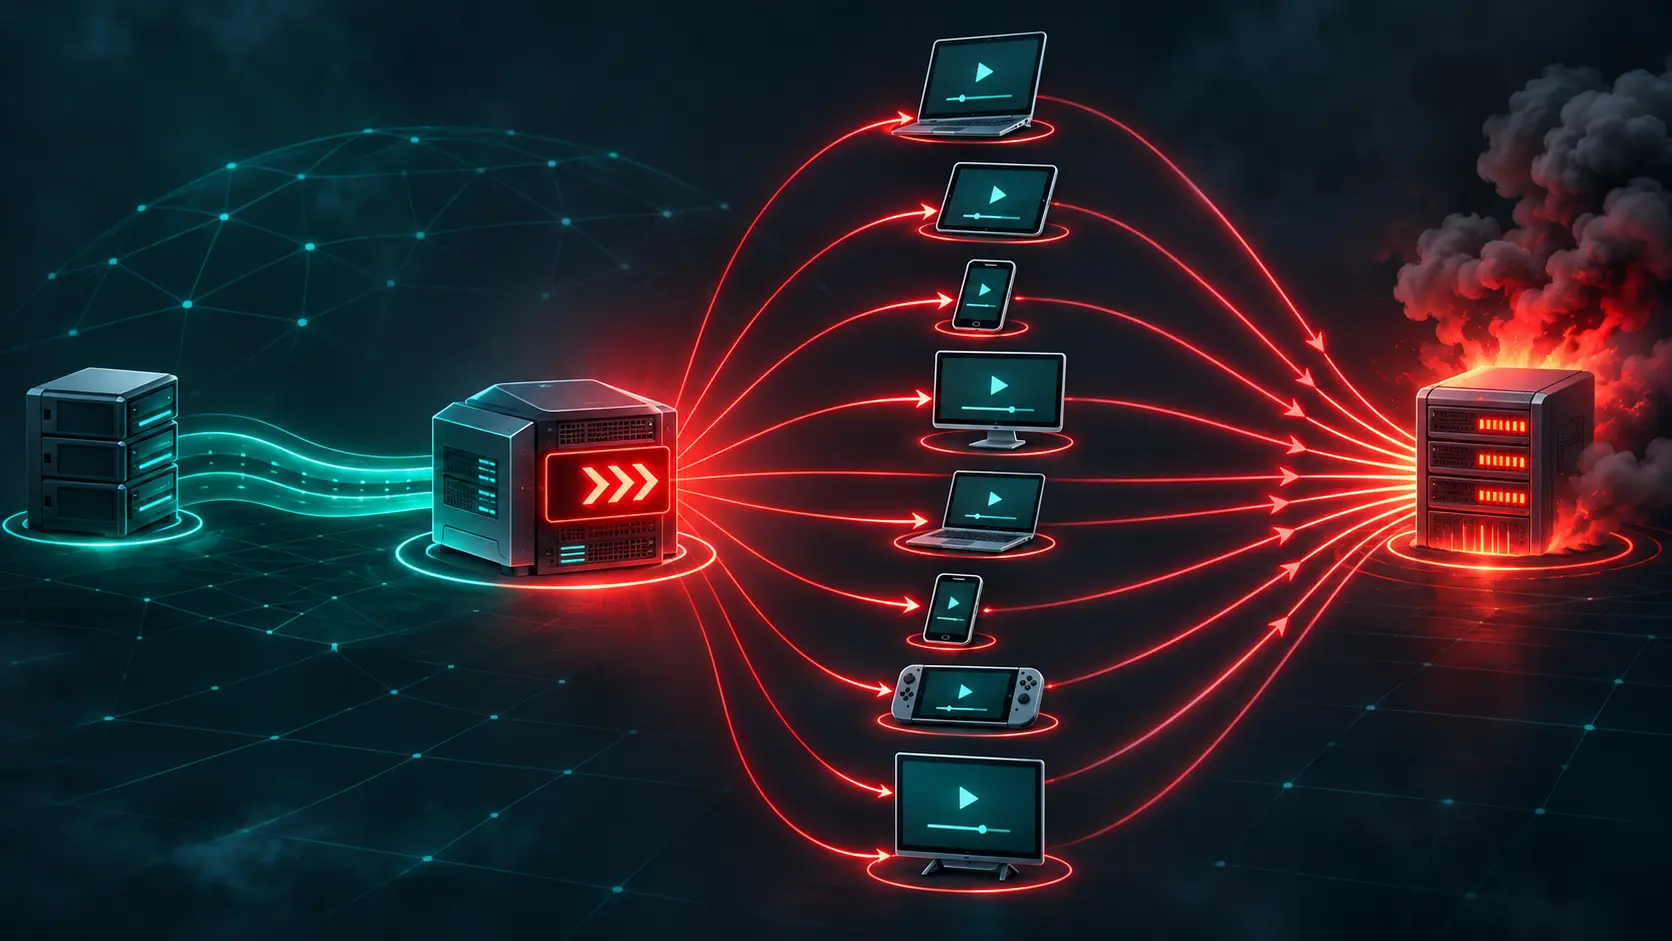
GOAWAY로 중계기의 시청자가 당신 서버로 몰린다
Media over QUIC 중계기는 연결된 클라이언트에게 새 세션 주소를 알려 줄 수 있다. 11월 초안은 그 주소에 무관한 제삼자 호스트를 넣었을 때 누가 연결 시도의 비용을 치르는지 묻는다.
크리에이터
Barry O’Donovan의 CRA 기준: 조직이 아니라 제품마다 역할이 갈린다
RIPE 93에서 INEX 개발자는 Cyber Resilience Act가 같은 조직에도 제품별로 다른 역할을 부여할 수 있다고 설명했다. 네트워크 운영자에게 이 구분은 소프트웨어 공급망에서 누가 보안 대응을 맡는지 결정한다.
리더
Darren Kara가 DNS 거점을 늘린다. 이용자 주소는 장애 일지에 남기지 않는다
Quad9는 적은 인원으로 세계 곳곳의 재귀 DNS를 운영한다. 새 거점을 열수록 고장 단서는 더 필요하지만, 응답을 돌려줄 주소를 장기 보관하는 방식은 택하지 않았다.
IETF
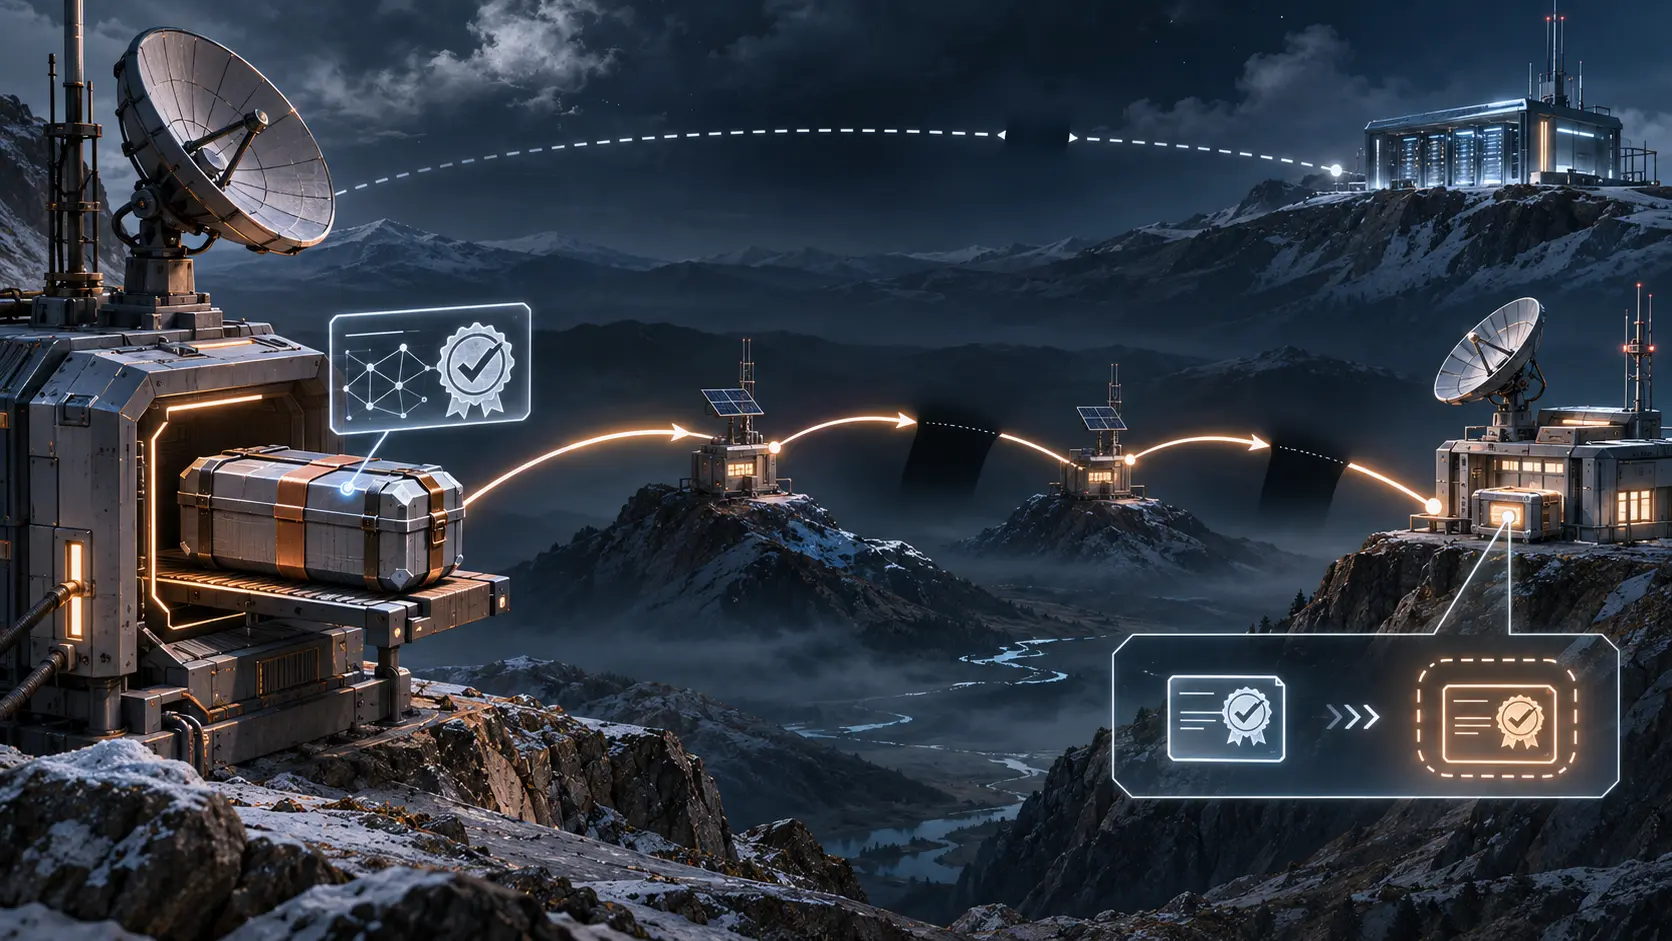
번들은 도착했다. 인증서 폐기 서버로 가는 길은 끊겼다.
서명된 번들은 단절된 구간을 건널 수 있어도 인증서 상태 조회는 그 순간의 연결이 필요하다. BPSec COSE 새 초안은 발급기관과 수신 노드가 각자 내려야 할 결정을 드러낸다.
IETF
부트로더는 기기를 독점한다. 펌웨어 갱신은 자원을 나눠 쓴다.
양자내성 서명이 부팅 때는 가볍게 검증돼도, 기존 펌웨어가 돌아가는 동안 새 이미지를 검사하면 사정이 달라진다. IETF PQUIP 초안은 그 검증 시점을 구매 조건으로 끌어올린다.
IETF
모바일 세션 하나가 VPN 경로를 이긴다. 규칙은 두 초안에 나뉘었다
IETF의 새 MUP 개정안은 모바일 세션 하나를 일반 VPN 경로보다 더 구체적인 경로로 바꿀 수 있다. DMM 문서는 제어 장치와 경계 라우터의 동작을 정하고, 별도 BESS 문서는 BGP에 실을 바이트를 정한다. 사업자 간 경계에서는 어떤 경로를 받아들이느냐가 가입자 패킷의 도착지를 가른다.
IETF
MLS 양자 대비 11개 조합 중 8개는 서명 열쇠가 그대로다
IETF 초안은 그룹 메시징을 위한 암호 조합 11개를 제안한다. 이 가운데 8개는 키 캡슐화에 양자 내성 또는 하이브리드 방식을 쓰면서 서명은 Ed25519나 ECDSA에 맡긴다. 나머지 3개는 ML-DSA 서명도 채택한다. 11월 개정안은 기존 서명이 위조될 때 이후 그룹 상태에 생기는 위험과 ML-DSA 키를 전송할 정확한 바이트 형식을 명시했다.
IETF
인증서 팀은 둘인데 DNS 별칭은 하나다: IETF가 계정별 출입구를 만든다
같은 도메인을 두 클라우드에서 독립적으로 운영해도 인증서 검증은 하나의 DNS 별칭에 묶일 수 있다. IETF의 `dns-account-01` 초안은 ACME 계정마다 검증 이름을 따로 준다. 대신 계정 URL 전체가 미리 설정한 DNS 레코드의 수명을 좌우한다.
IETF
전화는 통과했다. 같은 번호를 주장하는 두 번째 인증서는 아직 발견 전이다
전화 서명 인증서가 공개 로그의 서명된 접수증을 품고 있으면 검증 서비스는 통화 중 로그 응답을 기다릴 필요가 없다. 그러나 다른 기관이 같은 번호를 적은 인증서를 받았다면 그 충돌은 별도의 감시자가 찾아야 한다. 빠른 통화 확인과 느린 권한 조사가 서로 다른 시계 위에서 돈다.
역사
CVE는 보안 문제 321개에 이름을 붙였다. 수리공은 따로 있었다.
1999년 9월 공개된 CVE의 첫 목록에는 항목 321개가 있었다. 패치 321개가 딸려 온 것은 아니었다. 서로 다른 스캐너와 권고문이 같은 결함을 다른 이름으로 부르던 시절, CVE는 그 기록들이 같은 대상을 가리키는지 확인할 공통 좌표를 만들었다. 이름을 통일하는 일은 작아 보인다. 그러나 수리의 출발점조차 맞추기 어려웠던 보안 업계에는 그 작은 좌표가 기반시설이었다.
케이스 파일
유럽 사이버 경보망에 13개국이 모였다. 첫 두 거점은 아직 울리지 못했다
공격은 국경을 넘을 때 결재를 기다리지 않는다. 유럽연합은 13개 회원국을 첫 두 초국경 사이버 거점 ATHENA와 ENSOC에 모았다. 그러나 유럽회계감사원이 확인한 시점에 두 거점은 운영되지 않았다. 탐지 도구 구매는 끝나지 않은 기술 명세에 걸렸고, 기존 사고 대응망에 경보를 넘길 공통 절차도 없었다. 참가자 명단은 완성됐지만, 벨까지 이어지는 선은 연결되지 않았다.
유럽·중동 기관 동향
핀란드가 발신자를 ‘스팸’이라 부른다. 식당 예약은 여전히 진짜일 수 있다
기업 메시지의 발신자 이름을 확인하는 핀란드 규정이 11월 2일부터 강화됐다. 사용 권한이 확인되지 않으면 통신사는 실제 예약 확인에도 원래 이름 대신 ‘Roskaposti’를 표시할 수 있다.
역사
TLS 1.3은 1.2 이름표를 달았다. 다운그레이드 경보는 여덟 바이트에 숨겼다
새 보안 프로토콜이 오래된 버전 번호를 내보인다. TLS 1.3 연결에서도 `legacy_version`에는 TLS 1.2를 뜻하는 `0x0303`이 남고, 실제 선택은 `supported_versions` 확장에 적힌다. 낡은 형태의 핸드셰이크만 알아보는 중간 장비를 지나기 위한 외양이었다. [RFC 8446](https://www.rfc-editor.org/rfc/rfc8446.html)은 다른 곳에 경고도 심었다. 새 버전을 지원하는 서버가 오래된 버전으로 협상하면 난수의 마지막 여덟…
역사
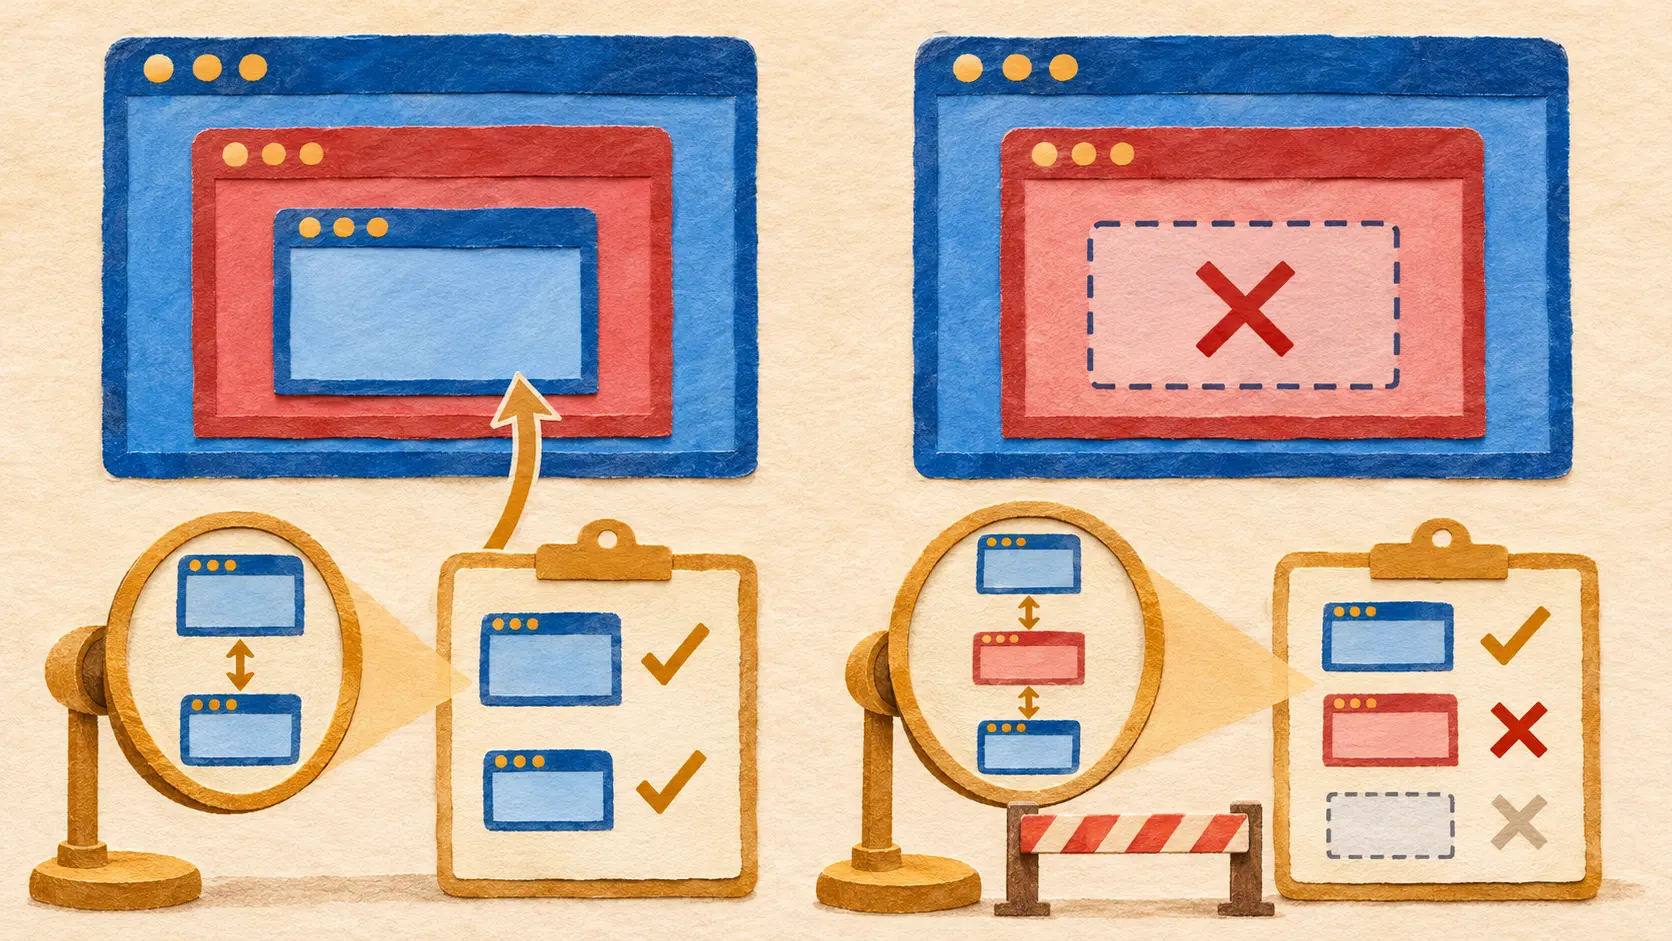
SAMEORIGIN은 맨 위만 봤다. 낯선 프레임은 가운데 있었다.
보호된 페이지와 최상위 페이지의 출처는 같았다. 그 사이에 낀 다른 사이트의 프레임을 짧은 검사는 놓쳤다.
역사
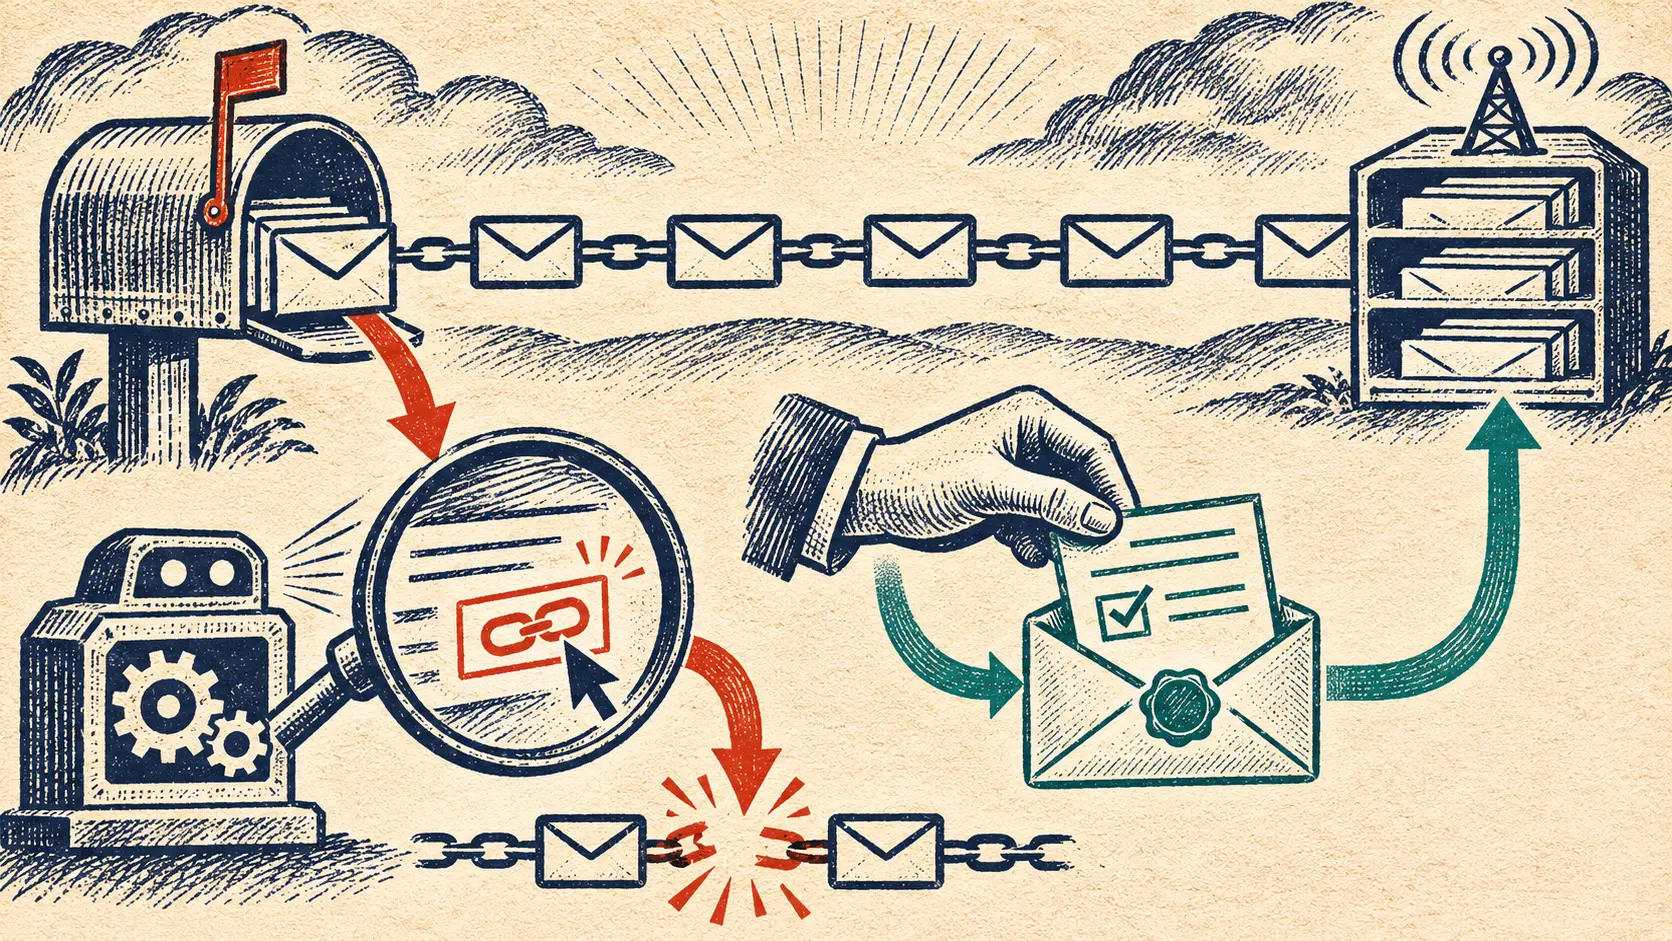
스팸 필터가 링크를 열자 독자가 메일링 리스트에서 사라졌다
메일 보안 프로그램이 구독 취소 주소를 열어 안전한지 살핀다. 리스트 서버는 그 방문을 독자의 탈퇴 지시로 받아들인다. 사람은 선택하지 않았는데 구독은 끝난다. 2017년 1월의 [RFC 8058](https://www.rfc-editor.org/rfc/rfc8058.html)은 이 착오를 겨냥했다. 서명으로 보호한 제안, 이용자의 동의, 실제 상태를 바꾸는 HTTPS POST를 각각 요구했다. 주소를 살피는 일과 독자를 삭제하는 일에 같은 뜻을 부여하지 않겠다는 설계다.
IETF
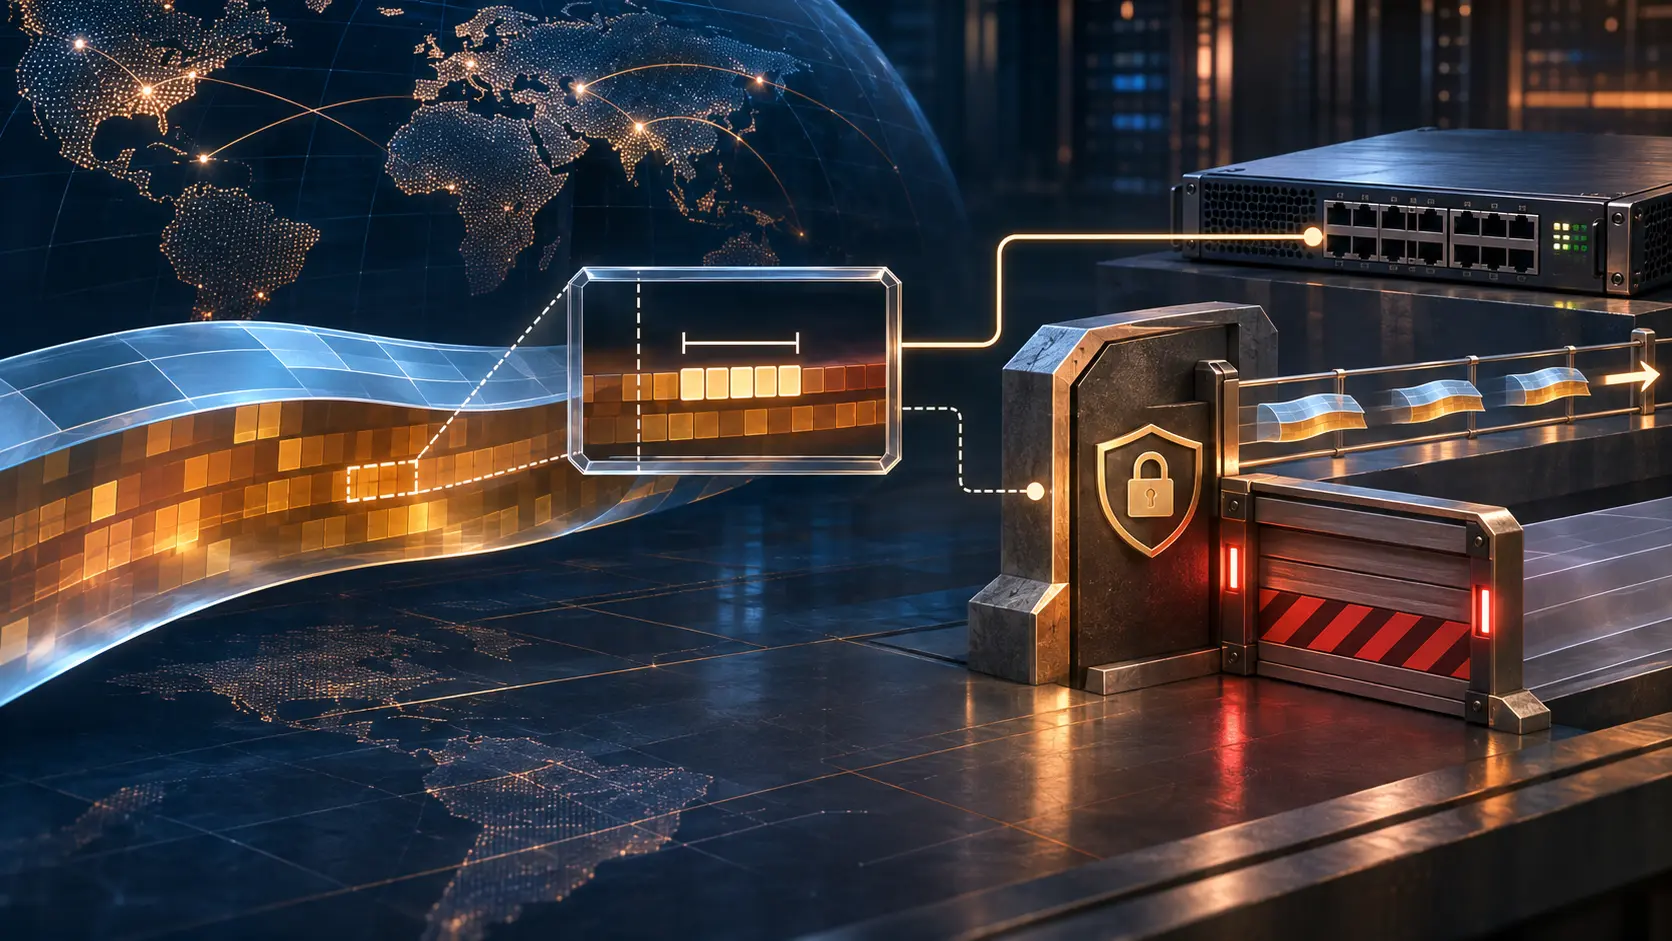
BGP 필터가 패킷 바이트를 찍었다. 읽지 못하는 장비는 규칙 전체를 거절해야 한다
IETF의 새 FlowSpec 초안은 고정된 내용 패턴을 필터 조건에 넣는다. 장비가 그 조건을 실행할 수 없다면, 더 넓어진 나머지 조건만 남겨 차단해서는 안 된다.
IETF
에이전트는 계약을 협상한다. 새 입금 계좌는 사람이 확인한다.
기업 간 접속 조건을 소프트웨어끼리 맞추더라도 돈이 들어갈 계좌까지 자동으로 바꾸게 둘 수 있을까. 새 Selo 초안은 그 순간 협상 화면 밖의 재무 담당자와 지급 담당자를 호출한다.