
인텔리전스
최신 기사
인프라 운영 주체, 정책 결정, 시장 동향, 디지털 권력 이동에 관한 최신 인텔리전스입니다.
역사
HTTP 라이브러리는 상호운용성 계획이 아니었다: RFC 3205
2002년 프로토콜 설계자들은 설치된 기반 때문에 HTTP를 빌리려 했다. 브라우저, 서버 코드, 보안 기술, 기존 네트워크 경계를 통한 접근이 그 이유였다. RFC 3205는 그 거래를 거부하지 않았다. 대신 프록시, 캐시, 일반 HTTP 소프트웨어가 애플리케이션과 다른 의미를 만났을 때 무엇을 할지 등 그 거래에 딸려 오는 가정을 설계자가 책임지라고 요구했다.

역사
ISBN은 판(版)을 식별했다. 여러 부를 가리킬 수도, 잘못된 책을 가리킬 수도 있었다: RFC 3187
영속적인 이름은 위치가 바뀌어도 살아남아야 했다. RFC 3187은 그 거래를 구체적이면서도 애매하게 만들었다. 하나의 ISBN URN은 여러 URL로 이어질 수도, 디지털 객체 전혀 없이 끝날 수도, 출판사가 번호를 실수로 재사용해 두 개의 서지 기록으로 이어질 수도 있었다. 영속성은 식별자에 속했다. 단일성은 아니었다.

역사
RFC 1180은 TCP/IP를 설명한 뒤 독자를 표준으로 되돌려 보냈다
1991년 1월, T.J. Socolofsky와 C.J. Kale은 네트워크 전문가들에게 IP 데이터그램이 한 호스트에서 라우터를 거쳐 다른 호스트에 이르는 과정을 따라갈 수 있는 실용적 방법을 제시했다. 동시에 뚜렷한 선을 그었다. 이 메모는 TCP/IP를 설명했을 뿐, 정의하지는 않았다.

역사
고객은 전용 회선을 봤다. 운영자는 숨겨진 주소 쌍을 쥐고 있었다: RFC 3186
한쪽 끝에서 고객 장비는 평범한 PPP 프레임을 내보냈다. 반대쪽 끝에서 고객 장비는 그것을 받았다. 그 사이에서 스위치들은 프레임의 첫 옥텟들을 교체하고 공유 MAPOS 패브릭을 통해 전달한 뒤 원래 값을 복원하고 그 내부 장치를 시야에서 가렸다. RFC 3186은 그 결과를 투명하다고 불렀다. 그러나 더 오래 남는 교훈은, 단순한 인터페이스가 조밀한 제어 표면을 감추면서도 그 표면을 사라지게 하지는 않는다는 것이다.
역사
수신자 목록은 줄었지만 기존 키는 여전히 메시지를 열었다: RFC 3185
두 번째 암호화 메시지는 첫 번째보다 적은 수신자를 명시했습니다. 그러나 생략된 한 구성원은 여전히 그 메시지를 열 수 있었습니다. 아무것도 오작동한 것이 아니었습니다. RFC 3185는 이것이 이전 그룹에 이미 전달된 콘텐츠 키 자료에서 이후 키 암호화 키를 도출하는 예상된 결과라고 경고했습니다. 가시적 봉투는 좁아졌지만, 실제 복호화 권한은 그렇지 않았습니다.
역사
도메인이 메시지에 서명했다. 개인은 여전히 이름이 없었다: RFC 3183
받는 사람은 메시지가 인증된 조직 경계를 통과했음을 확인할 수 있었지만, 발신자 개인의 이름을 표시할 수는 없었다. RFC 3183은 이 구분을 유례없이 명확하게 만들었다. 이 도메인 보안 체계는 '서명'이라는 단일한 포괄적 행위를 제공하지 않았고, 기원·공개·검토·속성 바인딩·암호화·복호화에 서로 다른 권한을 부여하며, 수신자에게 각 암호화 계층이 실제로 담고 있는 주장이 무엇인지 알도록 요구했다.
역사
방화벽은 '아니오'라고 말할 수 있었다. 대화를 깨뜨리도록 허락된 것은 아니었다: RFC 2979
2000년 10월, 하나의 Informational RFC가 패킷 필터가 자주 혼동해 온 경계를 그었다. 사이트는 보안상의 이유로 트래픽을 거부할 수 있지만, 방화벽이 합법적이고 표준을 준수하는 통신을 우연히 실패하게 만들어서는 안 된다는 것이었다. 이 구분은 수리 책임을 모든 애플리케이션이 아닌 중개 장치에 배정했다.

역사
이름은 RSVP에 들어왔다. 권한은 여전히 그 의미를 판단해야 했다: RFC 3182
2001년 RSVP 요청은 사용자 이름, 애플리케이션 이름, Kerberos 티켓 또는 인증서를 희소 자원을 배분할 라우터 쪽으로 실어 보낼 수 있었다. 이는 신원이 곧 권한이 되는 것처럼 들린다. 그러나 RFC 3182가 문서화한 것은 훨씬 조건적인 구조였다. 이름은 정책을 가리키고, 자격 증명은 인증을 뒷받침하며, 정책 결정 지점이 규칙을 해석하고, 강제 지점이 로컬에서 실행했다. 멀티캐스트 트리에서는 살아남은 신원조차 선택될 수 있었다. 따라서 이 프로토콜의 역사는 여권을 패킷에 넣은…

역사
보안 링크도 의심스러운 MASC 주장을 릴레이할 수 있었다: RFC 2909
MASC는 멀티캐스트 주소 범위를 임시적이고 중첩된 주장으로 배분했다. 2000년의 보안 절은 다른 경계를 지적했다: 인접 피어를 보호하는 것이 릴레이된 모든 갱신을 신뢰할 수 있게 만들지는 않는다는 것이었다.
북미 데이터센터 동향
96메가와트, 두 개의 장부: 조지아의 Google 원자력 계약이 아직 증명해야 할 것
Georgia Power는 Google이 제안된 원자력 출력 증강 요금제에 구독하면 고객에게 약 9억 달러의 혜택이 생길 수 있다고 밝혔습니다. 이 계약은 환경 속성과 계통 용량을 분리하지만, 공개 기록에는 아직 요금제 가격, 리스크 배분, 전망 수치의 산출 근거가 나타나지 않습니다.

역사
새 플로우가 입장에 성공했다. 그 방어 우선순위는 여전히 다음 도착을 버텨야 했다: RFC 3181
늦게 도착한 플로우도 기존 예약을 밀어낼 수 있었다. RFC 3181은 그 역전을 의도적으로 만들었지만, 하나의 숫자에 영구적 권한을 부여하지는 않았다. 새 플로우는 선점 우선순위로 경쟁했고, 입장 후에는 다른 값이 다음 도착에 대한 방어가 되었다. 그 사이에는 정책의 출처, 병합 규칙, 로컬 용량, 집행, 오류 신호가 있었고, 그 너머에는 패킷 처리와 애플리케이션 결과가 있었다. 이 프로토콜의 유용한 역사는 순위와 사람들이 그것이 구매한 것으로 가정한 서비스 사이의 거리다.

스토리
APNIC, 로드밸런서 드레인 오작동으로 인한 8개 서비스 장애로 규명
APNIC은 한 로드밸런서 노드를 대상으로 해야 할 유지보수 단계가 다른 노드에 실행되어 8개 서비스에 장애가 발생했다고 밝혔습니다. 공지는 시작·종료 시각이 17분 차이인데도 소요 시간을 15분으로 표기했습니다.

역사
AS 하나, 멀티캐스트 주소 256개, 그리고 4바이트 한계
GLOP은 기존 네트워크 번호에서 정적 멀티캐스트 블록을 계산 가능하게 만들었습니다. 그룹 주소를 고정해야 할 때 유용했지만, 빌려온 2바이트 AS 필드만큼만 유연했습니다.

역사
런타임은 231로 응답했다. 스크립트는 여전히 종료 수신증을 남겨야 했다: RFC 3179
관리 시스템은 일이 끝나기 전에 올바르게 답할 수 있다. RFC 3179는 그 시간적 간격을 명시적으로 만들었다. 하나의 응답은 관리 스크립트가 런타임 상태에 도달했음을 말했고, 다른 메시지들은 중간 출력이나 오류를 전달했으며, 이후의 응답이 종료를 표시했다. 그중 어느 하나만으로는 의도한 변경이 네트워크에 도달했다는 증거가 되지 않았다. 이 프로토콜의 유서는 원격 스크립팅이 아니라, 명령 수락과 실행 증거, 운영 결과가 하나의 초록 불로 붕괴하지 않도록 유지하는 방법이었다.

역사
IPv6 /48은 시작점이었지, 모든 사이트의 크기는 아니었다
IPv6 /48 이야기의 핵심은 IETF가 그 크기가 너무 크다는 사실을 발견한 것이 아니다. 하나의 깔끔한 아키텍처 권고가, 서로 다른 종류의 실제 네트워크가 같은 프리픽스 표 안에 들어가야 하는 상황에서 곤란해졌다는 것이다.

역사
코어는 흐름을 잊었다. 에지는 여전히 그 예약을 증명해야 했다: RFC 3175
RFC 3175는 2001년에 매력적인 거래를 제안했다. 모든 코어 라우터가 모든 예약 흐름을 기억하지 않되, 종단 간 수용은 에지에서 유지한다. 이 거래는 상태 압축이 증거 압축으로 이어지지 않을 때만 작동했다. 하나의 커다란 예약은 수천 개의 약속을 실을 수 있었지만, 그중 어느 하나의 약속이 지켜졌음을 증명할 수는 없었다.

역사
IETF가 신규 참여자를 위축시킬 수 있던 규범 문장을 삭제한 이유
2014년 IETF의 개정은 행동 지침을 새로 고치는 데 그치지 않았다. 신규 참여자에게 던진 한 경고 문장이 참여를 주저하게 만들 수 있다고 기록하고 그 문장을 삭제했다.

역사
DNS MIB는 배포에 도달하지 못했다. RFC 3197이 그 점을 만든 셈이다.
RFC 3197은 드문 표준 회고 문서입니다. 두 개의 DNS 관리 MIB가 배포를 찾지 못했다고 밝히고, 그 부재를 DNS가 아니라 프로젝트 자체에 대한 증거로 다룹니다.
역사
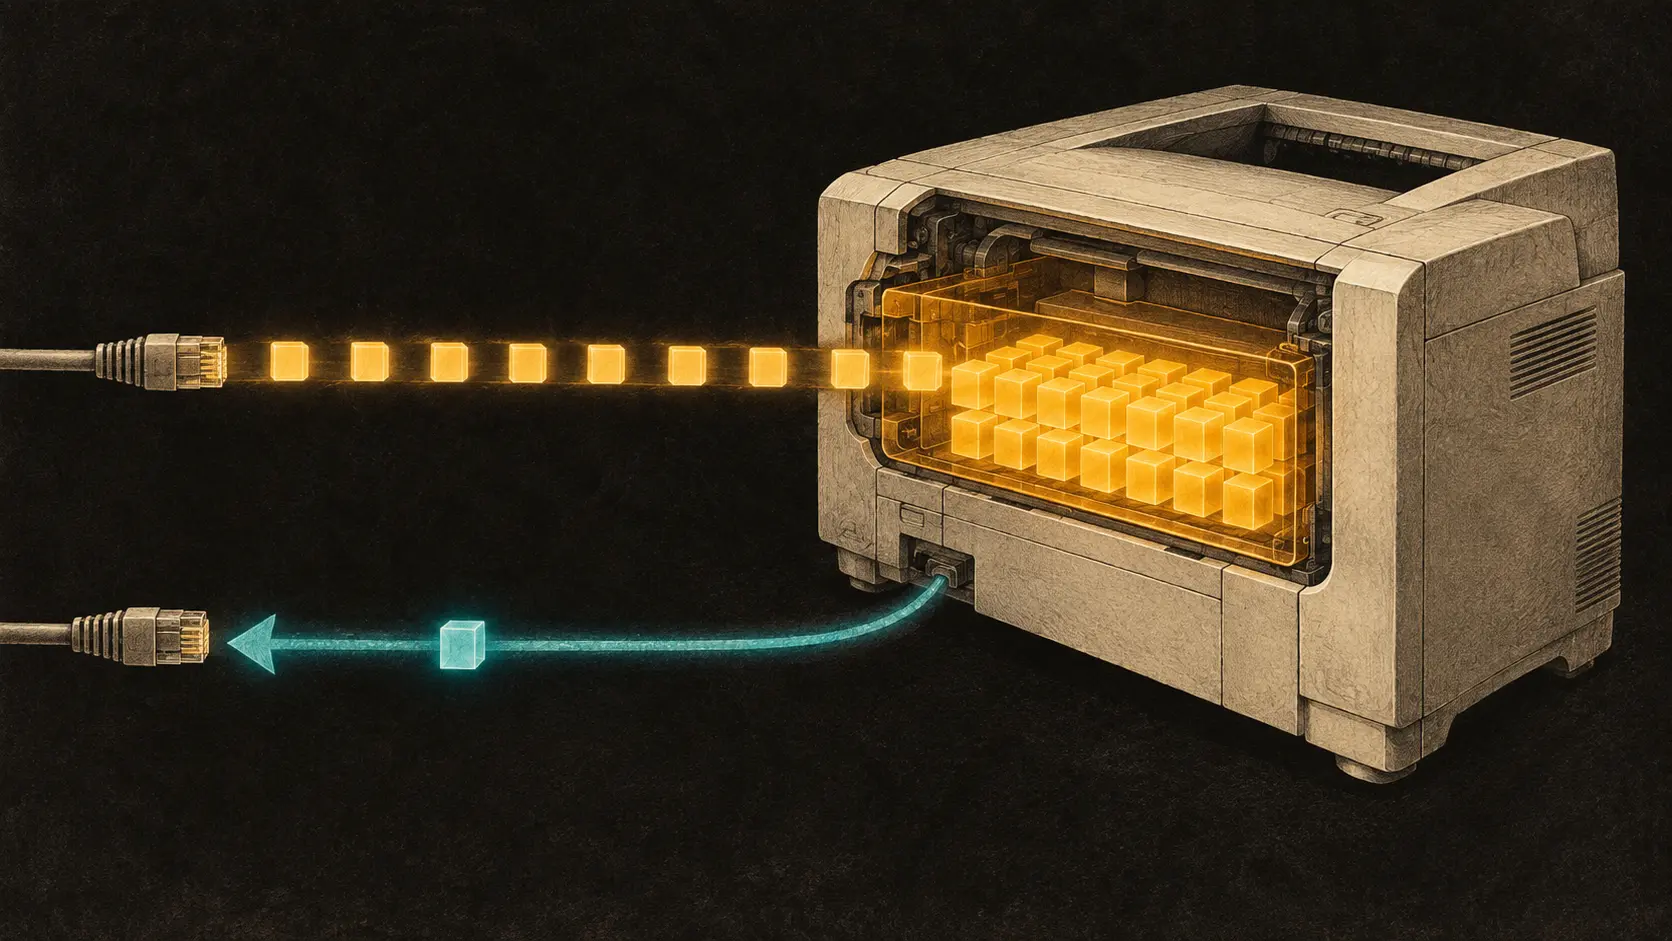
프린터는 전체 요청을 받은 뒤에 응답해야 했다: RFC 3196
2011년, 오래된 인쇄 안내서에 대한 작은 정정 하나가 겉보기보다 중요한 경계를 바꾸었다. 문서가 아직 도착하는 동안 IPP 프린터의 최종 응답을 더 이상 구현 의존적으로 다룰 수 없게 된 것이다.

역사
레지스트리는 멀티캐스트 주소를 할당했다. 그래도 누군가 사용하는지 물어야 했다: RFC 3171
레지스트리의 항목은 숫자가 움직이지 않기 때문에 영구적인 것처럼 보일 수 있다. RFC 3171은 그 정지를 의심스럽게 다루었다. 전역 조율되는 IPv4 멀티캐스트 주소는 이유, 대안, 주기적 검토, 그리고 가능한 경우 회수를 요구할 만큼 희소했다. 장부는 애플리케이션이 여전히 실행되고 있음을 증명하지 않고도 결정을 보존할 수 있었다.