
인텔리전스
최신 기사
인프라 운영 주체, 정책 결정, 시장 동향, 디지털 권력 이동에 관한 최신 인텔리전스입니다.
역사
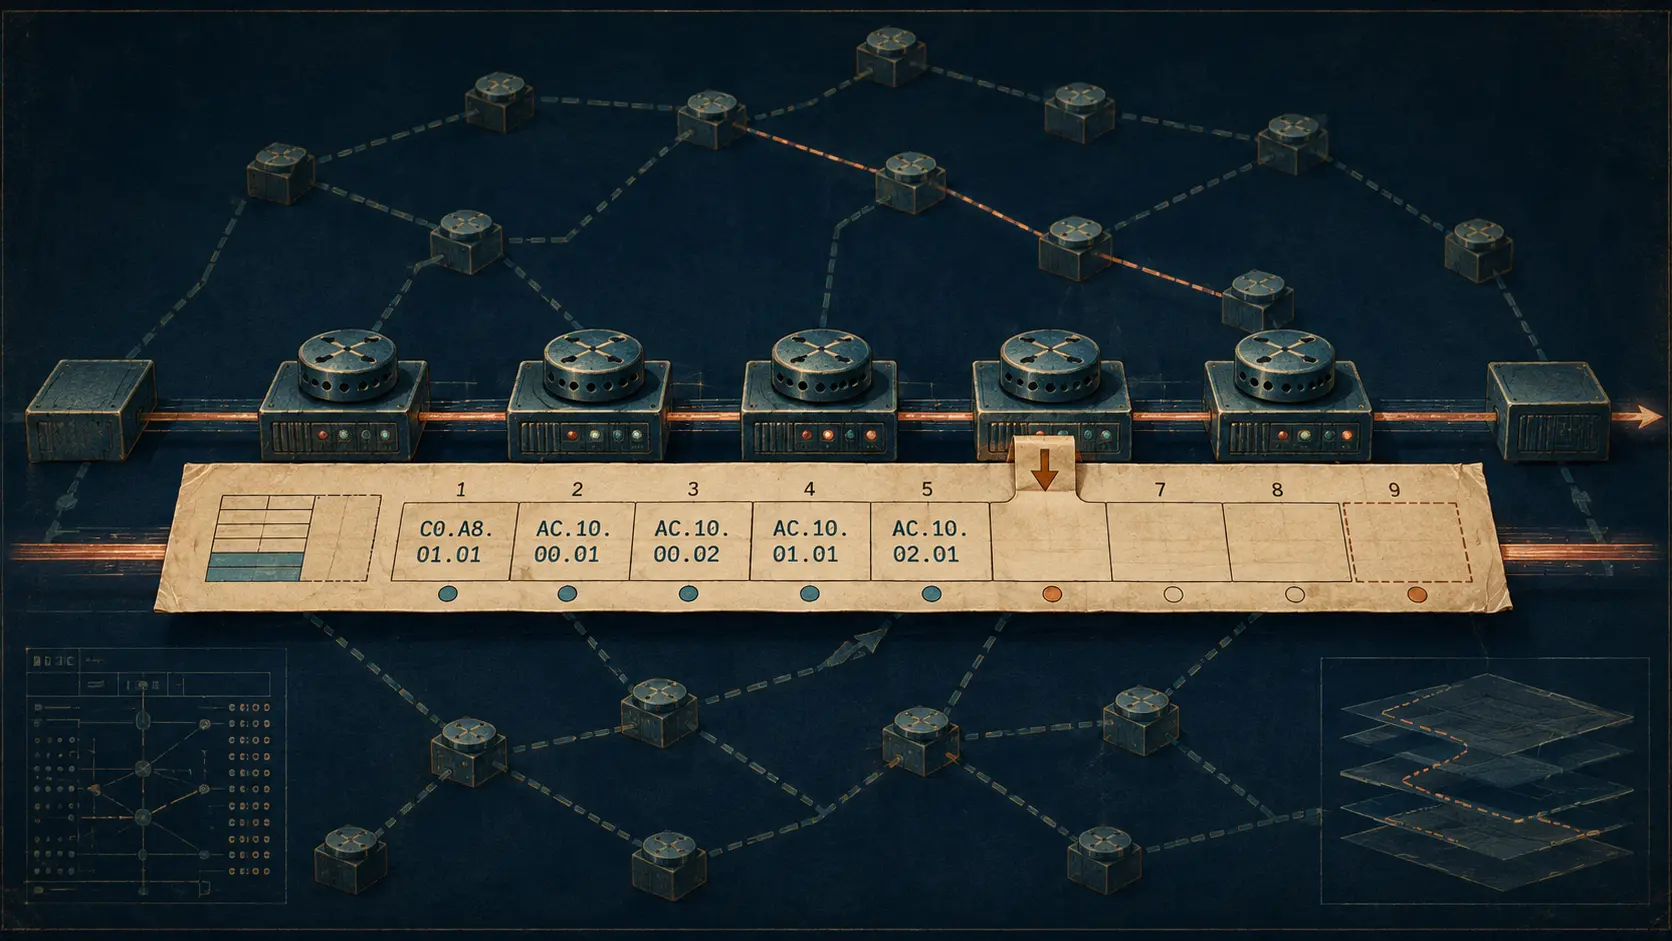
패킷이 채워 나간 주소록: IPv4 Record Route 옵션
IPv4는 한때 패킷이 빈 주소록을 들고 다니도록 허용했습니다. 라우터들은 패킷이 지나가며 자신의 주소를 덧붙일 수 있어, 포워딩이 자발적 증언의 행위가 되었습니다. 바이트는 정확했지만, 그 결과로 남겨진 경로의 이야기는 그렇지 않았습니다.

IETF
Brian Haberman과 배정 증서가 아니었던 40비트 글로벌 ID
로컬에서 생성한 IPv6 접두어는 다른 접두어와 충돌할 가능성이 극히 낮을 수 있지만, 그렇다고 보장을 갖지는 않는다. Brian Haberman이 참여한 RFC 4193의 작업은 이 구분을 운영 가능한 형태로 만든다. 확률은 조정 비용을 줄여주지만, 목록화, 경로 결정, 검증된 철수 계획이 있어야만 ULA가 안전한 상호연결 기록이 될 수 있다.

역사
패킷이 라우터에게 서명을 요청한 시계: IPv4 인터넷 타임스탬프 옵션
IPv4는 한때 데이터그램에 작은 장부를 싣고 경로상의 기계들에게 시각을 기록하도록 요청했다. 인터넷 타임스탬프 옵션은 기록 절차에는 정밀했지만, 그 이름이 암시하는 만큼 강력한 증거는 아니었다. 그 역사는 협력적 진단 메커니즘이 네트워크들이 기꺼이 수용하지 않으려는 예외로 변할 수 있음을 보여준다.

역사
주소는 바뀌었다. 참조는 그렇지 않았다: RFC 1900과 리넘버링의 숨은 비용
1996년, 인터넷 아키텍처 위원회는 거의 사무적인 작업처럼 들리는 과제를 묘사했습니다. 한 묶음의 IP 주소를 다른 묶음으로 교체하는 것입니다. 그런 뒤 RFC 1900은 기존 번호들이 라우터를 떠나 설정 파일, 애플리케이션, 라이선스, 사람이 관리하는 목록으로 흩어지는 과정을 따라갔습니다. 어려운 부분은 새 좌표를 발행하는 것이 아니라, 기존 좌표가 조용히 정체성이 된 모든 곳을 찾아내는 것이었습니다.

역사
옛 주소는 IPv6 안에 들어맞았다. 라우팅 모델은 아니었다: RFC 1888
20옥텟 주소는 16옥텟 주소 옆에 놓이고, 절단되고, 태그가 붙고, 복원될 수 있다. 그러나 그 산술은 경로 계층이 이동을 견디는지에 대해 아무것도 말해 주지 않는다. RFC 1888은 1996년에 이 구분을 기록했다. 인코딩은 주소 비트를 보존할 수 있었지만, 그 비트 뒤의 토폴로지, 인터페이스 신원, 최종 전달 규칙은 고집스럽게 달랐다.

ICANN
Allison Mankin과 원인을 증명하지 못한 네임 콜리전 샘플
루트 서버는 사내용으로 보이는 이름에 대한 쿼리를 매우 정밀하게 기록할 수 있다. 그러나 그 기록은 어느 애플리케이션이 그 이름을 만들었는지, 끊어진 의존성의 소유자가 누구인지, 몇 명의 사용자가 의존하는지, 미래의 위임이 무엇을 해칠지 말해주지 못한다. Allison Mankin의 RFC 8023 연구는 그 간극을 체계적인 증거 사슬로 만드는 데 기여한다.

스토리
ARIN이 수정된 IPv6 태스크포스 헌장을 채택했다. 그러나 공개 색인에는 나타나지 않는다
ARIN 이사회 회의록은 IPv6 태스크포스의 출범, 계획된 수명을 단축한 수정안, 그리고 이 일을 맡기로 자원한 세 사람을 기록하고 있습니다. 그러나 공개 기록이 아직 제공하지 못하는 것은 이러한 사실들을 하나의 위임 권한으로 연결하는 실질적 문서입니다. 빠져 있는 개체는 작지만 중대합니다. 태스크포스가 무엇을 할 수 있고, 무엇을 납품해야 하며, 이사회가 업무 완료 여부를 어떻게 판단할지에 대한 버전이 표시된 접수증입니다.

스토리
LACNIC Whois routing-c는 라우팅 정책을 등록할 수 있을 뿐, BGP 운영자를 증명하지 않는다
LACNIC Whois routing-c는 라우팅 정책을 등록할 수 있을 뿐, BGP 운영자를 증명하지 않는다 인텔리전스 요약은 해당 이슈의 전개 과정, 독자가 확인할 수 있는 공개 근거, 관련된 조직, 지역적 맥락, 시장 노출, 그리고 이후 발생할 수 있는 인프라 파급 효과를 설명합니다. 스토리 동향 맥락은 이 신호를 네트워크 운영, 사업자 전략, 거버넌스 결정, 자본 흐름, 고객 의존성, 규제 압력, 파트너십 변화, 복원력 계획, 조달 리스크, 서비스 연속성과 연결합니다.
역사
테스트 주소에는 퇴거 통지가 함께 왔다: RFC 1897과 6bone
1996년, IPv6 주소는 실험적 백본 전역에서 유용하게 조율되고 라우팅 가능하면서도 영구성에 대한 어떤 약속도 지니지 않을 수 있었다. RFC 1897은 이 구분을 명시했다. 그 주소들은 프로토타입 테스트용이며, 회수될 것이고, 사용자는 재번호화해야 한다고 선언했다. 6bone은 이후 접두어를 바꾸고 운영 규칙을 갖추고 공표된 날짜에 폐쇄되었다. 그 역사는 의존성이 소유처럼 보이기 전에 네트워크 자원이 기능과 만기 양쪽을 함께 선언한 드문 사례다.

역사
발신자가 선택하려 한 경로: IPv4 소스 라우팅은 어떻게 기본 신뢰를 잃었는가
IPv4는 한때 패킷 안에 작고 변경 가능한 여정표를 담고 있었습니다. 소스 라우팅의 역사는 발신자가 제공한 경로가 프로토콜 기능에서 명시적으로 설정되는 예외로 어떻게 바뀌었는지의 역사입니다.

역사
모두를 가리킨 주소: IPv4 브로드캐스트가 0 대신 1을 선택한 방법
IPv4는 새로운 플래그로 브로드캐스트를 얻은 것이 아니라, 어떤 목적지 값이 한 대의 기계를 가리키지 않는다는 점을 호스트와 게이트웨이에 학습시킴으로써 브로드캐스트를 갖추게 되었습니다. 1로 가득 찬 필드가 범위 안의 모두를 의미하게 되었고, 수신 측은 이전의 0 기반 관례까지 이해해야 하는 불편한 의무를 지게 되었습니다.

IETF
Radia Perlman과 전송을 멈춰야 했던 지정 포워더
TRILL 스위치는 어떤 VLAN의 지정을 계속 보유한 채로, 원래 처리해야 할 네이티브 프레임을 버리는 것이 가장 안전하고 합법적인 동작일 수 있습니다. 그것은 표준의 모순이 아니라, 기록된 권한과 행동 허가를 별개의 상태로 읽어야 하는 순간입니다.

스토리
AFRINIC Whois mnt-domains는 역방향 도메인 레코드 생성 권한을 부여할 뿐, DNS 서비스 운영을 증명하지 않는다
데이터베이스 키가 역방향 도메인 레코드 생성을 승인하더라도 해당 서비스로 향하는 모든 DNS 질의가 여전히 시간 초과될 수 있습니다. AFRINIC Database에서 mnt-domains는 하위 도메인 객체 생성에 대한 권한을 가진 유지보수자(maintainer)를 식별합니다. 이는 레지스트리 업데이트에 대한 근거이지, 권위 서버가 구성·위임·접근 가능·정상 응답 상태임을 증명하는 것이 아닙니다.

역사
라우터가 한계를 보고하게 만든 그 비트: IPv4 DF와 경로 MTU 탐색
IPv4의 한 비트는 금지 명령으로 시작했습니다. '이 데이터그램을 조각내지 마라.' 경로 MTU 탐색은 그 거절을 측정 루프로 바꿨습니다. 너무 큰 패킷은 폐기되고, 라우터는 좁은 링크를 보고하며, 발신지는 경로가 운반할 수 있는 크기를 학습합니다 — 오류가 되돌아온다면.

역사
파서 없이 읽히더니 안전하게 파싱된다는 뜻은 아니었다: RFC 1874
1995년 하나의 MIME 레이블은 같은 구조화 문서에 대한 두 가지 사실을 동시에 보존하려 했다. SGML 소프트웨어가 없는 사람은 여전히 대략적인 의미를 읽을 수 있었고, SGML 소프트웨어를 갖춘 기계는 눈에 보이는 줄들보다 훨씬 많은 것을 해석할 수 있었다. RFC 1874는 첫 사례를 text/sgml로 분류했지만, 콘텐츠가 무해하다고 선언하지는 않았다. 디코딩, 별도 부트 맵 탐색, 지시문 파싱, 시스템 수준 명령 허용은 모두 그 이후의 결정이었다. 레이블은 대체 경로를 제공했을 뿐…
스토리
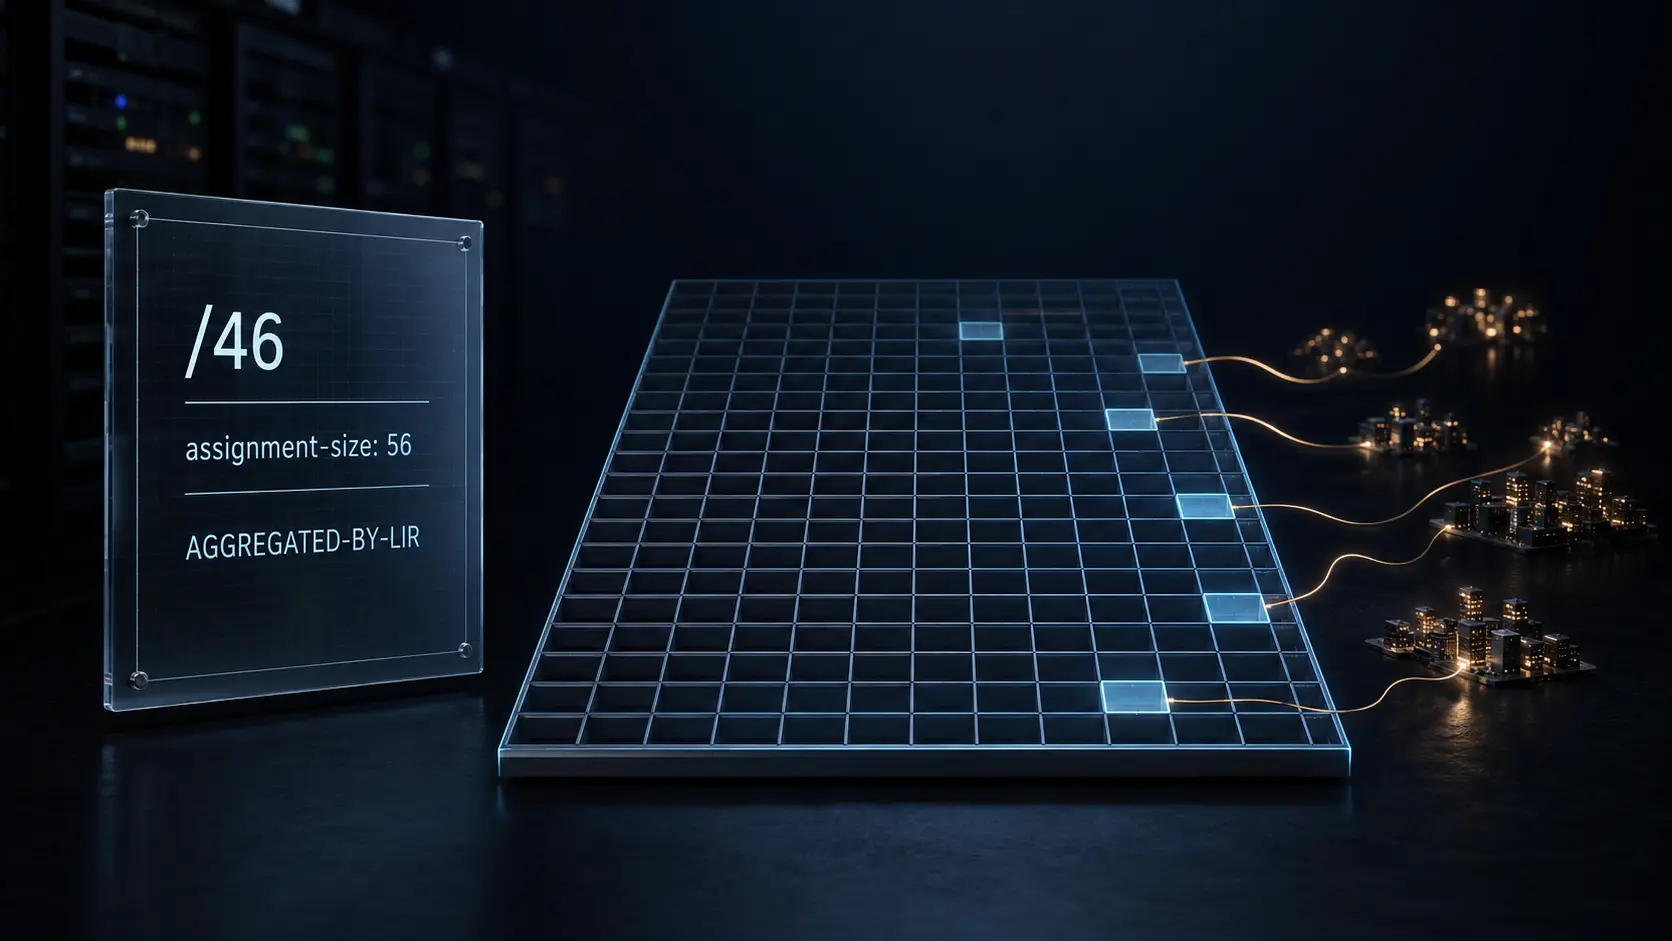
RIPE assignment-size는 집계된 IPv6 할당을 기술할 뿐, 활성 가입자를 뜻하지 않는다
`/46` 안에는 1,024개의 가능한 `/56` 프리픽스가 들어 있습니다. RIPE 데이터베이스 객체가 이 집계에 `assignment-size: 56`을 결합하면 산수는 정확하지만, 그 자리에 유혹적인 가입자 수는 존재하지 않습니다. 이 필드는 집계 등록 내부의 최종 사용자 할당에 사용된 크기를 기록할 뿐, 모든 슬롯이 점유되었거나, 활성 상태이거나, 라우팅 중이거나, 도달 가능하거나, 유료 고객과 일대일로 대응한다고 말하지 않습니다.

역사
이탈 패킷은 모두에게 잊으라고 요청했다. 그러나 실제로 잊었는지 증명할 수 없었다: RFC 1868
1995년, 다이얼업 사용자가 한 통신 서버에서 다른 통신 서버로 접속을 옮겼을 때 로컬 네트워크는 여전히 첫 번째 서버로 패킷을 보낼 수 있었다. RFC 1868은 모든 피어에게 떠난 주소를 캐시에서 삭제하라고 알리는 16바이트짜리 특이한 ARP Reply 브로드캐스트를 제안했다. 경제성은 우아했다. 그러나 근거는 아니었다. 브로드캐스트는 한 노드의 지시를 기록했을 뿐, 어떤 피어가 이를 수신했는지, 어떤 구현이 하드웨어 주소 길이 0을 이해했는지, 어떤 캐시가 변경되었는지, 새 경로가 트래픽을…

스토리
APNIC 레지스트리 API는 각 결과를 요청 항목과 명시적으로 연결하지 않습니다
API 계약에서 작은 필드 하나의 부재가 많은 작업을 다른 곳으로 옮길 수 있습니다. APNIC은 생성·수정·삭제 배치를 받아 각 결과를 `status`와 `message`로 설명하지만, 공개 스키마는 어떤 응답 행이 어떤 요청 항목에 대응하는지 알려 주지 않습니다.

리더
Daniel Fett와 서버를 명명한 issuer 필드 — 토큰이 아닌
OAuth 콜백은 올바른 state와 진짜 인가 코드를 담고 있으면서도 잘못된 서버로 향하고 있을 수 있습니다. RFC 9207은 그 실수가 유출이 되기 전에 하나의 작은 비교를 추가합니다. 응답에 명시된 서버가 플로우 시작 시 클라이언트가 기록한 issuer와 일치했는가?
역사
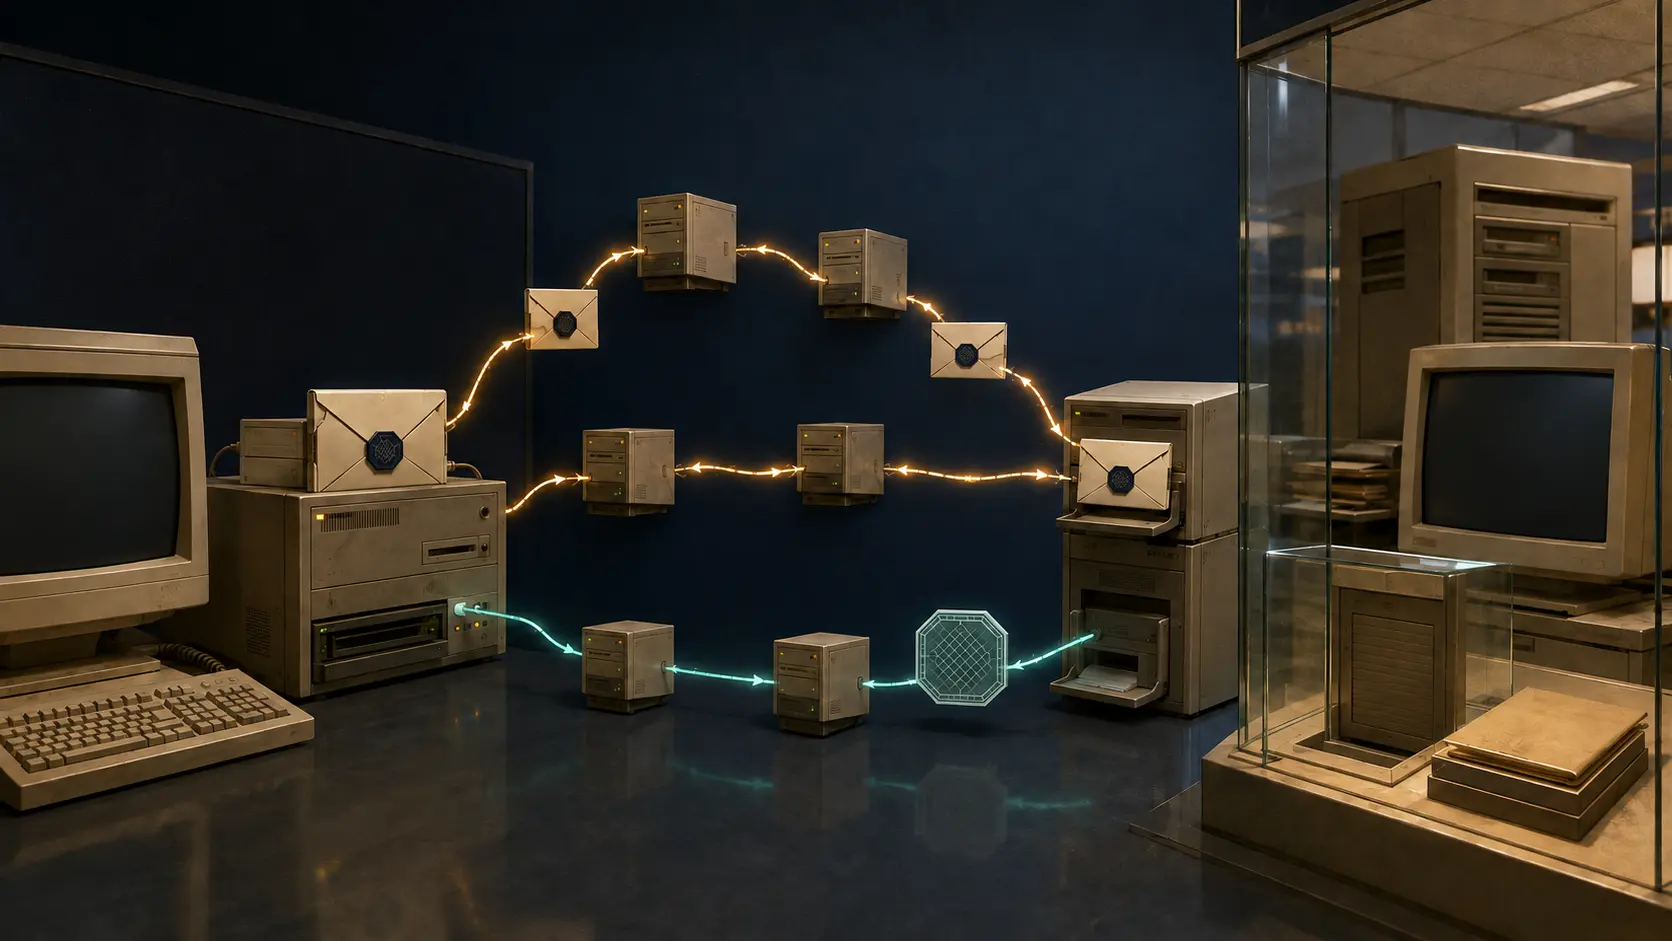
메시지는 파트너 시스템에 도달했다. 거래는 수용되지 않았다: RFC 1865
구매 주문서는 정말 중요한 마지막 경계를 넘지 않은 채 인터넷을 건널 수 있다. 1996년, RFC 1865는 전용 SMTP 연결이 EDI를 거래 파트너의 시스템으로 직접 전달하며 그 전달이 '보장된' 것이라고 기술했다. 이 표현은 전송 계층에서는 유용했지만 그 외의 모든 곳에서는 위험했다. MIME은 비즈니스 객체를 식별할 수 있었고, SMTP는 그것을 파트너에게 놓아둘 수 있었으며, 이후의 서명된 수신 확인은 메시지 신원, 콘텐츠 무결성, 수신자 응답을 묶을 수 있었다. 그러나 그 어떤 기록도…