
주제
보안 자동화
주제 패싯에서 보안 자동화 주제 인텔리전스는 특정 주제를 공유하거나 같은 신호와 모니터링 테마에 초점을 둔 기사를 연결합니다. 이 페이지는 관련 보도, 출처 증거, 시장 참여자, 인프라 영향을 아우르는 더 풍부한 탐색 경로를 제공하며, 기업의 움직임, 거버넌스 결정, 지역 노출, 운영 위험 전반에서 이 주제가 왜 중요한지 이해할 수 있을 만큼 충분한 맥락을 담습니다. 독자는 일치하는 기사 목록만 보고 멈추지 않고, 해당 주제 이면의 반복 신호, 영향을 받는 조직, 공개 증거, 시장 맥락, 서비스 연속성, 조달, 경쟁, 규정 준수, 전략 기획 관련 질문을 비교할 수 있습니다. 이 페이지는 해당 주제가 무엇을 다루는지, 어떤 인프라 주체나 정책이 관련되는지, 어떤 증거가 보도를 뒷받침하는지, 그리고 이 주제가 운영자, 고객, 투자자, 정책 관련 독자에게 왜 중요할 수 있는지 설명합니다.

역사
에이전트는 한 목소리로 말했다. 서브트리에는 다른 소유자가 있었다: RFC 1227
관리 스테이션에게 SNMP 에이전트는 한 명의 발화자처럼 보였다. RFC 1227은 그 목소리 뒤에 교환기를 두었다. 로컬 프로세스가 MIB의 가지를 등록했고, 우선순위가 어느 프로세스가 답할지 결정했으며, 더 넓은 가지가 더 좁은 가지를 가릴 수 있었다. 응답은 실제였지만, 그 경로와 그 뒤의 권한은 조건부였다.

케이스 파일
CA/B 포럼 초안은 폐기의 끝점을 공개한다. 시계는 CA 내부에서 시작된다
TLS 기준 요구사항 개정안은 인증서가 폐기된 것으로 간주되기 위해 신뢰 당사자가 무엇을 볼 수 있어야 하는지를 드디어 명시한다. 그러나 기한은 훨씬 덜 가시적인 사건에서 시작된다. 인증 기관이 접수된 문제 보고서를 실행 가능으로 분류하는 순간이다. 강화된 끝점은 결여된 시작 영수증을 더 무시하기 어렵게 만든다.

역사
트랩은 정의되었으나 관측된 이벤트는 없었다: RFC 1215
네트워크 트랩은 실제로 아무 일도 일어나지 않았어도 이벤트처럼 보일 수 있습니다. 그 엔터프라이즈, 변수, 설명, 번호는 이미 관리 모듈 안에 정연하게 놓여 있을 수 있습니다. RFC 1215는 1991년에 그 정의를 간결하게 만들었고, 동시에 결정적인 경계를 그대로 드러내 두었습니다. 매크로는 구현 시점에 전개된다는 것이었습니다. 인식, 생성, 전송, 수신, 응답은 이후의 시스템과 이후의 증거에 속했습니다.

케이스 파일
SC-106는 비브라우저 신뢰 당사자를 명명하고, SCWG 헌장은 브라우저를 명명한다
초안 풀 리퀘스트 679는 SDK, 임베디드 시스템, 기업용 미들웨어, 운영체제 트러스트 스토어를 ML-DSA 인증서 도입 사례에 포함시킨다. 서버 인증서 워킹 그룹의 표결 규칙은 브라우저를 중심에 둔다. 이 불일치가 제안 자체를 무효로 만들지는 않지만, 누가 누구를 위한 공통 규칙을 만드는지에 대한 답을 요구한다.

역사
반송된 주소, 메인 리스트에는 없을 수도 있다: RFC 1211
배달 실패 주소는 단순한 리스트 정비 사실처럼 들린다. 가입자를 찾아 해당 항목을 지우면 끝이다. RFC 1211은 1991년의 더 어려운 현실을 기록했다. 실패한 사서함이 메인 리스트에는 전혀 등장하지 않을 수 있고, 하나의 익스플로더 항목 뒤에 다른 조직의 멤버십 파일이 숨어 있어, 중앙 관리자에게는 오류 보고서와 경로 단서만 남고 최종 수정 권한은 없을 수 있다.

역사
서버는 250으로 답했다. 계정은 존재하지 않을 수도 있었다: RFC 1204
1991년, 메일 투입 서버는 사용자 이름을 긍정적인 응답으로 받아들이면서도 그 이름이 자신의 계정 데이터베이스에 있는지 알지 못할 수 있었다. RFC 1204는 바로 이런 절제를 권고했다. 첫 번째 `250`은 계정 목록을 보호했고, 비밀번호 검증, 메시지 수입, 큐 저장, 배달은 각기 다른 단계와 권한에 속했다.

IETF
RFC 9925가 X.509 인증서를 무서명으로 만들었다. 신뢰는 다른 곳에서 와야 한다
RFC 9925는 서명 값이 의도적으로 비어 있는 인증서 모양의 개체를 정의합니다. 발급자 필드는 호환성을 위해 주체를 반복할 수도 있지만, 문서는 그 값이 단지 자리표시자라고 말합니다: 이 개체에는 발급자가 없고 자체 서명도 자체 발급도 아닙니다. 이것은 유용한 기술적 정직함입니다. 동시에 결정적인 질문을 파일 밖으로 옮깁니다. 애플리케이션이 주체 정보를 신뢰한다면, 그 신뢰를 누가 공급했고, 어떤 목적으로, 어느 시스템에, 언제까지인가?

IETF
Christopher A. Wood와 어느 운영자도 혼자 통제해서는 안 되는 프라이버시 경계
Oblivious HTTP는 관찰자를 없애지 않습니다. 각 관찰자가 알 수 있는 것을 한정합니다. 릴레이는 메시지를 열지 않고 연결 출처를 알고, 게이트웨이는 출처를 받지 않고 메시지를 엽니다. 프라이버시는 각자에게 빠진 조각에서 나옵니다.
IETF
Martin Thomson과 세션을 복호화할 수 있지만 증명하지는 못하는 키 로그
증거 패키지는 결정적인 것처럼 보였습니다. 패킷 캡처, 작은 텍스트 파일, 읽을 수 있는 TLS 트래픽 스크린샷이 그것입니다. 복호화는 성공했습니다. 그러나 그 파일은 누가 로깅을 활성화했는지, 어떤 엔드포인트가 시크릿을 생성했는지, 언제 수집되었는지, 그리고 문제의 세션이 조사관의 재구성 밖에서 실제로 존재했는지조차 말해주지 않았습니다.

역사
경로를 바꾸는 것은 패킷을 필터링하는 것과 같지 않았다: RFC 1104
1989년 6월, RFC 1104는 이미 혼동하기 쉬웠던 기제들로 "정책 라우팅"을 나누었습니다. 네트워크는 자신이 공개하는 도달 가능성을 바꾸고, 특정 패킷을 검사하고, 희소한 대역폭이나 버퍼를 배정하고, 이후의 계정 처리를 위해 사용량을 기록할 수 있었습니다. 각 행위는 정책이라 불릴 수 있었지만, 각각은 서로 다른 표면에서 통제되었고, 서로 다른 근거를 남기고, 서로 다른 방식으로 실패했습니다.
IETF
Todd Herr와 메시지를 안전하게 만들지 않는 DMARC pass
수신자는 두 가지 참된 사실을 동시에 받을 수 있다: 표시된 도메인이 승인을 받아 사용되었고, 그리고 메시지는 여전히 원치 않거나 기만적이거나 위험하다. RFC 9989는 더 큰 판정으로 이 역설을 해결하려 하지 않는다. 오히려 DMARC 판정의 작은 크기를 보호한다.

역사
메모는 스스로 표준이라 했지만 기록은 그렇지 않았다: RFC 1097
1989년 4월 1일, 세 페이지짜리 RFC가 사용자가 인지할 수 없을 만큼 빠르게 깜빡이는 메시지를 위한 Telnet 옵션을 제안했습니다. 그 농담은 쉽게 알아볼 수 있습니다. 더 내구성 있는 교훈은 조용합니다. 메모는 스스로를 표준이라 부를 수 있었지만 그 지위를 자신에게 부여할 수는 없었고, Telnet 클라이언트는 옵션에 동의할 수 있었지만 터미널 앞의 사람이 동의했거나, 표시를 지각했거나, 방침을 바꿨다는 것을 증명할 수는 없었습니다.

역사
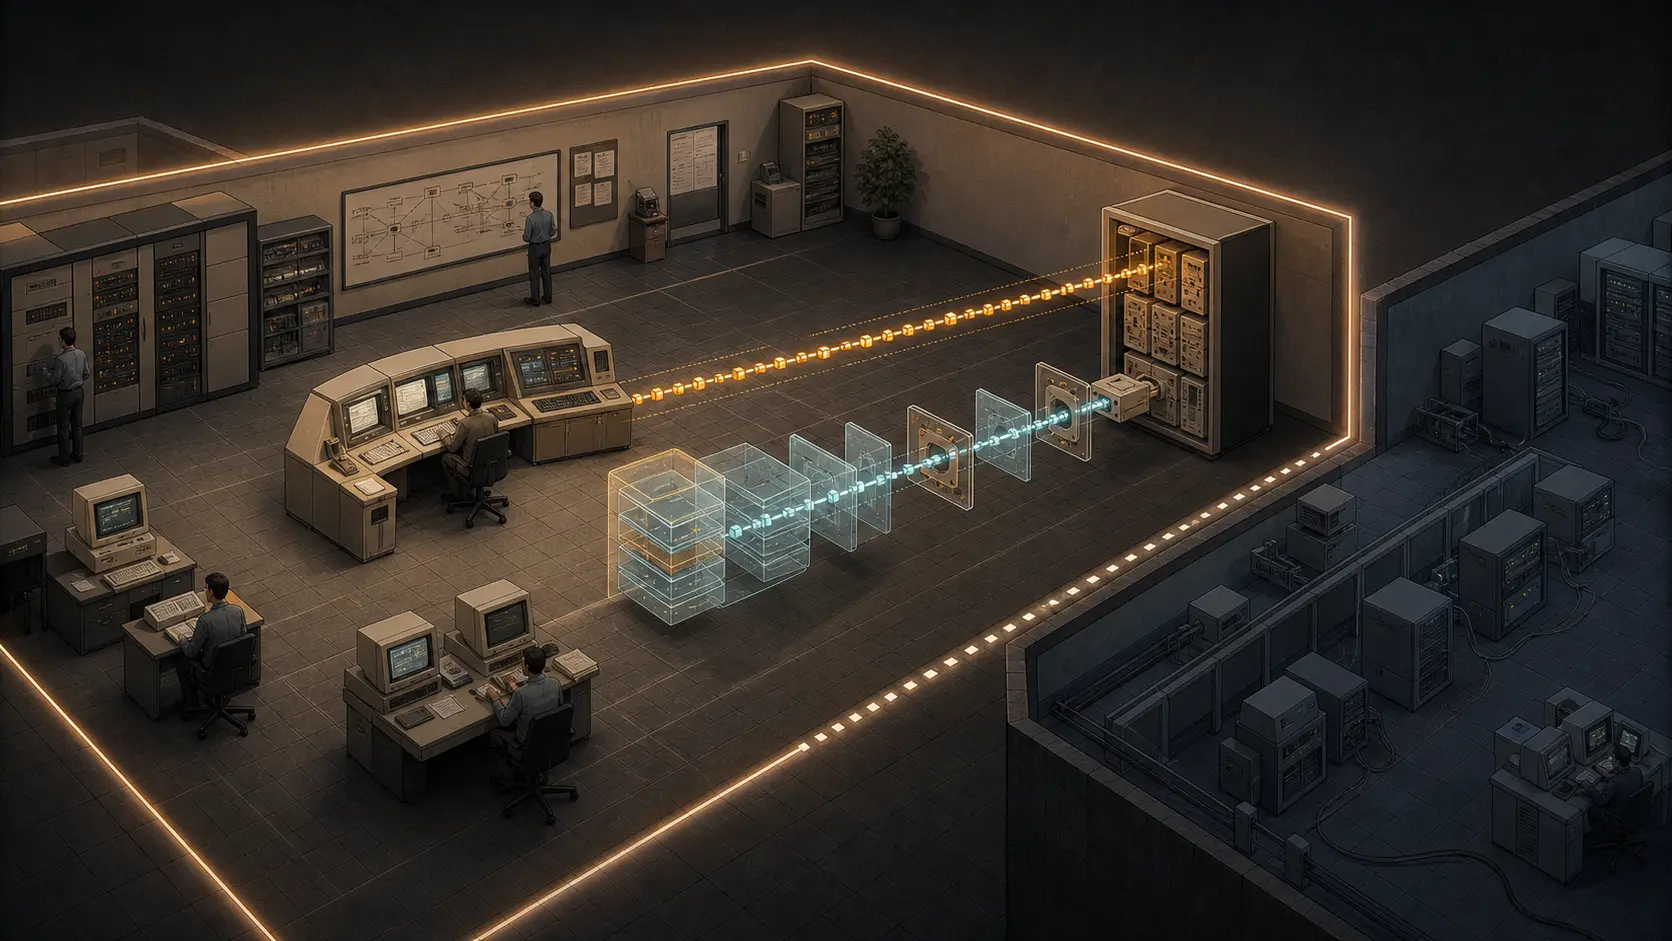
표시 위치는 Telnet을 건너갔다. 접근 권한은 여전히 X에 속했다: RFC 1096
1989년 3월, 작은 Telnet 옵션이 하나의 어색한 문제, 즉 나뉜 맥락의 문제를 해결했다. 원격 호스트에 로그인한 사람은 그곳에서 X 애플리케이션을 시작할 수 있었지만, 그 호스트는 사용자의 화면이 어디에 있는지 알지 못했다. RFC 1096은 Telnet 클라이언트가 표시 로케이터를 제공하도록 했다. 편의는 실재했지만 좁았다. Telnet은 주소를 운반했을 뿐이며, 별도의 X 연결이 여전히 서버에 도달해 그 통제를 충족해야 했다.
역사
두 프로토콜은 "Recommended"였다. 상호운용을 정의한 것은 프로파일이었다: RFC 1095와 CMOT
1989년 4월, 인터넷에는 네트워크 관리에 대한 공식 답이 하나 있지 않았습니다. CMOT와 SNMP는 동일한 Draft Standard 및 Recommended 표지를 달고, 같은 인터넷 MIB를 기술하도록 되어 있었습니다. 그러나 공유된 객체 목록은 공유된 체계가 아니었습니다. RFC 1095는 CMIP부터 TCP 또는 UDP까지 모든 틈새를 명시해야 했고, 그럼에도 하나의 관리 도메인 경계에서 멈췄습니다.

스토리
RIPE NCC가 다중 서비스 취약점을 수정한 방식, 수정 이력 기록이 필요한 이유
'수정 완료'는 본래 완전한 상태가 아닙니다. 어떤 변경이 배포되었음을 뜻할 수도 있고, 원래 문제가 재검증을 통해 사라졌음이 확인되었음을 뜻할 수도 있습니다. RIPE NCC는 2026년 6월 여러 서비스에 걸친 취약점 공개를 회고하면서 이 둘을 드물게 구분했습니다. CSRF에 대한 첫 수정은 문제의 일부만 다루었고, 이후 검토에서 원래 개념 증명이 여전히 실행 가능함이 드러났으며, 팀이 추가 경로를 식별하고 계속 처리한 뒤에야 완전한 수정이 성립했습니다.

역사
MAC 주소는 있었지만 IP 스택은 없던 장비: RFC 1089의 단일 LAN 관리 채널
리피터는 네트워크를 좌우할 수 있었지만 운영자가 관리에 쓰던 인터넷에는 존재하지 않았습니다. RFC 1089는 평범한 SNMP 메시지를 이더넷 프레임 안에 직접 넣는 방식으로 이 어색함을 해결했습니다. 없어진 계층은 에이전트를 단순하게 만들었지만 경계도 좁혔습니다. 하나의 논리적 LAN, 하나의 인터페이스 엔드포인트, 그리고 장비 변경을 허용할 주체에 대한 새로운 답은 없었습니다.

IETF
Sean Turner와 인증서를 승인하지 못한 개인 키 증명
인증 요청이 유효한 서명을 담고 있더라도, 그것이 요청하는 인증서가 되어야 할 권리까지 갖는 것은 아닙니다. 서명은 키에 대한 좁은 질문에 답할 뿐이며, 신원·네임스페이스 권한·중개자의 행위·발급은 여전히 별개의 결정입니다.

역사
그 비트는 반환 경로를 보존했지만 요청을 인증하지는 않았다: RFC 1044의 HYPERchannel SRC
물리 네트워크에서 주소는 누가 행동할 자격이 있는지 말하지 않으면서도 구체적인 일을 할 수 있다. RFC 1044는 HYPERchannel 메시지에 Source Address Correct 비트를 부여했고, 이 비트는 선언된 반환 주소가 역방향으로 사용 가능한 동안에만 살아남을 수 있었다. 그것은 가치 있는 경로 근거였다. 서명도, 콘텐츠 검사도, 내부에 실린 요청에 대한 권한도 아니었다.

IETF
Bas Westerbaan과 인증서를 포스트 퀀텀으로 만들지 않은 하이브리드 TLS 핸드셰이크
브라우저는 X25519MLKEM768을 보고하고, 고전적 구성 요소와 포스트 퀀텀 구성 요소로부터 세션 비밀을 도출하면서도 서버를 고전적 인증서 서명으로 인증할 수 있습니다. 두 관찰은 같은 TLS 1.3 연결 안에서 모두 참일 수 있습니다. 서비스 전체를 '포스트 퀀텀'이라고 부르는 순간 이 차이는 지워집니다.

IETF
Daniel Fett와 MFA가 인증하지 못한 QR 컨텍스트
비밀번호는 정확했고, 두 번째 요소도 실제였으며, 인가 서버는 설계대로 동작했습니다. 그럼에도 공격자가 세션을 받았습니다. 그 절차는 사용자가 누구인지는 증명했지만, 사용자가 승인한 요청이 누구의 것인지는 증명하지 못했기 때문입니다.