
주제
DNS 위임 권한
주제 패싯에서 DNS 주제 인텔리전스는 특정 주제를 공유하거나 같은 신호와 모니터링 테마에 초점을 둔 기사를 연결합니다. 이 페이지는 관련 보도, 출처 증거, 시장 참여자, 인프라 영향을 아우르는 더 풍부한 탐색 경로를 제공하며, 기업의 움직임, 거버넌스 결정, 지역 노출, 운영 위험 전반에서 이 주제가 왜 중요한지 이해할 수 있을 만큼 충분한 맥락을 담습니다. 독자는 일치하는 기사 목록만 보고 멈추지 않고, 해당 주제 이면의 반복 신호, 영향을 받는 조직, 공개 증거, 시장 맥락, 서비스 연속성, 조달, 경쟁, 규정 준수, 전략 기획 관련 질문을 비교할 수 있습니다. 이 페이지는 해당 주제가 무엇을 다루는지, 어떤 인프라 주체나 정책이 관련되는지, 어떤 증거가 보도를 뒷받침하는지, 그리고 이 주제가 운영자, 고객, 투자자, 정책 관련 독자에게 왜 중요할 수 있는지 설명합니다.
IETF
Peter Thomassen과 모든 권위 서버가 필요했던 업데이트
하위 존은 상위 존의 신뢰 또는 위임 데이터를 변경해 달라는 완벽하게 서명된 요청을 게시할 수 있습니다. RFC 9975는 상위 측이 동작하기 전에 더 어려운 질문을 던집니다. 그 요청은 위임된 권위 서비스 전체에서 온 것인가, 아니면 우연히 먼저 응답한 한 대의 서버에서만 온 것인가?
역사
우회는 목적지가 될 수 없다: DNS CNAME의 설계
DNS는 오래된 이름이 새 목적지로 이어지도록 허용했지만, 그 대가로 해당 노드가 자신의 모든 일반 응답을 내려놓는 조건이었습니다. CNAME은 이 겉보기 제약을 신뢰할 수 있는 지시로 바꾸었습니다. 캐시는 우회를 저장하고 질의를 다시 시작하며, 별칭에 대한 권한과 다른 쪽 끝에 대한 권한을 분리해 둡니다.

IETF
Joe Abley와 신뢰가 시작되는 지점을 선언한 트러스트 앵커
DNSSEC는 검증 리졸버가 체인의 시작점을 정한 후에야 신뢰 사슬을 증명할 수 있습니다. Joe Abley가 참여한 루트 트러스트 앵커 공개 형식 연구는 그 첫 번째 결정을 보기 드물게 투명하게 만들었는데, 서명된 파일은 데이터의 출처를 증명할 수 있어도 그 안의 DNSSEC 키를 믿으라고 운영자에게 명령할 수는 없습니다.

스토리
K-root, 모든 기대 수준 충족을 주장하지만 근거는 고르지 않다
RIPE NCC가 루트 서버 커뮤니티의 운영 기대 수준을 하나씩 답했습니다. 일반적인 역량 보증 뒤에 숨은 서비스보다 K-root가 질문받기 쉬워진 셈입니다. 그러나 RIPE-859는 거버넌스 공백도 드러냅니다. 공개 지표, 통제 기술, '충분한 용량'이라는 표현은 동등한 증거가 아닙니다.
IETF
Ray Bellis와 세션이 된 DNS 연결
TCP 소켓은 누구도 그것이 어떤 상태를 담는지 합의하지 않은 채 열려 있을 수 있습니다. RFC 8490은 DNS에 대해 이 구분을 명시적으로 만들었습니다. 연결은 전송 계층이고, 세션은 상호 인식된 권리·타이머·의무의 집합입니다. Ray Bellis와 공동 저자들은 지속성을 단순한 최적화가 아니라 책임 있는 프로토콜 상태로 바꾸어 놓았습니다.

케이스 파일
등록은 성에서 시작됐지만 이후 사용에는 별도의 기록이 있었다: 닛산 자동차 대 Nissan Computer 사건
라벨은 그대로였지만 그 뒤의 페이지는 바뀌었다. nissan.com의 출처와 그에 대한 이후 사용 사이의 이 차이는 잠정 구제부터 광범위한 금지명령, 항소와 환송까지 이어진 분쟁을 관통하는 핵심 사실이 되었다.

IETF
Ray Bellis와 미지를 전달해야 했던 프록시
작은 홈 게이트웨이는 종종 친절한 DNS 해석기처럼 보입니다. 한 가족에게 하나의 주소, 하나의 업스트림 리졸버, 응답을 캐시할 한 곳을 제공하죠. Ray Bellis가 집필한 RFC 5625는 더 어려운 전제에서 출발합니다. 게이트웨이는 자신의 펌웨어가 더 이상 바뀌지 않은 뒤에 DNS가 어떤 의미를 갖게 될지 알 수 없습니다. 따라서 가장 안전한 권한은 좁은 것입니다. 자신이 소유하지 않은 프로토콜 의미를 보존하고, 자신이 부과하는 한계를 드러내며, 클라이언트에게 우회 경로를 남겨두는…
역사
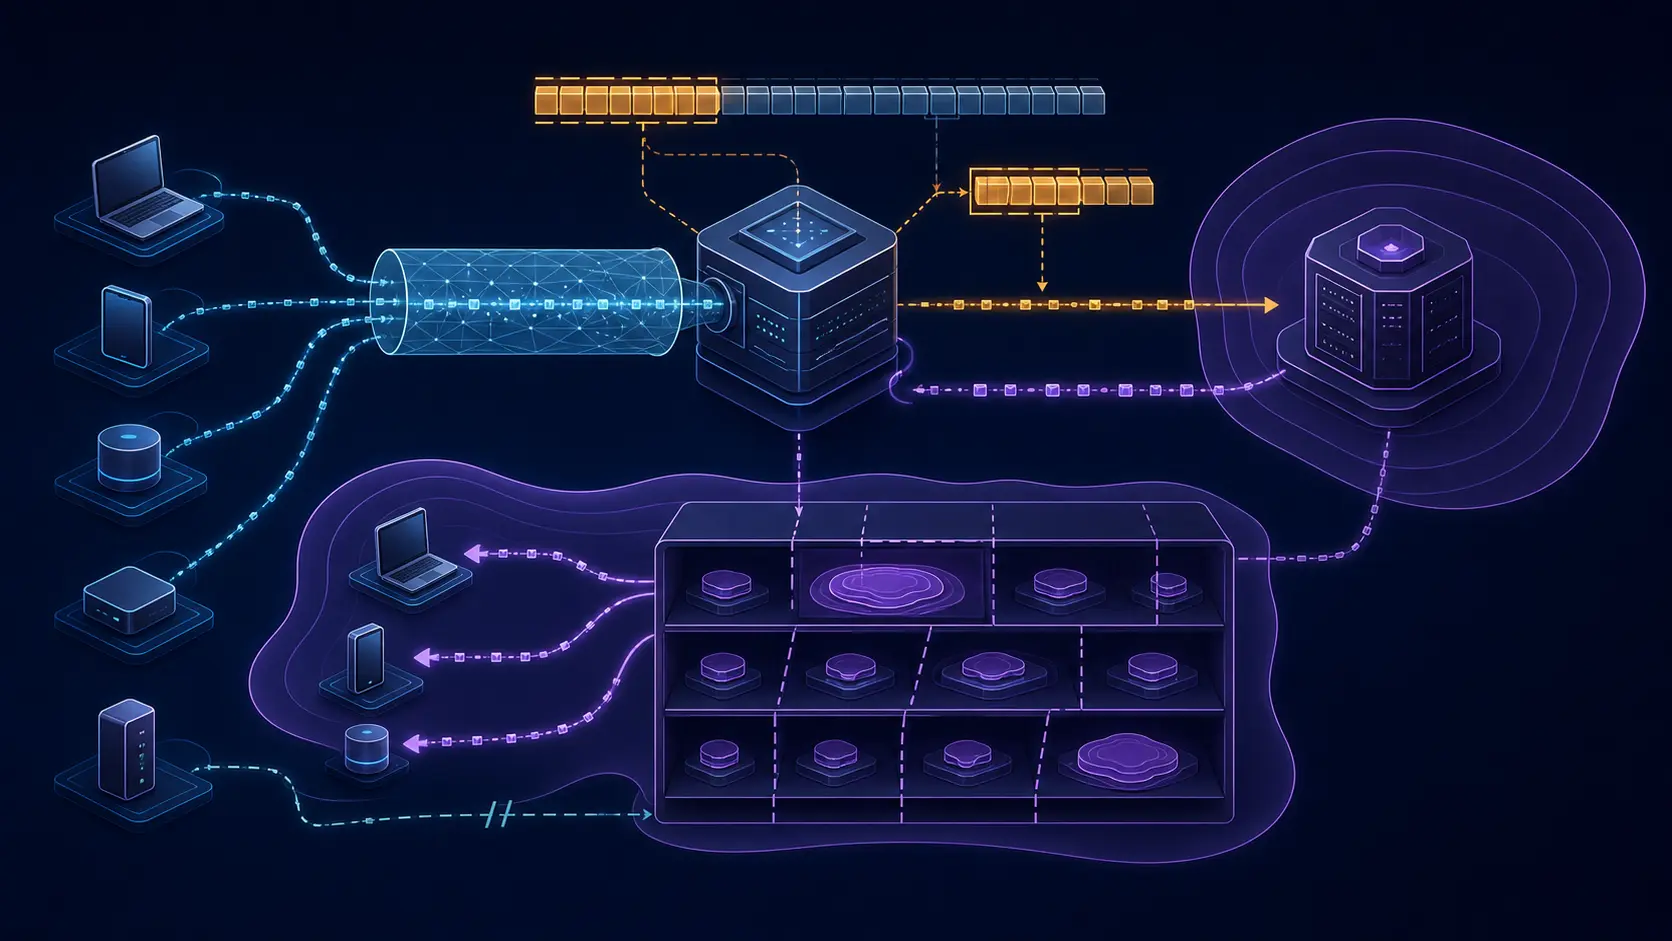
리졸버가 타인을 대신해 보낸 프리픽스: EDNS Client Subnet
재귀 리졸버는 보통 자신의 주소로 권한 네임서버와 통신합니다. EDNS Client Subnet은 이 메시지를 바꿔, 리졸버가 클라이언트 네트워크의 일부를 대신 보내 그 상위 질의를 하지 않은 이용자에 맞춘 답을 요청할 수 있게 했습니다. 돌아온 스코프는 그 답을 얼마나 넓게 재사용할 수 있는지 알려 주었고, 하나의 옵션이 공개와 캐시 범위 모두를 위임하게 되었습니다.

ICANN
UA Day, 17건의 시연을 만들었다. 프로덕션 준비성에는 재방문이 필요하다
ICANN의 UA Day 2026 보고서 한 페이지에서 17개 행은 기관 슬로건을 실제 동작하는 대상체로 바꾸어 놓았다. 케냐의 국제화 도메인과 아랍 문자 샘플 메일박스가 있고, 다른 행에는 티피나그 문자, 태국 문자, 텔루구 문자가 담겨 있다. 이는 선언문 아래의 서명이 아니다. 주최자는 IDN을 등록하거나 사용하고, 웹 페이지를 세우고, EAI 대응 메일 서버를 구성하고, 현지 언어 주소를 만들어 결과를 테스트해야 했다. 프레젠테이션을 들은 사람 수를 세는 것보다 의미 있는 진전이다. 그러나…

역사
답을 바꾸지 않고 스스로를 설명한 오류
두 DNS 응답이 같은 SERVFAIL 결과를 담고 있어도 요구되는 복구 조치는 정반대일 수 있다. 하나는 어떤 권한 서버에도 도달하지 못했다는 뜻이고, 다른 하나는 검증 리졸버가 불신해야 할 데이터를 받았다는 뜻이다. 수십 년 동안 유선 결과는 이 차이를 감추었다. 확장 DNS 오류는 설명이 답이 되는 것을 거부하면서 실패에 진단 목소리를 부여했다.

IETF
IETF CCG 의석은 IANA 소유권이 아니다
2026년 8월 11일, Internet Architecture Board(IAB)는 Tim Wicinski를 Community Coordination Group(CCG)에 재임명했습니다. 그는 이름, 번호, 프로토콜 파라미터 커뮤니티에서 동수로 구성된 9인 기구 내 IETF가 선정한 3석 중 하나를 차지합니다. CCG는 IANA 상표와 도메인 이름의 법적 보유자에 조언하며 특정 자산·라이선스 결정에 대해 정의된 승인 권한을 갖습니다. 그러나 IANA 기능 자체를 운영하지는 않습니다. 한 개의…
역사
대문자를 다 써버린 이름: DNS가 대소문자를 응답 과제로 바꾼 방법
DNS는 ASCII 문자의 대소문자 표기와 무관하게 이름을 인식하도록 만들어졌다. 20년 뒤 엔지니어들은 버려진 이 구분이 여전히 위조 응답을 더 어렵게 만들 수 있음을 알아차렸다. 이름은 서버에게 같은 의미이면서, 리졸버만이 기대할 줄 아는 패턴을 실을 수 있었던 것이다.

ICANN
도메인 이름이 피고가 되다: Porsche.net과 ACPA의 대물(in rem) 경로
도메인 이름 128개를 피고로 지정한 소송은 정확한 법적 통제 문제를 드러냈다. 등록자에게 대인 소송으로 닿을 수 없을 때 무엇이 연방법원에 등록 자체에 대한 권한을 주는가, 그리고 그 경로에 대한 이의가 너무 늦는 지점은 어디인가.

역사
리졸버에게 질문을 멈추게 가르친 응답
거부는 대화를 끝낼 수도 있고, 그 질문을 다른 곳으로 보낼 수도 있다. 전통적인 ANY 답변을 제공하지 않으려는 서버를 위해 새 응답 코드가 고려될 때, 낯섦은 리졸버가 다른 권위 서버를 시도하게 만들 수 있었다. 작고 비어 있지 않은 답변은 다른 거래를 제안했다. 클라이언트가 이미 보존하는 법을 아는 무언가를 주는 것이다. 최소 ANY 응답의 역사는 현재 패킷을 단순히 짧게 만드는 것이 아니라 다음 트랜잭션을 바꾸는 데 관한 것이다.

북미 클라우드 서비스
셰리프는 등록기관의 서비스를 경매에 부칠 수 없었다: Network Solutions v. Umbro
도메인 네임 포트폴리오는 셰리프가 판매할 수 있는 자산처럼 보였습니다. 버지니아 대법원이 주목한 것은 결정적 연결 고리의 부재였습니다. 낙찰자는 여전히 Network Solutions가 새 등록 관계를 수락하고 네임을 계속 운영 가능하게 유지해야 했습니다.

ICANN
삭제 요청은 판결이 되지 않았다: Petroliam Nasional 대 GoDaddy
제9순회법원은 모든 등록기관을 수동적이라고 하거나 모든 삭제 요청이 무의미하다고 말하지 않았다. 법원이 그은 선은 더 좁고 더 유용하다. 서비스 제공자가 도메인 이름을 유지하고 포워딩할 수 있다는 사실이, 통지를 재판 권한으로 바꾸는 불문의 ACPA 청구권을 만들어 내지는 않는다.

역사
핀 표시는 측정이 아니었다
DNS LOC는 좌표를 각초 1/1,000 단위까지 표현하면서도 지름 10킬로미터의 수평 오차 원을 선언할 수 있었다. 이는 모순이 아니었다. 이 형식은 지도 위 주소의 정밀함과 그 뒤에 있는 지식의 강도를 구분했고, 소비자는 핀 하나를 그리는 것만으로도 그 구분을 잃을 수 있었다.
ICANN
공개 조회가 개인 영업 리드 기계가 되기까지: Register.com v. Verio
매일 갱신되는 신규 등록 도메인 목록은 공개 인프라처럼 보였지만, Verio가 이를 자동화된 WHOIS 조회와 신속한 영업 연락에 연결하면서 성격이 바뀌었다. 이 사건은 웹 계약 법리의 기념비라기보다 계층화된 권한에 대한 실용적 경고다. 공개 데이터, 조회 인터페이스, 대량 접근 라이선스, 상류 약속의 집행 권리는 서로 같은 것이 아니다.

ICANN
DNS 어뷰즈 신고가 조치 가능해지는 시점—그리고 계약이 여전히 명령하지 않는 것
ICANN의 DNS 어뷰즈 규제 체계에서 결정적 단계는 혐의의 접수가 아니라, 가용 증거가 합리적 판단을 뒷받침하는 순간이다. 이후 등록기관 또는 레지스트리는 신속히 조치해야 하지만, 자신의 역할과 피해 정도, 정당 서비스에 대한 리스크에 맞는 해결 방식을 여전히 선택해야 한다.

케이스 파일
인증서는 만료되지 않았다: Chrome의 Entrust 차단이 신뢰를 운영 허가로 바꾼 사건
결정적인 필드는 TLS 인증서에 인쇄된 만료일이 아니었습니다. 그 인증서가 공개 기록에 들어간 시점을 증명하는 타임스탬프, 그리고 그 순간 Chrome이 그 인증 기관을 여전히 수용하는지 여부였습니다.