
Zusammenfassung
- Die DKIM2-Arbeitsgruppenfassung vom 1. November ergänzt einen Domain Policy Record. In der Fassung vom 27. Oktober fehlte er.
- Mit
strictkann die Mutterdomain verhindern, dass eine signierende Subdomain ihren From-Namen „Authentic“ macht. Ohne diese Sperre erlaubt der Entwurf den Aufwärtsvergleich. - Der TXT-Eintrag liegt bei
_domainkeyder betreffenden Mutterdomain und wird nicht vererbt. Ein vorübergehender DNS-Ausfall führt zuTEMPERROR.
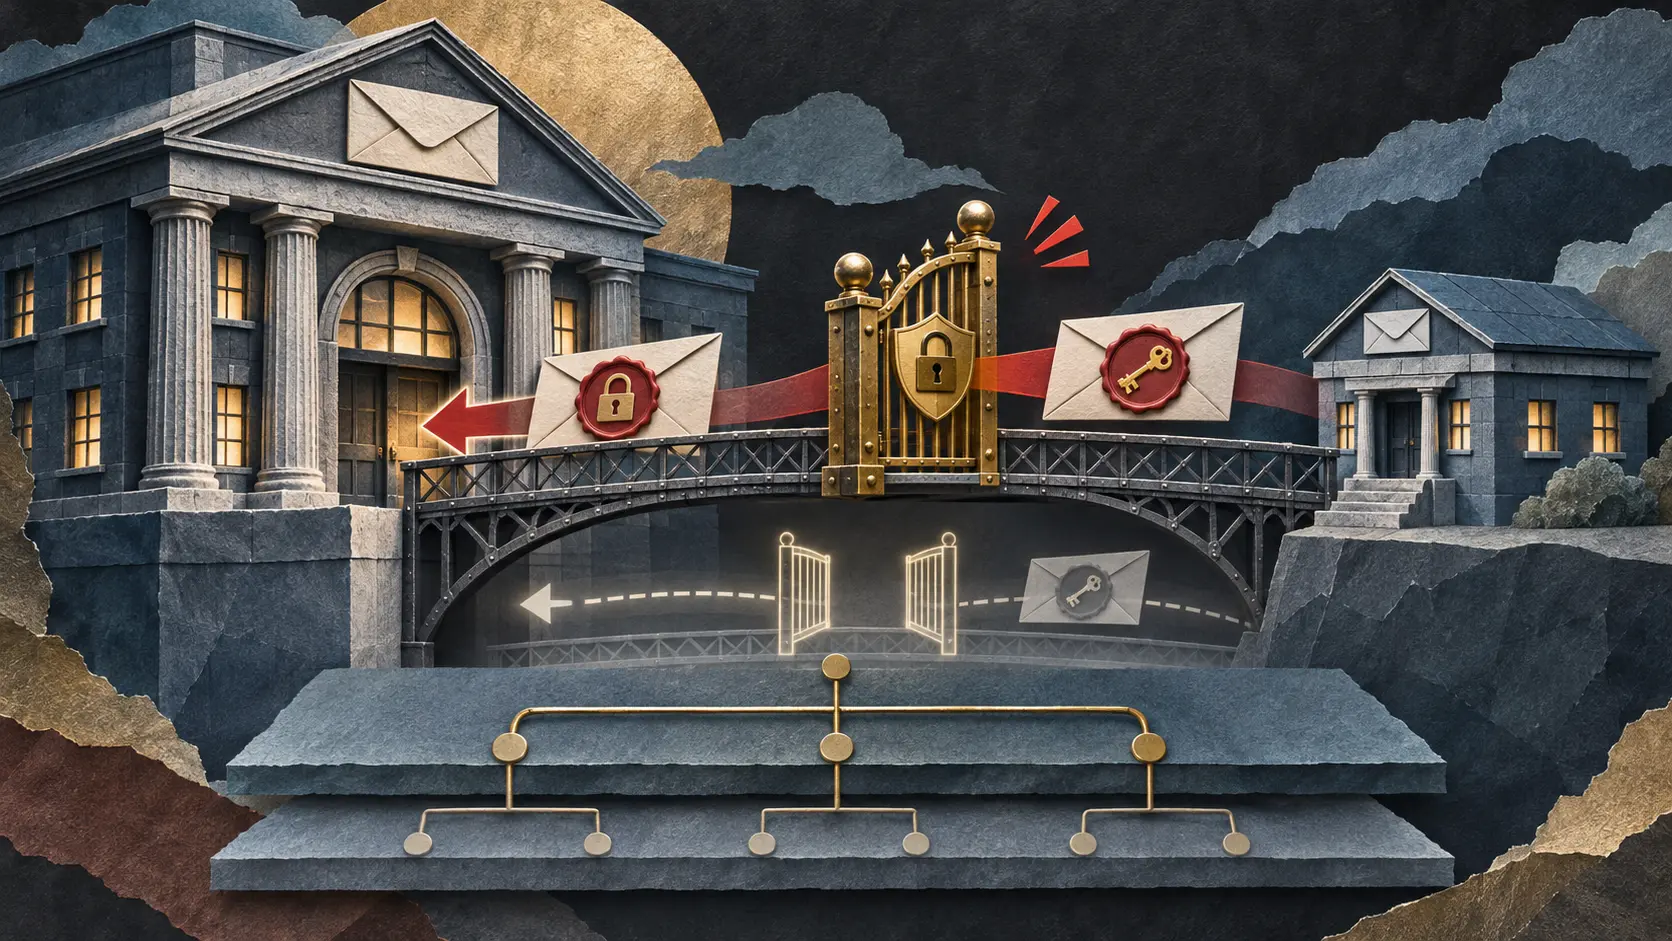
Die Filiale besitzt einen Schlüssel zum Namensschild der Zentrale
Ein Unternehmen überlässt mail.example.com einem Versandanbieter. Er signiert unter dieser Subdomain. Nach Revision 09 kann seine Signatur auch den sichtbaren From-Absender example.com „Authentic“ machen. Die Autoren wollen eine verbreitete DKIM1-Praxis bewahren und bestehende Delegationen nicht aufbrechen. Revision 08 kannte den neuen Policy-Eintrag und die entsprechende Aufwärtsprüfung noch nicht.
Abschnitt 3.8 gibt der Zentrale ein Nein. Ein TXT unter _domainkey.example.com beginnt mit v=DKIM1; die optionale Liste f= kann strict enthalten. Dann dürfen Subdomains den From-Namen example.com nicht authentisch machen. Fehlt strict, fehlt f= oder fehlt der Eintrag ganz, erlaubt der Entwurf den Versuch. Das betrifft den vorgeschlagenen DKIM2-Wert „Authentic“ und ändert keine bereits mit DKIM1 zugestellten Nachrichten.
Der Vergleich läuft in zwei Richtungen. Abschnitt 7 prüft zunächst den From-Domainnamen gegen das d= der maßgeblichen Signatur. Scheitert das, kehrt er die Richtung um. So kann eine signierende Tochter zum sichtbaren Namen der Mutter passen. Deren strict blockiert genau diesen zweiten Weg. Eine Signatur von der Mutter selbst braucht ihn nicht. Der Eintrag gilt nur für die Domain, die ihn veröffentlicht; eine Kindregel beherrscht die Mutter nicht, eine Mutterregel wandert nicht automatisch zum Kind.
DNS-Fehler bleiben Fehler. Mehrere gültige Policy-Einträge führen zu PERMERROR, eine vorübergehende Störung beim Abruf zu TEMPERROR. Der IETF-Datensatz führt Revision 09 als Arbeitsgruppen-Internet-Draft mit Status I-D Exists. Ein belegter interoperabler Einsatz der neuen Sperre fehlt in den geprüften Quellen.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategischer Kreis
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategischem Kreis beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten



