
トピック
ソフトウェアライフサイクルとベンダーロックイン
「トピックの観点から見たソフトウェアライフサイクルとベンダーロックイントピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
ゲートウェイは文字を届けた。会話の速度と半二重性は別のものになった。
IP 側では文字が入力とほぼ同時に流れていた。PSTN の旧式テキスト電話へ渡すゲートウェイは、その流れを低い文字速度へ絞り、相手側が送信中の間は待たせた。保存された文面は正しかった。だが利用者が経験したのは、同時に割り込める会話ではなく、交代を強制される別の媒体だった。

IETF
移動先が変わっても、環境値のメールボックスは変わらなかった
RFC 6785では、Sieve 開始時の `imap.mailbox` は後続の `fileinto` で更新されない。この一例だけでも、RFC 5183の環境値が実行開始時の文脈であり、処理結果の台帳ではないことが分かる。

IETF
保存されたのは検索結果で、検索そのものではない
文字コードを変えて再検索したら失敗し、その直後の処理は対象ゼロで正常終了した。RFC 5182では矛盾ではない。SAVE に失敗した時点で、前の結果も空に置き換わるからだ。
IETF
合格した回帰試験が、狭くなった試験条件を隠していた
前回と同じ throughput が出ても、宛先分布、frame size、隣接状態、filter、方向が変われば同じ機械を測ったことにはならない。RFC 5180 の価値は、IPv6 の数字ではなく、数字に実行条件を結び付ける点にある。
IETF
三つ組の資格情報を発行した時点で、そのホストに権限を渡していた
RFC 5178 のドメインベース・サービス名は、単なる表記法ではない。サービス、対象ドメイン、実行ホストを含む資格情報を作成する行為そのものが、発見された一台にドメイン全体を代表させる委任になる。

IETF
書かなかったプレフィックスは、保留ではなく削除になった
RFC 5177 の明示モードでは、更新メッセージから消えた既存プレフィックスは Home Agent の登録表から削除される。別の一つが成功すれば上位応答は成功のままなので、欠落を見つけるには集合そのものを照合しなければならない。

IETF
ACK は NAS の回答だった。通信断の独立観測ではなかった。
RFC 5176 の ACK は、要求された状態遷移に成功したという NAS の正式な主張である。しかし、その一語に課金系や下流ゲートウェイ、利用者トラフィックまで証言させると、正しい応答が過大な証拠へ変わってしまう。

IETF
未知のビットを無視できても、既知の機能が動いた証拠にはならない
古いホストが新しい Router Advertisement を壊さずに受け流せることは、IPv6 の強みである。同時に、その静けさを「対応済み」と読んではならない理由でもある。RFC 5175 は互換性を設計したのであって、実行結果を保証したのではない。

IETF
本文は一つではなかった。抽出器が本文を作っていた
同じメールと同じ Sieve スクリプトでも、移行後に判定が変わり得る。RFC 5173 の `:raw`、`:content`、`:text` は、一つの本文を別名で呼ぶ機能ではない。比較器へ渡す文字列を、それぞれ異なる規則で作る入口である。

IETF
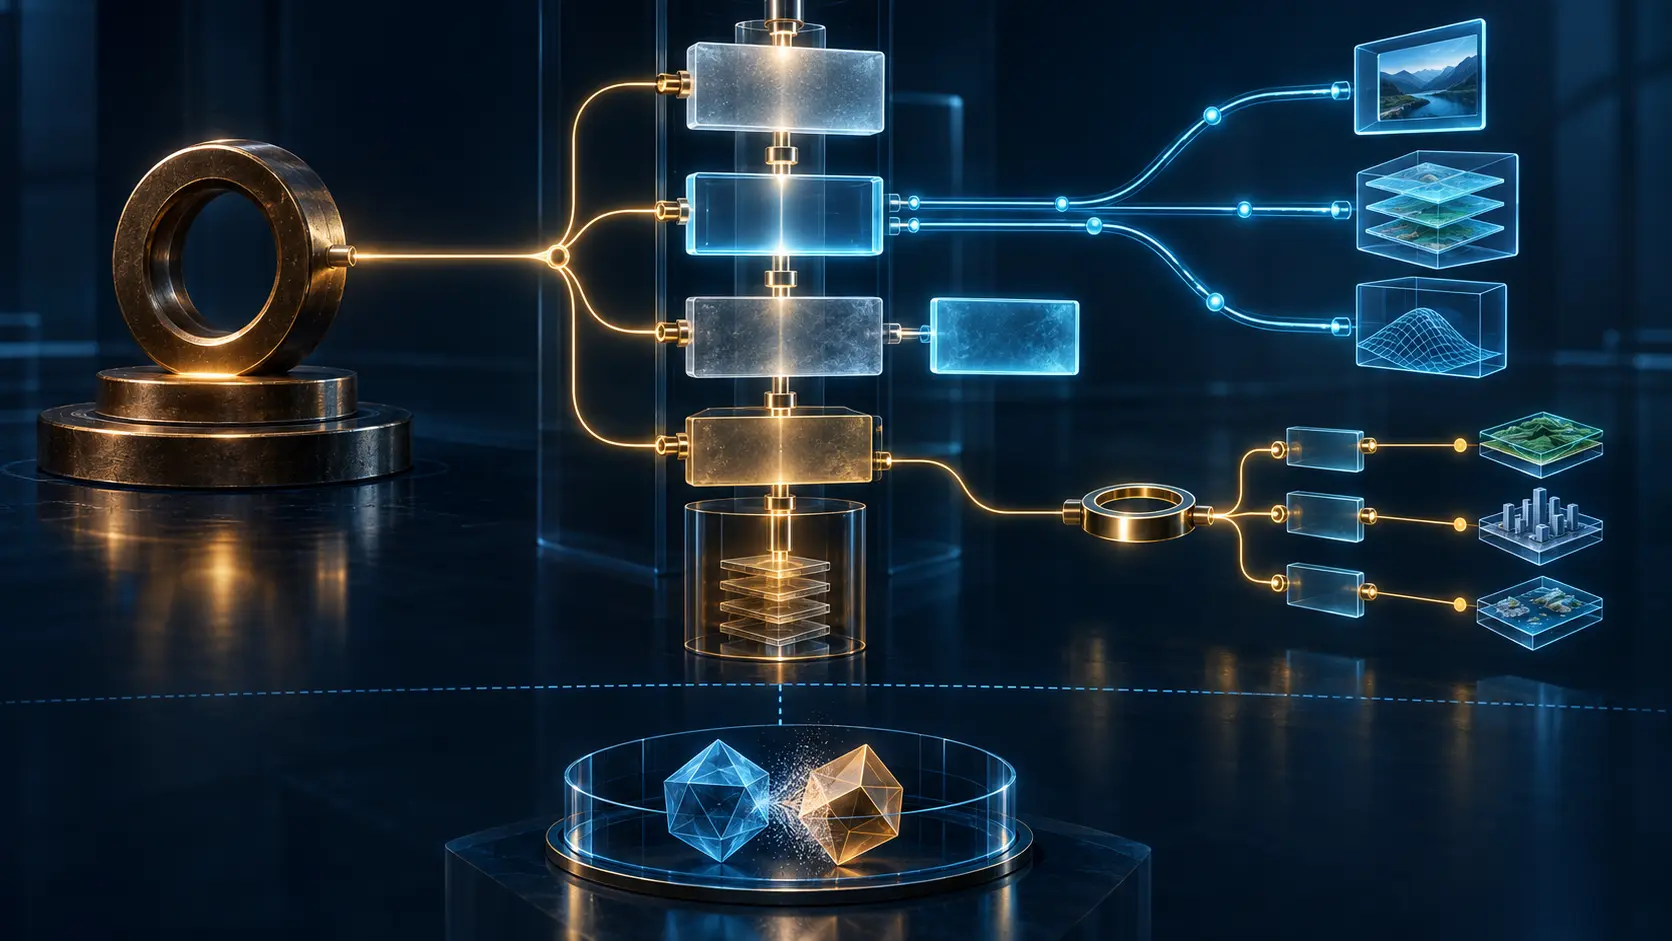
同じ無音を、通常モードは保留し、Aggressive は遮断した
光は消えていない。物理ポートも up のままなのに、期待した隣接ポートの身元だけが戻ってこない。RFC 5171 が示すのは、沈黙から原因を読み取る魔法ではない。通常モードが判断を留保し、Aggressive mode が条件付きでポートを止めるまでの、証拠と運用方針の境界である。
IETF
名前は同じでも、「有効」の時点が同じとは限らない
RFC 5165 が作ったのは、変化しない文字列の博物館ではない。OGC の命名機関が登録、委任、置換、廃止を追跡できる枠組みだった。現在の応答だけを見て過去の状態まで有効だったと判断すれば、永続識別子は監査証拠ではなくなる。

IETF
運んだ層は命令の意味を読まなかった
RFC 5164 が描いた共通トランスポートは、異種アクセス間の移動を支える複数サービスを一つの運搬面に載せる。その代わり、ペイロードは不透明なままだ。再利用を可能にした設計境界は、そのまま「運べた」ことと「命令してよい」ことの境界でもある。
IETF
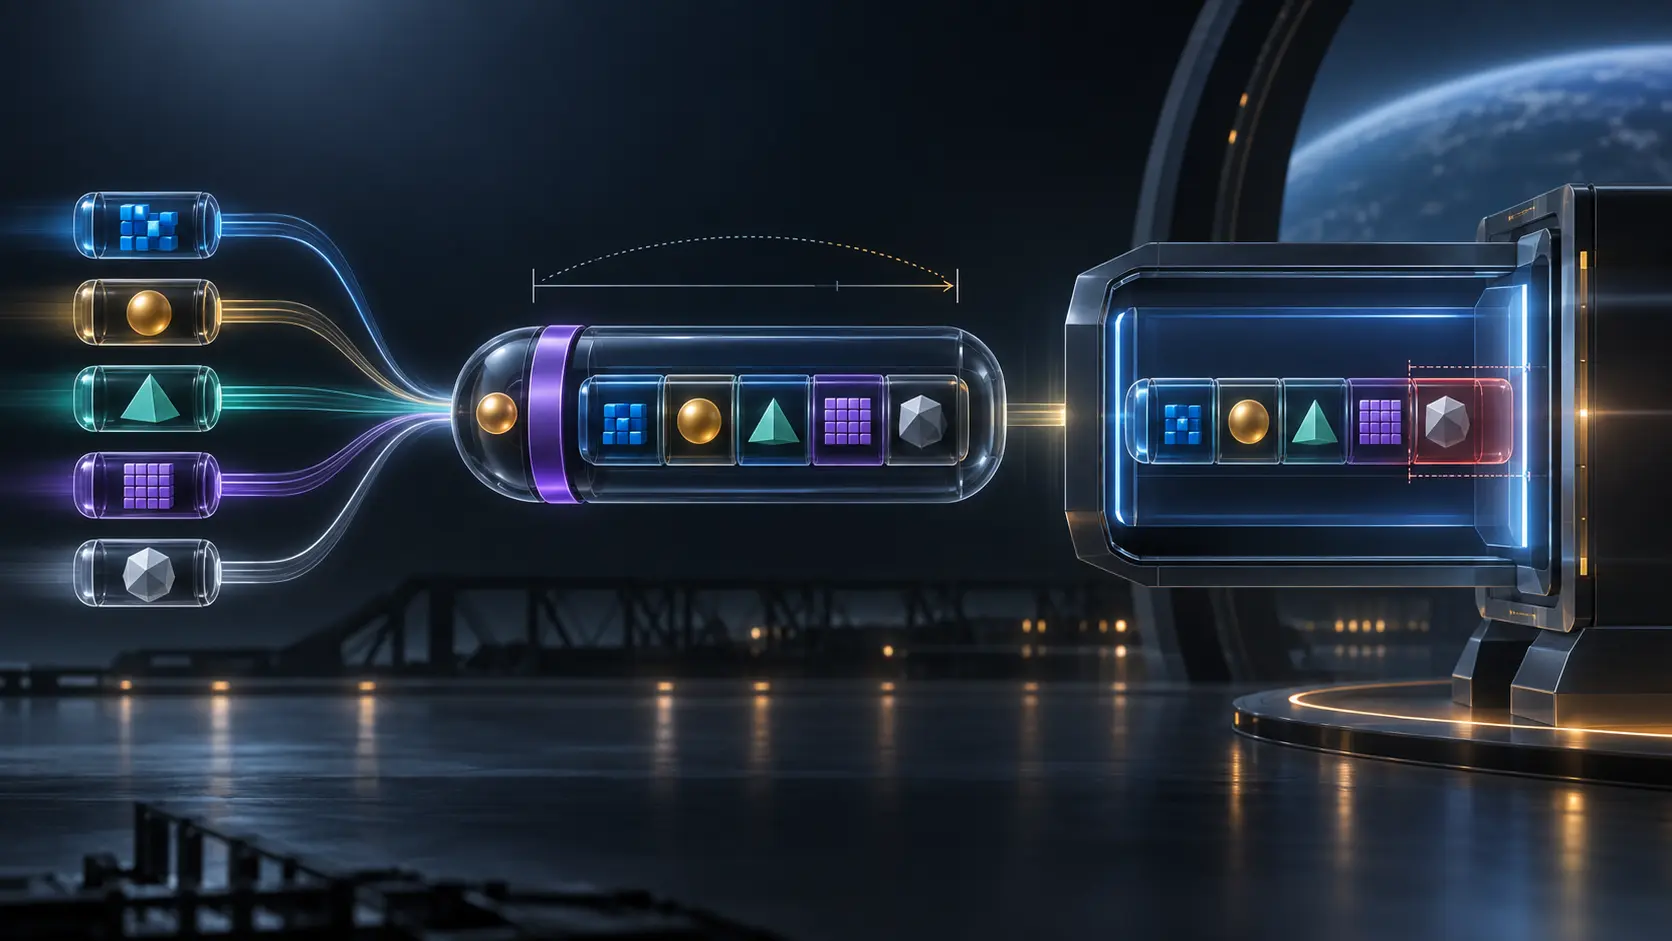
残りの長さを超えた一個が、束全体を止める
RFC 5163 の PDU-Concat は、小さな PDU を一つの SNDU に束ねて重複するヘッダーを減らす。受信側から見れば、それは同時に、個別だったデータへ共通の型、宛先、待ち時間、検証境界を与える設計でもある。

IETF
往路の契約は復路を通らなかった――RFC 5160 が残した二つの証明
双方向のサービスは、同じ回線を往復するとは限らない。RFC 5160 は事業者間 QoS 契約を一方向かつ一ドメインの責任として組み立てた。ゆえに、会話が成立したという主張には、似た名前の契約一つではなく、異なる二つの経路証拠が要る。

IETF
ROC は毎回送る予定だった。それでも受信側の同期は証明されない
RFC 5159 の `SRTPROCTxRate` は、送信側が rollover counter をどの頻度で送るかを記述し、省略時の値を一とした。これは相互運用に必要な予定表である。しかし「毎回送る」という宣言は、決定的なパケットが届いたこと、認証されたこと、受信側の状態が間に合って更新されたことを証明しない。設定上は一致しながら、実行中の暗号状態だけが分岐し得る。

IETF
30日後の再確認が見ていたのは所有者ではなくDNSの生存だった
RFC 5158 の6to4 逆引き委任は、登録後も委任先サーバーを定期的に確認する設計だった。失敗すれば通知し、14日後に再試行し、それでも失敗なら委任を取り除く。だが、この手順が確認したのは DNS が動いているかどうかである。IPv4 アドレスを同じ主体が保有し続けているか、同じ管理者が承認し続けているかは別の問題だった。

IETF
同じTemplate IDだった。意味まで同じとは限らなかった。
Collector の表には「256」が一つだけあった。ところが一方の Observation Domain ではアドレスとカウンタを表し、別の Domain では時刻と状態を表していた。さらに Transport Session の再開後、その番号には新しい定義が割り当てられた。数字は一致していた。権威の範囲は一致していなかった。

IETF
各ドメインは経路を改善した。境界の並びは一度も変わらなかった。
stitched または nested LSP では、各ドメインが自分の S-LSP や H-LSP を head end から見えない形で再最適化できる。内部 metric は良くなり、帯域条件も改善し得る。それでも loose hop として選ばれた境界列が固定されたままなら、最初の逐次計算が作った全体の罠は残る。

IETF
各ドメインは自分の区間を最適化した。端から見ると全体は悪化していた。
入出口を変えない限り、ネストまたは stitching を使うドメインは内部区間を独立に再最適化できる。各運用者にとって妥当な判断が並んでも、その累積結果を head end が受け入れられるとは限らない。RFC 5151 はローカルな裁量を守るが、全体の性能を一つの成功状態にまとめない。

IETF
古いノードを隠せた。隠れた区間の健全性までは見えなかった。
P2MP を理解する二つの LSR の間に S-LSP を置けば、途中のレガシーノードを新しい制御手順から遮蔽できる。RFC 5150 が示すこの用途は互換性を延ばす一方、e2e の記録から区間内部を消す。能力の壁を越える仕組みと、内部で何が起きたかを証明する仕組みは同じではない。