
トピック
ソフトウェアライフサイクルとベンダーロックイン
「トピックの観点から見たソフトウェアライフサイクルとベンダーロックイントピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

インターネット史
ネットワークには帯域があった。それでもアプリケーションは飢えていた:RFC 1453
高速な回線のランプが点滅していても、会議画面の口元は止まり得る。1993年の RFC 1453が問題にしたのは、この見かけの矛盾だった。帯域はリンクに存在するだけでは足りない。トランスポート、OS、バッファを通り、利用期限に間に合う形でユーザープロセスへ届いて初めてサービスになる。
ケースファイル
Kubernetesでは、implementableとなったKEPはリリース収録でもクラスターのサポート約束でもない
Kubernetes の変更を「承認済み」とだけ呼ぶと、判断の連鎖が一語に圧縮される。影響を受ける SIG の approver は KEP を実装可能と判断できる。Release Team は別にマイルストーンを追う。Production Readiness Review は運用可能性を検討する。番号付きリリースには feature gate が現れ得る。その後も、クラスターを運用する当事者は有効化、監視、ロールバック、顧客への支援を別に選ばなければならない。つながっているからこそ、同じ決定として扱ってはならない。
ケースファイル
CVE Record は調整の参照点であり、パッチや修正完了の受領証ではない
脆弱性について CVE 番号が出ると、問題がすでに解決への一本道に入ったように見えることがある。しかし CVE がまず与えるのは、もっと限定された機能である。発見者、CNA、供給者、配布元、運用者が同じ脆弱性を同じものとして参照できる座標だ。その座標が共有されても、公開記録、修正コード、配布パッケージ、個別資産の変更、検証、残余リスクの決定までが一つの行為になるわけではない。

IETF
署名は別の秘密鍵の保有証明ではない:RFC 9883と秘密鍵保有声明
すでに認証された署名鍵で、2つ目の証明書要求に正しく署名することはできます。しかし、その署名は、要求された鍵確立証明書の背後にある別の秘密鍵を申請者が管理していることの技術的証明ではなく、あくまで主張です。RFC 9883は、この主張を登録処理で扱う方法を示します。

インターネット史
応答を求められたパケット:TCPのChallenge ACKが直したもの
受信ウィンドウ内に入ったリセットを、TCP はかつて接続を消すに足るものとして扱った。RFC 5961が加えたのは暗号ではなく、破壊的な判断の前に相手の状態を問い直す一段階だった。

インターネット史
どのパケットが届いたのか言えない ACK:Karn の再送曖昧性ルール
ACK はバイトの到達を示しても、どの送信インスタンスが応答を生んだかまでは示さないことがある。Karn のルールは、この場合に配送の証拠と遅延の証拠を分離する。

IETF
署名アルゴリズム名は署名対象バイト列ではない:RFC 9882とCMSのML-DSA
同じ内容に二つの CMS システムが ML-DSA-65 を選んでも、検証は失敗し得る。一方が暗黙タグの最終表現を署名し、他方が EXPLICIT SET OF タグを含む SignedAttrs の完全な DER 値を検証するためである。アルゴリズムが同じでも、署名対象バイト領域は同じではない。

インターネット史
前のデータが確認されるまで待つパケット:Nagle の小セグメント規則
1 バイトの書き込みをまとめるために、どの経路にも同じ待ち時間を課すタイマーは必要なかった。必要だったのは、接続に未確認データが残っているかどうかで送信を判断する規則である。
グローバルのクラウドサービストレンド
TLS の委任クレデンシャルはドメイン管理権限の委任ではない
短期クレデンシャルにより、CDN エッジは証明書保有者の長期秘密鍵を持たずに TLS を終端できる。これは限定された暗号学的委任であり、ドメインや認証局の権限、組織の身元を移すものではない。

IETF
アルゴリズム名だけでは証明書プロファイルにならない:RFC 9881とPKIXのML-DSA
アルゴリズム名だけでは証明書プロファイルにならない:RFC 9881と PKIX の ML-DSAの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。IETFの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
データモデルは通信仕様ではない:RFC 9880とSDFプロトコルバインディングの境界
二つの実装が同じ Thing モデルを共有すると主張しても、通信上の挙動は一致しないことがある。一方は URL と JSON ペイロードを使い、他方は数値 ID と別の呼び出し規則を期待する。暗黙のバインディングが、差異を隠していたからだ。

インターネット史
アイドル状態の相手を死んだと断定できなかったプローブ:TCP Keep-Alive
アイドル状態の TCP 接続は、長く沈黙していても壊れているとは限らない。Keep-Alive はトランスポート層の状態に関する手掛かりを求めるが、1 回の無応答だけで接続の状態を断定しない。

IETF
ハイブリッド SSH 鍵交換ではアルゴリズム交渉が移行境界になる
耐量子コードを導入しただけでは、SSH セッションがそれを使った証拠にならない。RFC 10042 は ML-KEM と従来の楕円曲線交換を組み合わせる三つの方式を定義する。両端が同じ方式を提示し、交渉で選択され、二つの構成要素が成功し、ホスト鍵がサーバーを認証して初めて保護が成立する。

インターネット史
1バイトずつ開くことを拒んだウィンドウ:TCPのSilly Window Syndrome回避
受信側に数バイトの空きが生まれても、その空きを直ちに通知する必要はない。TCP はあえて待つことで、小さな許可が小さなセグメントを延々と再生産する事態を防ぐ。

インターネット史
接続を終わらせずに閉じた窓――TCPのpersist状態
受信ウィンドウがゼロになれば、送信側は立ち止まる。しかし、それは接続の死を意味しない。再び送れるようになったという知らせが失われたとき、TCP はどうやって待ち状態を解くのか。
インターネット史
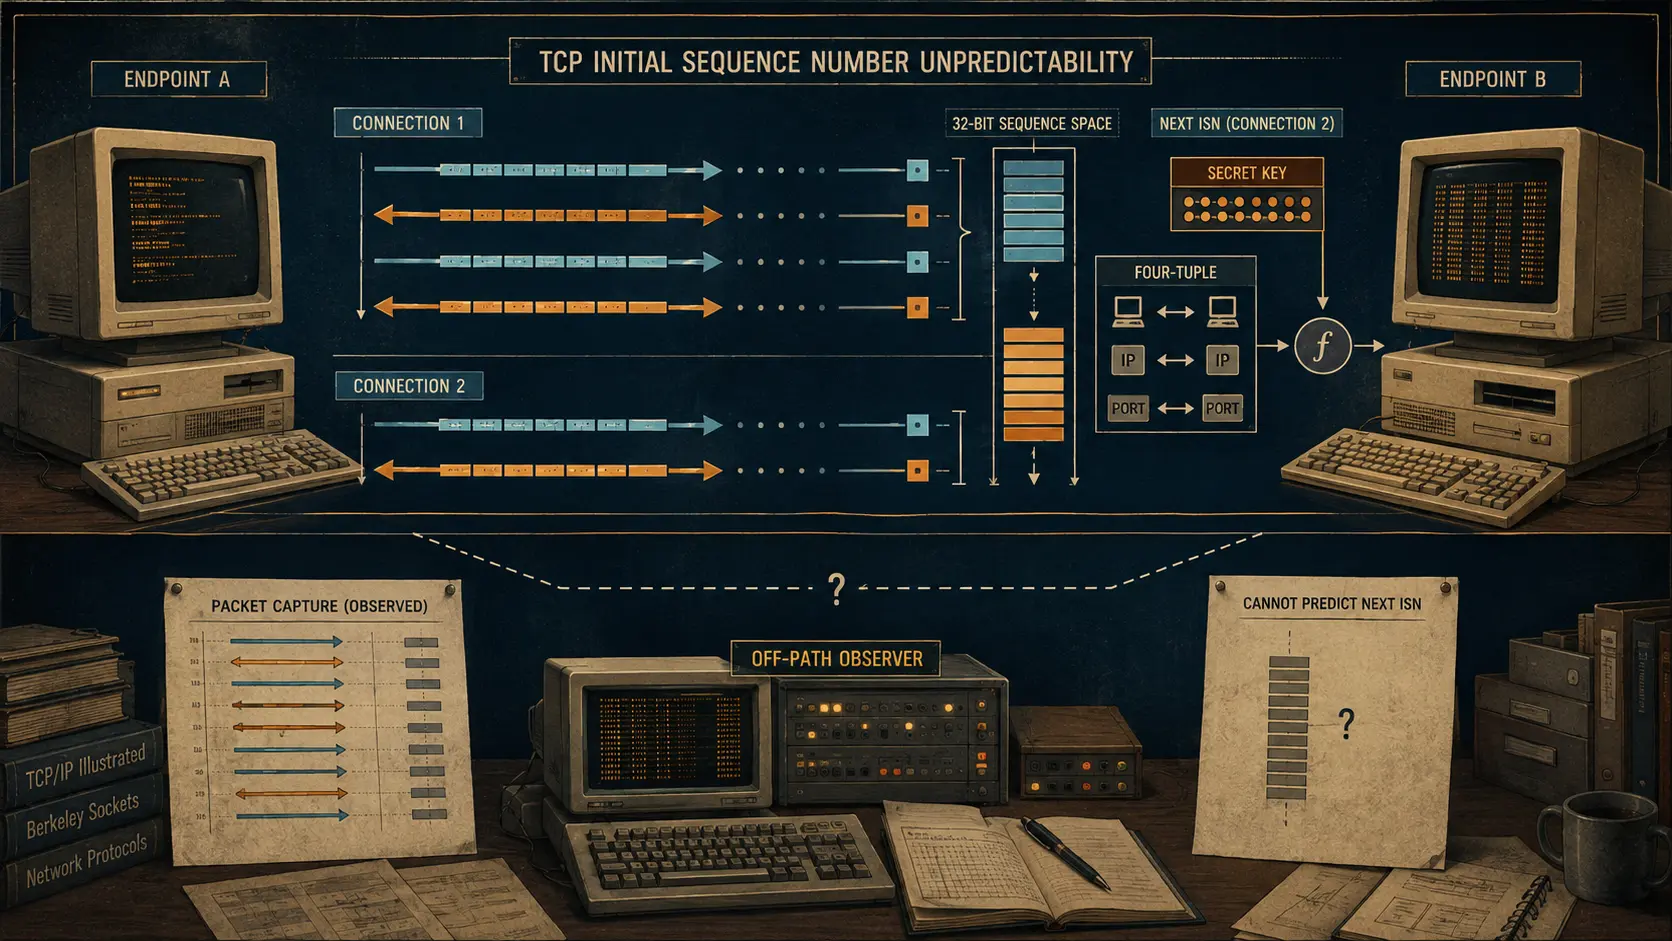
経路外の攻撃者が予測しにくくなった数値――TCP初期シーケンス番号
TCP 接続は数値の交換から始まる。歴史的な変更点は交換を隠すことではなく、観測された一つの数値から次の接続の開始位置を読めなくすることだった。
グローバルの機関トレンド
有効なソフトウェア署名は永続的な権限記録ではない
公開権限が変わった後も署名検証は成功し得る。暗号技術が示すのはバイト列と署名処理の関係であり、その人物やワークロードが当時リリースを承認されていたことではない。

インターネット史
公開鍵を信じられるものにした連鎖――PEMの証明書管理
公開鍵を入手しただけでは、その公開鍵が指定された通信相手のものだとは判断できない。RFC 1422は、証明書、認証機関、検証経路、失効情報を組み合わせ、Privacy Enhanced Mail における鍵の帰属を検討可能な制度的手続きとして構成した。
インターネット史
帯域外ではなかったポインタ:TCP緊急データ
TCP の緊急データは、小さくても長い歴史を持つ制御面である。URG フラグによって16ビットの緊急ポインタが有効になるが、RFC 793はその境界を相反する二通りで記述した。曖昧さは仕様から実装とアプリケーション API へ移った。

グローバルのクラウドサービストレンド
ルート証明書の削除は、ブラウザー更新より先に検証環境全体を移行する仕事だ
ルートプログラムがあるリリースで信頼を外しても、多くのアプリケーションは古い、独自の、あるいは組み込み済みのストアで判断を続ける。重要な検証主体が予定どおり拒否した証拠を示して初めて、セキュリティ変更は完了する。