
トピック
中小企業のサービス継続性
「トピックの観点から見た中小企業のサービス継続性トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

欧州・中東の地域 ISP
Euroweb Romania S.R.L. とネットワーク信頼性所有の価格
信頼性は、顧客が失う可能性のある高価なものを持っている場合にのみ価値を持つ。Euroweb Romania S.R.L. は、コモディティブロードバンドが高速で安価かつ集中している市場に位置しており、その経済的問いは、ルーマニアのネットワークにレジリエンスが必要かどうかではない。必要である。問いは、Euroweb が、ローカルの説明責任、冗長ルーティング、音声相互接続、フィールド継続性に十分な有料価値を付加し、上流キャパシティ、交換ポート、機器更新、修理作業、規制義務のコストをカバーできるかどうかである。

欧州・中東の地域 ISP
EVANZO e-commerce GmbH とローカルネットワーク制御の背景にある資本回収テスト
EVANZO e-commerce GmbH は、ドイツのインターネット基盤において狭くも経済的に示唆に富む一角を占めている。ベルリン拠点のホスティング・ドメインプロバイダーであり、RIPE 番号リソース、独自の自律システム、公開ルーティングエビデンスを持ち、小売価格はプレミアムエンタープライズクラウドよりはるかにコモディティの中小企業向けホスティングに近い。問われているのは、EVANZO が実際にネットワークフットプリントを持っているかどうかではない。公開 RIPE および BGP…

欧州・中東の地域 ISP
EWK Herzogenbuchsee とクラウドスケール未満の地域ファイバーの経済学
スイスの地方複合公益事業体 EWK Herzogenbuchsee AG の通信事業は、国内通信事業者やクラウドのスケールには達していないものの、管路網、現場スタッフ、顧客からの信頼、地域パートナーシップ、ほぼ完了した光ファイバー化といった地域的条件を保持する点で経済的に興味深い。

欧州・中東の地域 ISP
ExaCloud Factory, S.L. とネットワーク信頼性を所有する対価
有償の信頼性は、技術的な約束以前に経済的な取引である。顧客は、障害が発生した接続、修理の遅延、または到達不能なワークロードによる損害がプレミアムを上回るため、最も安いブロードバンドやサーバー、クラウドインスタンスよりも多くを支払う。ExaCloud Factory, S.L. は、マドリードからこの取引に応じる。すなわち、自社保有の自律システムフットプリントを軸に、ローカルサポート、コロケーション、クラウド、セキュリティ、接続性を提供する。公開記録は、Digital Realty Madrid のプレゼンス、ESpanix ピアリング、RIPE…
欧州・中東のクラウドサービス
サポートコール後に残る証拠でマネージド IT を価格設定する Trustteam
Trustteam が重要なのは、多くの中小企業がクラウド、サイバーセキュリティ、ネット接続、バックアップ、VoIP、アプリケーションサポートを個別に購入しているのではなく、「業務が回る1日」を購入しているからだ。ユーザーはログインでき、拠点間で通信でき、電話はつながり、バックアップから復元でき、請求書処理が動き、そして身近なサポートデスクが前回の障害内容を覚えている。公開情報によると、このベルギー発のマネージド IT グループは、プライベートエクイティ資本とフランスでの企業買収を梃子に、その記憶をより大きなクロスボーダーなサービス基盤へと転換してきた。

欧州・中東のクラウドサービス
Jola、リセラーのクラウドサービスが説明責任の問題に
中小企業がなじみのリセラーを通じてビジネス接続を購入する場合、見えているアカウント所有者が、サービスの背後にあるネットワーク、ポータル、SIM、番号、ルーター、サポート境界のすべてを管理する当事者とは限りません。Jola Cloud Solutions Ltd はその隙間に位置しています。その価値は、モバイル、IoT、ホスト型音声、PSTN 代替サービスをチャネルパートナーを通じて販売可能にすることにあります。リスクは、スタックの多くが…

欧州・中東のクラウドサービス
Extreme Solutions、45,000 ドメインを更新・サポートの継続収益に変える
ルーマニアのビジネスオーナーにとって、.ro や.eu ドメインの更新は小さな管理コストに見えるかもしれない。しかし、EUReg.ro を運営するブカレストの Extreme Solutions SRL にとっては、その小さな決定の積み重ねが、ドメイン名だけでなく、DNS、メールのアイデンティティ、登録情報、移管、請求書、そしてサポートの継続性を提供する、繰り返し発生するアカウント基盤を形成している。
グローバルのクラウドサービス
CrowdStrike と Falcon 障害の説明責任連鎖
78分間のコンテンツリリースウィンドウで世界中の重要なサービスの Windows システムがクラッシュしたが、説明責任のある障害は単一の欠陥ファイルよりも大きかった。検証、ランタイムセーフティ、段階的展開、顧客制御、回復可能性のすべてが連鎖の異なるポイントで失敗した。

北米の機関
Change Healthcare:アイデンティティ管理の欠如が国家規模の継続性崩壊を招いた
2024年の Change Healthcare 攻撃は犯罪行為だったが、その国家的影響はランサムウェアだけでは説明できない。多要素認証のないレガシーなリモートアクセス、買収後の未完了の管理移行、広範な技術資産への特権アクセス、弱い取引レベルのフェイルオーバーが、単一の企業の侵害を、侵害されたシステムを管理できなかった医療提供者にとっての現金フローとケアアクセスの緊急事態に変えた。

北米の機関
Equifax と76日間のパッチウィンドウ:Struts アドバイザリから取締役会の説明責任へ
2017年の Equifax 侵害は、警告の欠如が原因ではありませんでした。それは、信頼できる所有権、資産の把握、検証、検出、セグメンテーション、またはリスクが実際に閉じられたという経営陣の証拠なしに、重大な警告が組織内を通過した結果でした。
欧州・中東の地域 ISP
B92 の静かなネットワーク:なぜ自律性は ISP にならずとも報われるのか
B92 のインターネット番号資源は、セルビアの全国放送局兼デジタルパブリッシャーに、投機的な通信副業よりも有用なものをもたらしている。それは、消える余裕のない注目ビジネスにおける、レジリエンス、配信制御、交渉力の尺度だ。公開されている証拠は、希少な IPv4 アドレス空間と 2 つのアップストリーム経路を持つ、実在するコンパクトなネットワークを示しているが、接続性が意味のある独立した収益源であることは示していない。
グローバルのクラウドサービス
Kaseya VSA とマネージドサービスにおける説明責任のギャップ
2021年7月の Kaseya VSA ランサムウェアインシデントは、通常の中小企業が、ソフトウェアベンダーやマネージドサービスプロバイダーのセキュリティと事業継続の決定を、数段階の契約を隔てて引き継ぎながら、そのリスクを管理するための可視性や影響力をほとんど持たなかったことを示した。

グローバルの国内通信事業者
国内ネットワークを沈黙させたルーティング変更:Rogers と継続性維持の責務
Rogers Communications による2022年7月の障害は、コアネットワークの変更から始まり、電話やインターネットサービスをはるかに超えて広がった。緊急通報が失敗し、公衆警報が一部のユーザーに届かず、自治体の業務が接続を失い、国家決済システムが利用不能となった。この事象は、通信事業者の説明責任が復旧時間だけでなく、変更を制限する管理、復旧に使用するツールの独立性、そして主要キャリアが機能しなくなった場合に機関や中小企業に残される継続性の選択肢によって測定されなければならないことを示している。

グローバルの国内通信事業者
Telstra の全国的な障害によりネットワーク時刻が公共の説明責任問題に
Telstra のモバイルネットワークが2026年7月8日に信頼性のある時刻を失ったとき、その被害は端末をはるかに超えて広がった。緊急通報が失敗し、地域列車が停止し、決済端末が切断され、公共機関は支援を必要とする可能性のある発信者を追跡しなければならなかった。復旧は重要だが、説明責任はステータスページが終わるところから始まる。すなわち、共有依存関係、緊急時の代替手段、過去の障害からの教訓が、オーストラリア人が実際に依存する条件下でテストされているという証拠が必要である。

グローバルの機関
グローバル海運がデジタル記憶を失った日:Maersk、NotPetya、そして運用説明責任
NotPetya は2017年6月27日、Maersk の船舶を制御しなかった。それはもっと明らかにすることをした:予約を受け入れ、貨物を識別し、ターミナルゲートを開け、機器を調整し、次に何が起こるかを顧客に伝えることを可能にする共有デジタルコンテキストへのアクセスを消去したのだ。Maersk の驚くべき復旧作業は、企業の災害が長期の物流危機になるのを防いだが、このエピソードは、共通モード障害、復旧 ID、手動継続性、そしてシステム的に重要な事業者が運用記憶を失ったときに公共機関や中小企業に転嫁されるコストの説明責任に関する研究のままである。

欧州・中東の地域 ISP
Euro Crypt EOOD とクラウドスケール未満のマージンリスク
Euro Crypt EOOD には存在感を保つ理由がある。少人数の運営チームでも、インフラ、接続性、技術サポートを組み合わせ、要求の厳しい地元顧客が支払う価値のあるサービスを提供できる。しかし、より難しい問いは、その狭い優位性が持続的な価値を生むのか、それともブルガリアの同社が固定の技術・コンプライアンスコストを抱え続ける一方で、顧客がすべての構成要素をより安価なクラウド、ファイバー、コンサルティングの代替品と比較するだけに終わるのかだ。

グローバルのクラウドサービス
GitHub の正しいセキュリティ対応がまるで攻撃のように見えた朝
2023年3月、GitHub が公開された RSA SSH ホスト鍵を交換したとき、同社は信頼できるなりすましリスクを取り除くと同時に、顧客がなりすまし業者を信頼するのを防ぐための警告を発動した。この出来事は、顧客リポジトリの侵害が明らかになったものではなかった。それは、それほど劇的ではなく、より一般的なもの、すなわち、開発者、ビルドシステム、中小企業が、警報を発した制御を無効にすることなく、真正な緊急ローテーションと敵対的な変更を区別できるかどうかのテストだった。

グローバルの機関
MGM Resorts: デジタル ID の失敗がホテルの現場に及んだ時
2023年の MGM Resorts インシデントは、物理的サービスのパラドックスを露呈した。ID とサポートチャネルの悪用から始まったと報じられた侵害は、IT 問題にとどまらなかった。それは、ルームキーの不具合、予約の停止、支払いの中断、手動によるカジノの支払い、長いチェックイン行列、過負荷のゲストサポートとなって表面化した。したがって、説明責任の問題は、誰がランサムウェアを仕掛けたかよりも広い。それは、デジタルトラストがライブのホスピタリティビジネスを支えなくなったとき、ID…

グローバルのクラウドサービス
Atlassian Confluence とパッチタイムの非対称性:修正リリース後のリスクの所在
Atlassian は、活発に悪用されていた Confluence のゼロデイ脆弱性の非公開報告から、公開アドバイザリと修正リリースを数日で提供した。それでも顧客は、すべてのインスタンスを特定し、サービスを中断し、安全にアップグレードし、証拠を保存し、侵害の可能性を調査し、知識システムを再び信頼できる状態にするタイミングを判断する必要があった。CVE-2022-26134 は、ベンダーのパッチクロックと顧客のリスククロックが同一ではない理由を示している。
グローバルの機関
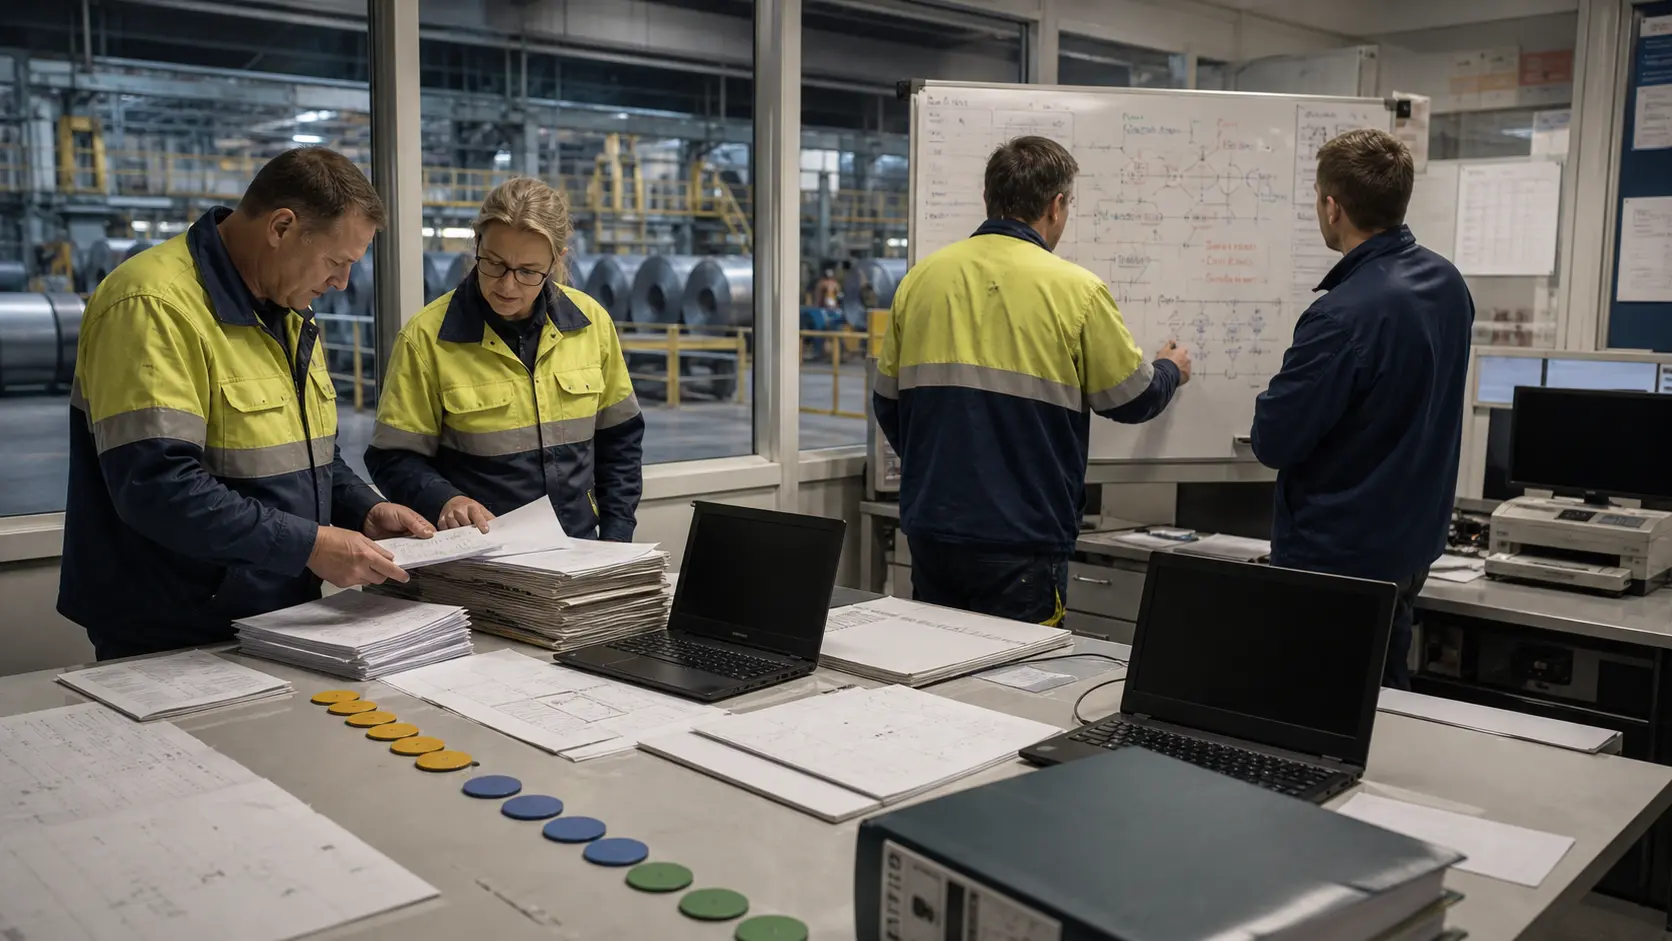
Norsk Hydro:手動復旧が管理記録の一部となった
Norsk Hydro による 2019 年の LockerGoga ランサムウェア攻撃への対応は、人々がペンと紙に戻った成功事例としてよく記憶されている。しかし、より有用な読み方はより厳密である。手動生産、公開された容量更新、支払い拒否、バックアップ主導の再構築、そしてその後の保険回収は、どの管理策が生き残ったか、どのサービスが機能しなかったか、そしてコストがどこに移ったかについての証拠を作り出した。この記録は、継続性が部分的で、労働集約的で、不平等であったからこそ貴重である。