
トピック
中小企業のサービス継続性
「トピックの観点から見た中小企業のサービス継続性トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

北米の機関
Equifax と76日間のパッチウィンドウ:Struts アドバイザリから取締役会の説明責任へ
2017年の Equifax 侵害は、警告の欠如が原因ではありませんでした。それは、信頼できる所有権、資産の把握、検証、検出、セグメンテーション、またはリスクが実際に閉じられたという経営陣の証拠なしに、重大な警告が組織内を通過した結果でした。
欧州・中東の地域 ISP
B92 の静かなネットワーク:なぜ自律性は ISP にならずとも報われるのか
B92 のインターネット番号資源は、セルビアの全国放送局兼デジタルパブリッシャーに、投機的な通信副業よりも有用なものをもたらしている。それは、消える余裕のない注目ビジネスにおける、レジリエンス、配信制御、交渉力の尺度だ。公開されている証拠は、希少な IPv4 アドレス空間と 2 つのアップストリーム経路を持つ、実在するコンパクトなネットワークを示しているが、接続性が意味のある独立した収益源であることは示していない。
グローバルのクラウドサービス
Kaseya VSA とマネージドサービスにおける説明責任のギャップ
2021年7月の Kaseya VSA ランサムウェアインシデントは、通常の中小企業が、ソフトウェアベンダーやマネージドサービスプロバイダーのセキュリティと事業継続の決定を、数段階の契約を隔てて引き継ぎながら、そのリスクを管理するための可視性や影響力をほとんど持たなかったことを示した。

グローバルの国内通信事業者
国内ネットワークを沈黙させたルーティング変更:Rogers と継続性維持の責務
Rogers Communications による2022年7月の障害は、コアネットワークの変更から始まり、電話やインターネットサービスをはるかに超えて広がった。緊急通報が失敗し、公衆警報が一部のユーザーに届かず、自治体の業務が接続を失い、国家決済システムが利用不能となった。この事象は、通信事業者の説明責任が復旧時間だけでなく、変更を制限する管理、復旧に使用するツールの独立性、そして主要キャリアが機能しなくなった場合に機関や中小企業に残される継続性の選択肢によって測定されなければならないことを示している。

グローバルの国内通信事業者
Telstra の全国的な障害によりネットワーク時刻が公共の説明責任問題に
Telstra のモバイルネットワークが2026年7月8日に信頼性のある時刻を失ったとき、その被害は端末をはるかに超えて広がった。緊急通報が失敗し、地域列車が停止し、決済端末が切断され、公共機関は支援を必要とする可能性のある発信者を追跡しなければならなかった。復旧は重要だが、説明責任はステータスページが終わるところから始まる。すなわち、共有依存関係、緊急時の代替手段、過去の障害からの教訓が、オーストラリア人が実際に依存する条件下でテストされているという証拠が必要である。

グローバルの機関
グローバル海運がデジタル記憶を失った日:Maersk、NotPetya、そして運用説明責任
NotPetya は2017年6月27日、Maersk の船舶を制御しなかった。それはもっと明らかにすることをした:予約を受け入れ、貨物を識別し、ターミナルゲートを開け、機器を調整し、次に何が起こるかを顧客に伝えることを可能にする共有デジタルコンテキストへのアクセスを消去したのだ。Maersk の驚くべき復旧作業は、企業の災害が長期の物流危機になるのを防いだが、このエピソードは、共通モード障害、復旧 ID、手動継続性、そしてシステム的に重要な事業者が運用記憶を失ったときに公共機関や中小企業に転嫁されるコストの説明責任に関する研究のままである。

欧州・中東の地域 ISP
Euro Crypt EOOD とクラウドスケール未満のマージンリスク
Euro Crypt EOOD には存在感を保つ理由がある。少人数の運営チームでも、インフラ、接続性、技術サポートを組み合わせ、要求の厳しい地元顧客が支払う価値のあるサービスを提供できる。しかし、より難しい問いは、その狭い優位性が持続的な価値を生むのか、それともブルガリアの同社が固定の技術・コンプライアンスコストを抱え続ける一方で、顧客がすべての構成要素をより安価なクラウド、ファイバー、コンサルティングの代替品と比較するだけに終わるのかだ。

グローバルのクラウドサービス
GitHub の正しいセキュリティ対応がまるで攻撃のように見えた朝
2023年3月、GitHub が公開された RSA SSH ホスト鍵を交換したとき、同社は信頼できるなりすましリスクを取り除くと同時に、顧客がなりすまし業者を信頼するのを防ぐための警告を発動した。この出来事は、顧客リポジトリの侵害が明らかになったものではなかった。それは、それほど劇的ではなく、より一般的なもの、すなわち、開発者、ビルドシステム、中小企業が、警報を発した制御を無効にすることなく、真正な緊急ローテーションと敵対的な変更を区別できるかどうかのテストだった。

グローバルの機関
MGM Resorts: デジタル ID の失敗がホテルの現場に及んだ時
2023年の MGM Resorts インシデントは、物理的サービスのパラドックスを露呈した。ID とサポートチャネルの悪用から始まったと報じられた侵害は、IT 問題にとどまらなかった。それは、ルームキーの不具合、予約の停止、支払いの中断、手動によるカジノの支払い、長いチェックイン行列、過負荷のゲストサポートとなって表面化した。したがって、説明責任の問題は、誰がランサムウェアを仕掛けたかよりも広い。それは、デジタルトラストがライブのホスピタリティビジネスを支えなくなったとき、ID…

グローバルのクラウドサービス
Atlassian Confluence とパッチタイムの非対称性:修正リリース後のリスクの所在
Atlassian は、活発に悪用されていた Confluence のゼロデイ脆弱性の非公開報告から、公開アドバイザリと修正リリースを数日で提供した。それでも顧客は、すべてのインスタンスを特定し、サービスを中断し、安全にアップグレードし、証拠を保存し、侵害の可能性を調査し、知識システムを再び信頼できる状態にするタイミングを判断する必要があった。CVE-2022-26134 は、ベンダーのパッチクロックと顧客のリスククロックが同一ではない理由を示している。
グローバルの機関
Norsk Hydro:手動復旧が管理記録の一部となった
Norsk Hydro による 2019 年の LockerGoga ランサムウェア攻撃への対応は、人々がペンと紙に戻った成功事例としてよく記憶されている。しかし、より有用な読み方はより厳密である。手動生産、公開された容量更新、支払い拒否、バックアップ主導の再構築、そしてその後の保険回収は、どの管理策が生き残ったか、どのサービスが機能しなかったか、そしてコストがどこに移ったかについての証拠を作り出した。この記録は、継続性が部分的で、労働集約的で、不平等であったからこそ貴重である。
欧州・中東の地域 ISP
MH BV とクラウドスケール未満のマージンリスク
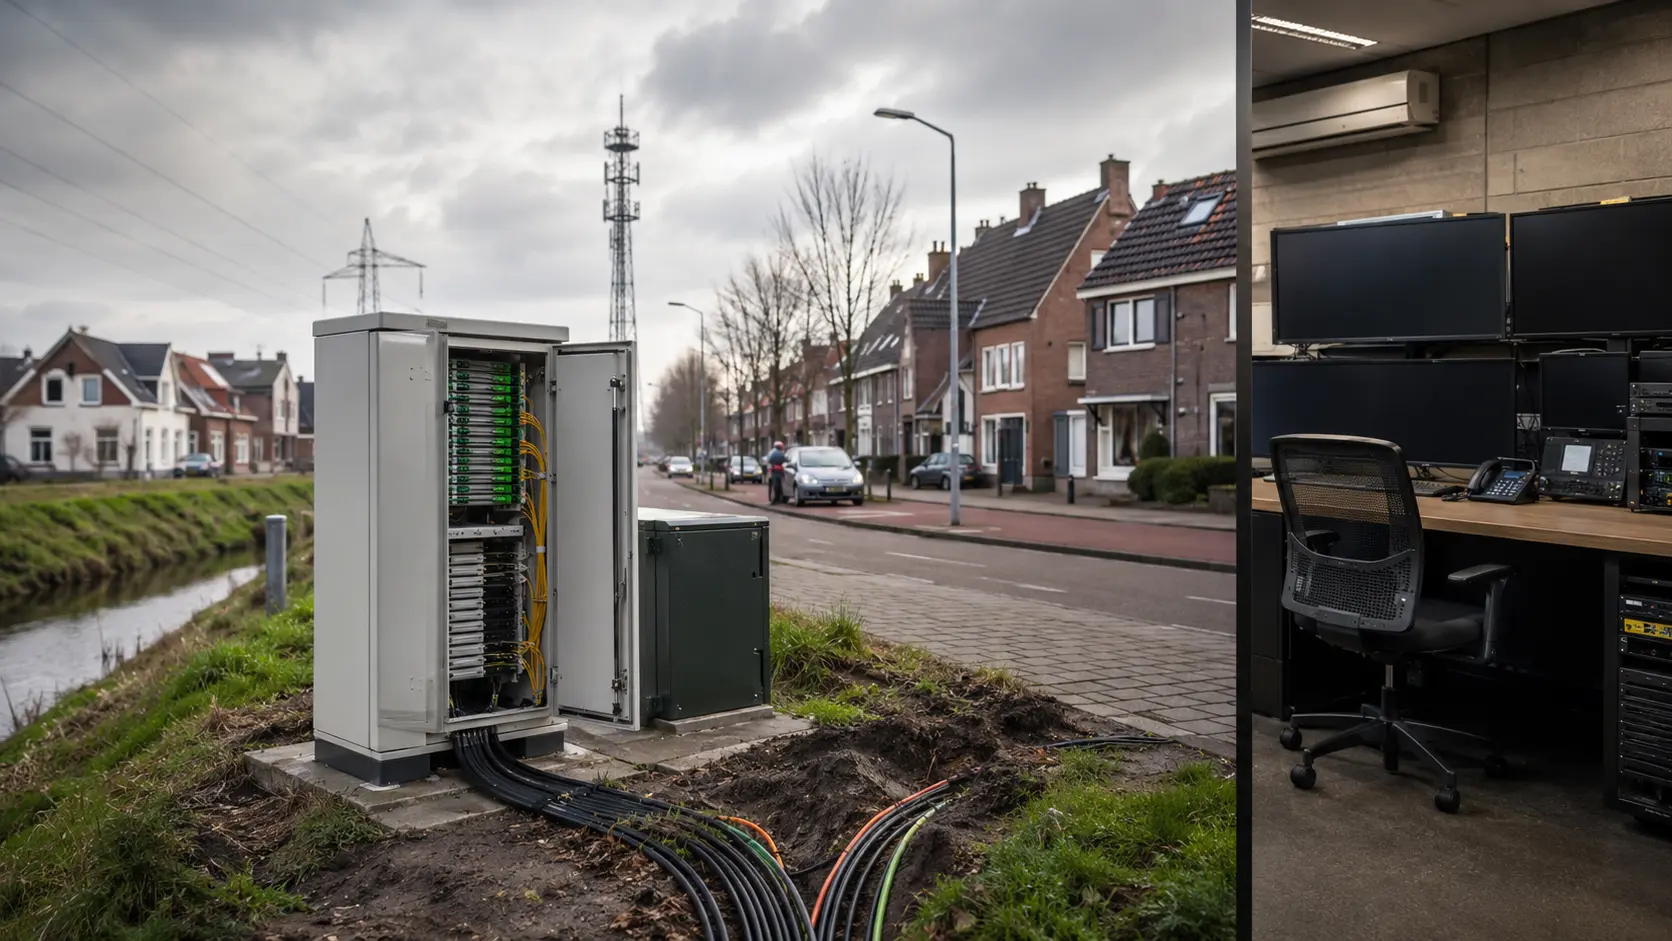
MH には、ごく小規模なテクノロジーサプライヤーに共通する経営上のインセンティブがあります。それは、大規模なクラウドやソフトウェアベンダーが設定する期待を持つ顧客に関連性を保ちながら、その規模を必要とするコストベースを引き継がないことです。同社のインターネット番号リソース、再利用可能なソフトウェアモジュール、電子機器の能力は現実的な選択肢を生み出しますが、公開情報は、これらの選択肢に対して支払うに足る、差別化された経常的な需要をまだ示していません。現時点では、同社は独立したインフラ事業者というよりも、アップストリームへの支払いが自社の価値創造よりも先に行…
欧州・中東の地域 ISP
N_SYS とネットワーク独立の代償
地域インターネットプロバイダーが自社でネットワーク機能を保有する経済的根拠はシンプルです。制御する階層が一つ増えるごとに、卸売業者が価格を設定し、容量を制限し、または障害を下流に転嫁できる階層が一つ減ります。N_SYS s.r.o. にとってより難しい問いは、チェコ北東部の家庭、企業、公共機関が、光ファイバー、無線機器、上流接続、現場修理、サイバーセキュリティ、負債に資金を提供するために、その制御に十分な対価を支払うかどうかです。それにより、独立が低マージンの再販の高価な形態に陥るのを防げるかが問われます。

欧州・中東の地域 ISP
NOVATEL EOOD とクラウドスケール未満のマージンリスク
NOVATEL が存在意義を維持し続ける理由は、デジタル回廊に関する同社の表現が示唆する以上に切迫している。地域通信事業者は、基本的な接続の単価が下落し、最大手のクラウドプラットフォームやネットワークプラットフォームが顧客支出の増大するシェアを吸収する中で、自社ネットワークの有用性を維持しなければならない。ブルガリアの同社は真の資産、継続的なホールセール需要、そしてローカルアクセスと国際ルートの間に立つ有用なポジションを有している。しかし、これらの優位性が維持コストを上回るリターンを確実に生み出すことはまだ実証されていない。

グローバルの機関
トヨタの生産停止、サイバー攻撃ではなく——部品発注システム障害が問う説明責任
トヨタの2023年8月の国内工場停止は、ランサムウェアの話でも、工場火災の話でも、パブリッククラウドの障害の話でもなかった。それは、部品発注が製造ネットワークを通じて処理されるのを妨げた生産指示システムの障害であり、バックアップ機能も同一システム上で同様に故障した。この事象は、リーン製造ネットワークが安全に車両を生産し続けられなかったとき、誰がサプライヤーシステムの回復力、保守の安全策、生産の継続性、情報開示、復旧の証拠を管理していたのかという、明確な説明責任のテストとなった。

グローバルの機関
サウスウエスト航空と、天候をシステムの説明責任問題に変えた乗務員スケジュールの失敗
サウスウエスト航空はウィンターストーム・エリオットを引き起こしたわけではなく、真剣な説明責任分析はそれを前提にするべきではない。2022年12月の障害は、極端な気象と休暇需要のピークに始まり、航空機、乗務員、運航スケジュール、顧客サービス、手荷物、払い戻し、ステータス通知を十分な速さで調整できなかったときに、サウスウエスト航空の説明責任事例となった。中心的な問いは、気象が航空を混乱させるかどうかではなく、気象ショックがシステム崩壊に変わったときに、技術負債、運航余力、乗務員復旧プロセス、旅客ケア義務、規制当局への是正措置を誰が管理していたかである。

グローバルの機関
デルタ航空、CrowdStrike の障害を復旧責任とサプライヤー責任のテストに変えた
デルタ航空は、2024年7月19日に世界中の Windows エンドポイントを無効にした欠陥のあるセキュリティコンテンツアップデートを引き起こしたわけではない。その事実は重要だが、説明責任の問題の終わりではない。デルタの回復の遅れは、サプライヤーインシデントを航空会社の回復力の事例に変えた。エンドポイントの復旧、乗務員と航空機の回復、乗客への救済、ベンダー保証、公の主張、そして運営責任とサプライヤー責任を分けるために必要な証拠を、誰が管理していたのか?

グローバルの機関
NHS England と WannaCry:パッチ適用の失敗がケア継続性の試練となった事例
WannaCry は、単に忘れられたパッチを露呈したのではなく、ガイダンスを発行し危険を検知しながらも、患者ケアが依存する前に地域組織が行動したことを証明できなかった分散型の説明責任システムを明らかにした。NHS England の事例は、この障害がサイバー衛生の欠如をキャンセルされた予約、救急ケアの転送、紙の回避策、診断の遅延、そして是正のための公的費用に変換した点で重要である。実務上の問いは、パッチ適用、サポートされていないシステム、地域トラストの自治、国家的ガイダンス、インシデント対応、継続性の選択を誰が管理したかである。
グローバルの機関
JBS はランサムウェアを食料供給の継続性問題にした
2021年の JBS ランサムウェア事件は単なる企業恐喝の事例ではなかった。これは、工場の操業が集中化されたデジタル信頼に依存しているときに、集中化された食肉加工業者、公的機関、生産者、労働者、小売業者、消費者がどのように不確実性を吸収するかという、短く鋭いテストであった。説明責任の問いは、単に JBS が迅速に復旧したかどうかではない。誰がセグメンテーション、工場再開、身代金対応、市場コミュニケーション、生産者の継続性、そして食料供給の被害が単に移転されたのではなく封じ込められたことを証明するために必要な証拠を管理したかである。

欧州・中東の地域 ISP
ProCredit Bank Albania と自社ネットワークエッジ制御の高コスト事例
小規模な国において、独自のインターネット番号リソースを運用する銀行は、通信事業に参入するのではなく、資本配分の選択を行っている。ProCredit Bank Albania の課題は、バランスシートが収益よりもはるかに速く成長している中で、ローカル制御がもたらす停止の削減、サプライヤー依存性の低下、セキュリティリスクの軽減が、専門人件費、接続の重複、ガバナンスコストの増加を上回ることを示すことである。