
トピック
デジタルアイデンティティと資格情報
「トピックの観点から見たデジタルアイデンティティと資格情報トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
ケースファイル
状態参照を短くしても、検証者が選ぶ「目的」は消えない
W3C の新たな作業草案は、検証可能なクレデンシャル内の状態参照を小さくする。その節約が、失効や停止を判定する責任まで肩代わりするわけではない。
ケースファイル
ドメインは正規形になった。ローカル部は正規化されなかった:RFC 9598
証明書の照合結果を一つの緑色ランプに畳むと、運用は簡単に見える。しかし、そのランプは名前制約、証明書用途、メールボックス支配、SMTPUTF8 経路、アプリケーション権限を区別できない。RFC 9598 はまず比較そのものを分解する。ドメインだけを IDNA2008 の小文字 A-label にそろえ、UTF-8 のローカル部は一切変換しない。

インターネット史
「返ってこない」は「存在しない」ではない:RFC 2378
RFC 2378の Ph ディレクトリでは、同じレコードでも、外部利用者、学内利用者、本人、限定権限の運用者、完全な管理者に見える姿が異なり得た。保存、発見、検索、返却、変更を別々に扱ったからである。応答はデータベースそのものではなく、規則を通った一つの投影だった。

インターネット史
メールに見えた識別子は、メールボックスではなかった――RFC 2377
RFC 2377 は、インターネットにすでにある名前を借りて LDAP の命名を導入しやすくしようとした。そこで最も重要な注意は、いかにもメールらしい値に向けられた。`uid=mailbox-shaped-identifier` はディレクトリエントリを名指せても、実際に届くメールボックスとは限らない。再利用が減らしたのは調整コストであり、身元・配置・配送の境界ではない。

IETF
RFC 9797:ランダムMACアドレスは追跡可能性を下げても、端末の身元にはならない
ホテルの Wi-Fi から社内ネットワークへ戻った端末が、翌朝は別の MAC アドレスで現れる。プライバシー機能としては期待どおりでも、ポータル、DHCP、会計、サポートの各画面は「新しい端末」と判断しかねない。RFC 9797が問うのは、古い番号を守ることではなく、必要な継続性を何の証拠で再構成するかである。

グローバルのクラウドサービストレンド
BirdはAIエージェントの需要証明より先に株主流動性を負債で賄った
4億5000万ドルのデット・リキャピタライゼーションと、AI エージェント向け通信基盤の投入は同じ発表に収められた。しかし、前者はクロージングで株主に現金を渡せるのに対し、後者は権限、同意、配信、通信事業者コスト、請求、回収を通過して初めて返済原資になる。
北米の機関トレンド
EigenQの「4500万ドル」は、条件付きの事業化期限である
量子セキュリティ企業に4500万ドルの運転資金が一括で入る取引ではない。開示資料が示すのは、割引、担保、株式性の権利を伴う二段階のつなぎ融資だ。後半は SPAC 統合の完了に結びつく。評価すべきは見出しの金額ではなく、期限までに得られる顧客の支払い実績である。

IETF
対話は続いた。権限まで識別子に乗ったわけではない
Agentproto の憲章案は、エージェント、ツール、中継者、ネットワーク変更、そして中断をまたいでも、一つの対話を追跡できるようにしようとしている。これは運用上重要な連続性の証拠になる。しかし、その識別子だけでは、誰が行為を許されていたのか、ツールが何を実行したのか、利用者の目的が達成されたのかまでは証明できない。

ICANN
430万件のIDN登録は、ユニバーサルアクセプタンスの達成件数ではない
名前がルートに存在し、登録統計に含まれ、DNS で解決できても、最初のアカウント作成画面で拒まれることがある。ICANN の2026年報告書は、多言語識別子の供給が広がった事実と、それを扱うソフトウェア経路が未完成である事実を同じ資料の中に残した。

インターネット史
RFC 2345――会社名から返ったURLは、企業の身元証明ではなかった
会社名を入力すると、会社名らしい表示と URL が一組返る。RFC 2345は、1998年のブラウザーから使える会社情報探索を、意図的にその程度まで単純化した。しかし、その一行が示したのは「このディレクトリーが次に見る場所としてここを選んだ」という事実だけである。ドメインの帰属、法人の同一性、編集の正確さ、結果の網羅性、サイトの支配、サービスの成否は、別の証拠を必要とした。
ケースファイル
WebAuthnはRP ID検証をリモート側に委ねる。ローカル許可はその証明ではない
WebAuthn Level 4の最初の公開草案は、リモートデスクトップ経由の認証に明確な役割分担を置いた。ローカルのブラウザはオリジン単位の許可を確認し、リモート側が作ったクライアントデータをそのまま署名へ渡す。しかし、その許可はリモート側のオリジン判断が正しかったことまでは示さない。

IETF
Bearer トークンは一つの受け手へ:WIMSE -07 が示した受信者境界
外部 IdP と Kubernetes API サーバーが同じ Bearer トークンを受け入れるなら、IdP はワークロードを検証するだけではない。そのトークンを API サーバーへ持ち込み、ワークロードとして振る舞える立場になる。WIMSE 実務案の改訂 07 は、この受信者の分離を推奨事項から必須の境界へ変え、プラットフォームに必要な能力がない場合の扱いも明記した。
記事
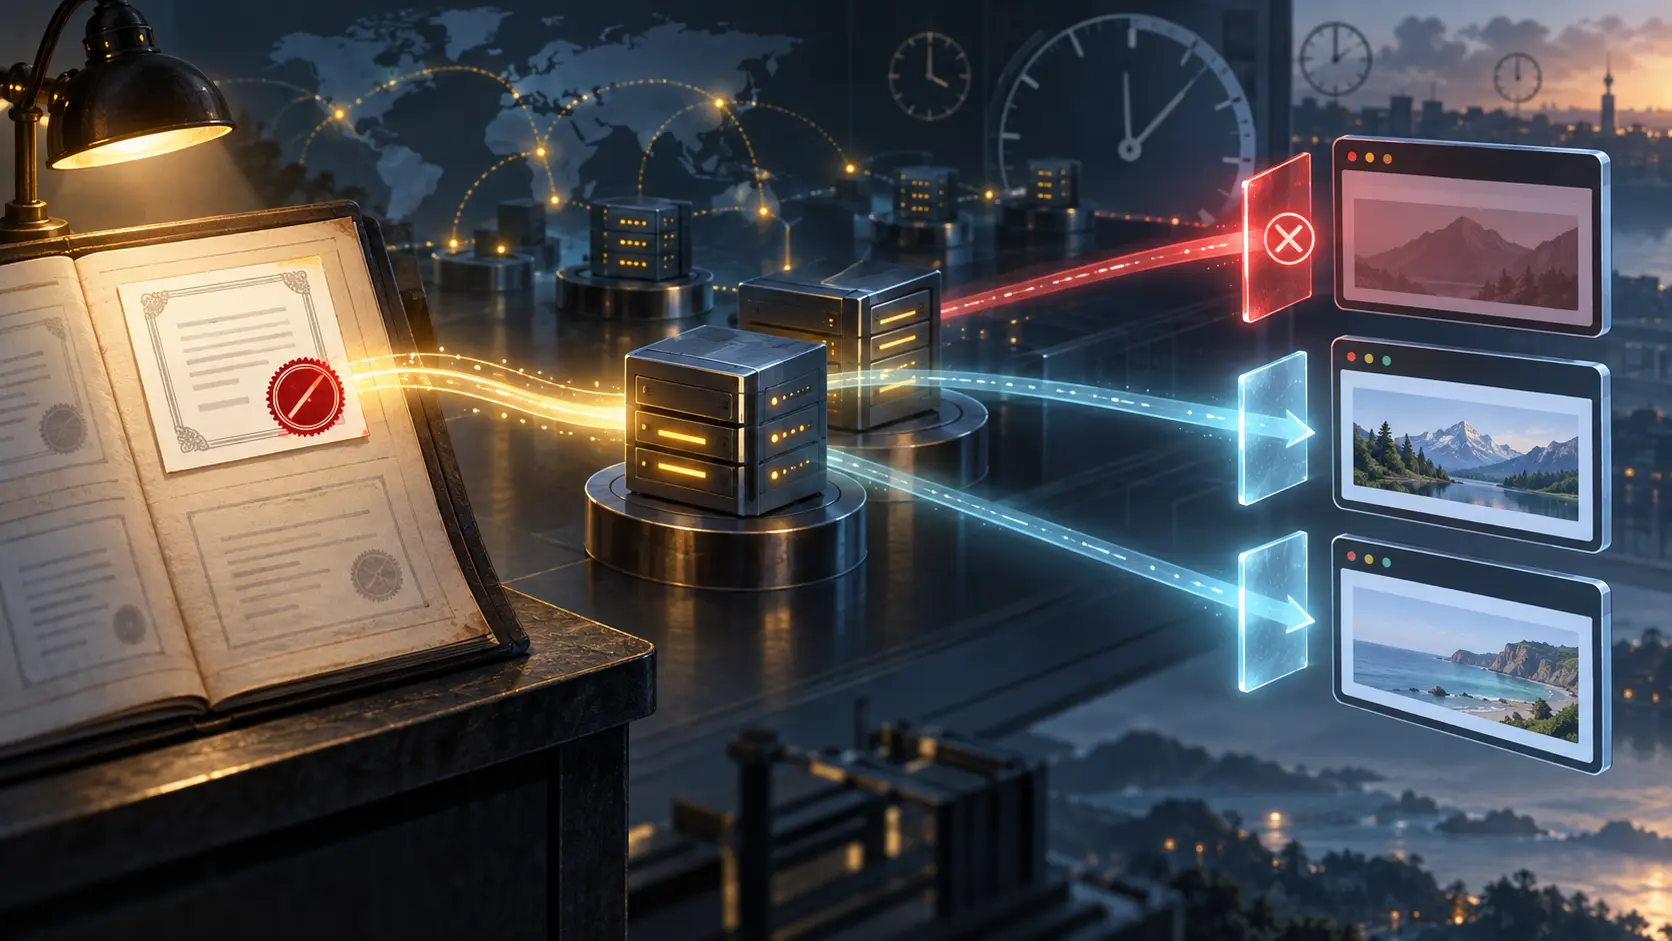
APNIC 62で見えた、失効記録とブラウザーの判断の距離
証明書は失効リストに載っていた。それでも接続を止めるかどうかは、最後に証拠を扱うクライアント次第だった。Geoff Huston が APNIC 62で示した三つの結果は、認証局の記録を利用者の保護と同一視できないことを具体的に示す。

IETF
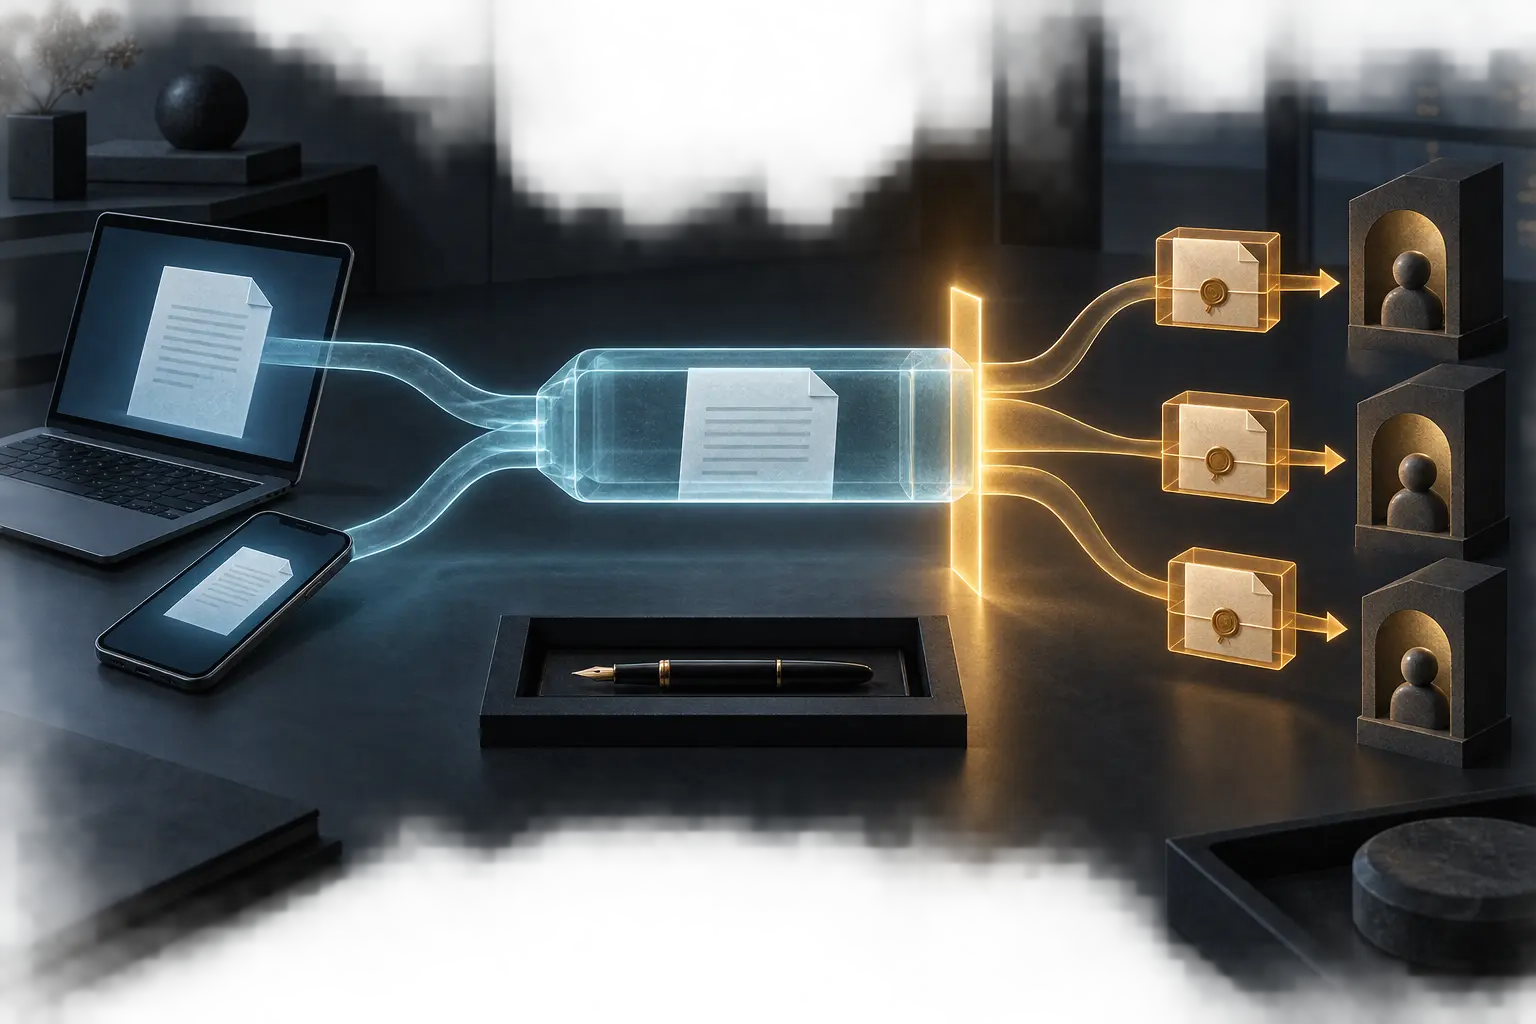
WebAuthn再参加と特許ポリシー移行を可視化する制度的受領証
2026年9月11日、W3C は Web Authentication Working Group の新しいチャーターを承認し、2026年から2028年までの活動枠組みを開始した。この変更で重要なのは、技術仕様そのものの承認ではなく、拡張された作業範囲に対して誰がどの条件で参加し、どの範囲の Patent Policy 上のコミットメントを引き受けるかという制度的な引き継ぎである。新チャーターの有効化、猶予期間中の継続参加、正式な再参加、Patent Policy への新たなコミットメントは、それぞれ異なる状態として管理されなければならない。
IETF
送る前の言葉は誰のものか――RFC 9787の下書き暗号化とコミットメント境界
これは仮想の場面だ。一台の端末で書きかけた文章が自動保存され、数分後、別の端末で同じメールボックスを開くと、その続きが現れる。しかし、その同期が成功したからといって予定受信者が文章を読めるわけではないし、著者が書かれた内容にすでに責任ある意思表示をしたことにもならない。RFC 9787 が下書き暗号化について引く重要な線は、まさにこの途中状態にある。保存と送信は同じメッセージの前後ではあっても、権限、可視性、そしてコミットメントの状態は同じではない。

IETF
見えるネットワークは誰を結び付けるのか――RFC 9686と相関能力の統治
アーキテクチャ/プライバシー審査で、自己生成 IPv6 アドレスの登録は二つの顔を持つ。SLAAC や静的設定で選ばれたアドレスを運用者から見えるようにする一方、Client Identifier、アドレス、接続点を横断的に結び付ける能力も強めるからだ。RFC 9686を安全に導入する鍵は、収集できる情報、相関してよい情報、相関結果に基づいて実行できる対応を、同じ権限として扱わないことにある。

記事
APNICはログイン時に現在のIRTメール状態を参照しようとしている
昨日保存されたロック判定が、すでに変化した今日の連絡先証拠より優先されるべきではない。APNIC が2026年のロードマップで示したのは、IRT メールの有効性を継続的に追跡し、静的なアカウントロックフラグに依存せず、ログイン時に確認するという改善である。これは表示の更新ではない。アクセスを決める際の事実源を、古い結論から現在の状態へ移す試みだ。

インターネット史
Anita Borg と Systers――管理された部屋への入室は、平等の実現を意味しなかった
Systers にメールが届くためには、会員資格とアドレス、配信規則が私的な専門家コミュニティへの扉を開く必要があった。その配信は各地で孤立していたコンピューティング分野の女性を結んだが、すべての本人性を証明せず、雇用機会を保証せず、職場の権力や発言の危険を消しもしなかった。

インターネット史
Andrew S. TanenbaumとAmoeba capability――対象操作は許しても、所持者の身元は証明しない
Amoeba は、サービスの宛先、対象オブジェクト、許される操作、改ざん検出の手掛かりを128ビットに収めた。この capability は中央の所持者名簿なしに権限を運べたが、有効なビット列から分かるのはサーバーの検証規則を満たしたことまでである。誰が、どんな目的で使い、その先の結果が残ったかまでは語らない。

インターネット史
Rob Pikeと、何も開かなかった9Pのwalk
9P では、名前の全要素を walk して期待どおりの qid を受け取っても、ファイルはまだ開かれておらず、1バイトも移動していない。Rob Pike が名前空間の設計に果たした役割から見えてくるのは、成功応答を弱めることではなく、その応答が証明できる範囲を正確に守る技法である。