
プロフィール
Research
Research のプロフィールは、人物、企業、機関、その他のエンティティを横断し、BTW.MEDIA の報道の背後にある対象を比較したい読者に、まとまった情報を提供します。このページでは、公開上の役割、関連イベント、証拠一式、役職・責任の変化、事業展開の範囲、ガバナンス上のリスク、組織間の関係性、市場での重要性を比較できます。企業や人物の記録は通常のニュース時系列とは分けて管理され、見出しの背後にある主体、そのプロフィールを裏付ける証拠、そしてそのプロフィールを重要にするインフラや市場との関係を理解できます。プロフィールが誰・何を表しているか、どの公開情報源がそれを支えているか、企業・市場・ガバナンス機関・イベントとどう結びついているか、そして対象の変化に伴い今後も注目すべき点を確認できます。

ケースファイル
LOCAL_PREF は誰の判断か――BGP の出口選択を検証する
「優先度を上げた」という報告と、「狙った出口で通信できた」という報告は同じではない。BGP の LOCAL_PREF を手掛かりに、契約上の意図が経路の順位へ変わる地点と、その判断を運用で引き受けるための条件を考える。

IETF
Eric Vynckeと、信頼の証明にはならないプローブ表示
計測者にとっては実験でも、受信側の運用者に届くのは説明ではなく、まず見知らぬパケットである。Eric Vyncke が共同執筆した RFC 9511は、その非対称性を小さな公開表示で和らげようとする。しかし設計の核心は表示の便利さよりも限界にある。帰属を示すことと、身元を認証し、通信を許可することは別だ。

記事
LACNIC RDAPの「最終変更」は登録情報の日付であり、ネットワーク移管の日付ではない
登録情報の時刻は調査の足場になるが、立証すべき出来事そのものではない。LACNIC の現行 RDAP 応答は、その境界を明快に示す。ネットワーク・オブジェクトと内部のエンティティーは、それぞれ別のオブジェクトなので別の時計を持つ。

グローバルのクラウドサービス
DatadogのObservability Pipelinesはコスト判断を上流へ移す
Datadog は、テレメトリが顧客環境を出る前に量を減らす手段を提供する。下流の請求額は下がり得るが、後日の検索では取り戻せない運用証拠を捨てる権限も、同じ場所へ移る。
グローバルのクラウドサービス
DDoSスクラビング契約は、クリーンな1 Gbpsを誰が届けるか定めなければならない
攻撃吸収基盤がテラビット規模でも、一社の正規トラフィックは、より細い回線、トンネル、ルーターを通って戻る。購入対象は、悪性トラフィックをどれだけ捨てられるかだけではない。クリーン化後の通信をどこまで届ける義務があるのか、どこで測るのか、基盤が正常でも保護対象サービスが劣化したとき何を救済するのかまで含まれる。
IETF
相手にも聞こえるタイマー:TCP User Timeoutは「待つ約束」ではなかった
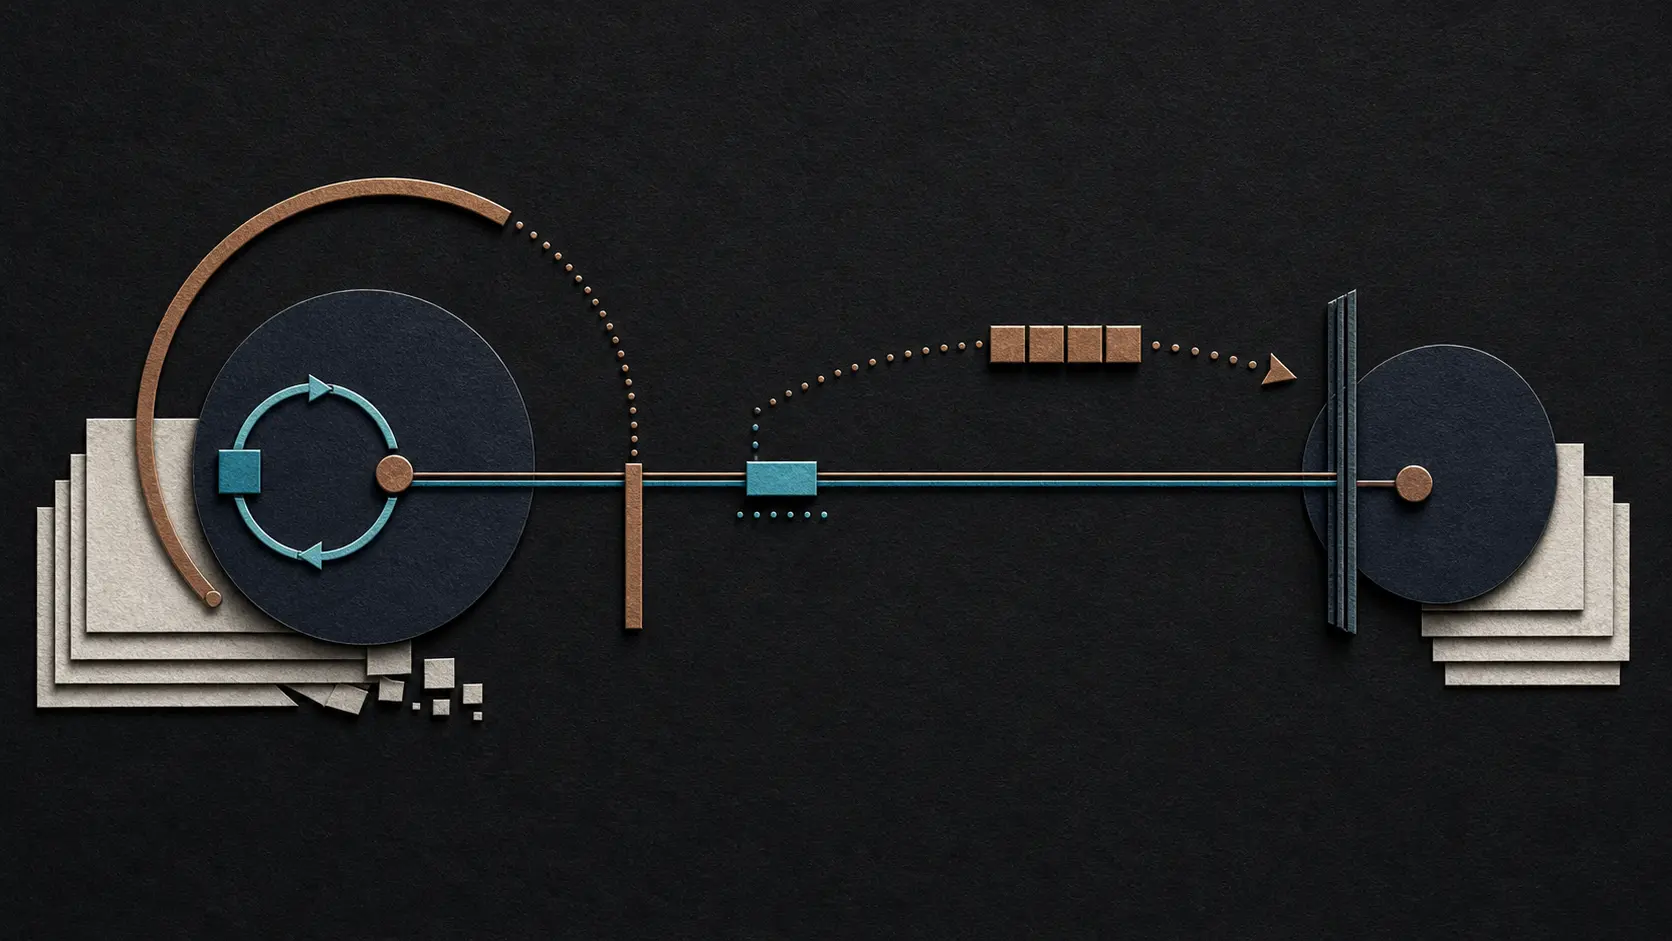
送ったデータへの応答が途絶えたとき、その接続をいつまで残すか。TCP の片側は以前から決められたが、相手側にはその判断が見えなかった。RFC 5482は時間を助言としてパケットに載せた。そして、助言を双方の約束に変えない境界も同時に定めた。

アフリカの国内通信事業者
鉄塔を売っても電力料金まで売れるわけではない
無線設備を支える受動資産の売却は、資本を回収し、鉄塔や局舎の運用を専門会社へ移せる。しかし軽油価格の上昇、発電機の過剰消費、土地契約の失効、稼働率未達を誰が負担するかは、売却そのものではなく運用契約が決める。

グローバルの地域 ISP トレンド
IPv4 as a Serviceは変換状態を運用契約にする
IPv6 専用のアクセス回線が正常でも、古いアプリ、IPv4 リテラル、変更された DNS リゾルバーだけが IPv4 インターネットを失うことがある。IPv4 as a Service は希少なアドレスを節約する一方、互換性を合成・発見・変換・状態復旧の連鎖へ移し、その断点を説明する責任を生む。

ICANN
登録データの請求が「緊急」になるとき――新しい期限でも許されないこと
ICANN の新しい期限は、レジストラに迅速な応答を求める。しかし、緊急性を非公開データへの自動的な権利に変えるものではない。時間を区切るのは受領確認と判断であり、認証、必要性、法的根拠、開示の当否は別々に審査される。

IETF
ハンドシェイク後に意味が大きくなったフィールド――TCP Window Scaleの歴史
高速で遅延の大きい経路が65,535バイトを超える受信余力を必要としても、TCP は16ビットの Window フィールドを作り替えなかった。代わりに、接続開始時の SYN で、その後の数値を各方向でどう読むかを決めた。

グローバルのクラウドサービス
GitHubのアーティファクト証明が示すのはビルド経路であり、バイナリの安全性ではない
正しい署名はバイナリの出所を立証できる。しかし、それだけでデプロイを許可する理由にはならない。GitHub のアーティファクト証明が安全管理として機能するのは、利用側が記録されたビルド経路を明示的な信頼ポリシーと照合したときである。

IETF
ハンドシェイクより先に届く要求:TCP Fast Openが引き受けた再送の代償
TCP Fast Open は、一度接続したクライアントが接続開始の SYN に最初のアプリケーションデータを載せる仕組みだ。1往復を省ける可能性と引き換えに、再実行への耐性、cookie 鍵の運用、未確認処理の上限、通常の TCP への確実なフォールバックが必要になった。

番号資源社会
会員ロゴは現在有効な委任状の証明ではない
Number Resource Society の会員ページは、RIR ガバナンスに関する代理を NRS に委ねたとされる組織と、より広い会員コミュニティを見出しで分けている。この区別は表示だけでなく、各ロゴに結び付く証拠にも必要だ。名称やロゴの掲載許可は、特定の案件について現在も代理権があることを単独では証明しない。

ICANN
登録データを動かし続けた90日間の緊急ポリシー
GDPR の適用開始まで8日となった時点で、ICANN は一時的な契約上の権限を使い、登録データ制度が何百もの個別対応に分裂するのを防いだ。その権限は直ちに効力を持ったが、自らを恒久化できない設計だった。永続的なルールは別の手続から生まれなければならなかった。
グローバルの地域 ISP トレンド
NQBが低遅延ブロードバンドを「振る舞いの契約」に変える
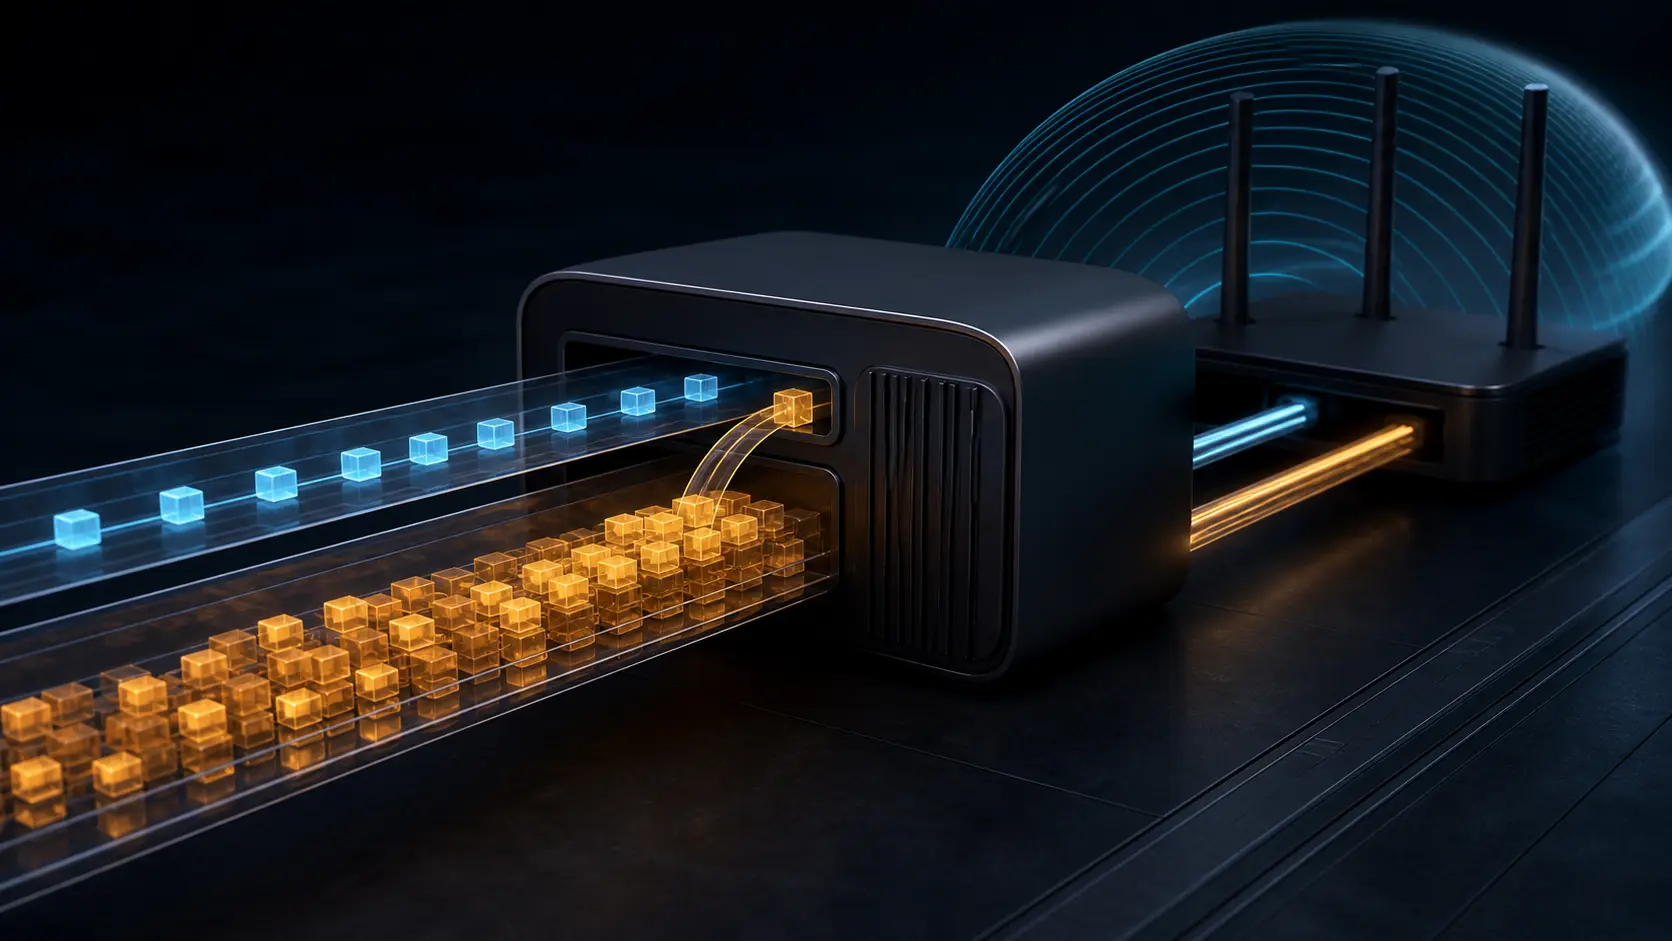
1 Gbit/s の回線が空いて見えても、ゲームの状態更新、音声パケット、DNS 応答は、家庭内の真のボトルネックで突発的なアップロードの後ろに並ぶ。新しい NQB 標準は浅いキューを用意するが、低遅延を自己申告の優先権にしない送信パターンだけが対象になる。
IETF
接続は経路より大きい:Multipath TCPは一つのバイト列を複数の道に載せる
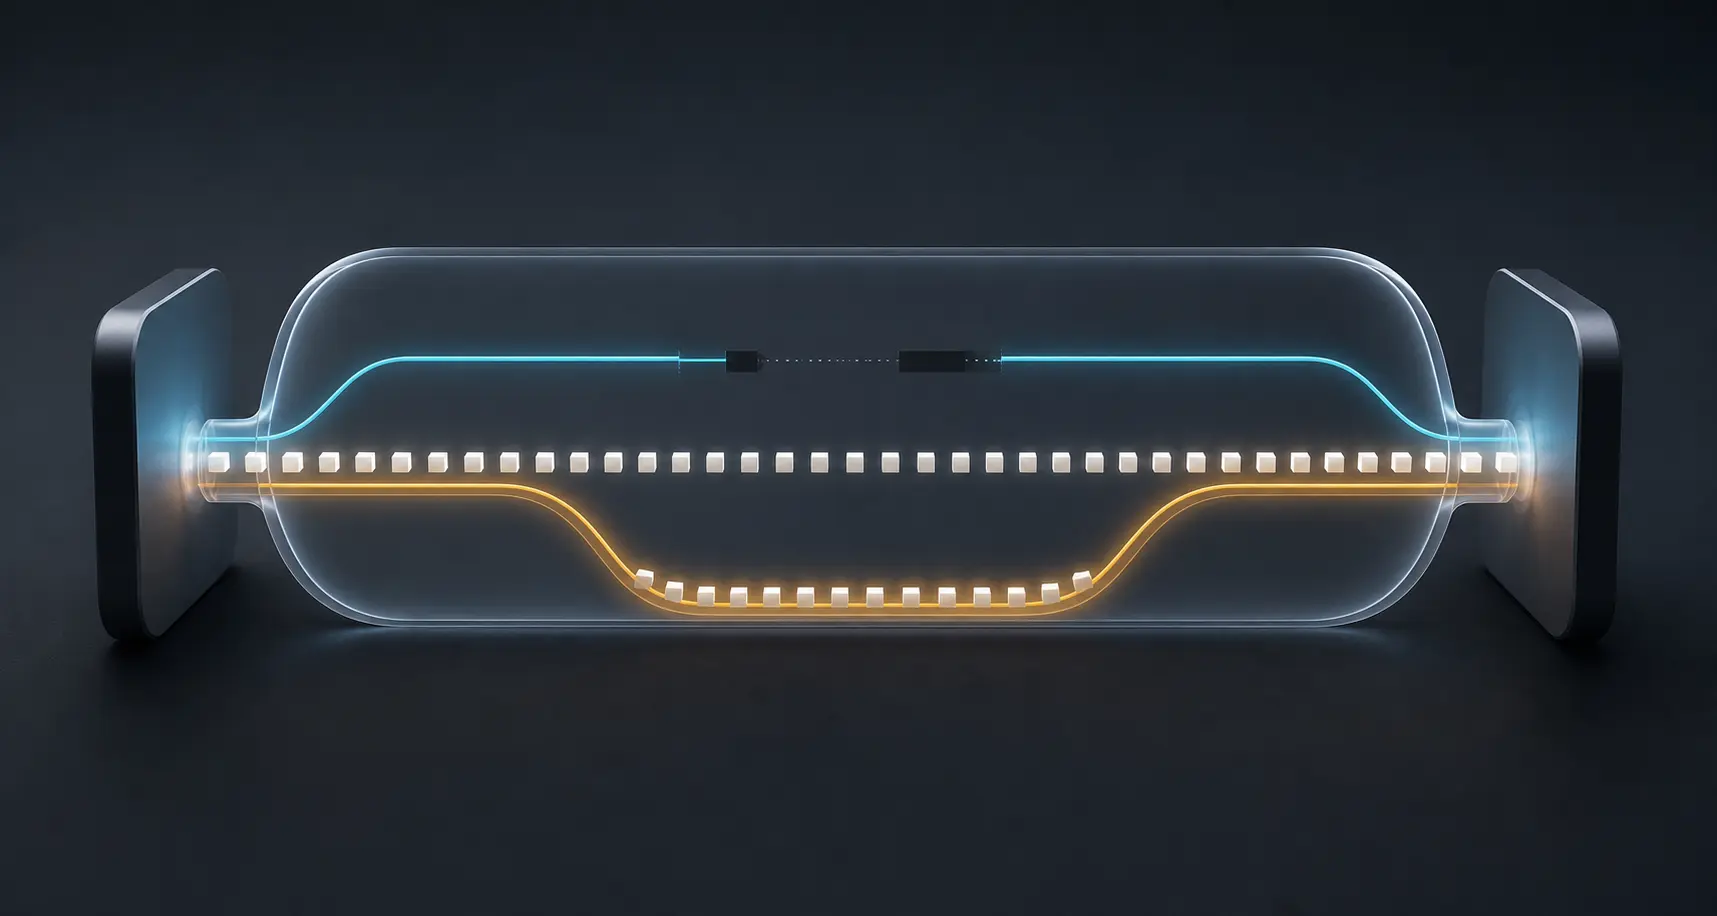
オフィスを出た端末では、通信が続いたまま Wi-Fi が弱まり、セルラー回線が利用可能になる。通常の TCP は接続を一つの経路に結びつける。Multipath TCP は、アプリケーションには一つの順序付きバイト列を見せたまま、その下で複数の TCP サブフローを追加し、外し、優先順位を変えられる。ただし、切り替えが常に滑らかになるわけではない。継続性を決めるのは、両端がどの経路を認め、測り、役に立たなくなったときにどう扱うかである。

IETF
受信側が地図を描いたとき――TCP SACKが損失回復を変えた歴史
TCP の累積確認応答が示すのは、欠けずに届いた一本の境界線だった。選択確認応答は、その先に届いている不連続な範囲を小さな地図として返した。見える情報は増えたが、輻輳制御と最終的な記憶責任は送信側に残された。

IETF
DNSSECは「名前が存在しない」をどう証明するのか
存在するレコードなら、署名で真正性を確かめられる。難しいのは空白の認証だ。攻撃者はそこに名前を隠し、架空の名前を差し込み、あるいは正しい否定応答を偽の「存在しない」に置き換えられる。

IETF
「空いている時間」は予測にすぎない:ALTOが通信時刻を公開された約束に変える
大容量の転送は午前2時まで待てる。難しいのは、午前2時になってもネットワークが空いていると信じてよいかどうかだ。ALTO Cost Calendar は、ネットワーク側が時間ごとの選好を公開し、アプリケーションが実行時刻を選べるようにする。これは帯域予約でも経路保証でもない。鮮度、文脈、そして同じ助言を受けた他のクライアントの行動によって価値が変わる予測である。
インターネット史
前の握手を記憶しなければならなかった握手:TLS再ネゴシエーション
TLS 接続は一貫して暗号化されていても、最初のデータを誰が送ったのかについてサーバーに誤った物語を与え得た。2009年に明らかになった再ネゴシエーションの欠陥は、新しい握手が自分の鍵だけでなく、どの過去の握手と会話を引き継ぐのかも証明する必要があることを示した。