
要約
- APNICは2026年第2四半期に、サポート終了済みCentOSホストからコンテナ基盤またはRHEL9へ移る複数年計画を完了したと報告した。
- 公開資料にはDAST、SAST、脆弱性報告、情報分類、保持、DLP、攻撃者エミュレーションも登場するが、完了実績、進行中の作業、将来目標、恒常的方針が混在している。
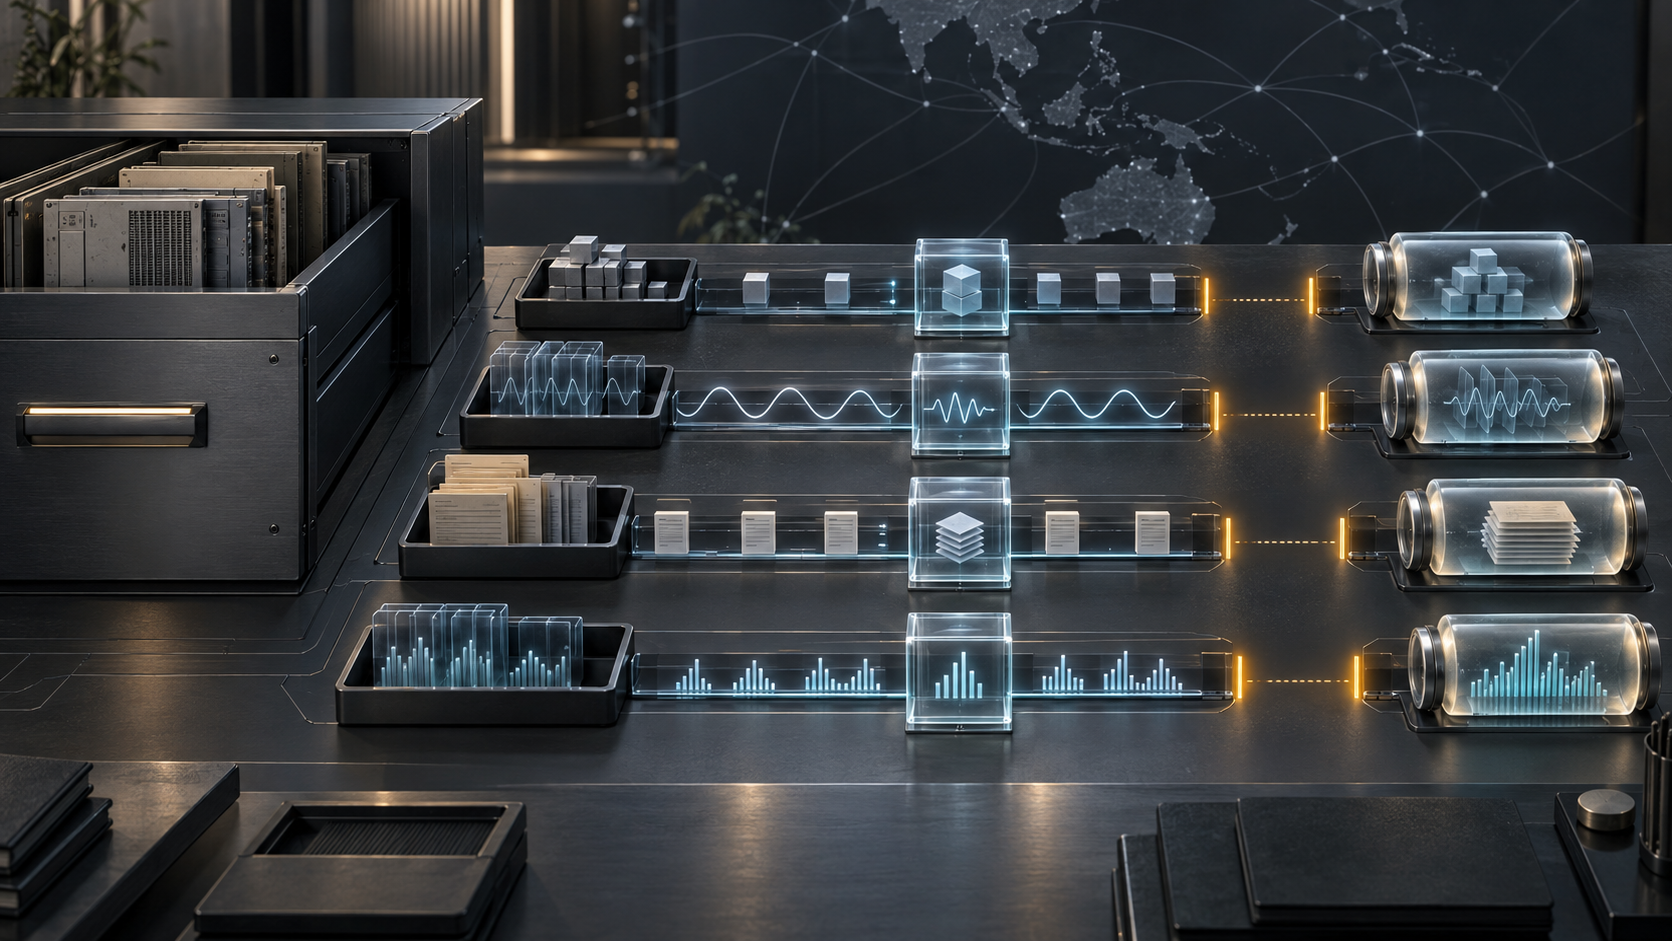
- 公開検証に必要な四つの接続は、対象台帳から旧基盤廃止、発見から修正、分類から廃棄、演習シナリオから本番検知確認までである。
- 四半期ごとの統制完了票なら、分母、例外、経過日数帯、処置、再試験日を示しつつ、資産名、脆弱性、個人情報、検知ルールを伏せられる。
完了と言える仕事、まだ目標である仕事
APNICが2026年6月30日に公表したセキュリティ基盤の記事には、珍しく強い境界がある。第2四半期に、中核インフラをサポート終了済みCentOS Linuxホストからコンテナ化された基盤またはRed Hat Enterprise Linux 9へ移す複数年計画を完了した、という記述だ。保守可能なシステムの方が、脆弱性発見時の修正、監視、パッチ適用を行いやすいという説明も付いている。
2025年年次報告書は、その周辺の作業も実績として記録する。仮想マシン上の既存プロジェクトをKubernetesへ移行する作業は完了した。代替仮想化基盤も選定、実装され、移行が終わった。
これらの資料だけでは、当初のホスト数やサービス数、正式な例外、検証方法までは分からない。だからといって、CentOSが残っていると推測する根拠にもならない。重要なのは、旧状態、移行先、完了時期がそろったため、集計値さえあれば外部から照合できる主張になっていることだ。
これに対し、他のセキュリティ施策は状態が異なる。年次報告書では、動的アプリケーションセキュリティテスト(DAST)の導入と、重大な脆弱性六件の発見・修正が実績として示される。6月の記事では、DASTが重要アプリケーション群に展開済みで、SAST、HackerOne、脆弱性報告制度による外部発見を補完するとされる。
同じ記事で、Microsoft Purviewは情報の機密度分類と保持期間設定に利用中である。一方、端末とクラウドサービスに対する強化DLPは展開中で、最初の改善目標は2026年第3四半期だ。統制された攻撃者エミュレーションも、本番検知の改善に向けて実行中と書かれている。
2026年活動計画はさらに別の種類の文書である。公開WordPressサイトの初回スキャンを第3四半期、境界ファイアウォールのアクティブ・アクティブ化と重要インフラの攻撃検知経路検証を第2四半期、本番との一貫性を高めたオンプレミス試験環境を第3四半期の目標に置く。重大な脆弱性を三十日以内に選別・修正することは継続目標だ。
2025年12月の理事会議事録も結果報告ではない。Fellowship Application Systemから始めるデータ保持・削除方針、強化DLP、内部レッドチーム、すべての公開Webサービスへの外部スキャンを2026年の優先事項としている。
恒常的な方針も別枠で読む必要がある。APNICの脆弱性報告制度は、すべての報告へ七日以内に応答し、中程度以上の脆弱性を九十日以内に解決することを目標としている。情報セキュリティ方針は、インシデントと不適合を体系的かつ適時に調査し、必要な措置を取るとしている。これらは重要なサービス目標だが、実際の完了時間の分布ではない。
実績、進行、目標、方針はどれも必要だ。ただし、同じ証拠として扱うことはできない。
接続一:対象台帳から旧基盤廃止まで
「移行完了」を監査可能にするために、サーバー名を公開する必要はない。まず必要なのは分母である。
基準日時点でCentOS移行の対象だったホスト、ワークロード、またはサービスの総数を示し、移行、再構築、廃止、正式例外に分類する。例外は大分類と次回レビュー四半期だけでよい。確認方法も、構成管理台帳、デプロイ証明、独立サンプルなどの方式名にとどめれば、IPアドレスや構成図を明かさずに済む。
プロジェクトの事務的終了、本番ホストの撤去、古い依存関係の消滅は似ていても同一ではない。APNICがそれらを混同したという証拠はない。完了票は、外部の読者が推測で隙間を埋める必要をなくす。
接続二:発見から再試験まで
DAST、SAST、バグ報奨金、責任ある開示は入口である。年次報告書の「重大な脆弱性六件を修正した」という記録は出口の一部を示すが、全体の流れは分からない。
安全な公開表は、発見経路と重大度ごとに、期首残、追加、完了、経過日数帯、期限超過、誤検知、リスク受容、再開件数を集計できる。最も大切なのは再試験の列だ。「修正を投入した」と「元の失敗条件が再現しなくなった」を区別するからである。
APNIC製品の脆弱性、APNIC内部のインシデント、会員に関する不正利用申告も別々に扱う必要がある。APNIC自身のセキュリティ案内は窓口を分けている。異なる責任と期限を一つの完了率にまとめれば、数字は滑らかでも意味が失われる。
接続三:分類から廃棄まで
Purviewの導入は、情報を見つけ、機密度を付け、保持予定を定めるための基盤になる。APNICのプライバシー声明は、正当な業務上の理由がなくなった個人情報について、合理的な手段で破棄または匿名化する方針を示す。
分類は重要だが、削除の証拠ではない。Fellowship申請システムの試行なら、審査対象件数、分類済み割合、処置期限を迎えた件数と、削除、匿名化、法的保全、審査後延長、担当者対応待ちという集計結果を出せる。応募者の情報や具体的保持期間は伏せたままでよい。
年次報告書は、データウェアハウス計画が完了し、その中の情報がカタログ化され、照会機能が実装されたとも記す。これは境界のある成果だが、APNIC全体の情報が処置済みであることまでは意味しない。可視化、分類、期限設定、廃棄は別々の段階である。
接続四:演習から本番検知まで
攻撃者エミュレーションの価値は、机上のルールではなく、本番環境の受信側を試すことにある。APNICは、監視と対応が想定どおり動くかを確認し、改善点を見つけるため、統制されたエミュレーションを行っていると説明する。
手口、侵入経路、現行ルールを公開すべきではない。しかし、シナリオの大分類、検知目標、合格・一部合格・不合格、改善状況、再試験四半期なら集計できる。想定時間内に信号が出た割合、正しい対応担当へ届いた割合、調整後に再確認できた割合も、攻撃面を広げずに示せる。
演習実施は活動の証拠である。検知目標が観測され、修正後に再試験されたことは統制の証拠である。両者を同じ文章で代用してはならない。
ISO認証は枠組みであって、運用表ではない
APNICの情報セキュリティ方針によれば、ISO/IEC 27001:2022証明書は2025年9月10日に発行された。年次報告書は認証取得を成果として記録し、理事会議事録は同年8月の再認証監査成功に触れている。
認証は、管理体系、責任、レビュー、是正措置について重要な保証を与える。しかし、CentOS対象数、発見の経過日数、期限到来データの処置、検知目標の再試験結果を公表するものではない。逆に、その表が公開されていないことは統制失敗の証拠でもない。必要なのは、内部の機密記録を外部向けの安全な集計へ変換する層である。
四半期統制完了票
形式は一ページで足りる。対象分母、統制または活動、証拠区分——目標、導入済み、試験済み、完了、再試験済み——、集計結果、例外数、確認日、責任を持つ役割、次回レビュー日を並べる。訂正は版として残す。
最初の四行は、旧基盤、アプリケーションセキュリティの発見、処置期限を迎えた情報、攻撃者エミュレーションの検知目標でよい。資産名、脆弱性、個人情報、機微な保持期間、攻撃手法、検知ルールを含めないことも明記する。
APNICはCentOSについて、完了と呼べる明確な境界をすでに示した。同じ規律を四つの接続へ伸ばせば、活動の列挙は統制の履歴になる。派手な主張は増えない。その代わり、「完了」という語が後からも検証可能になる。
出典
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加