
トピック
ソフトウェアテスト自動化
「トピックの観点から見たソフトウェアテスト自動化トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
IETF
要求は届いた。だが、旧式端末は受信者履歴を読まなかった
RFC 5364 の `recipient-list-history` は `handling=optional` で運ばれる。互換性のため、端末は主要な SIP 要求を受理しながら履歴部分を無視できる。したがって「配信成功」と「誰が見えるかという文脈を端末が取得した」は別の結果である。後者を前者から推定すると、ブラインド受信者を守る制御まで存在したことにされてしまう。
IETF
表記の違う二つの URI は一人だった。二つの操作意図は同じとは限らなかった。
受信したリストには、見た目の違う二つの URI が含まれていた。URI スキームの比較規則を適用すると、宛先は同一だった。だから二回送ればよいわけではない。しかし、各エントリーに付いたコピー制御の意味まで黙って一つにすれば、今度は依頼者の操作意図を失う。識別子の同一性と、実行すべき操作の同一性は別の判断である。

IETF
失くした拒否URIを取り戻す手順は、取消しが完了した証拠ではない
RFC 5360 では、受信者が以前の deny URI を失った場合、後から届く変換済み要求の `Trigger-Consent` を使って新しい permission document を求め、そこから拒否できる。この回復経路は重要だが、入口を押した時点では古い権限はまだ消えていない。取消しの意思、回復要求、認証された拒否、relay の状態更新、以後の送信停止は別の出来事である。
IETF
Call-ID の再利用は図を読みやすくするが、実行トレースを一意にはしない
RFC 5359 は長大な SIP サービス例を追いやすくするため、Call-ID を再利用し、CSeq をしばしば 1 から始め、Digest 値や本文長を簡略化する。これは編集上の誠実な抽象化である。同時に、そのまま送れるパケットでも、一回の実行を識別できる証拠でもないことを示している。
IETF
Sender TTL が 255 でも、ゼロホップの証明にはならない
TWAMP の送信側は Sender TTL を 255 にして出す。反射側は受信した IP ヘッダーの TTL または Hop Limit に置き換えるべきだが、そのフィールドへアクセスできなければ 255 のまま返さなければならない。RFC 5357 における 255 は測定値である可能性と、観測できなかったことを示す番兵値の可能性を同時に持つ。
IETF
プローブは同じ経路を通った。それでも SLO の証明ではない――RFC 9551
DetNet の監視画面に「正常」と表示されても、その一語が示す範囲は設計次第である。試験パケットがデータと同じリンク、QoS、保護処理を受けたことは強い証拠だが、全パケットの遅延上限、順序、アプリケーション結果まで一括して保証するものではない。RFC 9551 は、その違いを運用可能な形で整理している。
IETF
Ping は返った。それでもオリジン到達性は証明されない:RFC 9508
ある動画オブジェクトの監視表示は緑だった。しかし応答元が経路上の Content Store なら、元のプロデューサは停止していても矛盾しない。情報指向ネットワークでは、同じ名前への診断要求をフォワーダ自身、ローカルアプリケーション、キャッシュされたオブジェクトのいずれも停止させ得る。RFC 9508 は三つの応答理由を区別する。運用側が一つの「成功」に畳むと、その区別だけが失われる。
IETF
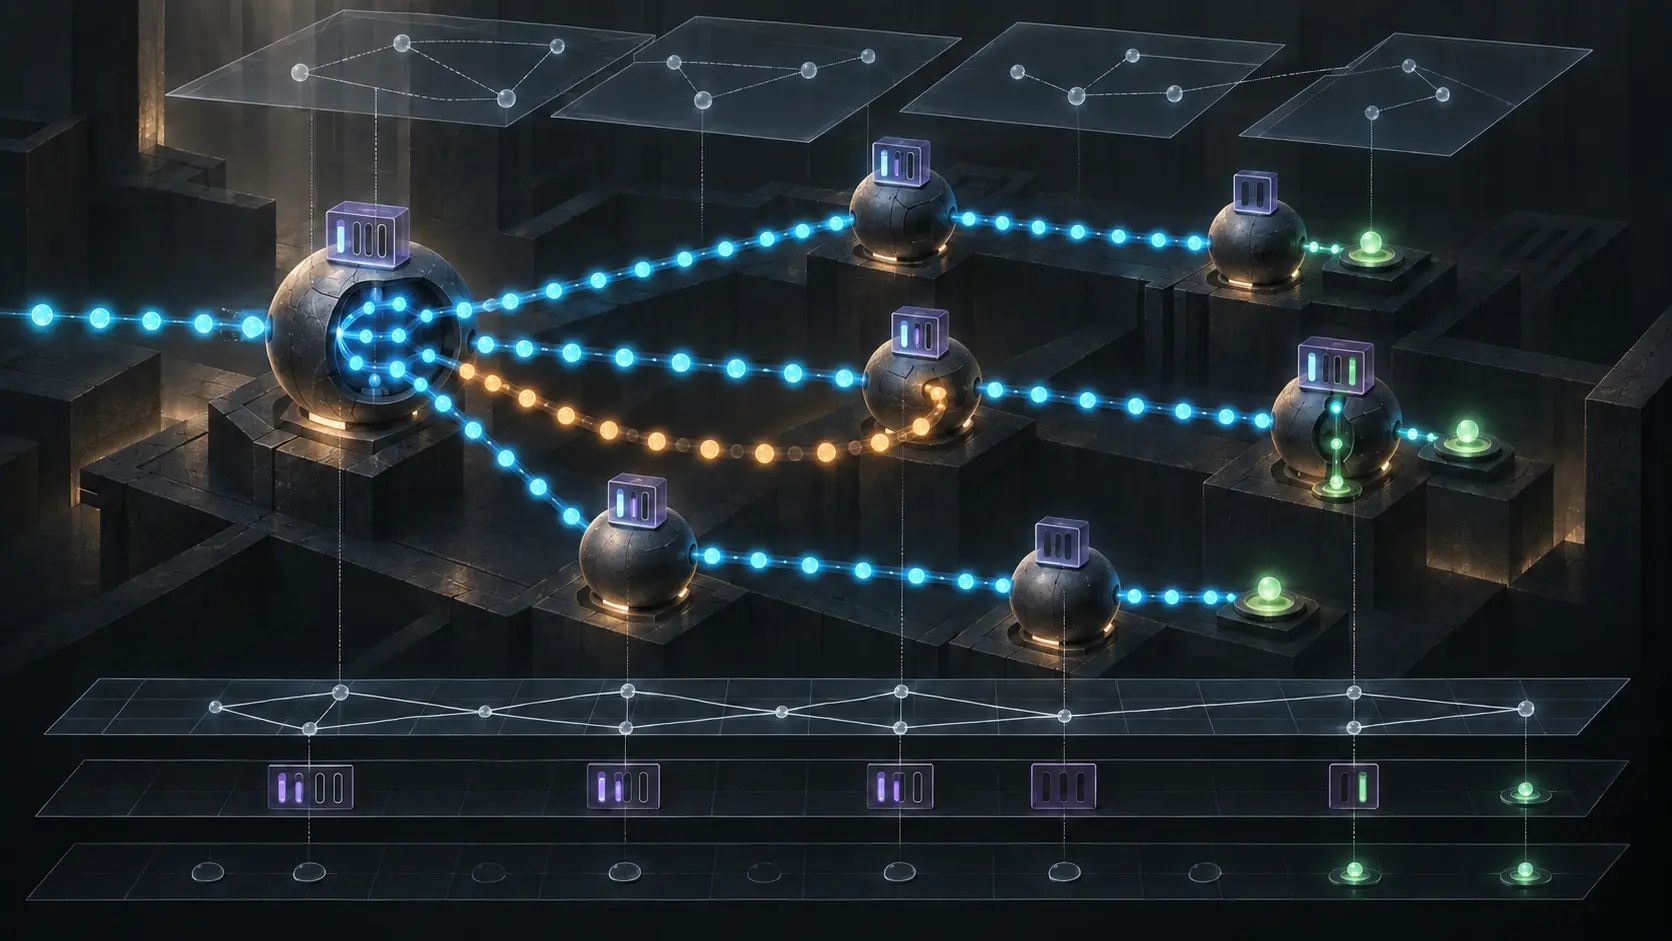
Replication-SID が状態を見つけても、ツリーの正しさは証明されない:RFC 9524
運用画面では、すべてのノードが設定成功を返していた。ところが一つのパケットは中継点で複製され、古い分岐を通って上流へ戻り、再び複製された。個々の SID は有効で、検索も成功している。それでも全体はツリーではなかった。RFC 9524 を正しく読む鍵は、この局所的な成功と全体の正当性を混同しないことにある。
IETF
二つのリンクIDより、実際に受信したポートの方が強い証拠になる――RFC 9533
監視画面には「LAG の遅延は正常」と表示されていた。しかし、その束を構成する四本の物理リンクのうち、プローブがどれを通ったのかは残っていなかった。RFC 9533 は、この欠落を単なる表示上の問題ではなく、測定を成立させる検証条件として扱う。
IETF
一つの配信先は通った。リスト全体はまだ検証されていない
構成上の検討例では、zone factory が一つの CDN アドレスで ECH 接続に成功し、提示された全エンドポイントを公開可能と判定した。別のアドレス族も、意図的に失敗する GREASE 値も、異なる証明書経路も試していない。一回の成功がリスト全体の承認に膨らんでいた。

IETF
レコード上限を上げた日、鍵の予算だけが据え置かれた
ある構成検討では、TLS の受信上限だけが大きく変更され、KeyUpdate の基準は従来のレコード件数のまま残った。接続数もレコード数も平常に見えたが、一つの鍵で保護し得るデータ量は別の尺度に移っていた。許容する封筒を変えながら、暗号の台帳は変えていなかった。

IETF
割り当ては変わった。コントローラの認識はまだ変わっていなかった
スイッチング要素の資源表は新しい上限を示していた。パーティションは再起動せず、制御接続も切れず、既存状態も残った。それでもコントローラは、次の要求が拒否されるまで古い上限を前提に動ける。割り当て時刻と認識時刻は一致するとは限らない。
IETF
受領確認は返った。メッシュへの伝播はまだ終わっていなかった
受け付けた時刻、登録内容を更新した時刻、利用者が検索した時刻。この三つを一つの「成功時刻」に畳むと、正しい受領確認から誤った全体像が生まれる。
IETF
大きな群を選んだ。秘密指数の質は別の証拠だった
交渉ログには大きな MODP 群が残った。秘密指数を生んだ乱数源はログに現れず、現れるべきでもなかった。だからこそ、公開ラベルの強さを秘密処理の証明に読み替えてはならない。

IETF
再送は不要だったと分かった。縮んだ窓は別の状態だった
最初の受理可能な ACK は、再送より古い時刻印を返した。元の送信が失われていなかったことは分かったが、送信側がすでに縮めた輻輳ウィンドウは、その事実だけでは広がらなかった。

IETF
署名は正しかった。信頼先の選択は別だった
署名検証は成功した。証明書の連鎖も処理できた。しかし、その署名者がこの管理ドメインの帯域を拘束してよい主体かどうかは、暗号計算からは出てこない。正しい署名と正しい権限は、同じ問いへの二つの答えではない。

IETF
管理値は変わった。動作状態はまだ追いついていない
SET は新しい値を受理し、直後の GET は古い動作を返した。矛盾していたのは装置ではなく、指示と現在状態を一つのオブジェクトに押し込んだ証拠設計だった。
IETF
古い物差しで新しい防御機能を比べた
RFC 3511 で得た数値と RFC 9411 で得た数値が、一つの時系列に並べられた。変わったのは装置だけではない。測定対象そのものだった。

IETF
整形した空白がプロトコルの値になった
読みやすくするための改行と字下げが、受信側では文字データとして扱われた。RFC 3470 は、見た目の整形とプロトコル上の意味を同一視できない理由を示している。

リーダー
Margaret Hamilton——警告から判断までの五秒
Margaret Hamilton が後年語った Apollo の優先表示には、単純ながら重要な問いがある。通常の情報を表示しているコンピューターは、緊急事態をどうすれば宇宙飛行士に知らせられるのか。Apollo 11の警報記録が示すのは、割り込みの必要性と、その限界だ。警報は注意を求められるが、それだけで行動を許可するわけではない。