
Résumé
- RFC 7146 a remplacé l’obligation d’implémenter 3DES-CBC de RFC 3723 par AES-CBC comme référence d’interopérabilité obligatoire pour IPsec protégeant le stockage en blocs.
- Les 3 Gio cités illustrent une marge d’un ordre de grandeur sous la borne anniversaire de 32 Gio pour un bloc de 64 bits ; ce n’est ni une règle universelle de renouvellement ni le récit d’une attaque.
Le volume dépassait la durée de la session
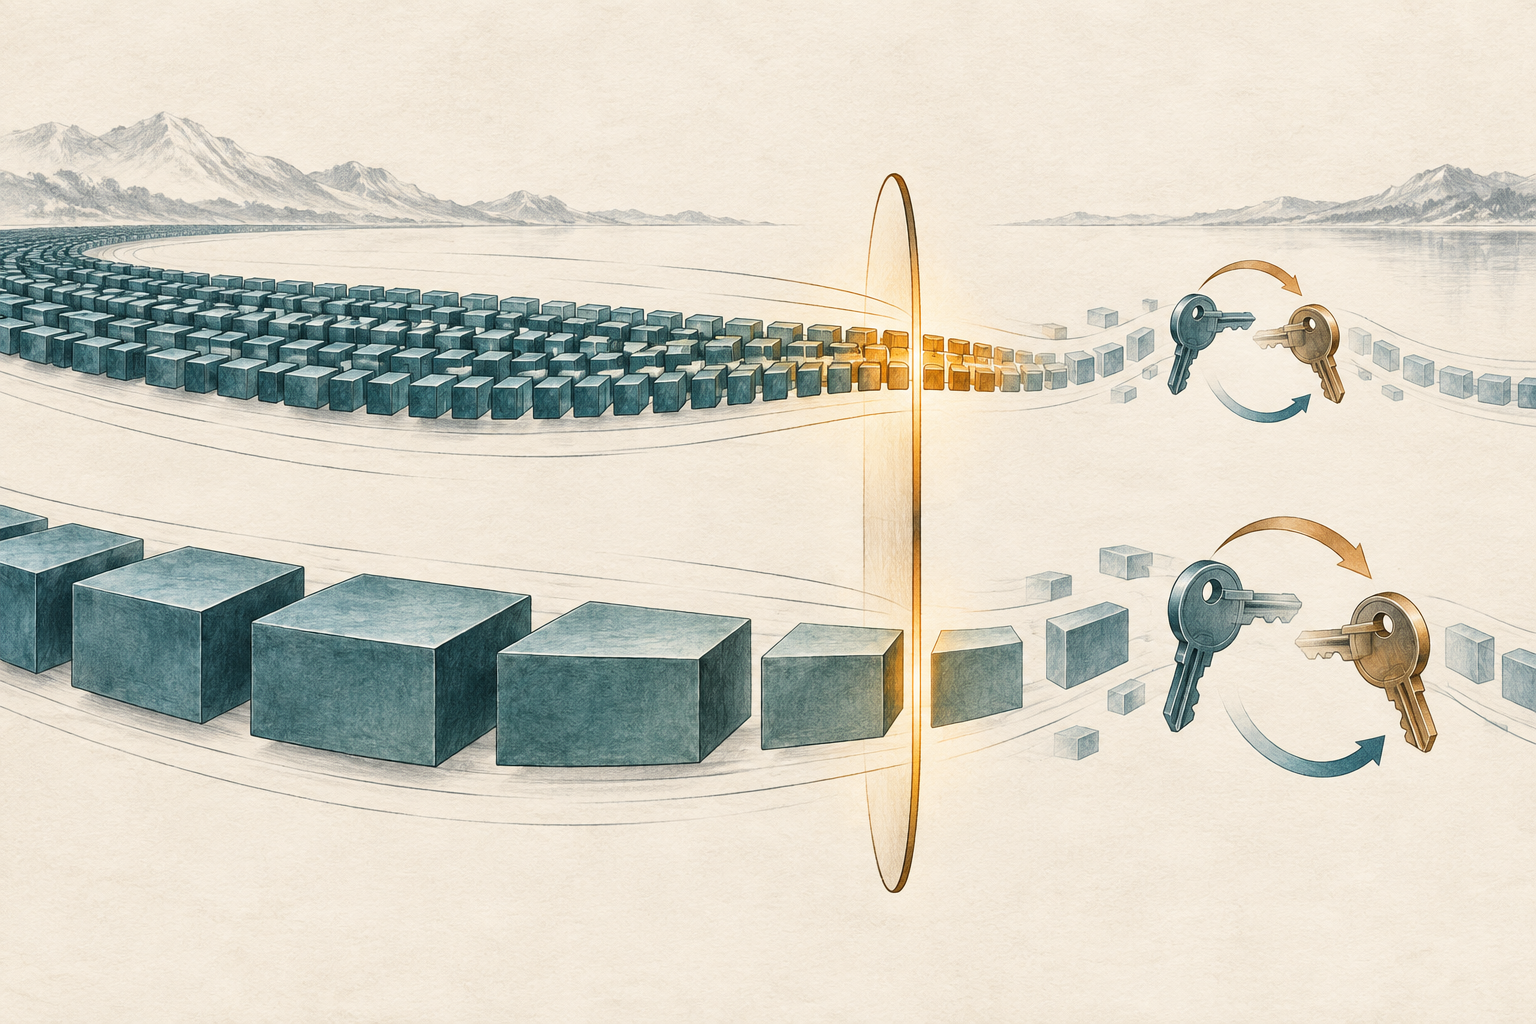
Une association de sécurité IPsec pouvait porter une session de stockage parfaitement active tout en s’approchant d’une limite cryptographique atteinte avant la fin de cette session. Publié en avril 2014, RFC 7146 répond à ce décalage précis : les protocoles de stockage en blocs devaient fonctionner à plusieurs gigabits par seconde, tandis que 3DES traite des blocs de 64 bits. La variable pertinente n’était pas seulement l’âge de la clé, mais aussi la quantité de données traitées sous cette même clé.
Le texte met à jour les exigences IPsec de RFC 3723. La référence antérieure imposait aux implémentations de prendre en charge 3DES en mode CBC et recommandait AES en mode compteur (CTR). RFC 7146 rend ces deux implémentations facultatives et impose AES-CBC. Il conserve l’exigence de prise en charge du chiffrement NULL, utilisable dans une association qui fournit authentification et intégrité sans confidentialité. Il s’agit d’exigences d’implémentation, non d’un ordre d’utiliser un algorithme dans chaque déploiement.
Une borne n’est pas un minuteur
Pour un chiffrement à blocs de 64 bits, RFC 7146 situe la borne anniversaire à 32 Gio. Il conseille de renouveler la clé bien avant ce niveau, car des faiblesses commencent à apparaître à mesure que le volume sous une même clé s’en rapproche. L’exemple du texte donne 3 Gio pour obtenir une marge d’un ordre de grandeur sur une liaison à plusieurs gigabits par seconde. Cette valeur illustre la charge opérationnelle ; ce n’est pas un seuil imposé à tous les systèmes.
La nuance est importante. Un transfert peut atteindre plusieurs gigaoctets rapidement : une politique fondée uniquement sur une durée de session familière peut donc mal suivre le volume réel. Un renouvellement fréquent a aussi un coût opérationnel : les deux pairs doivent négocier et installer de nouvelles associations sans interrompre le trafic. L’exemple rend cette pression concrète sans affirmer que chaque session 3DES a atteint la borne ni qu’une attaque réussie a été observée.
AES change l’échelle : sa taille de bloc de 128 bits correspond à une borne anniversaire beaucoup plus élevée, indiquée dans RFC 7146 comme 2^68 octets. AES-CBC devient le remplacement obligatoire à implémenter pour l’interopérabilité. Les modes ne sont pas pour autant interchangeables : les implémentations qui prennent en charge IKEv2 devraient aussi prendre en charge AES-GCM. Le changement concernant AES-CTR obéit à une autre raison : le document indique que les considérations matérielles favorisaient désormais GCM. Il ne présente pas CTR comme ayant échoué sur le plan de la sécurité.
La portée réelle d’un changement de norme
RFC 7146 modifie un socle d’exigences ; il ne mesure ni le parc installé ni les déploiements de stockage, et ne constitue pas une recommandation cryptographique universelle actuelle. Il laisse 3DES-CBC implémentable dans des environnements moins rapides où la fréquence de renouvellement reste acceptable. Le texte modifie donc la promesse minimale d’interopérabilité dans le contexte visé, sans faire disparaître tous les usages hérités.
La leçon historique tient à l’évolution des hypothèses d’exploitation. Un algorithme peut rester disponible alors que le débit change le coût nécessaire pour le maintenir dans sa marge prévue. Le pilotage relie donc les algorithmes pris en charge, la durée des associations négociées, les octets transférés, les numéros de séquence et la capacité de renouveler les clés sans interruption. RFC 7146 explicite ces liens ; la politique effective et la preuve du déploiement restent du ressort des opérateurs.
Sources : RFC 7146 ; informations RFC 7146 ; errata RFC 7146 ; RFC 3723 ; RFC 4106 ; RFC 3602 ; RFC 4303 ; RFC 4301 ; RFC 8221 ; RFC 6071 ; RFC 6176.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance