
Résumé
- NIST utilisera d’abord son projet DevSecOps pour montrer comment identifier, authentifier et autoriser des agents d’IA au cours du cycle de développement logiciel.
- Le centre fait état de plus de 600 contributions, signale l’aide de Gemini à la synthèse et réserve les agents détenus par des consommateurs à une phase ultérieure.
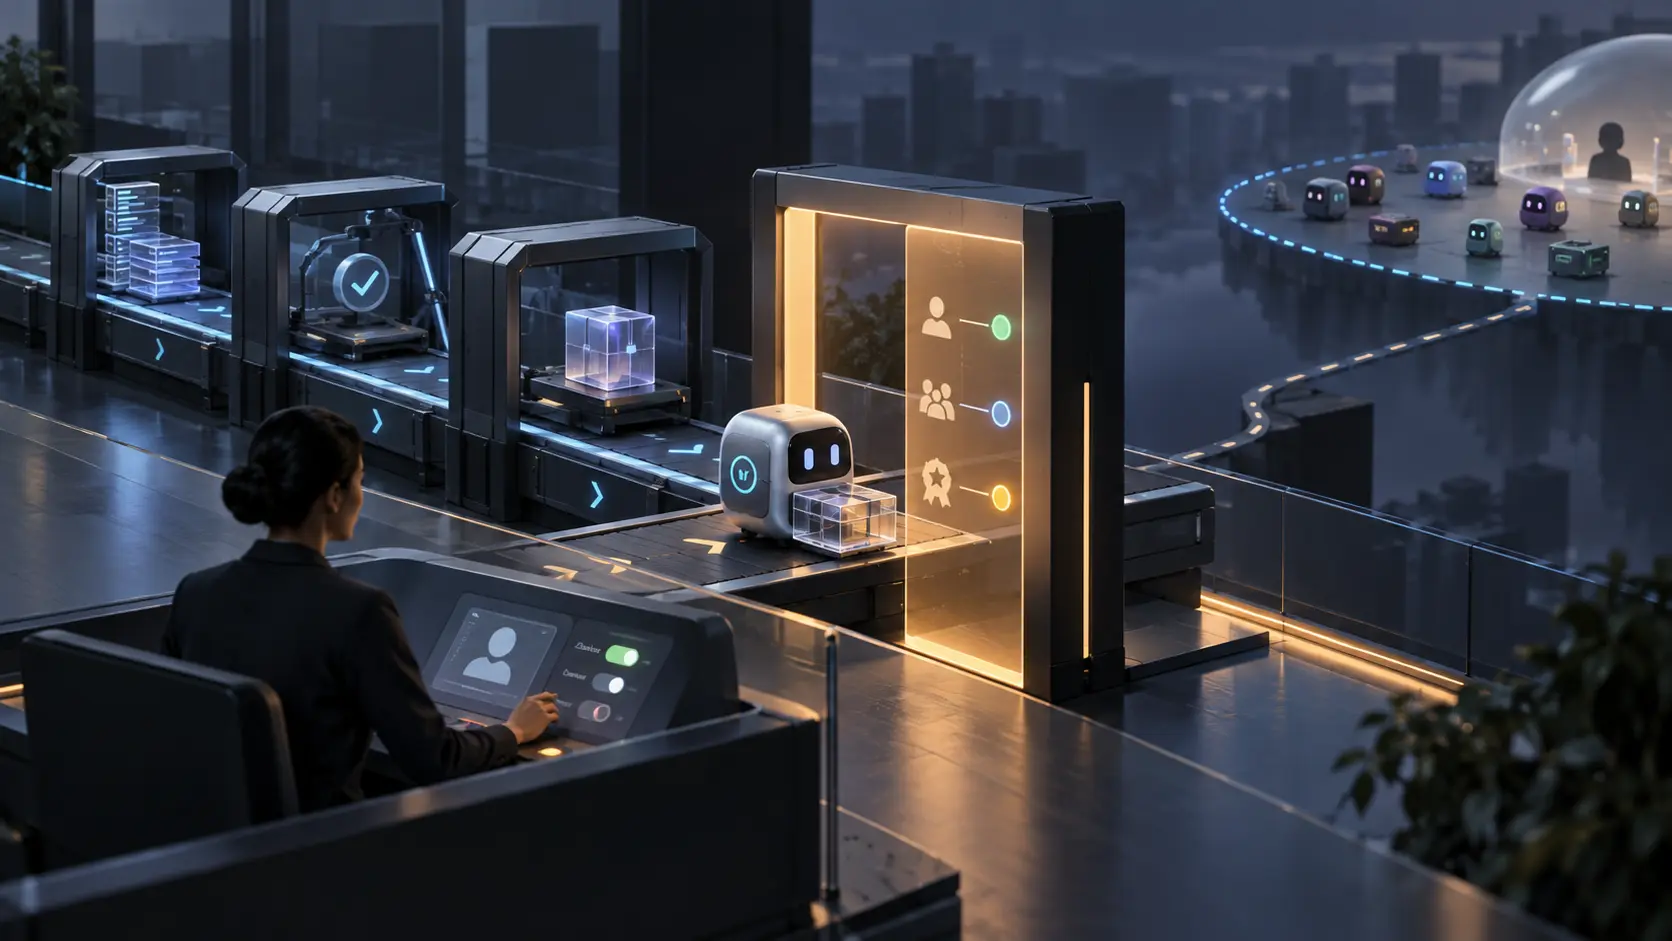
Le premier terrain d’essai est désormais choisi, mais le projet de NIST n’a pas encore de conception définitive. Dans son annonce du 29 septembre, le centre indique que son cas pratique initial s’appuiera sur son projet de développement sécurisé (DevSecOps). Il doit montrer comment un agent peut être identifié, authentifié et autorisé au fil du développement logiciel.
Le choix fait suite à une consultation lancée par un document de réflexion publié en février. Le résumé des contributions fait état de plus de 600 réponses venues de l’industrie, des administrations et du monde universitaire. Pour les participants, l’identité d’un agent ne se réduit pas à un nom : elle renvoie aussi à son environnement d’exécution, à la personne ou à l’organisation qui l’a mandaté et à l’étendue de ses droits. Le rapport fait état d’un large soutien à la réutilisation des normes d’identité existantes, sans accord sur les technologies ni sur les modèles de confiance à retenir. NIST annonce qu’un prochain projet de description reviendra vers le public pour recueillir des avis sur le périmètre, les cas d’usage, l’architecture et les normes.
Le document apporte aussi une précision sur sa propre préparation : Gemini a aidé à relire, reformuler et synthétiser les commentaires. Les auteurs de NIST indiquent avoir vérifié les affirmations et les conclusions. Le texte ne dit pas que Gemini a choisi DevSecOps. L’annonce attribue le choix de ce premier terrain à l’équipe du projet, qui dit s’être fondée sur les contributions reçues. Il faut donc distinguer l’aide à la synthèse de la décision institutionnelle sur ce qui sera testé.
Une usine logicielle d’entreprise constitue un cadre relativement contrôlé. L’organisation peut gérer l’agent, son environnement d’exécution, ses justificatifs d’identité et les dépôts ou services auxquels il accède. Un exercice peut alors vérifier comment des mécanismes existants lient des droits précis à un travail de développement. Il reste à établir ce que l’agent est autorisé à faire, au nom de qui, et comment cette autorisation peut être contrôlée ou retirée. Un justificatif d’identité ne répond pas, à lui seul, à ces questions.
Les agents détenus par des particuliers posent une autre difficulté. Ils peuvent se présenter à un service d’entreprise au nom d’un utilisateur, avec des droits délégués, ou franchir des frontières entre organisations qui ne partagent pas la même infrastructure de contrôle. Le résumé de NIST rapporte que certains contributeurs veulent savoir comment un service peut distinguer un agent réellement autorisé d’un agent qui prétend seulement représenter une personne. La page du projet maintient l’appel à commentaires ouvert ; elle ne présente ni norme achevée ni obligation applicable aux organisations.
L’ordre des phases délimite donc la portée des premiers résultats. Le centre prévoit d’aborder d’abord le développement logiciel en entreprise, puis un cas impliquant des agents détenus ou contrôlés par des consommateurs. Une démonstration dans un environnement maîtrisé peut éclairer l’identité, les droits et la traçabilité dans ce contexte. Elle ne suffira pas à établir comment un agent indépendant doit prouver son autorité auprès d’un service tiers. NIST précise que d’autres cas restent à définir et prévoit une nouvelle consultation sur le projet.
Le chiffre des contributions indique une participation importante ; il ne constitue pas un vote qui fixerait le périmètre. NIST conserve le choix de son programme, tandis que les avis peuvent l’éclairer. Le document de février demandait si un projet concret aiderait les organisations à appliquer des pratiques d’identité et d’autorisation aux agents. L’annonce de septembre rapproche cette initiative d’une mise à l’épreuve, sans trancher encore l’architecture ni les cas d’usage plus larges.
Le prochain jalon public sera le projet de description : NIST dit vouloir y soumettre à commentaires son périmètre, ses cas d’usage, son architecture et ses choix de normes. Un webinaire annoncé pour le 28 octobre présentera les projets d’identité et de DevSecOps. Avant cette étape, il n’est pas possible de qualifier la démonstration de cadre universel, de dispositif de certification ou de règle technique adoptée.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance