
Résumé
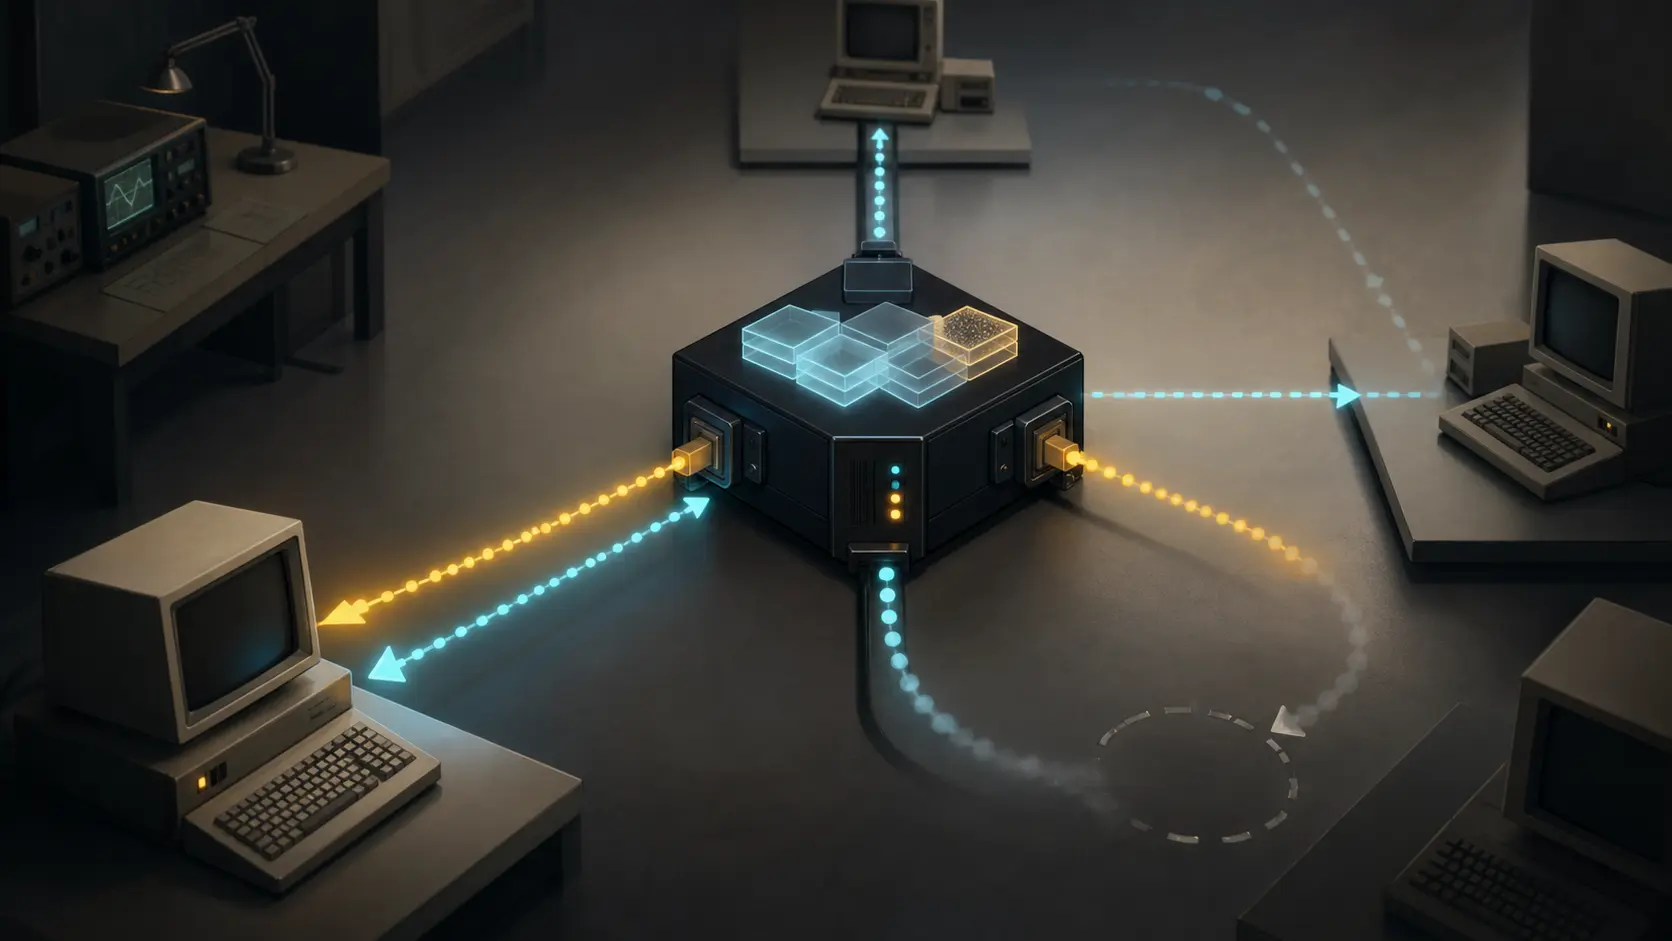
- RFC 925 permettait à un hôte de considérer une adresse comme locale alors que la machine cherchée se trouvait derrière un autre LAN. Le BOX répondait à l’ARP avec sa propre adresse matérielle, puis assumait l’acheminement vers la cible cachée.
- Ce confort ne supprimait pas la complexité : caches par interface, listes de recherches non résolues, répétitions, délais, TTL et prévention des boucles prenaient la place de la topologie visible.
- RFC 950 a formulé l’autre compromis : rendre la frontière de sous-réseau lisible par les implémentations plutôt que redécouvrir la localisation par diffusion et mandats mémorisés. Les textes ne prouvent ni déploiement universel ni vainqueur universel.
Une réponse qui ne nommait pas la destination
Lorsqu’une machine Ethernet veut envoyer un datagramme IP à une adresse qu’elle croit locale, elle doit d’abord connaître l’adresse matérielle de destination. Dans l’ARP de RFC 826, elle diffuse une question ; le détenteur de l’adresse de protocole répond directement avec sa propre adresse matérielle. La demande devient ainsi un prochain envoi réalisable sur le câble.
Un site comportant plusieurs LAN rend cette hypothèse coûteuse. RFC 917 décrivait trois options : un numéro Internet par câble, des sous-réseaux transparents sous un numéro unique, ou des sous-réseaux explicites qui découpent la partie hôte de l’adresse. La première grossit les tables de routage globales avec des détails internes. La troisième rend une frontière locale interprétable. La deuxième cherche à conserver chez l’hôte l’idée d’un réseau unique.
RFC 925 donne une mécanique à cette dernière option. Son « BOX » est relié à deux LAN ou davantage comme le serait un hôte ordinaire. L’hôte ne reçoit ni nouveau format d’adresse ni nouveau protocole de découverte : il diffuse l’ARP habituel. Le BOX écoute et consulte des caches d’associations IA:HA par interface.
Si l’association demandée appartient à un autre LAN connu du BOX, celui-ci ne peut pas donner à l’hôte l’adresse matérielle distante : elle n’aurait pas de sens sur le premier câble. Il répond donc avec sa propre adresse matérielle sur le LAN demandeur. L’hôte envoie ensuite le datagramme au BOX, lequel devient l’agent de la cible pour cette étape.
Le mot important est « agent ». Le BOX ne devient ni la cible, ni propriétaire de l’adresse IP, ni oracle du meilleur chemin. Il s’engage seulement à prendre l’étape suivante depuis la frontière où il a rendu sa propre adresse utilisable. Une réponse de cache contient une promesse d’exécution limitée, pas un titre sur la topologie entière.
La localisation déplacée dans le BOX
RFC 925 prévoit trois cas. Si l’association est connue sur le LAN d’arrivée de la requête, le BOX se tait et laisse l’hôte cible répondre. Si elle est connue sur un autre LAN, il répond comme agent. Si elle n’est présente dans aucun cache, il doit la chercher.
La recherche révèle le coût réel de la transparence. Le BOX mémorise l’adresse Internet cherchée, l’interface d’entrée et les informations de la demande d’origine dans une liste de recherche. Il émet ensuite des requêtes ARP sur les autres interfaces. Une réponse remplit le cache adéquat, supprime l’entrée et permet de répondre au premier demandeur. Mais ARP ne porte pas de réponse négative : l’absence ne devient un résultat qu’après expiration d’un délai.
La liste possède donc deux fonctions. Elle relie un retour tardif à la question qui l’a suscité. Et elle empêche qu’une adresse inconnue soit rediffusée sans fin dans une boucle de LAN. Si une même recherche est déjà enregistrée, la propagation s’arrête. Un hôte indisponible peut alors rester injoignable depuis les autres LAN jusqu’à l’expiration de l’entrée. Le composant qui cache les câbles doit décider combien de temps un ancien silence conserve son effet.
RFC 925 ordonne trois délais : T1 pour les tentatives ARP de l’hôte, T2 pour la recherche du BOX, T3 pour son cache ; il impose T1 < T2 < T3. Cette relation protège la cohérence de la tentative, elle ne garantit pas que l’information stockée reste vraie. Le texte avertit même que l’usage fréquent n’est pas une preuve de correction : renouveler l’âge d’une entrée à chaque utilisation peut maintenir très longtemps une association devenue fausse.
Un cache est donc une observation opérationnelle retenue, non un inventaire durable de la topologie. Une entrée périmée peut empêcher une communication pendant un temps. Une recherche sans réponse ne prouve pas que la cible n’existe pas. Le protocole borne l’incertitude ; il ne la convertit pas en certitude.
Un intermédiaire avec des obligations de routeur
Le terme de bridge ne doit pas faire paraître le BOX inerte. Pour les datagrammes IP ordinaires, RFC 925 lui demande de décrémenter le TTL et de corriger la somme de contrôle ; lorsque le TTL devient nul, le datagramme est détruit. Les requêtes ARP utilisent une frontière différente : la liste de recherche. Les diffusions réseau utilisent encore une liste d’émissions récentes pour éviter la circulation en boucle.
Ces preuves ne sont pas interchangeables. Un datagramme porte une limite de sauts. Une requête ARP n’a pas de réponse négative ni de budget de traversée ; le BOX compense par état mémorisé et expiration. Une diffusion à travers l’ensemble du réseau exige un identifiant d’observation récent. Employer l’un de ces mécanismes comme vérité pour les autres reviendrait à prêter à un champ plus d’autorité qu’il n’en possède.
Dans une topologie bouclée, le texte dit seulement que la première réponse est probablement le chemin le plus efficace. Il suggère que les réponses ultérieures ne remplacent pas la première association enregistrée par l’hôte. Il s’agit d’une règle pragmatique de sélection, non d’une démonstration de sécurité, d’optimalité ou de permanence.
Les limites réapparaissent pour un LAN sans diffusion ou sans hôtes ARP. Le BOX doit alors détenir une table complète des associations de ce LAN et demander séparément aux autres BOX ce qu’il aurait autrement diffusé. Dans le pire cas, chaque cache d’interface peut tendre vers le nombre total d’hôtes du groupe. La topologie n’a pas disparu ; elle a été convertie en état, trafic de découverte et exceptions.
Les sous-réseaux explicites rendaient le choix visible
RFC 950 reprend l’année suivante les trois options. Il décrit la transparence par interception des requêtes ARP destinées à des cibles non locales, puis en expose les limites : toutes les technologies de LAN n’emploient pas ARP ou la diffusion, les bridges doivent découvrir le LAN de l’hôte, le coût des diffusions augmente avec le nombre de LAN, et les caches de traduction peuvent croître avec tous les hôtes.
RFC 950 normalise ensuite le sous-réseautage explicite. Il reconnaît de petites modifications d’IP pour les hôtes qui doivent l’utiliser, mais en échange la frontière est déclarée dans l’interprétation de l’adresse et le routage local devient plus simple. Ce contraste ne désigne pas un vainqueur pour toute organisation. Il montre où chaque architecture place l’incertitude.
Les sous-réseaux transparents demandent à un intermédiaire de transformer une vue incomplète en action. Les sous-réseaux explicites demandent aux implémentations de lire une partition connue et de choisir un prochain routeur. Une RFC est un artefact de coordination : elle ne déploie pas le comportement qu’elle décrit. Celui-ci n’existe réellement que là où hôtes, BOX et routeurs exécutent le même profil.
RFC 1812 conservera plus tard une place étroite aux routeurs transparents à partage d’adresses, utiles dans certains cas mais adaptés à un environnement de terminaison limité géographiquement et topologiquement. Il avertit aussi qu’un service apparemment identique sur un même réseau peut ne pas être parfaitement émulé. Le même document rend les sous-réseaux obligatoires pour les routeurs IPv4 conformes. Cela éclaire la portée de la technique sans transformer RFC 925 en description d’un produit contemporain.
Ce que l’illusion exigeait
La beauté de RFC 925 est de ne pas imposer à l’hôte la connaissance de chaque câble. Mais une complexité non exposée doit être assumée quelque part : cache par interface, recherche, temporisation, contrôle de boucle et agent susceptible d’être obsolète ou indisponible.
Le BOX ne peut donc faire qu’une promesse proportionnée à ses preuves. Il peut accepter un datagramme sur le LAN où il a offert son adresse. Il peut chercher sur ses interfaces. Il peut oublier parce que ses observations ne sont pas éternelles. Il ne peut pas faire d’un silence la preuve d’une absence définitive, d’une première réponse le meilleur chemin, ou d’une traduction une autorité sur toute la topologie.
Sources et limites des preuves
Le dossier fermé comprend RFC 826, RFC 917, RFC 925, RFC 950 et RFC 1812. Ces textes établissent les mécanismes proposés, leur comparaison et un cadrage ultérieur des routeurs. Ils ne mesurent ni déploiement universel, ni part de marché, ni gain de performance, ni date précise de remplacement d’une approche par une autre.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance