Résumé
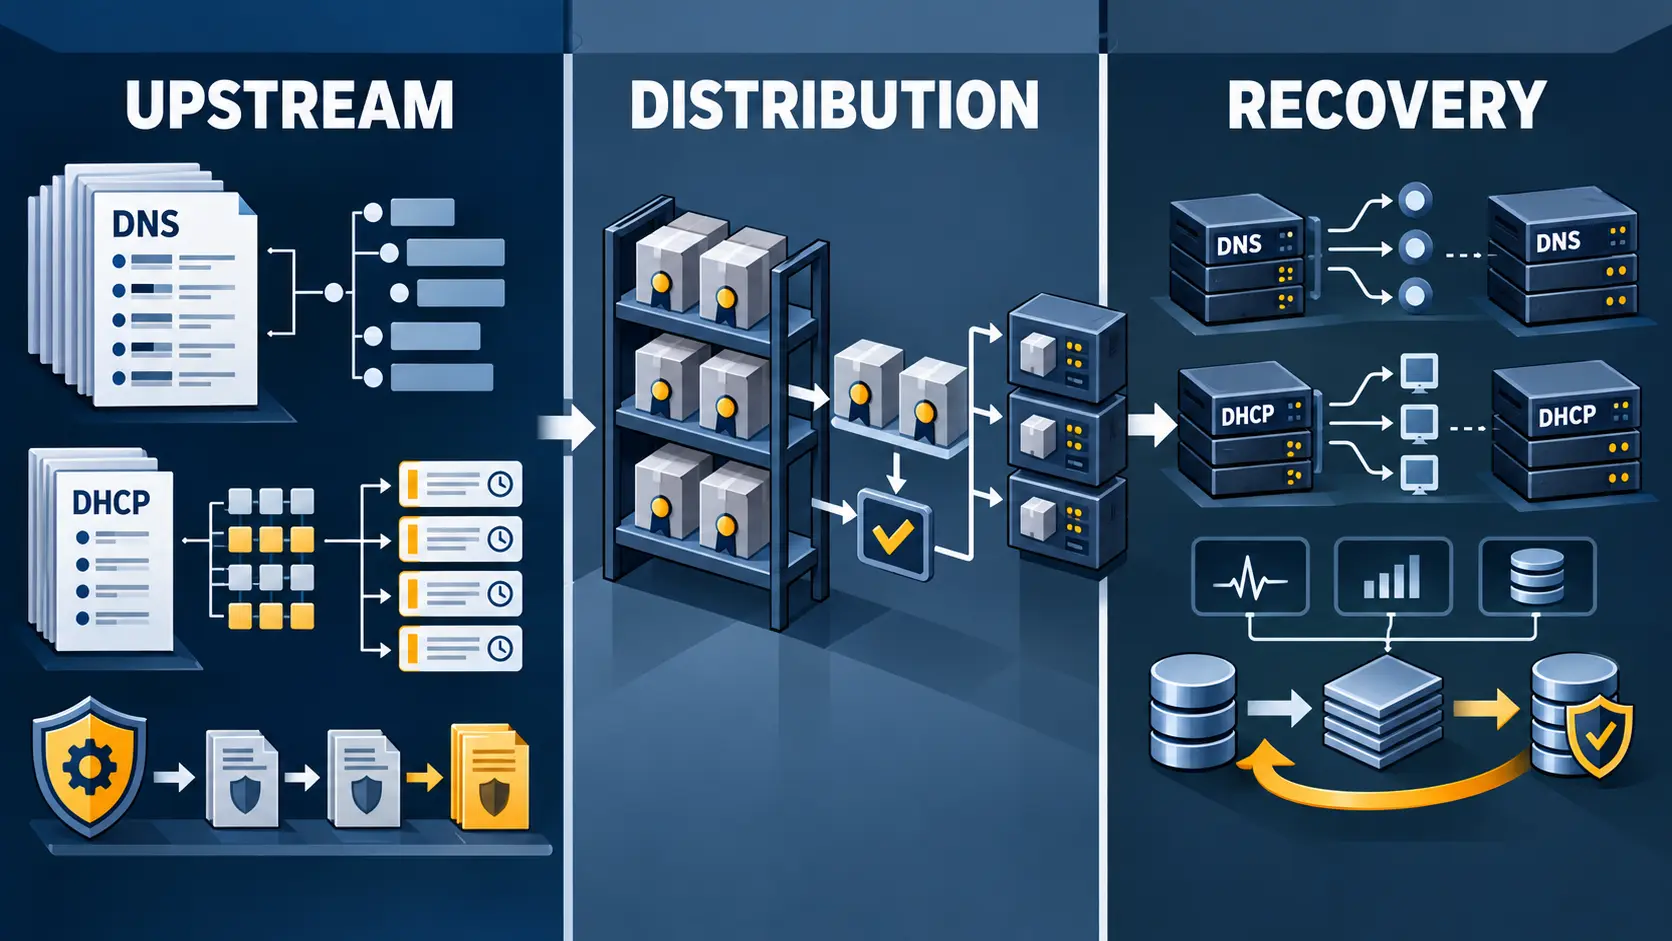
- La documentation d’ISC décrit une surface de contrôle précise : réplication des baux entre pairs, modes load-balancing et hot-standby, agent de contrôle HTTP/JSON, configuration structurée et mises à jour DHCP-DDNS.
- Netgate et OPNsense établissent une intégration dans des plateformes réseau aval, mais le dossier public examiné ne mesure pas la prévalence des déploiements, la performance de bascule ou les gains opérationnels.
Ce que Kea automatise — et ce qu’il laisse à l’exploitation
La promesse opérationnelle de Kea ne réside pas dans un bouton unique, mais dans l’assemblage de plusieurs mécanismes. ISC présente Kea comme un serveur DHCPv4 et DHCPv6 open source, modulaire et extensible, avec des interfaces de gestion programmables, des capacités de haute disponibilité, des intégrations de bases de données et des fonctions de gestion centralisée (présentation officielle de Kea). Cette description établit le périmètre annoncé du produit. Elle ne constitue pas une mesure indépendante de sa fiabilité ou de son adoption.
Le premier mécanisme est la haute disponibilité. Le guide de démarrage d’ISC décrit une configuration au moyen de la bibliothèque libdhcp_ha, avec deux modes principaux : le partage de charge et le secours à chaud (guide Kea High Availability). Le manuel de référence précise que les serveurs coopérants échangent des mises à jour de baux, communiquent par HTTP, surveillent leur état par des battements de cœur et évoluent selon une machine à états (manuel de référence, bibliothèques de hooks). Les URL des pairs, les rôles des serveurs et plusieurs seuils temporels font partie de la configuration.
Cela donne aux opérateurs un mécanisme de coordination. Cela ne donne pas, à lui seul, une garantie de disponibilité. Pour passer de la configuration à un résultat démontré, il faut encore connaître le comportement du réseau entre les pairs, la cohérence des données, les règles de reprise, les dépendances de stockage et la manière dont l’environnement traite une panne partielle. Le document décrit ce que les serveurs sont censés faire ; il ne fournit pas une étude indépendante des temps de bascule dans des déploiements réels.
Une API ne remplace pas une chaîne d’orchestration
Kea expose aussi un agent de contrôle HTTP qui reçoit des commandes JSON et les transmet aux démons Kea configurés (agent de contrôle Kea). L’agent sert de courtier de gestion ; il n’alloue pas lui-même les baux DHCP. Cette distinction est importante : l’interface rend l’administration programmable, mais elle ne crée pas automatiquement l’inventaire, la politique d’autorisation ou le système de décision qui l’utilise.
Le canal de contrôle documente des commandes telles que config-get, config-test, config-set et config-reload (canal de contrôle Kea). Elles permettent, lorsque la version et le service les prennent en charge, d’inspecter, tester, remplacer ou recharger une configuration sans éditer manuellement chaque fichier ni redémarrer systématiquement chaque démon. Mais l’opérateur doit encore déterminer l’état souhaité, valider les changements, les séquencer entre systèmes, gérer les erreurs et conserver un historique exploitable.
La configuration JSON structurée et les mécanismes de backend documentés peuvent soutenir des générateurs de configuration ou des systèmes d’automatisation (configuration Kea). Ils ne doivent pas être confondus avec une plateforme complète de gestion de l’état désiré. La documentation distingue en outre la configuration, les données de baux et les réservations d’hôtes. Une base de configuration ne devient donc pas automatiquement l’unique source de vérité de toute l’installation.
Le composant DHCP-DDNS, souvent appelé D2, étend cette logique au lien entre attribution d’adresse et mise à jour DNS. Il peut traiter les demandes de changement de nom produites par les services DHCP et automatiser les enregistrements directs et inverses lorsque l’autorisation et le serveur DNS faisant autorité sont correctement configurés (manuel Kea sur DHCP-DDNS). Là encore, l’automatisation déplace le travail plutôt qu’elle ne le supprime : il faut gérer les droits, les conflits, la connectivité et la compatibilité du DNS faisant autorité.
Ce que prouvent les intégrations aval
Le projet Kea est publié dans un dépôt public, ce qui permet d’examiner le code, les tests, les versions et l’évolution de l’architecture (dépôt source de Kea). Cette transparence est utile pour vérifier l’implémentation d’un mécanisme à une version donnée. Elle ne mesure pas son usage ni son comportement dans une population représentative.
Un signal différent vient de Netgate. L’entreprise a annoncé l’ajout de Kea comme option de serveur DHCP dans pfSense, ce qui établit une intégration dans une plateforme réseau aval et une voie de migration depuis l’ancien ISC DHCP (annonce de Netgate). La documentation pfSense décrit ensuite l’utilisation de Kea dans cette plateforme (documentation pfSense). OPNsense publie également une documentation utilisateur consacrée à Kea (documentation OPNsense).
Ces éléments prouvent quelque chose de précis : Kea n’est pas seulement une capacité décrite par ISC ; il est exposé dans au moins deux environnements de produits réseau distincts. Ils ne prouvent pas que la majorité des installations l’ont activé, que les fonctions de haute disponibilité sont largement utilisées, ni que les migrations ont produit un gain quantifié. Une intégration dans un produit est une condition d’adoption, pas une mesure de l’adoption.
La frontière de preuve
Le dossier public examiné ne contient pas d’étude indépendante et chiffrée établissant la disponibilité de Kea en production, son temps de bascule, la réduction du travail administratif, sa fréquence de déploiement ou ses résultats à grande échelle. Cette limite ne permet pas de conclure que ces preuves n’existent nulle part. Elle impose seulement de ne pas les inventer à partir de pages produit, de manuels ou d’annonces d’intégration.
La question utile pour un opérateur n’est donc pas simplement : « Kea possède-t-il une API ou un mode hot-standby ? » La question est : « quelle trace montre que ce mécanisme a été déployé dans cette architecture, testé pendant une panne, observé après la reprise et maintenu dans le temps ? » Les éléments attendus sont concrets : version installée, topologie des pairs, journal de synchronisation, résultat d’un test de bascule, mesures de reprise, contrôles d’accès, changements de configuration et validation des mises à jour DNS.
Pour ISC, l’enjeu de responsabilité est également circonscrit. L’organisation peut documenter les mécanismes qu’elle développe et les chemins d’intégration proposés. Le résultat final dépend ensuite des mainteneurs de plateformes, des intégrateurs et des opérateurs qui choisissent une version, activent des hooks, configurent les permissions et vérifient le comportement en production. La dépendance opérationnelle peut donc augmenter avant que la preuve de résultat ne devienne visible.
Kea apparaît ainsi comme une voie d’adoption et un ensemble de surfaces de contrôle, non comme une preuve publique de performance réalisée. Le prochain progrès vérifiable serait une série de données de déploiement indépendantes : fréquence d’activation, scénarios de panne, temps de bascule, qualité de synchronisation et persistance des résultats. En leur absence, la conclusion la plus solide reste volontairement étroite : les mécanismes sont documentés, l’intégration aval est observable, mais l’issue opérationnelle demeure à établir.
Le répertoire associé à l’organisation est disponible dans la fiche ISC-AGP1 Internet Systems Consortium Inc..
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance