
Signaux de continuité des politiques, de légitimité et de redevabilité dans les institutions de gouvernance de l’Internet.
Gouvernance
Gouvernance
La veille en gouvernance suit les institutions, les processus politiques, les organismes de normalisation, les opérations des registres, les litiges de responsabilité et les communautés d'opérateurs qui façonnent la gouvernance et le fonctionnement de l'Internet.
Veille RIRDossierSociété des ressources numériquesICANNIETFHistoire d'InternetGroupes d'opérateurs réseau

Veille RIR, Dossier, Société des ressources numériques, ICANN, IETF, Histoire d’Internet et sessions NOG.
La couverture privilégie les preuves de mise en œuvre et les comportements institutionnels plutôt que les positions déclaratives.
Articles récents
À la une : Gouvernance
8 102 articles

Histoire d'Internet
Le mémo disait « standard ». Le registre disait « informationnel » : RFC 1216
La RFC 1216 se présente comme la proposition d’un nouveau paradigme pour la normalisation de l’IAB. Le registre du RFC Editor lui attribue pourtant le statut « Informational » et le flux indépendant; l’IETF précise qu’elle n’est pas cautionnée par l’organisation et n’a aucune…

NPNOG
La sécurité à la discrétion des organisateurs : mettre à l’épreuve le code de conduite de npNOG
Le code publié par npNOG fixe des interdits clairs et autorise une réaction immédiate. Il reste pourtant difficile, à partir des pages publiques, de savoir qui reçoit un signalement, protège sa confidentialité, se récuse en cas de conflit et corrige une erreur.

IETF
Murray Kucherawy et la signature DKIM qui laissait la fin hors signature
Un message peut porter un résultat DKIM valide et contenir, après la zone validée, plusieurs milliers d’octets que la signature n’a jamais vus. Le paradoxe disparaît dès que l’on lit `l=` non comme un détail de syntaxe, mais comme la frontière exacte de la preuve.

Histoire d'Internet
Le port avait un état. La session en avait un autre : RFC 1316
Un port de terminal paraît volontiers être une seule réalité: une prise, une ligne dans une console, un total de caractères, parfois une commande de remise à zéro. RFC 1316, publié en 1992, construit au contraire plusieurs objets autour de cette apparente unité. Le Character MIB…

Dossier
La sonde a suivi la chaîne. Elle n’a pas établi le service.
Un paquet de contrôle peut être correctement fabriqué, correctement acheminé et correctement répondu sans démontrer ce qui est arrivé au trafic réel auquel un client attache une valeur.

Histoire d'Internet
L’interface était déclarée hors service. Tous les circuits n’avaient pas échoué : RFC 1315
Un indicateur devient trompeur lorsqu’il est promu du rang d’observation locale à celui d’histoire complète du réseau. RFC 1315, publié en 1992 pour la gestion des DTE Frame Relay, organise précisément cette retenue. Une interface physique peut porter plusieurs connexions…

Histoire d'Internet
Le trap SNMP était défini. Aucun événement n’avait été observé : RFC 1215
Un module de gestion peut décrire un trap avec une précision parfaite alors que le réseau n’a encore rien signalé. RFC 1215 a organisé cette description en 1991: autorité d’enregistrement, variables ordonnées, sens textuel et numéro. Le texte révèle aussi la limite essentielle.…

Dossier
L’OID a nommé le paquet de clés. Il n’en a pas autorisé l’usage : RFC 9939
Le paquet avait une étiquette CMS correcte et le parseur connaissait sa forme. C’est un fait de syntaxe. Cela ne répond pas à la question de savoir qui détient la clé, qui peut la déchiffrer ni qui peut autoriser son emploi.

IETF
John Klensin et la réponse SMTP qui acceptait la responsabilité, pas la remise
Le serveur expéditeur reçoit `250 OK` après DATA et efface sa copie de file. Il a le droit de considérer le transfert accompli. Il n’a pas pour autant observé l’arrivée dans la boîte du destinataire: il vient seulement d’obtenir la promesse d’un autre système.

Dossier
SC-106 cite des parties utilisatrices hors Web. La charte du SCWG cite les navigateurs
Le projet 679 invoque les SDK, les systèmes embarqués, l’IoT, les logiciels intermédiaires et les magasins de confiance des systèmes d’exploitation pour justifier un profil ML-DSA. La classe votante des consommateurs du SCWG, elle, est définie par la navigation sécurisée sur le…
Histoire d'Internet
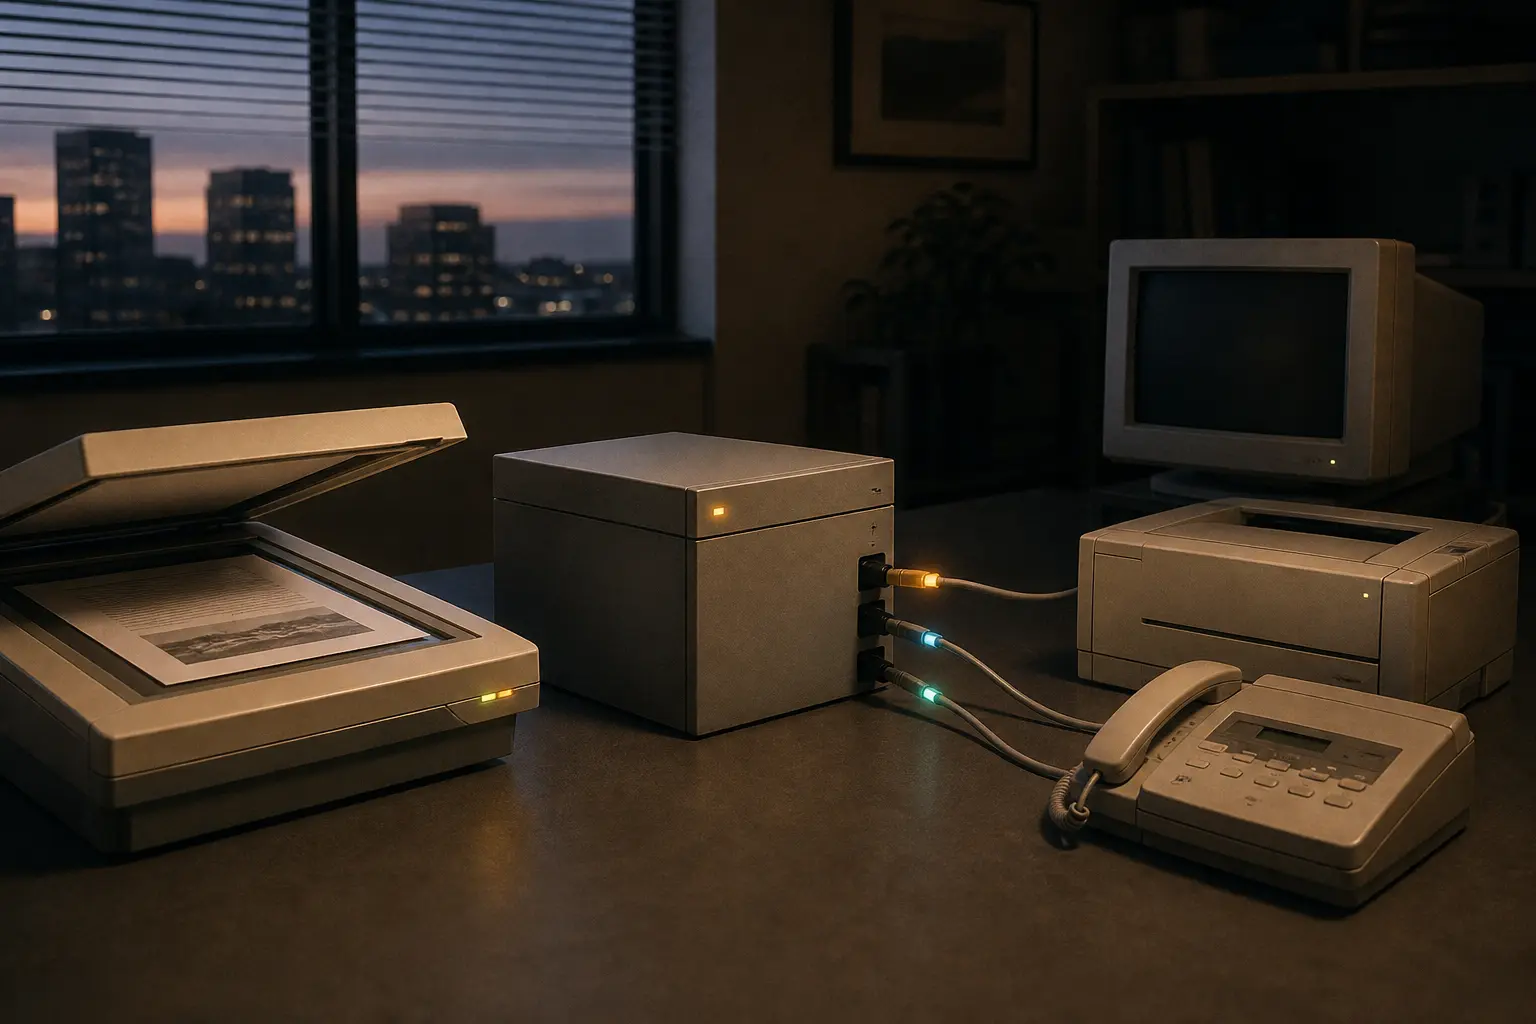
Le fichier n’était pas un appel de télécopie : RFC 1314
En 1992, une page numérisée pouvait encore sembler liée à la machine qui l’avait prise et à celle qui devait l’imprimer. RFC 1314 a dénoué cette intuition. Il définit un format d’échange pour des images noir et blanc de type télécopie, mais il refuse de nommer ce fichier d’après…

NPNOG
Places disponibles : comment npNOG répartit une capacité d’atelier limitée
Les pages d’inscription de npNOG révèlent une règle simple fondée sur l’ordre d’arrivée et la capacité. Elles montrent aussi les limites de ce que le public peut vérifier.

Dossier
L’accusé a permis un autre envoi. Le chemin n’était pas rétabli : RFC 9937
Un accusé arrivait de nouveau et l’émetteur pouvait repartir. C’est une information utile pour une récupération TCP; ce n’est pas encore le constat que le chemin partagé, ni le service, est rétabli.

IETF
RATS a intégré une correction à deux horloges dans sa source. La version 09 reste en dernier appel
Un bon dernier appel ne se mesure pas seulement au nombre de messages reçus. Il se reconnaît à la chaîne qui mène d'une objection précise à une réponse, puis à des lignes de texte vérifiables. RATS Endorsements vient d'en fournir un exemple: quatre jours après une observation…

Histoire d'Internet
Le message est revenu. L’adresse n’était peut-être pas dans la liste principale : RFC 1211
Le réflexe paraît sûr: un rapport d’échec nomme une adresse, il suffit de la retirer de la liste. RFC 1211 décrit pourquoi cette opération échouait déjà en 1991. La liste centrale pouvait ne conserver qu’un alias de redistribution; les destinataires réels appartenaient à une…

Dossier
Le contenu était du YAML. La décision devait rester locale.
Reconnaître `application/yaml`, c’est savoir quelle sérialisation a été reçue. Ce n’est pas encore savoir ce qu’elle autorise à croire, à appliquer ou à changer.
Histoire d'Internet
Le serveur a répondu plus. Le message n'avait pas été vu : RFC 1312
Un accusé positif est parfois utile précisément parce qu'il est moins ambitieux qu'un constat humain. RFC 1312, protocole expérimental de 1992 pour de courts messages, le formule sans détour: une réponse positive peut signifier seulement que le serveur a invoqué un service local…
IETF
Tomek Mrugalski et le succès DHCPv6 qui n’a pas renouvelé le bail
Après un changement de réseau, un client IPv6 peut recevoir `Success` sans obtenir une seconde de bail supplémentaire. La RFC 9915 ne joue pas sur les mots: `Confirm` tranche l’adéquation au lien, tandis que l’ancienne durée continue de s’écouler dans un autre registre.

Dossier
SC-104 ferait passer l’AIA de MUST à SHOULD sans aligner ses deux méthodes
Le vote SC-104 ne porte ni sur la disparition de l’AIA ni sur le comportement futur de tous les navigateurs. Il porte sur le niveau normatif d’un conteneur dont les deux méthodes autorisées obéissent déjà à des règles distinctes. Pour rendre ce petit changement vérifiable, il…

Dossier
Le contrôleur avait un cadre. Le service déterministe n'était pas encore là : RFC 9938
RFC 9938 décrit ce qu'un plan de contrôleur DetNet pourrait devoir coordonner. Il ne spécifie pas le protocole qui réalise cette coordination et ne constitue ni une admission de flux ni une preuve de service rendu.
Carte des sessions
Pôle Gouvernance
Veille RIR
Cinq sessions régionales consacrées aux politiques d’allocation, à la légitimité des conseils et à la continuité institutionnelle.
Ouvrir la veille RIRDossier
Dossiers de gouvernance de long terme, avec analyse des tensions juridiques, électorales et institutionnelles.
Ouvrir le dossierSociété des ressources numériques
Veille sur les adhésions, les chartes et la gouvernance des ressources dans l'écosystème NRS.
Ouvrir la session NRSICANN
Coordination du DNS, cadres de responsabilité et dynamique des processus multipartites à l'échelle mondiale.
Ouvrir la session ICANNIETF
Trajectoire de normalisation des protocoles et risques d’interopérabilité dans un contexte de fragmentation des politiques.
Ouvrir la session IETFHistoire d'Internet
L’historique des infrastructures sur un cycle long permet d’interpréter la gouvernance et d’anticiper les évolutions structurelles.
Ouvrir la session HistoireGroupes d'opérateurs réseau
Analyses de mise en œuvre au niveau des opérateurs, issues d'APRICOT et des écosystèmes des NOG régionaux et nationaux.
Ouvrir la session NOG