
Signaux de continuité des politiques, de légitimité et de redevabilité dans les institutions de gouvernance de l’Internet.
Gouvernance
Gouvernance
La veille en gouvernance suit les institutions, les processus politiques, les organismes de normalisation, les opérations des registres, les litiges de responsabilité et les communautés d'opérateurs qui façonnent la gouvernance et le fonctionnement de l'Internet.
Veille RIRDossierSociété des ressources numériquesICANNIETFHistoire d'InternetGroupes d'opérateurs réseau

Veille RIR, Dossier, Société des ressources numériques, ICANN, IETF, Histoire d’Internet et sessions NOG.
La couverture privilégie les preuves de mise en œuvre et les comportements institutionnels plutôt que les positions déclaratives.
Articles récents
À la une : Gouvernance
7 793 articles

IETF
Radia Perlman et le relais désigné qui devait cesser de relayer
Dans TRILL, un commutateur peut conserver le mandat d'Appointed Forwarder pour un VLAN tout en étant tenu de ne plus traiter ses trames natives. Le mandat désigne un responsable; un temporisateur d'inhibition décide si ce responsable peut agir maintenant.

Récits
AFRINIC Whois : mnt-domains autorise des objets de domaine inverse, pas l’exploitation DNS
Une clé de base de données peut autoriser la création d’un objet de domaine inverse alors que toutes les requêtes DNS vers le service supposé expirent. Dans la base AFRINIC, `mnt-domains` désigne le mainteneur habilité à créer des objets enfants. C’est une preuve de droit de mise…

NANOG
La liste de diffusion est une salle d’exploitation, pas un parlement
La liste NANOG est légitime lorsqu'elle permet de comparer des faits, de corriger un diagnostic et de coordonner une réponse. Cette utilité ne donne pas aux intervenants le droit de parler au nom des réseaux restés hors du fil.

Dossier
Une semaine de plus pour les preuves post-quantiques, pas un vote de plus pour un algorithme
Le délai accordé par l’IAB peut faire entrer davantage d’expérience dans la salle. Il ne transformera pourtant ni un témoignage, ni une invitation, ni le futur rapport de l’atelier en preuve de déploiement sans une chaîne de provenance explicite.

IETF
Une réponse Echo MPLS ne prouve pas le trajet bidirectionnel avant validation du retour
Une réponse Echo valide peut provenir d’un point intermédiaire atteint lorsque le TTL de la sonde expire. Son arrivée prouve qu’un répondeur a répondu depuis ce point; elle ne prouve pas que le LSP inverse attendu existe ni qu’il a transporté la réponse.

Histoire d'Internet
Le bit qui a appris aux routeurs à annoncer leurs limites
Un refus de fragmenter est devenu une méthode de mesure: avec DF, une perte peut révéler la taille maximale supportée par le chemin, si le message d’erreur revient jusqu’à l’émetteur.

Histoire d'Internet
Lisible sans analyseur ne voulait pas dire sûr à analyser : RFC 1874
Un document structuré peut offrir une lecture de secours et garder, derrière ses lignes visibles, des instructions destinées à une machine. En 1995, le RFC 1874 plaça cette dualité dans le nom même du type MIME: `text/sgml` lorsque l'essentiel restait compréhensible sans logiciel…
Récits
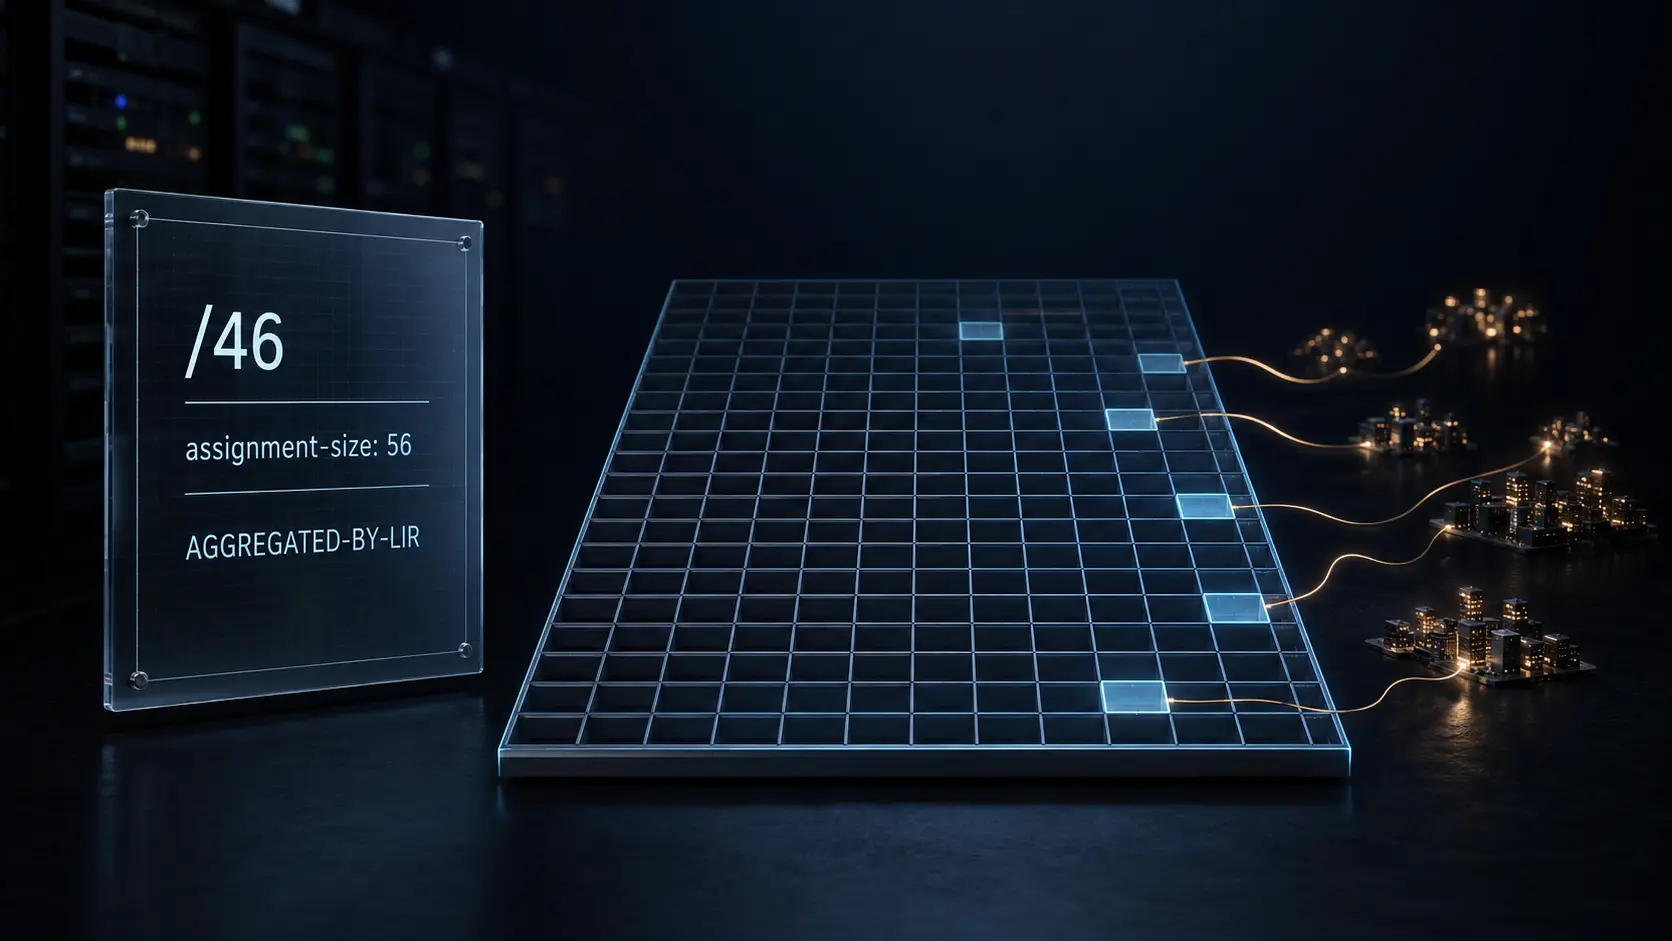
RIPE assignment-size décrit la granularité IPv6, pas les abonnés actifs
Un `/46` contient mathématiquement 1 024 préfixes `/56` possibles. Lorsqu’un objet de la RIPE Database associe cet agrégat à `assignment-size: 56`, le calcul est exact, mais le décompte d’abonnés ne l’est pas. Le champ décrit la taille des attributions d’utilisateur final…

Récits
La règle IPv6 contre IPv4 d’AFRINIC a besoin d’un test de contrôle
Un projet d’AFRINIC conditionnerait l’accès aux dernières adresses IPv4 à un plan IPv6 et à un déploiement mesuré. L’incitation se défend; reste à savoir si la mesure porte sur le travail de l’opérateur ou sur des résultats dépendant aussi des clients et des réseaux externes.
Dossier
Un fichier security.txt exige une preuve de fonctionnement du canal de signalement
Une date `Expires` encore lointaine rassure facilement un tableau de conformité. Elle ne dit pourtant pas si l'adresse répond, si le formulaire crée un dossier ni si quelqu'un en assume la garde. Il faut relier le document public à l'exploitation réelle sans confondre les deux.

Dossier
Le cadenas protégeait le message, pas chaque en-tête : la frontière du RFC 9788
Une réponse peut trahir un message pourtant chiffré si le logiciel confond l’adresse visible pendant le transport avec celle que l’auteur a protégée. Le RFC 9788 transforme cette ambiguïté en une chaîne de preuves vérifiables, champ par champ.
IETF
VIRP sort le pouvoir d’écriture de la passerelle, mais le droit à usage unique reste à construire
La révision 07 de VIRP déplace un pouvoir concret: la passerelle d’automatisation conserve une identité de lecture, tandis qu’un service distinct décide si une commande d’écriture peut atteindre l’équipement. Cette séparation réduit l’autorité permanente de la passerelle. Elle ne…

Dossier
Une déclaration OSPS Baseline exige une version, un niveau et une date
Dans un registre de fournisseurs, la mention « conforme à OSPS » paraît nette. Elle ne l’est pas encore: le référentiel évolue par versions, module ses exigences selon la maturité du projet et ne décrit qu’un état observé à une date donnée.

Histoire d'Internet
Le paquet de départ demanda à tous d’oublier. Il ne pouvait pas prouver l’effacement : RFC 1868
Sur un réseau local de 1995, une réponse ARP sans adresse matérielle pouvait être parfaitement intentionnelle. Sa longueur inhabituelle portait une instruction négative: cessez de croire qu’une adresse IP se trouve derrière cet intermédiaire. Le RFC 1868 appela ce geste UNARP et…

Récits
L’API de registre d’APNIC ne relie pas explicitement chaque résultat à sa requête
Dans un contrat d’API, l’absence d’un petit champ peut déplacer beaucoup de travail. APNIC accepte des lots de créations, modifications et suppressions, puis décrit chaque résultat avec un `status` et un `message`. Le schéma public ne dit pas, en revanche, à quel élément demandé…

Dossier
La clé était connue, mais elle n'était pas encore digne de confiance
Le danger tient à un ordre d'exécution. Une mise à jour DNS auto-signée apporte une nouvelle clé et demande la suppression de l'ancienne. La signature établit la possession de la nouvelle clé; elle ne donne pas, à elle seule, le droit de modifier la délégation. Au terme annoncé…

Dossier
Un audit d’AC n’est pas un verdict sur l’émission d’un certificat
Un rapport d’assurance annuel peut montrer que des contrôles d’autorité de certification ont été examinés sur une période définie. Il ne répond pas à lui seul à la question plus étroite qu’un tiers de confiance doit parfois poser: pourquoi ce certificat précis, pour ce nom et…
Histoire d'Internet
Le message avait atteint le système du partenaire. La transaction n’était pas acceptée : RFC 1865
Un accusé SMTP peut clore un transport sans clore une affaire. En 1996, le RFC 1865 expliquait aux utilisateurs de l’EDI qu’une connexion SMTP dédiée livrait directement au système du partenaire commercial et qualifiait cette livraison d’assurée. La formule décrivait une…

Dossier
Quatre bits ressemblaient à de l’IP. Ils n’en étaient pas : RFC 9790 met fin au type de charge utile deviné
Après la dernière étiquette MPLS, `0x4` invite un ancien routeur à chercher un en-tête IPv4. RFC 9790 rappelle que la ressemblance d’un champ ne lui donne pas le pouvoir de nommer le paquet.

Dossier
Un déclencheur workflow_run de GitHub Actions n’est pas un verdict de confiance d’artefact
Un déclencheur `workflow_run` de GitHub Actions peut séparer utilement un contrôle amont d’un flux aval plus privilégié. Il ne prouve pas que le résultat amont, l’artefact repris en aval ou une opération ultérieure sur une cible sont dignes de confiance.
Carte des sessions
Pôle Gouvernance
Veille RIR
Cinq sessions régionales consacrées aux politiques d’allocation, à la légitimité des conseils et à la continuité institutionnelle.
Ouvrir la veille RIRDossier
Dossiers de gouvernance de long terme, avec analyse des tensions juridiques, électorales et institutionnelles.
Ouvrir le dossierSociété des ressources numériques
Veille sur les adhésions, les chartes et la gouvernance des ressources dans l'écosystème NRS.
Ouvrir la session NRSICANN
Coordination du DNS, cadres de responsabilité et dynamique des processus multipartites à l'échelle mondiale.
Ouvrir la session ICANNIETF
Trajectoire de normalisation des protocoles et risques d’interopérabilité dans un contexte de fragmentation des politiques.
Ouvrir la session IETFHistoire d'Internet
L’historique des infrastructures sur un cycle long permet d’interpréter la gouvernance et d’anticiper les évolutions structurelles.
Ouvrir la session HistoireGroupes d'opérateurs réseau
Analyses de mise en œuvre au niveau des opérateurs, issues d'APRICOT et des écosystèmes des NOG régionaux et nationaux.
Ouvrir la session NOG