
Signaux de continuité des politiques, de légitimité et de redevabilité dans les institutions de gouvernance de l’Internet.
Gouvernance
Gouvernance
La veille en gouvernance suit les institutions, les processus politiques, les organismes de normalisation, les opérations des registres, les litiges de responsabilité et les communautés d'opérateurs qui façonnent la gouvernance et le fonctionnement de l'Internet.
Veille RIRDossierSociété des ressources numériquesICANNIETFHistoire d'InternetGroupes d'opérateurs réseau

Veille RIR, Dossier, Société des ressources numériques, ICANN, IETF, Histoire d’Internet et sessions NOG.
La couverture privilégie les preuves de mise en œuvre et les comportements institutionnels plutôt que les positions déclaratives.
Articles récents
À la une : Gouvernance
7 661 articles

Histoire d'Internet
Le paquet perdu et son ombre : la chaîne interpaquets de RFC 1969
Dans le protocole DESE de 1996, une perte ne s’arrêtait pas au paquet disparu. Elle rendait également indéchiffrable le paquet suivant, tout en laissant dans le chiffrement de celui-ci le point de reprise nécessaire au troisième. Cette asymétrie raconte mieux que tout slogan ce…
Récits
RIPE Atlas montre le point d’arrivée, pas celui qui l’a choisi
Une mesure publique peut situer le chemin emprunté par une requête. Elle ne dévoile ni la règle privée qui l’y a envoyée, ni la part de trafic admissible, ni le comportement prévu lorsque l’équipement local s’efface.

IETF
RFC 9845 : les watts baissent, la preuve reste à construire
Une courbe électrique descend vite. Démontrer qu’un réseau a réellement réduit son empreinte, sans déplacer la charge ni dégrader le service, exige une chaîne de preuves beaucoup plus longue.
IETF
Huit reçus pour une identité de charge de travail : ce que le jeton ne prouve pas
Le projet WIMSE explique comment Kubernetes, les plateformes cloud et SPIFFE réduisent la dépendance aux secrets durables. Son apport décisif est aussi une limite: l’émission d’un justificatif d’identité n’absorbe ni l’état d’exécution, ni l’autorisation, ni la révocation, ni le…
IETF
RFC 9991 a rendu le détail des échecs conditionnel, non exigible
Une panne d'authentification peut livrer un indice précieux sous la forme d'un message qui n'aurait jamais dû quitter le système destinataire. RFC 9991 organise ce paradoxe sans l'abolir: le domaine demande un rapport, mais le récepteur conserve la responsabilité de décider si…
IETF
Les types DNS 69 et 70 délèguent le sens sans nommer la version du registre
Un archiviste reçoit un RRset correctement signé: le type, le code et la valeur sont intacts. Pourtant, pour expliquer une décision prise six mois plus tôt, il doit encore répondre à une question que la signature ne contient pas: quelle édition de la nomenclature externe était…

Société des ressources numériques
DFINFRA et l’AS210860 : le signal du registre ne suffit toujours pas à établir le contrôle opérationnel
Le résumé de veille DFINFRA et l’AS210860: le signal du registre ne suffit toujours pas à établir le contrôle opérationnel explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…
Histoire d'Internet
Le retournement faisait le budget : RFC 1986 et les preuves sélectives d’ETFTP
Sur une liaison radio semi-duplex, répondre n’était pas une opération marginale. Il fallait rendre le canal, resynchroniser l’autre sens, puis recommencer avant la reprise des données. RFC 1986 a construit ETFTP autour de cette dépense physique.

IETF
Jim Schaad et l’identifiant de clé qui n’était qu’un indice
Dans un objet COSE, quelques octets peuvent accélérer la recherche d’une clé. Ils ne raccourcissent ni la preuve d’identité ni la décision d’autorisation. Le texte de Jim Schaad laisse cette frontière à découvert, précisément là où une base de données voudrait l’effacer.
Récits
Chez APNIC, la règle de récusation du comité électoral reste enfouie dans un commentaire de blog
Une bonne pratique de gouvernance ne devient pas mauvaise parce qu’elle est difficile à trouver. Elle devient toutefois fragile lorsqu’un futur membre doit fouiller une conversation sous un billet pour savoir qui peut participer à la nomination de l’arbitre électoral. APNIC a…

Histoire d'Internet
Le paquet non compressé qui modifiait encore l’historique : RFC 1967
Le drapeau C/U de LZS-DCP peut annoncer des données non compressées sans annoncer un état immobile. Avec Process-Uncompressed, les octets transmis tels quels alimentent les deux copies de l’historique. RFC 1967 isole en outre ordre, contrôle et remise à zéro par History Number…

IETF
RFC 9990 a compté les déclarations du récepteur, pas le flux de courrier lui-même
Deux rapports peuvent couvrir la même journée, porter deux identifiants distincts et additionner en partie les mêmes messages. Un tableau de bord les acceptera peut-être sans hésiter. RFC 9990, lui, ne promet pas qu’un identifiant unique rend les populations disjointes. Il…
IETF
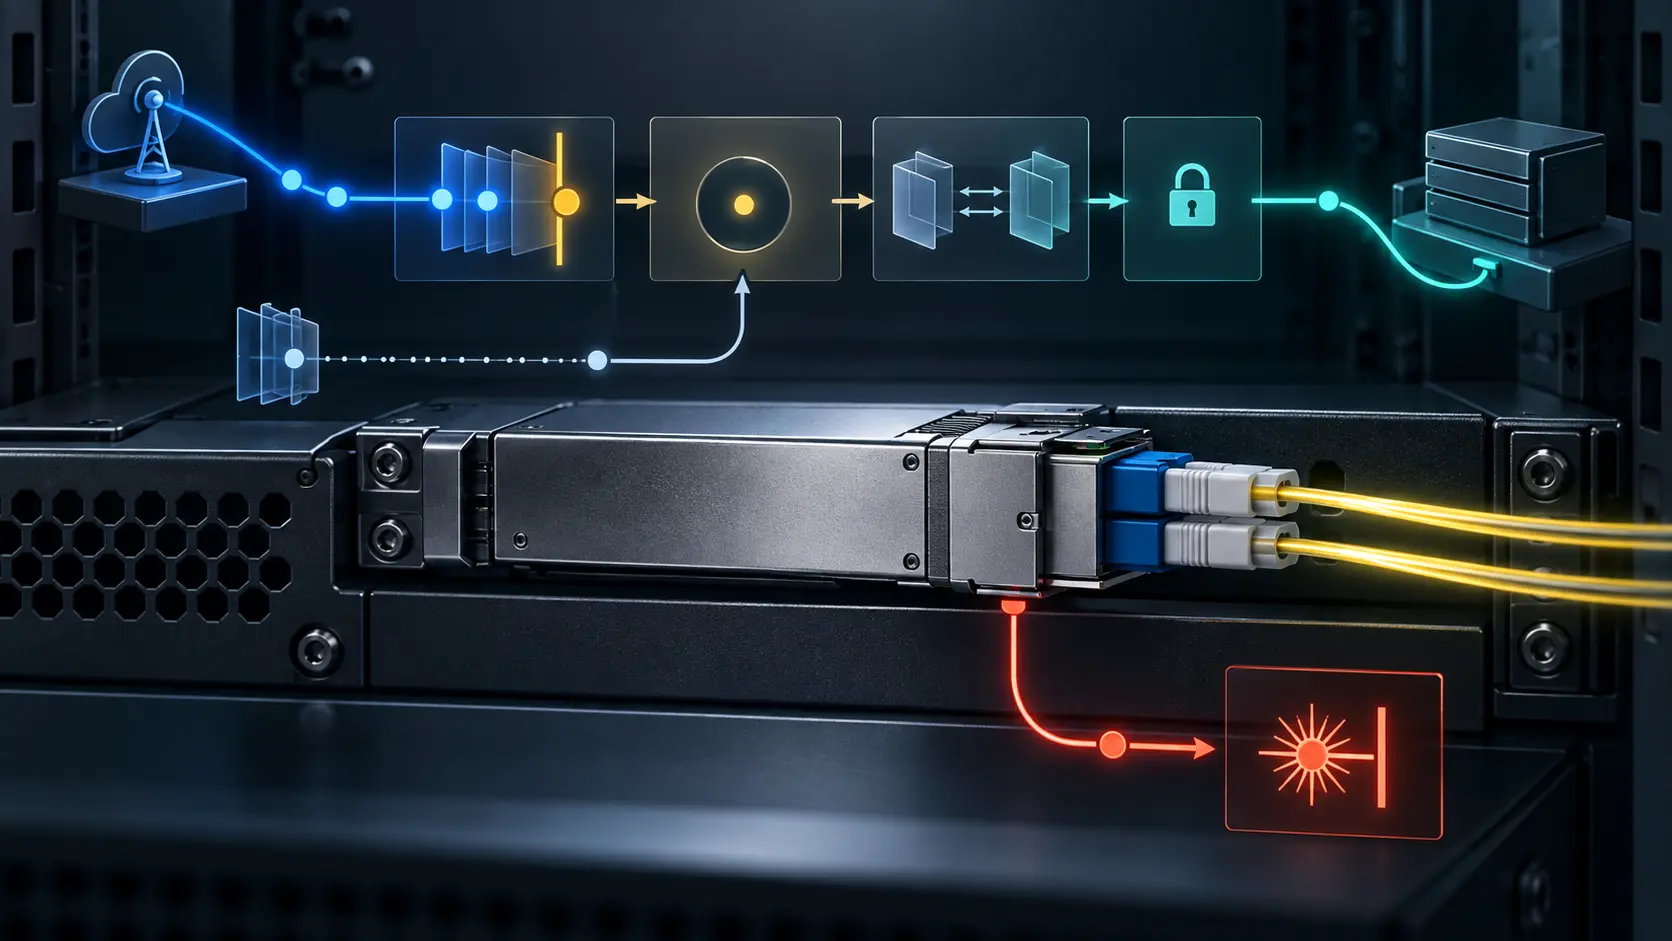
La révision 04 de CMIS ajoute le transfert de contrôle, mais laisse la dernière écriture en suspens
Retirer une page d’une liste d’autorisation prend une ligne de configuration. Restituer sans ambiguïté le contrôle d’un module optique peut demander davantage. Si le contrôleur distant a déjà exécuté deux étapes d’un réglage et que le système hôte récupère la page avant la…

Récits
La liste des participants de LACNIC 46 repose sur un consentement. Il lui manque encore une échéance de conservation
Le formulaire de LACNIC annonce franchement la publication de la liste. La question utile n’est donc pas de nier ce consentement, mais de rendre visible sa portée, sa durée et le résultat d’une demande de retrait.
IETF
Donald E. Eastlake 3rd et le surnom RBridge qui ne pouvait pas devenir une identité permanente
Un surnom tient dans deux octets. L’histoire de son détenteur, de la collision qui l’a déplacé et de l’arbre qu’il désigne n’y tient pas. Les travaux de Donald E. Eastlake 3rd permettent de restituer cette histoire sans transformer un raccourci de transmission en identité…

IETF
RFC 9996 a enregistré le type de média, pas la version du schéma
Sur un quai de chargement, une étiquette « fragile » règle la manutention sans certifier la liste des objets placés dans la caisse. RFC 9996 joue ce rôle pour Protocol Buffers: il donne aux machines deux étiquettes stables et des règles de traitement. Il ne certifie ni le schéma…

Récits
AFRINIC qualifie son tableau NS2 de « temps réel » alors que ses douze mesures liées sont ponctuelles et arrêtées
Un résultat peut être récupéré à l’instant sans avoir été produit à l’instant. C’est toute l’ambiguïté du tableau public NS2 d’AFRINIC: son habillage promet une supervision anycast en temps réel, mais les douze mesures RIPE Atlas qu’il consulte sont des campagnes ponctuelles…

IETF
Patrik Fältström et la réponse ENUM qui n’a pas achevé l’appel
Le numéro a été résolu et une réponse DNS signée a produit un URI. Pourtant, aucun téléphone n’a sonné. Les travaux de Patrik Fältström sur ENUM prennent tout leur sens lorsque ces constats ne sont pas confondus.

IETF
La révision 04 promet l’identité UUID, mais son schéma énergétique pointe encore vers un nom local
Dans un inventaire local, `psu-1` peut suffire. Dans deux centres d’administration, ce même nom peut désigner deux alimentations sans aucun lien. La révision 04 du modèle YANG énergie de GREEN affirme justement vouloir sortir de cette ambiguïté grâce à l’UUID. Pourtant, le chemin…

IETF
La plage de SID dérivée d’un PEN dans le RFC 9997 ne prouve pas la provenance
Une adresse bien formée indique où ranger un objet; elle ne dit pas qui l’a déposé. Le mécanisme du RFC 9997 obéit à la même logique. À partir d’un Private Enterprise Number, il permet de calculer une plage privée de SID YANG sans nouvelle demande centrale. Il prévient aussi…
Carte des sessions
Pôle Gouvernance
Veille RIR
Cinq sessions régionales consacrées aux politiques d’allocation, à la légitimité des conseils et à la continuité institutionnelle.
Ouvrir la veille RIRDossier
Dossiers de gouvernance de long terme, avec analyse des tensions juridiques, électorales et institutionnelles.
Ouvrir le dossierSociété des ressources numériques
Veille sur les adhésions, les chartes et la gouvernance des ressources dans l'écosystème NRS.
Ouvrir la session NRSICANN
Coordination du DNS, cadres de responsabilité et dynamique des processus multipartites à l'échelle mondiale.
Ouvrir la session ICANNIETF
Trajectoire de normalisation des protocoles et risques d’interopérabilité dans un contexte de fragmentation des politiques.
Ouvrir la session IETFHistoire d'Internet
L’historique des infrastructures sur un cycle long permet d’interpréter la gouvernance et d’anticiper les évolutions structurelles.
Ouvrir la session HistoireGroupes d'opérateurs réseau
Analyses de mise en œuvre au niveau des opérateurs, issues d'APRICOT et des écosystèmes des NOG régionaux et nationaux.
Ouvrir la session NOG