
Signaux de continuité des politiques, de légitimité et de redevabilité dans les institutions de gouvernance de l’Internet.
Gouvernance
Gouvernance
La veille en gouvernance suit les institutions, les processus politiques, les organismes de normalisation, les opérations des registres, les litiges de responsabilité et les communautés d'opérateurs qui façonnent la gouvernance et le fonctionnement de l'Internet.
Veille RIRDossierSociété des ressources numériquesICANNIETFHistoire d'InternetGroupes d'opérateurs réseau

Veille RIR, Dossier, Société des ressources numériques, ICANN, IETF, Histoire d’Internet et sessions NOG.
La couverture privilégie les preuves de mise en œuvre et les comportements institutionnels plutôt que les positions déclaratives.
Articles récents
À la une : Gouvernance
7 567 articles

Dossier
Le message a continué. La contrainte, elle, avait disparu : RFC 9753
RFC 9753 permet à deux pairs PCEP stateful de poursuivre un échange lorsque certains objets sont facultatifs. Cette souplesse protège la disponibilité; elle ne prouve ni que le sens ignoré était négligeable, ni que le LSP obtenu est équivalent, ni que les paquets ont suivi une…

IETF
L’ordre des modèles tranche le conflit, pas la preuve opérationnelle
La révision 03 du projet sur les modèles de configuration YANG définit une hiérarchie précise entre liste ordonnée, profondeur d’ancêtre et configuration explicite. Cette précision permet de reproduire un arbre « intended » à condition d’en conserver tous les intrants — elle ne…

Récits
La carte des ccTLD d’AFRINIC en compte 27. Trois exigent de relier l’adresse.
Le total affiché par AFRINIC résiste à la vérification, mais pas à une lecture limitée aux noms de serveurs. Pour .so, .ng et .ml, le lien avec le service NS2 n’apparaît qu’en rapprochant les adresses déléguées des préfixes anycast publiés par le registre.
IETF
Immuable pour le client ne veut pas dire immuable dans le temps
La future annotation YANG `immutable` permet à un serveur de signaler une configuration système qu’un client ne peut pas remplacer par ses écritures ordinaires. Le mot décrit une frontière d’autorité, pas une promesse d’éternité. Le serveur peut encore créer, modifier ou…

Histoire d'Internet
Ginny Strazisar et le code de passerelle arrivé avant les paquets
À Oslo, le logiciel était prêt mais pas la machine. Cet incident de calendrier, raconté des années plus tard par Virginia « Ginny » Strazisar Travers, éclaire mieux l'internetworking naissant qu'un schéma sans accrocs: relier des réseaux différents exigeait d'installer le code…

Histoire d'Internet
L’heure devait s’arrêter à la feuille : la frontière probatoire de SNTP dans la RFC 2030
La RFC 2030 savait qu’une horloge obtenue simplement pouvait devenir une dépendance dangereuse. Elle cantonnait donc le client SNTP à la feuille du sous-réseau de synchronisation et le serveur à une racine directement reliée à une référence fiable. Entre les deux, quatre…

Histoire d'Internet
La machine répond, le service web échoue : la frontière posée par le RFC 2039
Bien avant les consoles modernes, un mémo de 1996 avait isolé l’erreur de diagnostic essentielle: l’état d’une machine et l’expérience d’une requête web appartiennent à deux plans différents.

IETF
Un attribut « non cachable » ne prouve pas que le cache client est vide
Le futur attribut de NFSv4.2 permet au serveur de signaler qu’un fichier se prête mal à la mise en cache habituelle. Ce signal répond à une question de politique. Il ne dit pas à quel moment un client précis l’a découvert, ce qu’il conservait déjà, ni comment il a validé une…

IETF
Dans NAIM, le Markdown se régénère — pas l’intention absente
Une équipe peut modifier une vue lisible, reconstruire un JSON conforme, relancer un modèle après une erreur structurée et obtenir du YANG accepté par un validateur. Cette chaîne est plus contrôlable qu’une conversion directe depuis une consigne. Elle ne transforme pourtant pas…
Récits
Le cas BGP publié par LACNIC compte 368 pairs de routage, mais pas toutes les installations touchées
Le détournement visant Softaculous et Virtualizor laisse une archive réseau exceptionnellement précise et une archive applicative presque vide. On peut suivre la route, dater le certificat et décrire les vagues de propagation. Le fournisseur ne peut pourtant pas dresser la liste…

IETF
RTCP peut transporter une demande de résolution, pas prouver une économie d’énergie
Dans un appel vidéo, réduire le nombre d’images ou de pixels peut soulager un terminal à court de batterie. Encore faut-il distinguer le souhait du récepteur, le réglage annoncé par l’émetteur et l’effet réellement mesuré. Le nouveau format RTCP approuvé par l’IETF rend les deux…
Dossier
Le serveur a accepté le message. L’utilisateur ne le trouvait toujours pas.
RFC 9755 encadre précisément l’activation de l’UTF-8 dans IMAP, mais une capacité annoncée et un APPEND réussi ne prouvent ni l’identité, ni l’indexation, ni la lecture effective du courrier.

Récits
Le vérificateur de préfixes d’AFRINIC peut choisir l’ASN dans BGP. Le verdict ne garde que l’heure RPKI.
Une case à cocher épargne à l’utilisateur la recherche d’un numéro de système autonome. Elle transforme aussi une vérification RPKI en constat composé: BGP fournit le couple à tester, puis Routinator le qualifie. Pour que ce constat voyage, ses deux dates doivent voyager avec…
Histoire d'Internet
Karen Sollins et l’ACK en retard qui a dédoublé le transfert
Le fichier pouvait arriver intact, alors même que le protocole se comportait mal. Dans l’ancien TFTP, un accusé de réception retardé suffisait parfois à installer une cadence absurde: chaque bloc de données suivant partait deux fois, chaque ACK revenait deux fois, et la…

IETF
Une frontière programmée exige deux temps de validation
Préparer une base d’adresses pour une annexion municipale impose de travailler avec le futur. Le danger commence lorsque cette préparation reçoit le statut d’un fait accompli. Un projet actif du groupe ECRIT étend LoST afin de signaler les changements prévus et de valider une…
Dossier
Le contrôleur a dit « terminé ». Les paquets n’avaient pas témoigné : RFC 9757
La RFC 9757 donne au PCE un langage expérimental pour coordonner des chemins IP natifs. Ses accusés de réception s’arrêtent toutefois dans le dialogue entre contrôleur et clients: BGP, les politiques de routage, le matériel de transfert et le trafic doivent encore produire leurs…
Histoire d'Internet
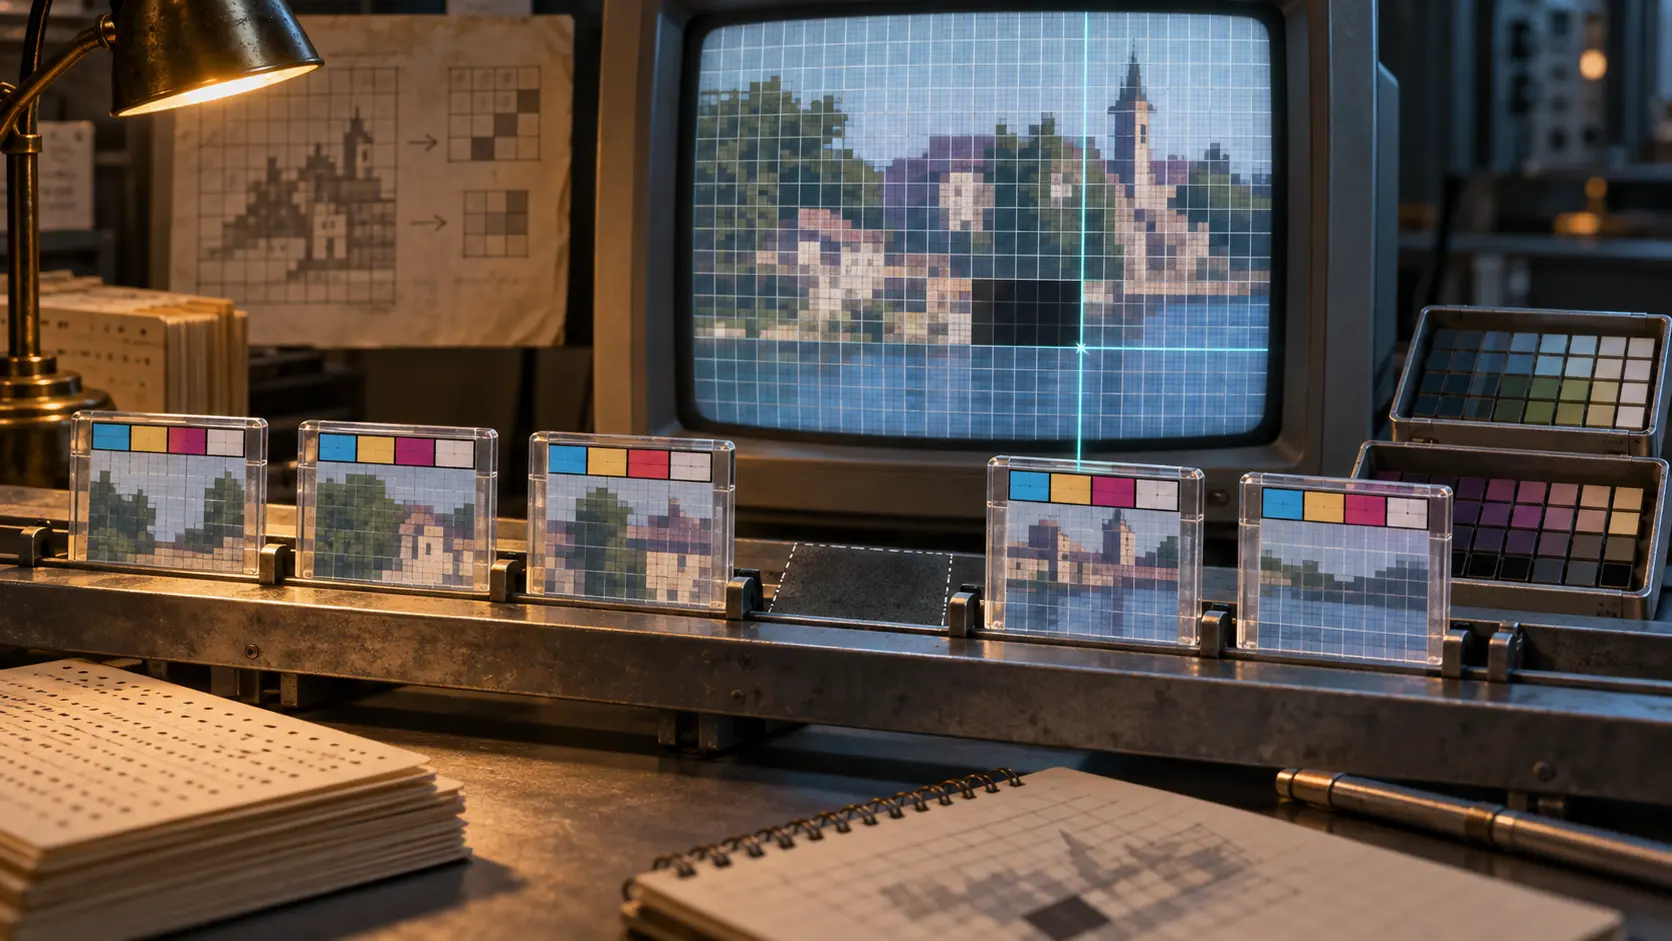
Huit octets pour reprendre le fil : la limite de récupération de CellB dans la RFC 2029
La RFC 2029 attribuait à chaque paquet CellB une adresse dans l’image: les coordonnées de sa première cellule de 4×4 pixels et les dimensions du cadre. Après une perte, le paquet intact suivant pouvait ainsi redevenir interprétable, sans pour autant restituer les cellules…
IETF
Une adresse MAC, quatre écritures : un projet YANG redéfinit le doublon
La proposition ne demande pas de réécrire ce que voit l’opérateur. Elle conserve les deux-points, les tirets et la casse reçus, puis calcule en coulisses une autre forme pour décider si une seconde configuration est réellement nouvelle.

Histoire d'Internet
Un agent, plusieurs systèmes : RFC 2037 rendait sa portée au nom
Pour RFC 2037, un indice n’était pas une identité mondiale, mais une coordonnée locale dont il fallait conserver l’agent, la portée et les correspondances.
Récits
La prop-173 d’APNIC ferait de chaque requête un accord, sans version dans la réponse
Une adresse stable ne suffit pas à figer un texte. La prop-173 d’APNIC veut soumettre les consultations ordinaires de WHOIS, RDAP et du Web à une politique publique, séparée de l’accès en masse, et faire de l’usage du service une acceptation de cette politique. Le projet prévoit…
Carte des sessions
Pôle Gouvernance
Veille RIR
Cinq sessions régionales consacrées aux politiques d’allocation, à la légitimité des conseils et à la continuité institutionnelle.
Ouvrir la veille RIRDossier
Dossiers de gouvernance de long terme, avec analyse des tensions juridiques, électorales et institutionnelles.
Ouvrir le dossierSociété des ressources numériques
Veille sur les adhésions, les chartes et la gouvernance des ressources dans l'écosystème NRS.
Ouvrir la session NRSICANN
Coordination du DNS, cadres de responsabilité et dynamique des processus multipartites à l'échelle mondiale.
Ouvrir la session ICANNIETF
Trajectoire de normalisation des protocoles et risques d’interopérabilité dans un contexte de fragmentation des politiques.
Ouvrir la session IETFHistoire d'Internet
L’historique des infrastructures sur un cycle long permet d’interpréter la gouvernance et d’anticiper les évolutions structurelles.
Ouvrir la session HistoireGroupes d'opérateurs réseau
Analyses de mise en œuvre au niveau des opérateurs, issues d'APRICOT et des écosystèmes des NOG régionaux et nationaux.
Ouvrir la session NOG