
Résumé
- Depuis le 28 juillet 2026, ARIN accepte les comptes de service non humains et recommande de transmettre le jeton API dans l’en-tête
Authorization; le paramètre dans l’URL fonctionne toujours. - Deux propositions déposées en 2022 ont été clôturées après le déploiement : l’une sur les comptes automatisés, l’autre sur les clés visibles dans les URL.
Une URL sert à savoir où aller. Elle indique aussi souvent aux journaux quoi conserver. Y glisser un secret d’API revenait à confier sa discrétion à tous les outils qui enregistrent les requêtes. Ce n’est pas le meilleur endroit pour une clé.
Le 28 juillet 2026, ARIN Online a ajouté une autre voie : transmettre la clé dans l’en-tête HTTP sous la forme Authorization: ApiKey <API_KEY>. L’ancienne méthode, avec la clé dans l’URL, reste prise en charge. L’en-tête devient l’option privilégiée ; le changement évite de placer le secret dans l’adresse elle-même.
La mise à jour clôt la proposition 2022.5, déposée le 11 février 2022. Son auteur expliquait que les journaux enregistrent souvent l’URL entière et peuvent ainsi exposer une clé aux personnes qui consultent ces fichiers. ARIN avait retenu l’en-tête comme solution préférable et inscrit le travail à sa feuille de route d’ingénierie. La proposition a été fermée le 29 juillet 2026, au lendemain de la mise en service.
Le même communiqué ouvre une autre porte : les comptes non humains sont désormais acceptés lors de la création d’un compte ARIN Online. La proposition 2022.11, déposée le 15 avril 2022, demandait des comptes de service pour les intégrations avec l’API REST. Au départ, ARIN voulait pouvoir identifier les utilisateurs à l’origine des changements effectués par l’API. En avril 2022, l’organisation avait déjà reconnu l’intérêt des comptes de rôle ou de service et estimé que la levée de la restriction demanderait peu de travail. Il a fallu quatre ans pour transformer cette réponse en fonctionnalité.
Les deux mesures se complètent sans se confondre. Le compte désigne l’identité d’un processus automatisé ; l’en-tête indique où passe son secret. ARIN ne crée pas pour autant une nouvelle couche d’autorité : le guide Reg-RWS exige toujours que le compte soit relié à un Point of Contact habilité à modifier le dossier concerné. La clé authentifie l’appel ; le POC apporte l’autorité sur l’enregistrement.
Le guide des clés API précise le reste : une clé ne périme pas, peut être désactivée à tout moment et n’est affichée en entier qu’à sa création. Plusieurs clés peuvent servir à suivre des requêtes ou l’accès à des rapports. En 2024, une consultation avait aussi évoqué des limites par plages d’adresses IP. ARIN a placé ce sujet dans une étape distincte d’étude et de cadrage. La mise à jour de juillet 2026 annonce l’en-tête ; les limites IP suivent leur propre calendrier.
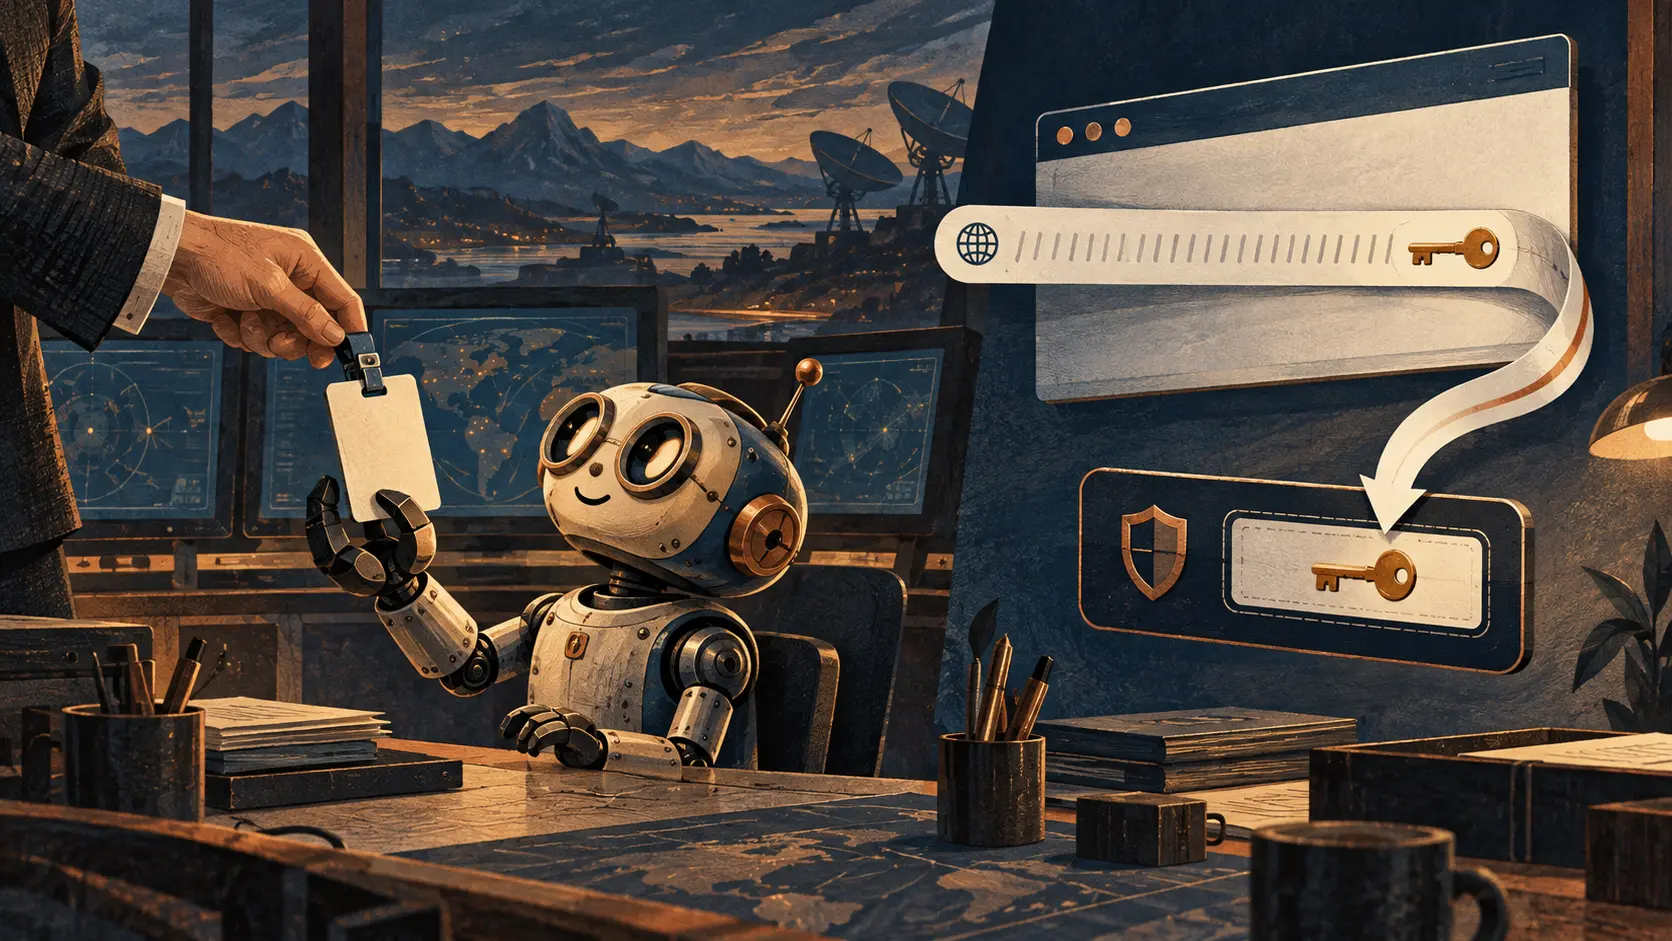
L’automatisation a donc enfin son badge, et la clé n’a plus besoin de s’accrocher à l’URL. Reste aux opérateurs à attribuer chaque compte-machine à une équipe responsable et à désigner la personne qui peut couper la clé.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance



