
Organisme de normalisation ouvert dont les normes ont un impact mondial par leur mise en œuvre.
Gouvernance / IETF
IETF
La veille IETF couvre l’actualité publique qui touche l’infrastructure Internet, les décisions de gouvernance, les marchés de la connectivité, les flux de capitaux numériques et le risque opérationnel.
MondeGouvernance des protocolesRisque d'interopérabilité

Processus de protocole et légitimité des normes.
Écart entre la spécification et la mise en œuvre chez les fournisseurs et les opérateurs.
Les changements majeurs de normes affectent généralement les systèmes sur des cycles de 120 jours et plus.
Articles récents
À la une : IETF
1 016 articles

IETF
Un seul en-tête peut invalider toute une section : RFC 9875 et les groupes de cache HTTP
Une réponse peut associer des représentations stockées à un ou plusieurs groupes dans un cache et une origine URI identiques. Une requête non sûre peut ensuite désigner ces groupes pour une invalidation éventuelle. La limite essentielle est locale: il ne s’agit pas d’une…

IETF
Les zones catalogue transforment une liste DNS en pouvoir de provisionnement à l’échelle du parc
Un fichier vide signifie généralement qu’il ne contient rien. Dans une zone catalogue DNS, il peut constituer une instruction. Si un générateur publie par erreur un catalogue valide mais sans membres, les serveurs qui en dépendaient peuvent retirer les zones et leur état associé.…

IETF
Une commande de suppression peut briser le domaine d’autrui : RFC 9874 et le contrôle des dépendances EPP
Une transition EPP destructive ne reste pas forcément limitée au client qui la demande. Lorsqu’un hôte subordonné est encore associé à des domaines parrainés par d’autres clients, sa suppression peut modifier leurs dépendances DNS et compromettre leur résolution. Le RFC 9874…

IETF
La seconde adresse devient principale : ce que la RFC 9873 change dans les contacts EPP
Une mise à jour de contact EPP peut désormais produire une transition d’état explicite: un contact reçoit une adresse électronique supplémentaire et l’attribut facultatif `primary` indique l’adresse à traiter comme principale. Le protocole enregistre cette relation, sans…
IETF
Le rejet par défaut transforme l’absence de politique eBGP en défaillance explicite
Une session BGP externe peut être établie alors que le droit de recevoir ou d’annoncer des routes reste indéfini. La RFC 8212 ferme cette ambiguïté: sans politique d’importation, aucune route n’est acceptée; sans politique d’exportation, aucune n’est annoncée. La question de…

IETF
L’uRPF amélioré permet d’admettre les chemins source plausibles sans faire confiance à toute route
Un paquet légitime d’un client multihomé peut arriver par un lien que le routeur récepteur n’utiliserait pas au retour. Le contrôle strict peut le rejeter; le contrôle lâche peut accepter toute source routée. La RFC 8704 propose une frontière plus précise: établir, interface par…
IETF
Le préfixe arrive avant la requête : comment la RFC 9872 transforme la découverte NAT64
Pour joindre un service IPv4 depuis un réseau IPv6 seul, un terminal doit connaître le préfixe IPv6 utilisé pour la synthèse d’adresses. La RFC 9872 fait de cette donnée un signal du réseau d’accès: PREF64 doit d’abord venir des annonces de routeur, la découverte DNS restant une…

IETF
ZONEMD permet au secondaire de vérifier la zone après le transfert
Un transfert achevé prouve que la livraison s’est terminée, pas que la copie assemblée correspond exactement à la zone voulue par l’éditeur. ZONEMD ajoute un condensat de la zone entière et sépare ainsi réception et vérification.

IETF
Le bitmap dit qu’une option UDP est apparue, pas ce qu’elle a fait : RFC 9870
Le RFC 9870 donne aux exportateurs IPFIX un moyen compact d’indiquer quels types d’options UDP ont été observés dans un flux. Sa valeur tient à la modestie de cette affirmation: il conserve une présence observée, pas l’historique des paquets, la décision du destinataire ni le…
IETF
Le repli DNS sur TCP est une voie de capacité, pas une exception
Un résolveur peut réussir toutes ses sondes UDP légères et échouer sur la première réponse qui compte. Dès qu’une réponse est tronquée, l’exactitude dépend de TCP: capacité d’écoute, état des connexions et politique des équipements intermédiaires deviennent alors des composantes…
IETF
Maciek Konstantynowicz et le résultat de benchmark qui n’était pas une garantie de service
Un benchmark réseau devient utile lorsqu’il décrit précisément son périmètre. Avec RFC 9971, un résultat MLRsearch vaut pour les essais, les objectifs et la configuration déclarés — non pour tous les clients, toutes les applications ou chaque heure de production.

IETF
Attestation des CSR : le projet IETF renvoie le choix du vérificateur au format
Le transport commun de preuves sur un équipement ne règle pas tout leur acheminement. La dernière consultation de l’IETF met en lumière le travail qui reste aux auteurs de chaque format.
IETF
Une ancre de confiance négative permet au résolveur de suspendre DNSSEC sans modifier la zone
Lorsqu’une zone signée est mal configurée, le résolveur validant peut maintenir l’échec ou ouvrir une exception locale très ciblée. L’ancre de confiance négative rétablit l’accès sans réparer la zone: elle confie temporairement à l’opérateur du résolveur le pouvoir de retirer…

IETF
Pour le haut débit, l’IETF cherche aussi des relecteurs
La nouvelle liste de discussion doit rapprocher des travaux dispersés sur les réseaux d’accès. Son utilité dépendra moins de son volume de messages que de la capacité à examiner les propositions dans la durée.

IETF
Mukul Srivastava et la jauge BMP qui comptait une RIB sans voir une route
Un total peut être exact et pourtant ne répondre qu’à une petite question. RFC 9972 donne à BMP des jauges pour dire combien de routes se trouvent, maintenant, dans une vue RIB précisément nommée. Ce n’est ni la fiche d’une route, ni le journal d’une décision de politique, ni une…

IETF
Les rôles BGP transforment une relation de peering en frontière contre les fuites de routes
Avant d’échanger la moindre route, deux réseaux peuvent déclarer le type de voisin qu’ils pensent avoir. Le RFC 9234 transforme cette déclaration bilatérale en contrôle: des rôles incompatibles peuvent empêcher l’établissement de la session, puis l’attribut Only to Customer peut…
IETF
Rich Salz et l’exigence TLS 1.3 qui n’était pas une preuve de déploiement
Une norme peut imposer une règle nette sans produire par elle-même la preuve que cette règle est devenue vraie dans chaque système en fonctionnement. Cette distinction ne diminue pas la norme; elle permet de ne pas confondre une décision de protocole fondée avec une affirmation…
IETF
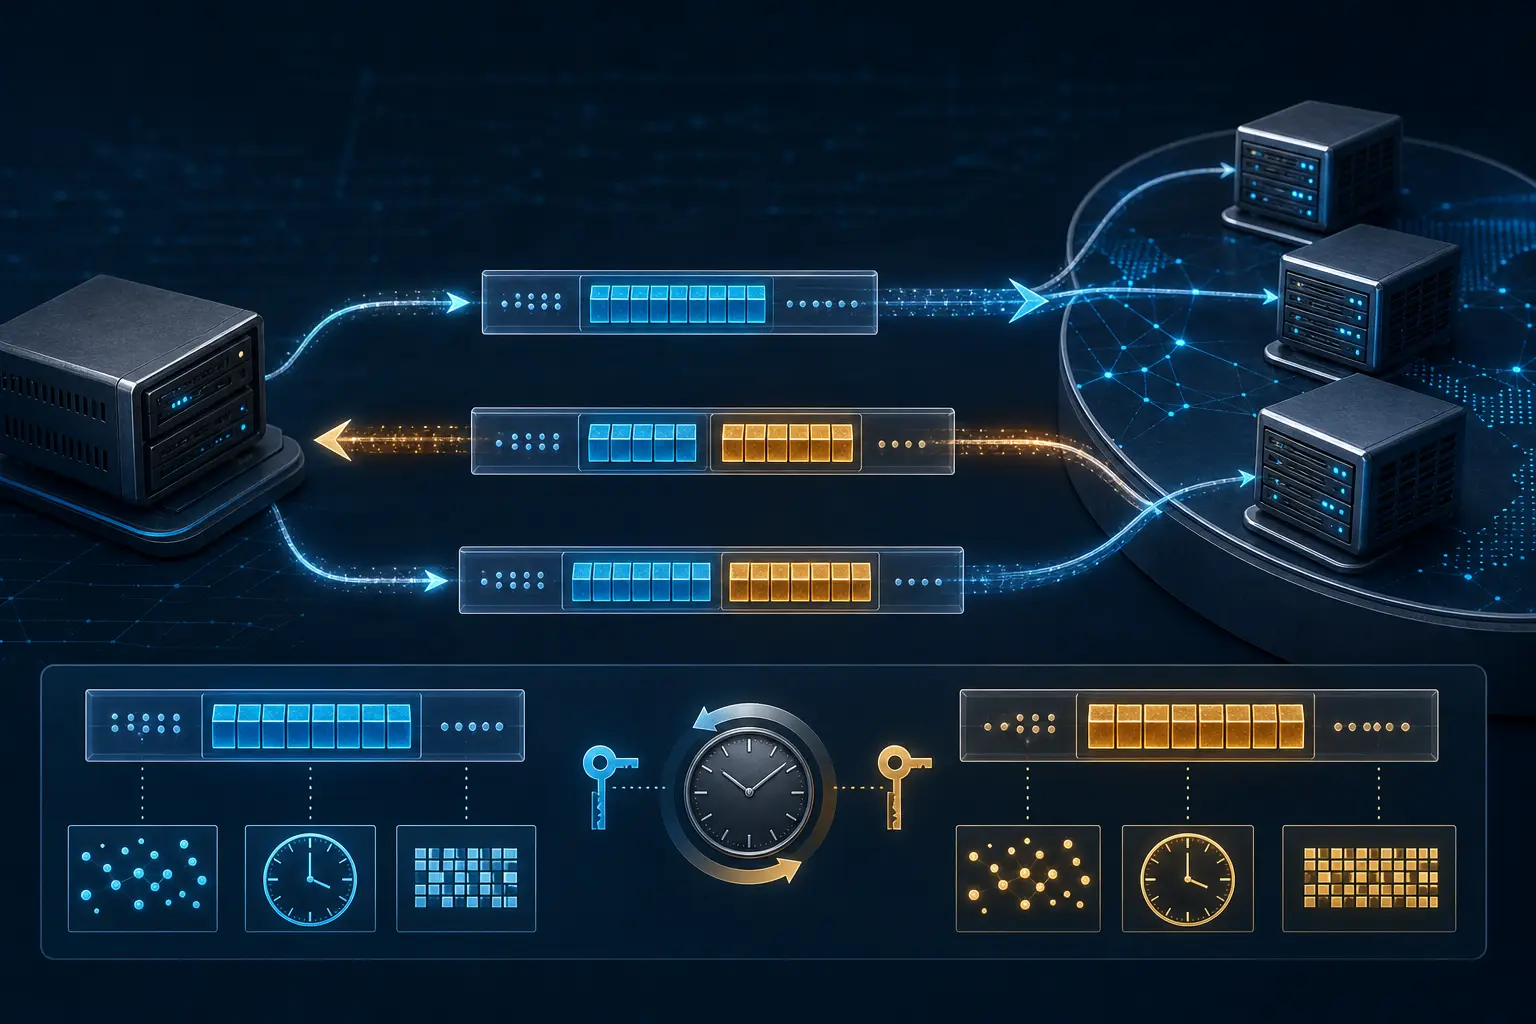
Un cookie DNS apporte une preuve limitée de retour, pas l’identité du client
Lorsqu’un serveur valide un DNS Server Cookie, il obtient un indice utile: cette adresse source et ce Client Cookie ont déjà reçu une réponse portant la valeur attendue. Cet indice complique l’usurpation hors chemin. Il ne transforme ni une adresse partagée ni un processus de…
IETF
Nancy Cam-Winget et l’événement SCIM qui n’était pas un reçu de rapprochement
Entre deux domaines d’identité, annoncer un changement ne revient pas à démontrer qu’il a été assimilé de l’autre côté. Il faut encore identifier la ressource, concilier les schémas, décider d’un éventuel rappel, appliquer une règle locale et constater l’état propre du récepteur.…
IETF
Chris Wendt et la réponse signée qui n’authentifiait pas le média
Une sonnerie suivie d’une réponse n’établit pas, à elle seule, qui parlera ensuite ni quelle règle doit gouverner l’appel. Le travail de Chris Wendt dans RFC 9970 apporte un élément de preuve utile à cette séquence: une réponse SIP peut porter une identité signée du côté atteint.…
Déverrouillage de l’accès membre
Analyse de profil réservée
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre Strategic CircleBriefing Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance